Google Fonts e RGPD: alojar as fontes localmente no WordPress
Google Fonts e RGPD: o que decidiu o tribunal de Munique, porque é que o Data Privacy Framework não resolve a questão e como detetar e alojar as fontes no WordPress.
Também em: English Deutsch Français Español Italiano Polski Türkçe
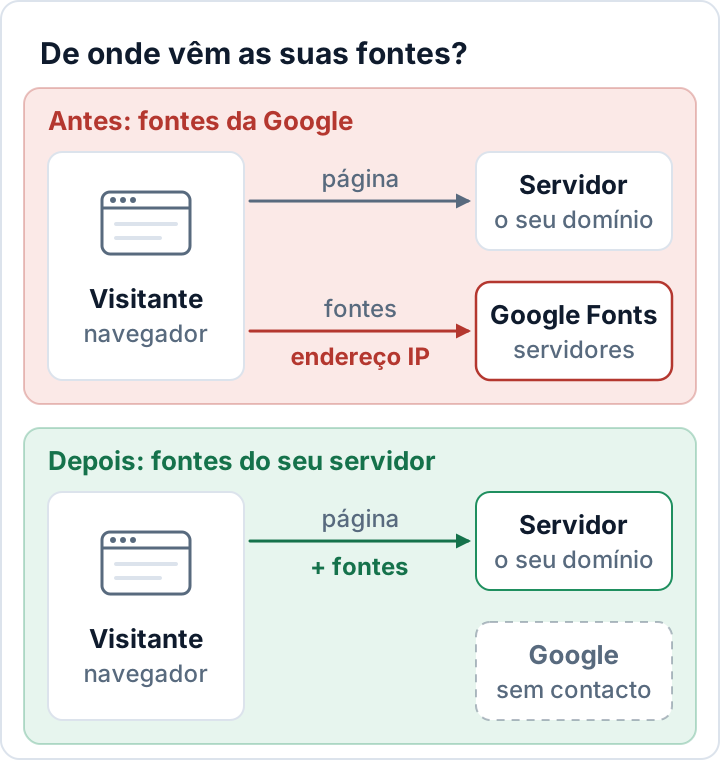
Se um site WordPress carrega as Google Fonts a partir dos servidores da Google, o navegador de cada visitante liga-se à Google e revela-lhe o seu endereço IP. É este o cerne da questão Google Fonts e RGPD: é preciso uma base jurídica para transmitir esse endereço, e um tribunal alemão decidiu que um site que o fazia não tinha nenhuma. A solução limpa é simples: alojar os ficheiros das fontes no próprio servidor.
Este guia explica a decisão e o que mudou desde então, como verificar se o site ainda carrega fontes da Google e três formas de as alojar localmente no WordPress.
O que decidiu o tribunal de Munique sobre Google Fonts e RGPD
Em 20 de janeiro de 2022, o Tribunal Regional de Munique I (Landgericht München I, processo 3 O 17493/20) decidiu um caso sobre um site que incorporava as Google Fonts diretamente a partir dos servidores da Google. Cada visualização de página transmitia à Google o endereço IP do visitante. Segundo a sentença publicada (em alemão), o tribunal concluiu que:
- Para o operador do site, o endereço IP dinâmico do visitante é um dado pessoal.
- O visitante não tinha dado consentimento para a sua transmissão à Google.
- O operador não tinha um interesse legítimo, porque as fontes podiam ter sido usadas sem qualquer ligação aos servidores da Google, bastando alojá-las localmente.
- Foi atribuída ao visitante uma indemnização de 100 €.
Trata-se da decisão de um tribunal regional num único processo, não de um acórdão do Tribunal de Justiça da UE. Mas o raciocínio é fácil de acompanhar, e as consequências foram muito além desse caso.
A vaga de cartas de advertência de 2022
No final de 2022, a decisão foi seguida, na Alemanha, de uma vaga de cartas de advertência em massa, conhecida como "Abmahnwelle". As cartas exigiam pagamentos aos donos de sites que continuavam a carregar as Google Fonts remotamente. Várias delas foram mais tarde consideradas abusivas.
Quem receber uma carta destas não deve pagar nem assinar nada à pressa; o melhor é pedir a um advogado que a analise. Em qualquer caso, convém eliminar a causa, para que a questão não volte a surgir.
O Data Privacy Framework não resolve a questão?
Só em parte. O Quadro de Privacidade de Dados UE-EUA (Data Privacy Framework, DPF), assente na decisão de adequação da Comissão Europeia de 10 de julho de 2023, dá às transferências para empresas norte-americanas certificadas uma base de adequação, e a Google LLC está certificada. O Tribunal Geral da UE negou provimento a uma ação contra o DPF (processo T-553/23, Latombe/Comissão) em 3 de setembro de 2025. Foi interposto recurso para o Tribunal de Justiça em 31 de outubro de 2025, que continua pendente, por isso a situação pode mudar.
A decisão de Munique é anterior ao DPF. O DPF enfraquece o argumento do país terceiro, ou seja, a preocupação de que os dados acabem nos EUA sem proteção adequada. Não toca no outro argumento: antes de mais, é preciso uma base jurídica para enviar o endereço IP à Google, e é difícil invocar um interesse legítimo quando bastaria alojar as fontes no próprio servidor.
Por isso, o alojamento local continua a ser a solução limpa. É também um exemplo de manual de proteção de dados desde a conceção (art. 25.º do RGPD): os dados simplesmente nunca saem do servidor.
Como verificar se o site carrega Google Fonts
Usar as ferramentas de programador do navegador
- Abra o site numa janela privada.
- Abra as ferramentas de programador (F12, ou Cmd+Option+I num Mac) e mude para o separador Rede (Network).
- Assinale Desativar cache (Disable cache) e recarregue a página.
- Escreva
fonts.googleapis.comna caixa de filtro e depoisfonts.gstatic.com.
Qualquer pedido a estes domínios significa que a página carrega Google Fonts: fonts.googleapis.com entrega o CSS e fonts.gstatic.com os próprios ficheiros das fontes.
Repita o teste em vários tipos de página: página inicial, um artigo do blogue, a página de contacto, a loja e o checkout, e a página de início de sessão. Sliders, construtores de formulários, plugins de mapas ou banners de cookies carregam por vezes as suas próprias fontes, e só nas páginas onde aparecem.
Pesquisar no código-fonte da página e nos ficheiros do tema
Abra o código-fonte da página (Ctrl+U, ou Cmd+Option+U num Mac) e procure os mesmos dois domínios. Assim encontra as tags <link> e as indicações de preconnect, mas não as fontes importadas dentro de ficheiros CSS ou carregadas por JavaScript, por isso o separador Rede continua a ser o teste fiável.
Com acesso à shell, pode também listar os ficheiros de temas e plugins que os mencionam:
grep -rl -e "fonts.googleapis.com" -e "fonts.gstatic.com" wp-content/themes wp-content/pluginsOs construtores de páginas guardam muitas vezes as escolhas de fontes na base de dados, por isso um resultado vazio aqui não prova que o site esteja limpo.
Como alojar as Google Fonts localmente no WordPress
Há três caminhos, do mais simples ao mais trabalhoso. Depois de qualquer um deles, repita a verificação no separador Rede.
Opção 1: Tema, construtor de páginas ou Font Library
Muitos temas e construtores de páginas já oferecem uma opção para carregar as Google Fonts localmente. O nome varia (por exemplo, "load fonts locally" ou "self-host fonts"), por isso procure no Personalizador do tema e nas definições de desempenho ou de privacidade do construtor.
Num tema de blocos, a biblioteca de fontes (Font Library) do WordPress 6.5 e versões posteriores trata disto. No Editor do site, abra Estilos e depois Tipografia para gerir as fontes. Da primeira vez que se percorre a coleção Google Fonts, autoriza-se o WordPress a ligar-se à Google; as fontes instaladas são depois descarregadas e guardadas no site, e os visitantes carregam-nas a partir daí (Learn WordPress).
Opção 2: Um plugin de fontes locais
Vários plugins do diretório do WordPress.org detetam os pedidos às Google Fonts, descarregam os ficheiros para o servidor e reescrevem as referências. Pesquise "local Google Fonts" no diretório. Escolha o plugin com o mesmo cuidado que qualquer outro; o nosso guia sobre plugins WordPress vulneráveis explica o que verificar.
Opção 3: @font-face manual num tema-filho
Esta via dá controlo total sem mais um plugin:
- Descarregue a família tipográfica e mantenha apenas os estilos e pesos que usa. Para a web, os ficheiros WOFF2 são o formato mais compacto.
- Copie os ficheiros para uma pasta
fontsno tema-filho, juntamente com o ficheiro de licença da fonte. - Acrescente regras
@font-facea uma folha de estilos que o tema-filho carregue, normalmente ostyle.css. - Impeça o tema de carregar a cópia remota.
Um exemplo mínimo para dois pesos da fonte Inter:
@font-face {
  font-family: "Inter";
  font-style: normal;
  font-weight: 400;
  font-display: swap;
  src: url("fonts/inter-400.woff2") format("woff2");
}
@font-face {
  font-family: "Inter";
  font-style: normal;
  font-weight: 700;
  font-display: swap;
  src: url("fonts/inter-700.woff2") format("woff2");
}
body {
  font-family: "Inter", system-ui, sans-serif;
}
O caminho em url() é relativo ao ficheiro CSS, por isso fonts/ designa a pasta que está ao lado do style.css.
Para impedir o carregamento da cópia remota, use a opção do próprio tema, se existir. Caso contrário, encontre no código-fonte da página a tag <link> para fonts.googleapis.com: o seu id tem um formato como themename-fonts-css, e o identificador (handle) da folha de estilos é esse id sem -css. Depois acrescente isto ao functions.php do tema-filho:
add_action( 'wp_enqueue_scripts', function () {
    wp_dequeue_style( 'themename-fonts' ); // substituir pelo handle real
}, 20 );
Retire também quaisquer indicações preconnect para fonts.gstatic.com: um preconnect abre uma ligação ao servidor da Google mesmo que nenhuma fonte seja descarregada a partir dele.
Sobre a licença: segundo o repositório do Google Fonts, a maioria das fontes da coleção usa a SIL Open Font License 1.1 e algumas a licença Apache 2 ou a Ubuntu Font License. A OFL permite usar, incorporar e redistribuir as fontes, pelo que o alojamento local não levanta problemas. Fontes de outras origens podem ter condições diferentes, por isso leia sempre a licença.
Verificar também outros pedidos a terceiros
A mesma lógica aplica-se a tudo o que uma página carrega a partir do servidor de outra empresa: o endereço IP do visitante segue para lá assim que a página abre. Com o separador Rede ainda aberto, procure:
- Google Maps e outros mapas incorporados
- vídeos incorporados do YouTube ou do Vimeo
- scripts, folhas de estilos ou fontes de ícones servidos por CDN públicas
- reCAPTCHA e verificações anti-bots semelhantes
- imagens do Gravatar nos comentários (Definições → Discussão → Avatares)
- widgets de chat e ferramentas de análise
Para cada um, decida se o aloja localmente (scripts, folhas de estilos, fontes de ícones), se só o carrega depois de um clique (mapas e vídeos atrás de uma imagem de substituição) ou se pede consentimento quando este for exigido, e descreva o que restar na política de privacidade.
Os scripts externos são também uma questão de segurança, porque correm com acesso total às páginas. A nossa lista de verificação de segurança para WordPress trata dessa vertente.
Perguntas frequentes
É preciso consentimento para fontes alojadas localmente?
As fontes servidas a partir do próprio servidor funcionam como as imagens e as folhas de estilos: nenhum dado dos visitantes segue para a Google, por isso o problema do caso de Munique não se coloca.
O DPF chega para continuar a carregar as fontes a partir da Google?
Enquanto se mantiver, dá uma base de adequação para a transferência para os EUA. Não responde à questão de saber se é sequer necessário enviar o endereço IP à Google. O alojamento local evita as duas questões.
O alojamento local torna o site mais lento?
Normalmente não. O navegador deixa de precisar de uma ligação separada aos domínios da Google, e só são enviados os pesos efetivamente usados.
Este artigo contém informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

