Acordo de tratamento de dados para agências web (RGPD art. 28)
Quando uma agência web precisa de um acordo de tratamento de dados (RGPD art. 28): anexo de segurança, subcontratantes ulteriores, incidentes e fim do contrato.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Se a sua agência consegue entrar no painel de WordPress de um cliente, aloja o site ou guarda as respetivas cópias de segurança, está quase de certeza a tratar dados pessoais por conta desse cliente. Nesse caso, precisa de um acordo de tratamento de dados com ele. A dimensão da equipa é irrelevante: uma agência de cinco pessoas e um freelancer individual estão na mesma posição.
Este artigo olha para o acordo do lado da agência. Explica quais dos serviços que vende fazem de si subcontratante, o que deve constar do anexo de segurança e como lidar com os pontos que, na prática, dão mais problemas: subcontratantes ulteriores, incidentes e o fim do contrato.
Quando uma agência web precisa de um acordo de tratamento de dados
Quase todos os sites WordPress empresariais contêm dados pessoais. Exemplos comuns: mensagens de formulários de contacto que um plugin guarda na base de dados, encomendas WooCommerce com nomes e moradas, contas de clientes e subscrições de newsletter. Se consegue chegar a estes dados através de um acesso de administrador, de acesso ao alojamento, de uma ligação à base de dados ou de um ficheiro de cópia de segurança, pode tratá-los.
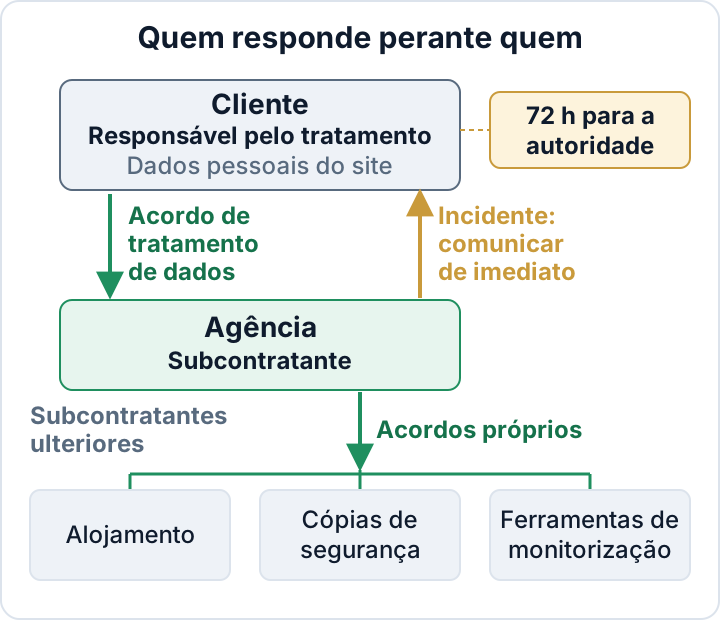
Segundo o RGPD, o cliente é o responsável pelo tratamento: decide para que fins e por que meios os dados são tratados. Você é o subcontratante quando trata esses dados seguindo as instruções dele, por exemplo ao manter o site atualizado ou ao gerir o alojamento. O artigo 28.º exige um contrato entre ambos: o acordo de tratamento de dados (em inglês, DPA; o RGPD fala em «contrato de subcontratação»). Esse contrato define o que pode fazer com os dados e como os protege.
Que serviços de agência contam normalmente como tratamento
O que interessa é se consegue aceder aos dados, não se os consulta de facto. Estes são casos típicos, não regras fixas:
| Serviço | Estatuto habitual |
|---|---|
| Plano de manutenção com acesso de administrador | Subcontratante |
| Alojamento gerido | Subcontratante |
| Armazenamento externo de cópias de segurança | Subcontratante |
| Suporte remoto com acesso de administrador | Subcontratante |
| Trabalho de design em staging, sem dados reais | Muitas vezes não |
| Auditoria pontual com acesso | Avaliar caso a caso |
Há dois pontos que passam muitas vezes ao lado. Primeiro: um projeto «só de design» deixa de o ser quando copia a base de dados de produção para o staging para testar um tema. Essa cópia contém dados reais de clientes. Segundo: os seus próprios formulários de contacto, o CRM e a faturação não são tratamento por conta de clientes. Nesses dados, a agência é a responsável pelo tratamento e precisa da sua própria política de privacidade e das suas próprias medidas.
Um primeiro passo prático: faça uma lista de todos os sites de clientes e anote o acesso que tem a cada um. Provavelmente vai encontrar contas de que ninguém se lembra de ter pedido. O guia de limpeza de perfis de utilizador explica como as remover.
A parte da segurança: descrever as medidas técnicas e organizativas
A maioria dos acordos inclui um anexo sobre medidas técnicas e organizativas (MTO). As agências copiam muitas vezes uma lista genérica para lá. É melhor descrever, em palavras simples, o que realmente faz:
- Autenticação: autenticação de dois fatores em todas as contas de administrador que usa nos sites de clientes.
- Contas nominais: uma conta pessoal por colaborador, nunca um administrador «agência» partilhado. Assim sabe quem fez o quê e pode retirar o acesso de uma pessoa sem afetar o resto da equipa.
- Credenciais: guardadas num gestor de palavras-passe da equipa, com acesso por cliente, e não em folhas de cálculo nem em conversas.
- Privilégio mínimo: use o perfil de Editor ou um perfil personalizado quando o acesso total de administrador não for necessário.
- Cópias de segurança: onde ficam guardadas, que estão cifradas e que pessoas identificadas as podem restaurar ou descarregar.
- Atualizações: com que frequência aplica as atualizações do núcleo, dos plugins e dos temas, e com que rapidez atua perante correções críticas de segurança.
- Registos: que atividade regista e durante quanto tempo guarda esses registos.
- Pessoas: deveres de confidencialidade para colaboradores e freelancers, e um processo escrito de saída quando alguém deixa a equipa.
O anexo tem de corresponder à realidade. Se prometer monitorização 24/7 ou testes de intrusão trimestrais que não faz, escreveu prova contra si próprio para o dia em que algo correr mal. Mantenha-o curto e rigoroso, e atualize-o quando a sua configuração mudar.
Estas medidas correspondem ao artigo 32.º, n.º 1, alíneas a) a d): pseudonimização e cifragem; confidencialidade, integridade, disponibilidade e resiliência permanentes; capacidade de restabelecer a tempo após um incidente; e testes regulares das medidas. O guia sobre o artigo 32.º do RGPD trata cada ponto em pormenor.
Subcontratantes ulteriores: alojamento, cópias de segurança e as ferramentas que usa
Os dados de um cliente raramente ficam só consigo. Costumam passar por outros serviços:
- o fornecedor de alojamento ou a plataforma de servidores que revende ou gere
- o armazenamento de cópias de segurança, como um bucket do tipo S3 ou a cloud própria de um plugin de backup
- serviços de disponibilidade ou monitorização que guardam credenciais ou conseguem ver o conteúdo do site
- ambientes de staging numa plataforma separada
- ferramentas de suporte e de tickets onde os clientes colam dados de encomendas ou emails de clientes finais
Cada um destes é um subcontratante ulterior. Mantenha, para cada cliente, uma lista escrita com os fornecedores usados nesse cliente e o local onde guardam dados. Informe o cliente antes de acrescentar ou mudar um fornecedor e assegure-se de que tem o seu próprio acordo de tratamento de dados com cada um. Se um fornecedor guardar ou aceder a dados fora da UE, verifique o fundamento da transferência antes de contar com ele e indique-o na lista. O cliente nunca deve descobrir, num relatório de violação, que as suas cópias de segurança estavam num serviço de que nunca ouvira falar.
Notificação de incidentes: como e quando informa o cliente
O cliente, como responsável pelo tratamento, tem de notificar a autoridade de controlo sem demora injustificada e, sempre que possível, no prazo de 72 horas após ter conhecimento de uma violação de dados pessoais (art. 33.º). Tem também de documentar todas as violações, incluindo as que não notifica (art. 33.º, n.º 5). Só o consegue fazer se o informar depressa e lhe der factos utilizáveis.
Acorde no acordo, ou num anexo operacional, o seguinte:
- Um prazo interno que dê ao cliente tempo de sobra. Por exemplo: comunicar uma suspeita de violação nas 24 horas seguintes à deteção, mesmo antes de a investigação estar concluída.
- Um contacto nomeado de cada lado, com substituto.
- Um canal de comunicação que funcione fora do horário de expediente. O email, sozinho, é uma escolha fraca.
- Os factos mínimos a enviar: o que aconteceu, quando deu por isso, que sistemas e dados estão afetados e o que já fez.
Os passos do próprio cliente depois do seu aviso, incluindo a avaliação e o conteúdo da notificação, estão no guia da notificação de violações em 72 horas.
Fim do contrato: remoção de acessos, devolução e eliminação de dados
Contas da agência que nunca são removidas são uma porta de entrada habitual em sites de antigos clientes. E são também um risco para si: se uma dessas contas for usada abusivamente, o cliente vai perguntar por que ainda existia. Use esta lista quando um contrato terminar:
- Eliminar todas as contas de administrador da agência, depois de reatribuir o respetivo conteúdo a uma conta do cliente
- Revogar as palavras-passe de aplicação criadas para as suas ferramentas
- Remover as suas chaves SFTP/SSH e o acesso ao painel de controlo do alojamento
- Entregar ou eliminar as cópias de segurança que guarda, conforme instruções do cliente
- Eliminar cópias locais da base de dados, exportações e sites de staging
- Remover as entradas do cliente do gestor de palavras-passe e das ferramentas de monitorização
- Confirmar por escrito ao cliente que os passos foram concluídos
Nos sites a que tem acesso por WP-CLI, este comando lista os administradores que restam antes da entrega:
wp user list --role=administrator --fields=ID,user_login,user_emailManter o acordo verdadeiro: provas e perguntas de clientes sujeitos à NIS2
Nos termos do artigo 5.º, n.º 2, o responsável pelo tratamento tem de poder comprovar a conformidade. Na prática, o cliente vai pedir-lhe que demonstre que o seu anexo reflete o que realmente faz. São provas úteis: o estado da 2FA nas contas dos seus colaboradores, revisões de acessos datadas, testes de restauro de cópias de segurança e relatórios recentes de auditoria de segurança. O guia de documentação de auditoria explica o que guardar.
Os clientes abrangidos pela Diretiva NIS2 têm de gerir a segurança dos seus fornecedores (art. 21.º, n.º 2, alínea d)). Vão enviar-lhe questionários mesmo que a NIS2 não se aplique diretamente a si. Uma agência de média dimensão, ou seja, com 50 ou mais trabalhadores ou mais de 10 milhões de EUR de volume de negócios anual e de balanço, que gira sistemas de clientes pode estar ela própria abrangida como prestador de serviços geridos. Consulte a lei nacional que transpõe a NIS2; o guia sobre o âmbito da NIS2 acompanha-o nessa verificação.
O plugin do secaudit.eu exporta um relatório de auditoria mapeado para o artigo 32.º do RGPD e para o artigo 21.º da NIS2, além de um rascunho de notificação de incidente. Ambos podem servir de apoio a estas provas. Nenhum dos dois torna a agência ou o cliente conforme.
As infrações aos artigos 25.º a 39.º do RGPD, que incluem o 28.º e o 32.º, podem dar origem a coimas até 10 milhões de EUR ou 2 % do volume de negócios anual mundial (art. 83.º, n.º 4, alínea a)). Para a maioria das agências, o risco mais imediato é perder um cliente depois de um incidente porque o acordo não refletia a realidade.
Próximo passo: faça uma lista de todos os sites de clientes a que tem acesso. Para cada um, registe se existe um acordo de tratamento de dados em vigor e se o respetivo anexo de MTO descreve o que faz hoje. Comece por corrigir os sites em que uma das respostas seja «não».
FAQ
Trabalho sozinho como freelancer. Preciso na mesma de um acordo de tratamento de dados?
Sim, se tratar dados pessoais por conta do cliente. O RGPD não isenta subcontratantes em função da dimensão.
Quem redige o acordo, o cliente ou a agência?
Qualquer uma das partes. Muitas agências oferecem um acordo-tipo com os planos de manutenção, o que poupa tempo com muitos clientes. Peça a um advogado que o reveja uma vez e adapte o anexo de MTO a cada serviço.
O acordo da minha empresa de alojamento não cobre isto?
Não. Esse acordo cobre a sua relação com o fornecedor de alojamento. A sua relação com o cliente precisa de um acordo próprio.
Este artigo é informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

