Relatório de auditoria de segurança WordPress: provas a guardar
Como elaborar um relatório de auditoria de segurança WordPress: seis registos a guardar, boas provas, questionários de fornecedores e seguradoras, e um modelo.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Se um cliente, um auditor ou uma seguradora lhe pedir que prove que o seu site WordPress está protegido, «mantemos tudo atualizado» não é resposta. Querem registos. Um relatório de auditoria de segurança WordPress reúne esses registos num único documento que outra pessoa consegue ler e verificar. Este artigo explica o que guardar, como é uma entrada útil e como manter tudo atual sem criar um segundo emprego.
Porque conta um relatório de auditoria de segurança WordPress: demonstrar, não afirmar
Nos termos do RGPD, o responsável pelo tratamento tem de poder demonstrar a conformidade. Aplicar os princípios não basta (art. 5.º, n.º 2). O artigo 32.º, n.º 1, alínea d), exige ainda um processo para testar, apreciar e avaliar regularmente as medidas de segurança. Se esse processo for real, deixa rasto documental.
O mesmo vale para quem trabalha no site. Os prestadores de alojamento e as agências com acesso de administrador são, em regra, subcontratantes na aceção do artigo 28.º. Os seus clientes vão, por isso, pedir-lhes o mesmo tipo de provas. Sobre o que as próprias medidas devem ser, veja o nosso guia do artigo 32.º do RGPD para WordPress.
A documentação tem limites. Pode comprovar que as medidas foram implementadas, mas não demonstra, por si só, que continuam eficazes. Não torna um site seguro, e papelada não chega para cumprir as obrigações do RGPD. Documentação desatualizada pode ser pior do que nenhuma: uma política de cópias de segurança que descreve um plugin removido no ano passado diz ao auditor que os seus registos não são mantidos.
Os seis registos que auditores e clientes realmente analisam
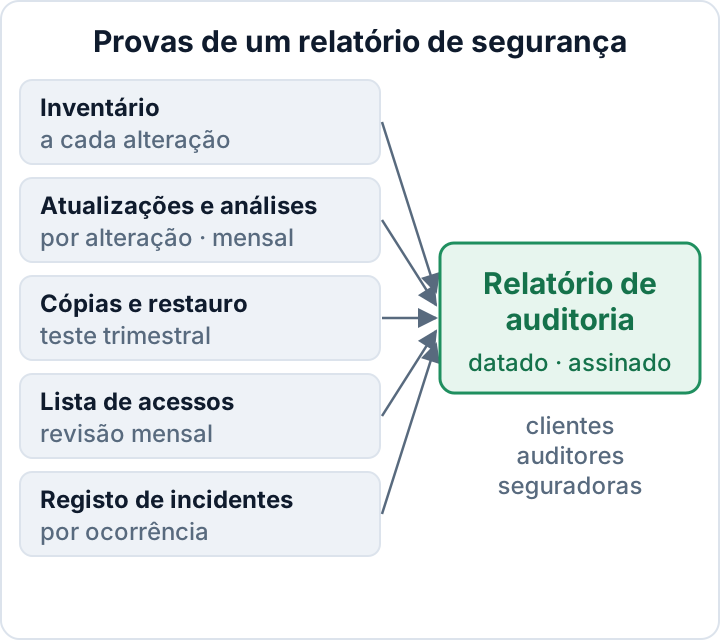
1. Inventário. Lista a versão do núcleo, cada plugin e tema com a respetiva versão, o prestador de alojamento, a versão do PHP e os serviços de terceiros que utiliza. Indica também que dados pessoais cada componente toca. Uma entrada útil diz: «Plugin de formulário de contacto, guarda as submissões na base de dados (nome, email, mensagem), submissões eliminadas ao fim de 90 dias, conforme a nossa política.» Atualize o inventário sempre que algo mudar e confronte-o com a realidade todos os trimestres.
2. Registo de atualizações. Cada linha regista a data, o componente, a versão antiga e a nova, quem fez a atualização e se foi automática. Acrescente entradas a cada alteração. As atualizações automáticas contam, mas alguém deve confirmar depois que o site continua a funcionar.
3. Relatórios de análise. Guarde os relatórios datados e os respetivos registos de seguimento ao abrigo de uma política de conservação documentada, em vez de simplesmente substituir o relatório anterior. Registe cada constatação e a forma como foi resolvida: corrigida, aceite com justificação ou falso positivo. Um relatório com dez constatações e sem seguimento mostra que fez a análise. Não mostra que agiu em função dos resultados.
4. Cópias de segurança e testes de restauro. Registe a periodicidade, o local onde as cópias são guardadas, durante quanto tempo são conservadas, e a data e o resultado do último teste de restauro. Uma cópia concluída com sucesso não prova que o restauro funciona. Como ponto de partida prático, teste o restauro trimestralmente e após alterações importantes; adote uma frequência ajustada aos seus riscos e às suas necessidades de recuperação. Proteja os dados pessoais restaurados num ambiente de testes isolado.
5. Lista de acessos. Registe quem tem que função, se a autenticação de dois fatores está ativa em cada conta, quando os acessos foram revistos pela última vez e quando foram removidos colaboradores ou agências que já não trabalham consigo. Atualize-a a cada alteração e reveja-a todos os meses.
6. Registo de incidentes. Registe todos os incidentes de segurança, incluindo as violações de dados pessoais que decidiu não notificar. O artigo 33.º, n.º 5, obriga a documentar todas as violações: os factos, os efeitos e as medidas adotadas. A notificação em si é tratada no nosso guia das 72 horas.
Como são boas provas (e o que não conta)
Bons registos têm quatro traços em comum:
- Cada entrada tem data.
- Cada entrada indica quem a fez.
- Todas as entradas ficam num único local, de forma consistente.
- São escritas como parte da rotina, não reconstruídas na semana antes da auditoria.
Um auditor costuma perceber quando um registo foi escrito numa única tarde.
Compare duas versões do mesmo facto. Fraca: «Atualizamos os plugins regularmente.» Mais sólida, em modelo: «[data], [plugin], [versão antiga] para [versão nova], atualização automática, [teste efetuado], verificado por [nome].» Substitua cada marcador pelos dados reais. A segunda pode ser verificada e mostra um hábito.
Exportações valem mais do que capturas de ecrã. Um CSV com as versões dos plugins ou um PDF com o relatório de análise mantém os dados e a data. Uma captura de ecrã recortada do painel prova pouco e não permite pesquisa. Use capturas apenas para definições sem exportação possível e ponha a data no nome do ficheiro.
Guarde os registos fora do servidor WordPress. Se o site for comprometido, o atacante não deve poder alterar as suas provas, e vai precisar dos registos durante a limpeza. Uma unidade partilhada com controlo de acesso pode ser uma opção prática; restrinja a edição, ative o histórico de versões e proteja-a com credenciais distintas das do site WordPress.
Mantenha a proporção. Para uma pequena empresa, uma folha de cálculo com um separador por registo e uma pasta datada de PDF é um excelente conjunto de provas. Ninguém espera uma plataforma de governação para um site de dez páginas.
Responder a questionários de fornecedores de clientes NIS2
Agências, freelancers e fornecedores de plugins recebem questionários de segurança mesmo quando a NIS2 não se lhes aplica diretamente. A razão está no artigo 21.º, n.º 2, alínea d), da Diretiva NIS2. A diretiva exige medidas de segurança da cadeia de abastecimento, o que pode levar os clientes a pedir provas aos fornecedores. As obrigações aplicáveis decorrem do direito nacional de transposição: consulte a lei nacional da NIS2 do seu país. Saber se o seu cliente ou si próprio estão abrangidos é outra questão, tratada em NIS2 e o seu site WordPress.
As perguntas variam consoante o cliente e o contrato, por isso leia o questionário concreto. Os temas seguem, em regra, as medidas do artigo 21.º, n.º 2, e cada um corresponde a um registo que já mantém:
| Área da pergunta | A sua prova |
|---|---|
| Tratamento de incidentes | Registo de incidentes |
| Cópias de segurança, continuidade | Registo de cópias e testes de restauro |
| Tratamento de vulnerabilidades | Registo de atualizações, relatórios de análise |
| Controlo de acessos, MFA | Lista de acessos |
| Cifragem | Inventário (TLS, alojamento) |
| Gestão de ativos | Inventário |
Responda apenas ao que consegue provar. Quando o formulário só admite sim/não, junte uma nota breve ou ofereça o documento, por exemplo: «Sim, mensalmente. Os três últimos relatórios de análise disponíveis a pedido.» Se algo estiver só parcialmente implementado, diga-o. Uma resposta exagerada num contrato com um fornecedor é, em si, um risco.
Seguros de cibersegurança: as mesmas provas, mas leia o formulário concreto
As seguradoras fazem as suas próprias perguntas, e a formulação difere de uma para outra. As suas respostas podem ser relevantes mais tarde, caso acione o seguro. Responda com rigor, guarde uma cópia datada do que submeteu e reveja as respostas quando a sua configuração mudar. Um novo prestador de alojamento ou o abandono de uma exigência de 2FA são exemplos dessas mudanças.
Temas comuns como cópias de segurança, autenticação multifator e atualizações correspondem aos mesmos seis registos. O que uma apólice específica exige, e de que forma as suas respostas afetam a cobertura, é matéria para as condições da apólice e para o seu mediador.
Manter a documentação atualizada sem trabalho extra
O calendário seguinte é um ponto de partida prático, não um mínimo legal. Ajuste-o aos seus riscos, ao ritmo de alterações e às exigências contratuais:
| Quando | O que atualizar |
|---|---|
| A cada alteração | Registo de atualizações, lista de acessos |
| Mensalmente | Relatórios de análise, revisão de acessos |
| Trimestralmente | Teste de restauro, verificação do inventário |
| Anualmente | Revisão completa, aprovação da gestão |
A revisão anual deve ser aprovada por alguém com autoridade. Para as entidades abrangidas pela lei nacional da NIS2, o artigo 20.º exige que os órgãos de gestão aprovem e supervisionem as medidas de cibersegurança e frequentem formação. Uma assinatura anual, por si só, não demonstra supervisão contínua; conserve registos das decisões, das revisões e do seguimento.
Automatize as exportações. Com o WP-CLI, uma tarefa cron mensal no servidor, ou um script executado a partir do seu posto de trabalho, pode gerar ficheiros datados:
wp core version > core-$(date +%F).txt
wp plugin list --format=csv > plugins-$(date +%F).csv
wp theme list --format=csv > themes-$(date +%F).csv
wp user list --role=administrator --format=csv > admins-$(date +%F).csv
Execute os comandos a partir de um diretório fora da raiz web, indicando ao WP-CLI o site com --path=/caminho/para/wordpress, para que as exportações nunca fiquem acessíveis publicamente. Depois, copie-as para o local onde guarda as provas. A exportação dos administradores inclui endereços de email, pelo que deve ser tratada como dados pessoais.
Os relatórios de análise pertencem à mesma pasta. O plugin Security Audit & Compliance da secaudit.eu exporta um relatório e um CSV com as constatações associadas ao artigo 32.º do RGPD, ao artigo 21.º da NIS2 e ao OWASP Top 10:2025, que pode arquivar diretamente na pasta de provas. Um relatório destes mostra que uma verificação foi feita e o que encontrou, nada mais. Para as medidas por trás de cada registo, consulte a nossa lista de verificação de segurança WordPress.
Modelo: estrutura de um relatório de auditoria de segurança WordPress
Copie esta estrutura e preencha-a com os seus seis registos:
- Âmbito e data: que site(s), que período, quem redigiu o relatório.
- Site e responsáveis: proprietário, contacto técnico, subcontratantes (alojamento, agência) e estado dos respetivos acordos de subcontratação (art. 28.º).
- Resumo do inventário: núcleo, PHP, número de plugins e temas, serviços de terceiros, dados pessoais tratados.
- Medidas em vigor, associadas ao artigo 32.º, n.º 1, alíneas a) a d): cifragem; confidencialidade, integridade e disponibilidade; capacidade de restauro; testes regulares.
- Estado das atualizações e vulnerabilidades: componentes desatualizados, vulnerabilidades conhecidas, correções previstas.
- Resultados das análises e correção: data de cada análise, constatações, resolução.
- Cópias de segurança e testes de restauro: periodicidade, armazenamento, conservação, data e resultado do último teste.
- Revisão de acessos: contas por função, cobertura de 2FA, contas removidas, data da revisão.
- Incidentes e violações registados (art. 33.º, n.º 5), incluindo os não notificados.
- Riscos em aberto e ações previstas, cada uma com responsável e prazo.
- Aprovação: nome, função, data.
Comece este mês por duas coisas: uma exportação do inventário e um teste de restauro para um ambiente de testes. Em conjunto, cobrem várias das áreas de questionário da tabela acima. Para juntar relatórios de análise datados à pasta, o plugin de auditoria da secaudit.eu executa as verificações no seu site e exporta os resultados → secaudit.eu.
Este artigo é informação geral e não constitui aconselhamento jurídico.
FAQ
Durante quanto tempo devo guardar os registos de segurança?
O RGPD não fixa um prazo único de conservação para estes registos. Guarde-os enquanto forem necessários para demonstrar a conformidade e verifique se o seu setor ou os seus contratos impõem prazos específicos. Defina os prazos por tipo de registo e finalidade; não conserve dados pessoais indefinidamente só porque a configuração continua em uso. Os dados pessoais incluídos nos registos, como os endereços de email dos administradores, não devem ser mantidos mais tempo do que o necessário.
Um relatório de auditoria sem problemas significa que cumprimos o RGPD?
Não. Um relatório mostra que determinadas verificações técnicas passaram numa certa data. O RGPD abrange também fundamentos de licitude, consentimento, contratos com subcontratantes, direitos dos titulares e muito mais. Mesmo no plano da segurança, uma análise limpa nada diz sobre a forma como a sua equipa lida com palavras-passe ou phishing.
A nossa agência pode manter a documentação por nós?
Sim, e as agências têm muitas vezes os melhores dados. Mas o responsável pelo tratamento continua a ser quem responde. Inclua as obrigações de documentação no acordo do artigo 28.º, especificando o que é registado, com que frequência e como obtém acesso. Guarde a sua própria cópia, para que as provas não saiam com a agência.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

