DSGVO Art. 32 für WordPress: Was „angemessene Sicherheit“ heißt
DSGVO und WordPress-Sicherheit nach Art. 32: Verschlüsselung, Updates, Zugriffsschutz, getestete Backups, regelmäßige Prüfungen, Nachweise und AV-Verträge.
Auch auf: English Français Español Italiano Polski Português Türkçe

Art. 32 DSGVO schreibt kein bestimmtes Plugin vor, keine Servereinstellung und keine Mindestlänge für Passwörter. Verlangt wird ein Schutzniveau, das dem Risiko angemessen ist. Für die meisten Websites heißt das beim Thema DSGVO und WordPress-Sicherheit ganz konkret: HTTPS überall, aktuelle Software, persönliche Zugänge mit Zwei-Faktor-Anmeldung, Backups, deren Wiederherstellung Sie schon einmal ausprobiert haben, und regelmäßige Kontrollen. Wer das umsetzt und belegen kann, erfüllt bei einer typischen Website schon einen Großteil dessen, was Art. 32 verlangt.
Dieser Ratgeber übersetzt Art. 32 Abs. 1 lit. a–d Punkt für Punkt in WordPress-Maßnahmen. Außerdem geht es um die beiden Pflichten, die dazugehören: die Dokumentation (Rechenschaftspflicht) und die Einbindung von Hoster und Agentur als Auftragsverarbeiter.
DSGVO und WordPress-Sicherheit: Was Art. 32 verlangt
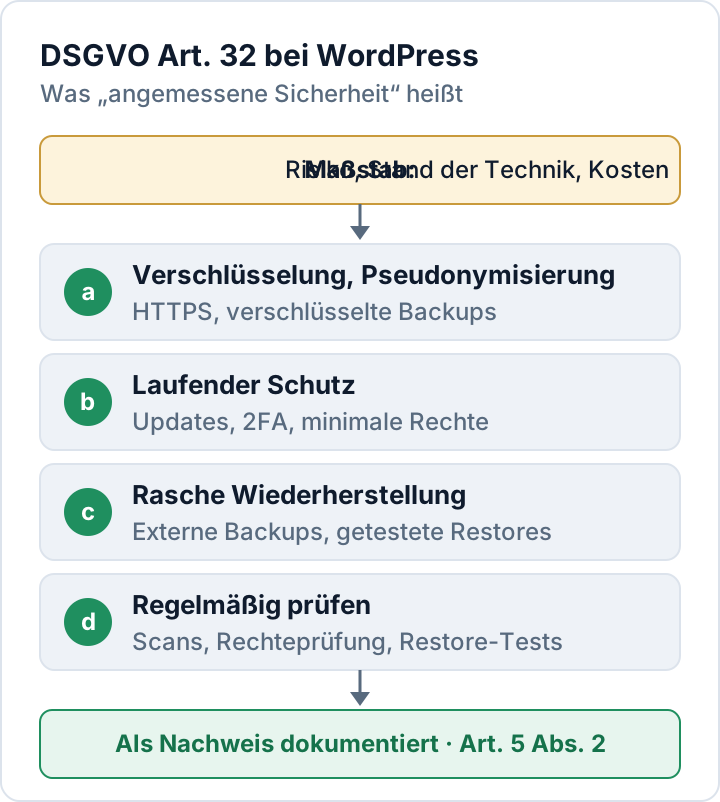
Nach Art. 32 DSGVO müssen der Verantwortliche, also Ihr Unternehmen, und jeder Auftragsverarbeiter, etwa Ihr Hoster, geeignete technische und organisatorische Maßnahmen (TOM) treffen. Was geeignet ist, hängt vom Stand der Technik ab, von den Implementierungskosten, von Art, Umfang, Umständen und Zwecken der Verarbeitung und vom Risiko für die betroffenen Personen.
Ausdrücklich genannt werden, „gegebenenfalls unter anderem“, vier Bausteine:
- lit. a: Pseudonymisierung und Verschlüsselung personenbezogener Daten;
- lit. b: die Fähigkeit, Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Systeme und Dienste auf Dauer sicherzustellen;
- lit. c: die Fähigkeit, Verfügbarkeit der Daten und den Zugang zu ihnen nach einem Zwischenfall rasch wiederherzustellen;
- lit. d: ein Verfahren, um die Wirksamkeit der Maßnahmen regelmäßig zu überprüfen, zu bewerten und zu evaluieren.
Dahinter steht der Grundsatz aus Art. 5 Abs. 1 lit. f: Personenbezogene Daten sind angemessen sicher zu verarbeiten. Und eine WordPress-Website verarbeitet meist mehr davon, als man denkt: Benutzerkonten, Kommentare mit Name, E-Mail- und IP-Adresse, Einträge aus dem Kontaktformular, Newsletter-Anmeldungen, WooCommerce-Bestellungen und Server-Logs.
Risikobasiert: Stand der Technik und Kosten abwägen
Art. 32 ist bewusst risikobasiert. Eine Firmenwebsite mit einem Kontaktformular, ein Onlineshop mit Tausenden Kundenkonten und ein Mitgliederbereich mit Gesundheitsdaten brauchen nicht denselben Aufwand. Jede braucht aber ein Niveau, das zum möglichen Schaden passt. Art. 32 Abs. 2 nennt die Risiken, die Sie berücksichtigen müssen: Vernichtung, Verlust, Veränderung, unbefugte Offenlegung von oder unbefugter Zugang zu personenbezogenen Daten, ob unbeabsichtigt oder unrechtmäßig.
„Stand der Technik“ bedeutet in der Praxis: bewährt und am Markt verfügbar, nicht das teuerste Produkt. HTTPS, unterstützte Softwareversionen und Zwei-Faktor-Anmeldung für Administratoren gehören heute dazu und kosten wenig. Die Kosten können rechtfertigen, dass ein kleiner Blog ohne Enterprise-Firewall auskommt. Dass die Grundlagen fehlen, rechtfertigen sie kaum.
Art. 32 Abs. 1 lit. a–d als WordPress-Maßnahmen
Die Tabelle ordnet jedem Punkt typische WordPress-Maßnahmen zu und nennt passende Nachweise.
| Art. 32 Abs. 1 | WordPress-Maßnahmen | Nachweis |
|---|---|---|
| lit. a Verschlüsselung | HTTPS, verschlüsselte Backups, weniger gespeicherte Daten | TLS-Test, Backup-Einstellungen |
| lit. b Laufender Schutz | Updates, 2FA, minimale Rechte, Integritätsprüfung | Update-Protokoll, Benutzerliste |
| lit. c Wiederherstellung | Externe Backups, dokumentierter Restore | Protokoll des Restore-Tests |
| lit. d Regelmäßige Prüfung | Scans, Rechteprüfung, Restore-Tests | Scan-Berichte, Prüftermine |
lit. a: Verschlüsselung und Pseudonymisierung
Liefern Sie die gesamte Website ausschließlich über HTTPS aus, inklusive /wp-admin/ und aller Formulare, und ergänzen Sie HSTS, sobald das stabil läuft. Passwörter werden nicht verschlüsselt, sondern gehasht, und genau das ist für Passwörter richtig: Seit WordPress 6.8 verwendet WordPress dafür bcrypt.
Backups sind die am häufigsten vergessene Kopie Ihrer personenbezogenen Daten. Verschlüsseln Sie sie und lagern Sie sie getrennt vom Webserver. Echte Pseudonymisierung ist auf typischen WordPress-Websites selten, verwandte Schritte senken das Risiko aber spürbar: IP-Adressen in Statistik und Logs kürzen und Kontaktformular-Einträge nicht länger in der Datenbank aufbewahren als nötig. Was nicht gespeichert ist, kann nicht abfließen.
lit. b: Vertraulichkeit, Integrität, Verfügbarkeit, Belastbarkeit
Updates stehen an erster Stelle. Der Sicherheitsanbieter Patchstack zählte 2025 im WordPress-Ökosystem 11.334 neue Schwachstellen, 91 % davon in Plugins. Bei stark ausgenutzten Lücken vergingen im gewichteten Median nur fünf Stunden bis zur massenhaften Ausnutzung (Patchstack-Bericht, englisch). Aktivieren Sie automatische Updates, wo es passt (für Plugins und Themes gibt es sie seit WordPress 5.5 im Kern), und löschen Sie Plugins, die Sie nicht nutzen. Wie Sie Ihren Bestand prüfen, zeigt unser Ratgeber zu unsicheren Plugins.
Die zweite Säule ist die Zugriffskontrolle: ein persönliches Konto pro Person, die niedrigste Rolle, die ausreicht (Redakteur, Autor oder Mitarbeiter statt Administrator), und Zwei-Faktor-Authentifizierung für alle Admins. Im WordPress-Kern ist sie nicht enthalten. Zum Schutz der Integrität schalten Sie die Datei-Editoren im Dashboard per wp-config.php ab:
define( 'DISALLOW_FILE_EDIT', true );Gleichen Sie außerdem regelmäßig die Kerndateien mit den offiziellen Prüfsummen ab (wp core verify-checksums mit WP-CLI). Für Verfügbarkeit und Belastbarkeit brauchen Sie ein Hosting mit ausreichenden Ressourcen und Monitoring. Einen großen DDoS-Angriff fängt kein Plugin ab; dafür sind CDN oder Edge-Firewall zuständig. Weitere serverseitige Einstellungen beschreibt der offizielle WordPress-Leitfaden zur Härtung (englisch).
lit. c: Rasche Wiederherstellung nach einem Zwischenfall
Ein Backup zählt erst, wenn es sich zurückspielen lässt. Sichern Sie Dateien und Datenbank, halten Sie mindestens eine Kopie extern und außerhalb der Reichweite des WordPress-Admin-Kontos, und testen Sie eine vollständige Wiederherstellung auf einer Staging-Umgebung. Notieren Sie, wie lange das gedauert hat: „Rasch“ lässt sich mit einer gemessenen Restore-Zeit viel besser belegen als mit einer Hoffnung.
lit. d: Regelmäßig überprüfen, bewerten, evaluieren
Ein festes Intervall schreibt die DSGVO nicht vor. Legen Sie selbst eines fest und halten Sie es ein. Ein vernünftiger Startpunkt für kleinere Unternehmen: wöchentlich ein automatischer Scan, vierteljährlich eine Prüfung der Benutzerkonten und Plugins, zweimal im Jahr ein Restore-Test und zusätzlich eine Überprüfung nach jedem Vorfall oder größeren Umbau. Was Sie dabei finden und beheben, halten Sie mit Datum fest.
Einen Teil der Prüfungen kann das Plugin Security Audit & Compliance von secaudit.eu übernehmen: Es sucht nach Malware, veränderten Kerndateien, veralteten Plugins und schwachen Passwörtern, ordnet seine Befunde Art. 32 DSGVO zu und zeigt eine Compliance-Übersicht auf dem Bildschirm; signierte Berichtsdokumente (PDF, CSV) gibt es mit secaudit.eu Pro. Ein Scan stützt Ihre Dokumentation, erfüllt die DSGVO aber nicht von allein.
Rechenschaftspflicht: Maßnahmen dokumentieren (Art. 5 Abs. 2)
Nach Art. 5 Abs. 2 DSGVO muss der Verantwortliche die Einhaltung nachweisen können. Praktisch heißt das: ein kurzes, lebendes Sicherheitsdokument statt eines Ordners, den niemand liest. Hinein gehören:
- Bestandsliste: Hosting, WordPress-Version, Plugins, Themes, externe Dienste
- Wer hat Zugriff, mit welcher Rolle, und wer gibt neue Konten frei?
- Ihre Maßnahmen zu lit. a bis d samt der Risikonotiz dahinter
- Update-Protokoll und Termine von Scans, Rechteprüfungen und Restore-Tests
- Ihr Ablauf für Sicherheitsvorfälle, einschließlich der Meldung einer Datenpanne binnen 72 Stunden
- Auftragsverarbeitungsverträge (AVV) mit Ihren Dienstleistern
Überprüfen Sie das Dokument einmal im Jahr und nach jeder größeren Änderung. Als Grundlage für die Bestandsliste eignet sich unsere Checkliste zur WordPress-Sicherheit.
Hoster und Agentur: Auftragsverarbeiter nach Art. 28
Ihr Hoster speichert Datenbank und Backups. Eine Agentur oder ein Freelancer mit Admin-Zugang kann jeden Kundendatensatz einsehen. Beide sind in der Regel Auftragsverarbeiter, und dann brauchen Sie mit beiden einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO. Dort steht auch: Sie dürfen nur Auftragsverarbeiter einsetzen, die hinreichende Garantien für geeignete technische und organisatorische Maßnahmen bieten, und der Vertrag muss sie zu den nach Art. 32 erforderlichen Maßnahmen verpflichten.
Fragen Sie konkret nach, statt sich auf ein Muster zu verlassen. Wo liegen die Backups, und wie lange? Ist die Zwei-Faktor-Anmeldung im Hosting-Panel und für die Konten der Agentur Pflicht? Wie schnell erfahren Sie von einem Sicherheitsvorfall? Endet die Zusammenarbeit mit einer Agentur, löschen Sie deren Konten und ändern gemeinsam genutzte Zugangsdaten noch am selben Tag.
Verstöße gegen Art. 25 bis 39 DSGVO, darunter Art. 32, können mit Geldbußen von bis zu 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist (Art. 83 Abs. 4 lit. a). Wahrscheinlicher brauchen Sie Ihre Dokumentation aber nach einem Vorfall, wenn die Aufsichtsbehörde wissen will, welche Maßnahmen bestanden.
Häufige Fragen
Schreibt Art. 32 ein bestimmtes Sicherheits-Plugin vor?
Nein. Verlangt werden angemessene Maßnahmen, keine Produkte. Ein Plugin kann bei einzelnen Punkten helfen, etwa bei der Zwei-Faktor-Anmeldung oder bei Scans. Updates, Backups, Rechteprüfungen und Verträge gehören genauso dazu.
Gilt Art. 32 auch für eine kleine Website ohne Benutzerkonten?
Ja, sobald sie personenbezogene Daten verarbeitet, etwa über ein Kontaktformular, Kommentare oder Server-Logs mit IP-Adressen. Der Aufwand richtet sich nach dem Risiko.
Reicht HTTPS für lit. a aus?
Nein. HTTPS schützt Daten auf dem Transportweg. Backups, Exporte und die Datenbank auf dem Server brauchen eigenen Schutz.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

