Auftragsverarbeitungsvertrag für Webagenturen (Art. 28 DSGVO)
Wann eine Webagentur einen Auftragsverarbeitungsvertrag (Art. 28 DSGVO) braucht – mit TOM-Anlage, Unterauftragsverarbeitern, Meldung von Vorfällen und Vertragsende.
Auch auf: English Français Español Italiano Polski Português Türkçe

Wenn sich Ihre Agentur im WordPress-Dashboard eines Kunden anmelden kann, seine Website hostet oder seine Backups aufbewahrt, verarbeiten Sie mit großer Wahrscheinlichkeit personenbezogene Daten im Auftrag dieses Kunden. Dann brauchen Sie einen Auftragsverarbeitungsvertrag (AVV). Die Größe Ihres Teams spielt dabei keine Rolle: Die Agentur mit fünf Leuten und der Solo-Freelancer stehen vor derselben Pflicht.
Dieser Artikel betrachtet den Vertrag aus Sicht der Agentur. Es geht darum, welche Ihrer Leistungen Sie zum Auftragsverarbeiter machen, was in die Anlage zu den Sicherheitsmaßnahmen gehört und wie Sie mit den Punkten umgehen, die in der Praxis Ärger machen: Unterauftragsverarbeiter, Vorfälle und das Vertragsende.
Wann eine Webagentur einen Auftragsverarbeitungsvertrag braucht
Fast jede geschäftliche WordPress-Website enthält personenbezogene Daten. Typische Beispiele sind Einträge aus Kontaktformularen, die ein Formular-Plugin in der Datenbank speichert, WooCommerce-Bestellungen mit Namen und Adressen, Kundenkonten und Newsletter-Anmeldungen. Kommen Sie über einen Admin-Login, den Hosting-Zugang, eine Datenbankverbindung oder eine Backup-Datei an diese Daten heran, können Sie sie verarbeiten.
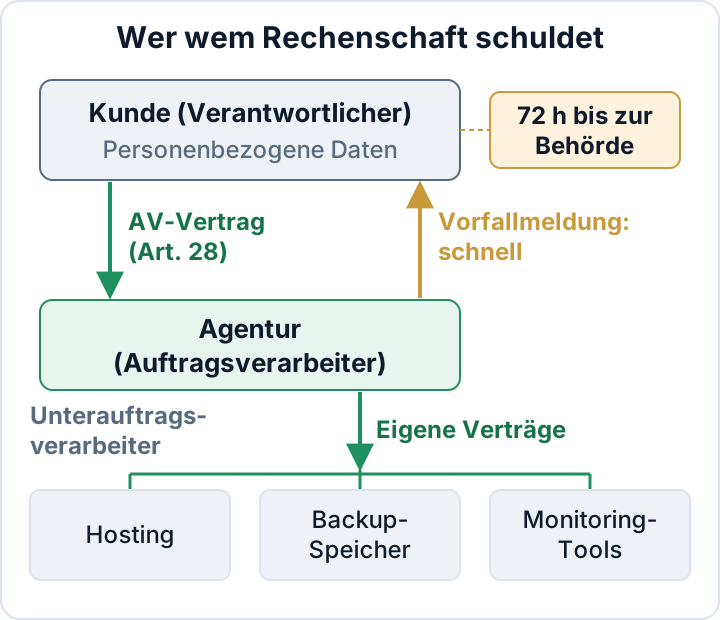
Nach der DSGVO ist der Kunde der Verantwortliche. Er entscheidet über Zweck und Mittel der Verarbeitung. Sie sind Auftragsverarbeiter, sobald Sie diese Daten nach seinen Weisungen verarbeiten – etwa indem Sie seine Website aktuell halten oder sein Hosting betreiben. Art. 28 verlangt dafür einen Vertrag zwischen Ihnen beiden: den Auftragsverarbeitungsvertrag. Er regelt, was Sie mit den Daten tun dürfen und wie Sie sie schützen.
Welche Agenturleistungen in der Regel als Auftragsverarbeitung gelten
Entscheidend ist, ob Sie auf die Daten zugreifen können – nicht, ob Sie sie tatsächlich ansehen. Die folgenden Fälle sind typisch, aber keine starren Regeln:
| Leistung | Typischer Status |
|---|---|
| Wartungsvertrag mit Admin-Login | Auftragsverarbeiter |
| Managed Hosting | Auftragsverarbeiter |
| Externe Backup-Speicherung | Auftragsverarbeiter |
| Fernsupport mit Admin-Zugang | Auftragsverarbeiter |
| Design auf Staging, ohne echte Daten | Oft nicht |
| Einmaliges Audit mit Zugang | Im Einzelfall prüfen |
Zwei Punkte gehen oft unter. Erstens: Ein reines Designprojekt ist keins mehr, sobald Sie die Live-Datenbank auf die Staging-Umgebung kopieren, um ein Theme zu testen. Diese Kopie enthält echte Kundendaten. Zweitens: Ihre eigenen Kontaktformulare, Ihr CRM und Ihre Rechnungsstellung sind keine Verarbeitung im Kundenauftrag. Für diese Daten ist Ihre Agentur selbst Verantwortlicher und braucht eine eigene Datenschutzerklärung und eigene Maßnahmen.
Ein sinnvoller erster Schritt: Listen Sie jede Kunden-Website auf und notieren Sie, welche Zugänge Sie dort jeweils haben. Sie werden vermutlich Logins finden, an deren Einrichtung sich niemand erinnert. Wie Sie diese entfernen, erklärt die Anleitung zum Aufräumen von Benutzerrollen.
Der Sicherheitsteil: Ihre technischen und organisatorischen Maßnahmen beschreiben
Die meisten Auftragsverarbeitungsverträge enthalten eine Anlage zu den technischen und organisatorischen Maßnahmen (TOM). Viele Agenturen kopieren dort eine Standardliste hinein. Besser ist es, in klaren Worten zu beschreiben, was Sie tatsächlich tun:
- Logins: Zwei-Faktor-Authentifizierung für jedes Admin-Konto, das Sie auf Kunden-Websites nutzen.
- Personenbezogene Konten: Ein eigenes Konto pro Mitarbeiter, nie ein gemeinsamer „Agentur“-Admin. So lässt sich nachvollziehen, wer was getan hat, und Sie können einer einzelnen Person den Zugang entziehen, ohne den Rest des Teams zu beeinträchtigen.
- Zugangsdaten: in einem Team-Passwortmanager mit Berechtigungen pro Kunde, nicht in Tabellen oder Chatverläufen.
- Minimale Rechte: Redakteur oder eine eigene Rolle, wo kein voller Admin-Zugang nötig ist.
- Backups: wo sie liegen, dass sie verschlüsselt sind und welche namentlich benannten Personen sie wiederherstellen oder herunterladen dürfen.
- Updates: wie oft Sie Core-, Plugin- und Theme-Updates einspielen und wie schnell Sie auf kritische Sicherheitsupdates reagieren.
- Protokollierung: welche Aktivitäten Sie aufzeichnen und wie lange Sie die Protokolle aufbewahren.
- Personal: Verschwiegenheitsverpflichtungen für Mitarbeiter und Freelancer sowie ein schriftlicher Offboarding-Prozess, wenn jemand ausscheidet.
Die Anlage muss der Wirklichkeit entsprechen. Versprechen Sie dort eine 24/7-Überwachung oder quartalsweise Penetrationstests, die Sie gar nicht durchführen, haben Sie für den Ernstfall ein schriftliches Beweisstück gegen sich selbst geschaffen. Halten Sie die Anlage kurz und zutreffend, und aktualisieren Sie sie, wenn sich Ihre Abläufe ändern.
Diese Maßnahmen entsprechen Art. 32 Abs. 1 lit. a–d DSGVO: Pseudonymisierung und Verschlüsselung; die Fähigkeit, Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Systeme auf Dauer sicherzustellen; die rasche Wiederherstellung nach einem Zwischenfall; und die regelmäßige Überprüfung der Maßnahmen. Der Leitfaden zu Art. 32 DSGVO geht jeden Punkt im Detail durch.
Unterauftragsverarbeiter: Hosting, Backup-Speicher und Ihre Werkzeuge
Kundendaten bleiben selten nur bei Ihnen. Meist durchlaufen sie weitere Dienste:
- den Hoster oder die Serverplattform, die Sie weiterverkaufen oder verwalten
- Backup-Speicher, etwa einen S3-kompatiblen Bucket oder die Cloud eines Backup-Plugins
- Uptime- oder Monitoring-Dienste, die Zugangsdaten speichern oder Inhalte der Website sehen
- Staging-Umgebungen auf einer separaten Plattform
- Support- und Ticketsysteme, in die Kunden Bestelldetails oder E-Mails ihrer Kunden einfügen
Jeder dieser Dienste ist ein Unterauftragsverarbeiter. Führen Sie für jeden Kunden eine schriftliche Liste, aus der hervorgeht, welche Anbieter Sie für ihn einsetzen und wo diese die Daten speichern. Informieren Sie den Kunden, bevor Sie einen Anbieter hinzunehmen oder wechseln, und schließen Sie mit jedem dieser Anbieter einen eigenen Auftragsverarbeitungsvertrag. Speichert oder verarbeitet ein Anbieter Daten außerhalb der EU, prüfen Sie die Grundlage für die Übermittlung, bevor Sie sich auf ihn verlassen, und vermerken Sie das auf der Liste. Ein Kunde sollte nie erst aus einer Datenpannen-Meldung erfahren, dass seine Backups bei einem Dienst lagen, von dem er noch nie gehört hat.
Meldung von Vorfällen: wie und wann Sie den Kunden informieren
Der Kunde muss als Verantwortlicher eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde, der zuständigen Aufsichtsbehörde melden (Art. 33 DSGVO). Außerdem muss er jede Datenpanne dokumentieren, auch die, die er nicht meldet (Art. 33 Abs. 5). Das gelingt ihm nur, wenn Sie ihn schnell informieren und ihm verwertbare Fakten liefern.
Vereinbaren Sie im AVV oder in einer operativen Anlage Folgendes:
- Eine interne Frist, die dem Kunden reichlich Zeit lässt. Zum Beispiel: Ein Verdacht auf eine Datenpanne wird innerhalb von 24 Stunden nach Bemerken gemeldet, auch wenn die Untersuchung noch nicht abgeschlossen ist.
- Einen benannten Ansprechpartner auf beiden Seiten, jeweils mit Vertretung.
- Einen Meldeweg, der auch außerhalb der Geschäftszeiten funktioniert. E-Mail allein ist eine schwache Wahl.
- Die Mindestangaben der Meldung: was passiert ist, wann Sie es bemerkt haben, welche Systeme und Daten betroffen sind und was Sie bereits unternommen haben.
Was der Kunde nach Ihrer Meldung selbst tun muss, einschließlich Bewertung und Inhalt der Meldung an die Behörde, beschreibt der Leitfaden zur 72-Stunden-Meldung.
Vertragsende: Zugänge entfernen, Daten zurückgeben und löschen
Nie entfernte Agentur-Logins sind ein häufiges Einfallstor in alte Kunden-Websites. Sie sind auch für Sie ein Haftungsrisiko: Wird eines dieser Konten missbraucht, wird der Kunde fragen, warum es überhaupt noch existierte. Nutzen Sie diese Checkliste, wenn ein Vertrag endet:
- Alle Admin-Konten der Agentur löschen, nachdem ihre Inhalte einem Kundenkonto zugewiesen wurden
- Anwendungspasswörter widerrufen, die für Ihre Tools angelegt wurden
- Ihre SFTP-/SSH-Schlüssel und den Zugang zum Hosting-Kontrollpanel entfernen
- Backups, die Sie aufbewahren, nach Weisung des Kunden übergeben oder löschen
- Lokale Datenbankkopien, Exporte und Staging-Sites löschen
- Die Einträge des Kunden aus Passwortmanager und Monitoring-Tools entfernen
- Dem Kunden die erledigten Schritte schriftlich bestätigen
Auf Websites mit WP-CLI-Zugang zeigt dieser Befehl vor der Übergabe die verbliebenen Administratoren an:
wp user list --role=administrator --fields=ID,user_login,user_emailDen Vertrag aktuell halten: Nachweise und NIS2-Fragen Ihrer Kunden
Nach Art. 5 Abs. 2 DSGVO muss der Verantwortliche die Einhaltung der Vorschriften nachweisen können. In der Praxis wird der Kunde Sie bitten zu belegen, dass Ihre TOM-Anlage dem entspricht, was Sie tatsächlich tun. Brauchbare Nachweise sind der 2FA-Status Ihrer Mitarbeiterkonten, datierte Überprüfungen der Zugänge, Tests zur Wiederherstellung von Backups und aktuelle Sicherheitsaudit-Berichte. Was Sie aufbewahren sollten, erklärt der Leitfaden zur Audit-Dokumentation.
Kunden, die als wichtige oder besonders wichtige Einrichtungen unter NIS2 fallen, müssen die Sicherheit ihrer Lieferkette steuern (Art. 21 Abs. 2 lit. d). Sie werden Ihnen Fragebögen schicken, auch wenn NIS2 für Sie selbst nicht gilt. Eine mittelgroße Agentur – also mit 50 oder mehr Beschäftigten oder mehr als 10 Mio. € Jahresumsatz und Jahresbilanzsumme –, die Kundensysteme verwaltet, kann als Anbieter verwalteter Dienste selbst in den Anwendungsbereich fallen. Prüfen Sie das nationale Umsetzungsgesetz; der Leitfaden zum NIS2-Anwendungsbereich führt Sie durch die Prüfung.
Das Plugin von secaudit.eu exportiert einen Audit-Bericht, der auf Art. 32 DSGVO und Art. 21 NIS2 abgebildet ist, sowie einen Entwurf für die Meldung eines Vorfalls. Beides kann Ihre Nachweise unterstützen. Keines von beiden macht Sie oder Ihren Kunden automatisch regelkonform.
Verstöße gegen die Art. 25 bis 39 DSGVO, zu denen auch Art. 28 und 32 gehören, können mit Geldbußen von bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes geahndet werden (Art. 83 Abs. 4 lit. a). Für die meisten Agenturen ist das unmittelbarere Risiko allerdings ein anderes: nach einem Vorfall den Kunden zu verlieren, weil der Vertrag nicht der Wirklichkeit entsprach.
Nächster Schritt: Erstellen Sie eine Liste aller Kunden-Websites, auf die Sie zugreifen können. Halten Sie für jede fest, ob ein aktueller AVV existiert und ob seine TOM-Anlage beschreibt, was Sie heute tatsächlich tun. Kümmern Sie sich zuerst um die Websites, bei denen eine der beiden Antworten „nein“ lautet.
FAQ
Ich arbeite allein als Freelancer. Brauche ich trotzdem einen AVV?
Ja, sofern Sie für den Kunden personenbezogene Daten verarbeiten. Die DSGVO nimmt Auftragsverarbeiter nicht aufgrund ihrer Größe aus.
Wer setzt den Vertrag auf – der Kunde oder die Agentur?
Das kann jede Seite übernehmen. Viele Agenturen bieten zu ihren Wartungsverträgen einen Standard-AVV an, das spart bei vielen Kunden Zeit. Lassen Sie ihn einmal anwaltlich prüfen und passen Sie die TOM-Anlage für jede Leistung an.
Deckt der AVV meines Hosters das nicht schon ab?
Nein. Dieser Vertrag regelt Ihr Verhältnis zum Hoster. Ihr Verhältnis zum Kunden braucht einen eigenen Vertrag.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

