WordPress-Sicherheit: Checkliste für Unternehmen (2026)
WordPress-Sicherheit als Checkliste: 25 Punkte zu Hosting, Updates, 2FA, Überwachung, Backups und Dokumentation – mit Bezug zu DSGVO Art. 32 und NIS2.
Auch auf: English Français Español Italiano Polski Português Türkçe

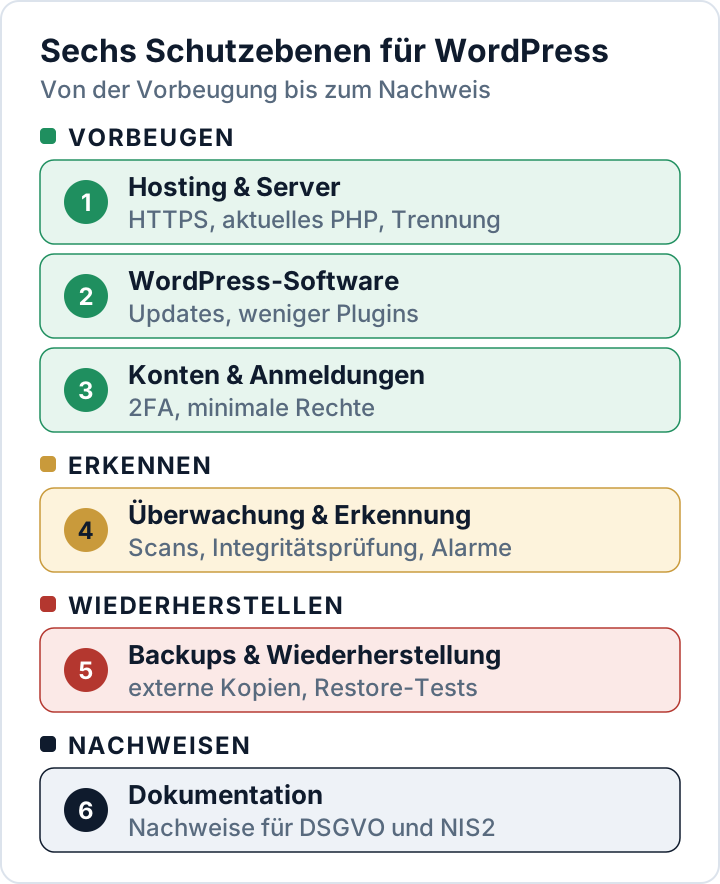
Diese Checkliste zur WordPress-Sicherheit bündelt die 25 Maßnahmen, die wir jeder Unternehmenswebsite in der EU empfehlen – sortiert nach sechs Bereichen: Hosting, WordPress-Software, Konten, Überwachung, Backups und Dokumentation. Arbeiten Sie sie von oben nach unten ab: Die ersten drei Bereiche verhindern die meisten Angriffe, die letzten drei helfen, einen Vorfall zu bemerken, die Website wiederherzustellen und Ihr Vorgehen zu belegen.
Jeder Punkt enthält eine kurze Begründung und, wo sinnvoll, einen Link zum ausführlichen Ratgeber. Eine „100 % sichere“ Website gibt es nicht – aber ein Schutzniveau, das Sie gegenüber Kunden, Prüfern und der Aufsichtsbehörde begründen können.
Warum Tempo zählt: Der Sicherheitsanbieter Patchstack hat für 2025 im WordPress-Ökosystem 11.334 neue Sicherheitslücken gezählt, 91 % davon in Plugins. Etwa die Hälfte der besonders folgenreichen Lücken wurde innerhalb von 24 Stunden ausgenutzt (Patchstack, State of WordPress Security in 2026, Bericht eines Anbieters). Eine feste Routine bringt mehr als jedes einzelne Tool.
Hosting und Server
Ist der Server schwach, kann das keine Einstellung in WordPress vollständig ausgleichen.
- HTTPS auf allen Seiten, danach HSTS. HTTPS verschlüsselt Anmeldedaten, Formulareingaben und Bestellungen auf dem Transportweg; Art. 32 Abs. 1 lit. a DSGVO nennt Verschlüsselung ausdrücklich. HSTS (RFC 6797) erst aktivieren, wenn HTTPS überall funktioniert, und mit kurzem
max-agebeginnen – Browser verweigern danach für diesen Zeitraum jede unverschlüsselte Verbindung. - Eine unterstützte PHP-Version. PHP-Versionen am Ende ihres Lebenszyklus erhalten keine Sicherheitsupdates mehr; vergleichen Sie Ihre Version mit der offiziellen Übersicht.
- SFTP oder SSH statt FTP, ein getrenntes Konto pro Website. FTP überträgt Passwörter unverschlüsselt, und ohne Trennung kann eine gehackte Website alle anderen im selben Hosting-Konto infizieren.
- Keine PHP-Ausführung im Upload-Ordner. Dort gehören nur Medien hin; eine PHP-Datei in
uploadsist fast immer eine Webshell.
Für Apache 2.4 legen Sie diese Regeln in wp-content/uploads/.htaccess ab:
<FilesMatch "\.(?i:php|phtml|phar)$">
    Require all denied
</FilesMatch>
Unter nginx gehört dieser Block in den server-Abschnitt, und zwar oberhalb des allgemeinen location ~ \.php$-Blocks (nginx nimmt die erste passende Regex-Location):
location ~* ^/wp-content/uploads/.*\.(php|phtml|phar)$ {
    deny all;
}
Testen Sie die nginx-Konfiguration vor dem Neuladen mit nginx -t. Prüfen Sie bei beiden Servern anschließend, ob Bilder weiterhin laden und eine .php-Testdatei im Upload-Ordner mit „403 Forbidden“ abgewiesen wird.
WordPress-Kern, Plugins und Themes
Die meisten Lücken stecken in Plugins; dieser Bereich braucht daher eine wöchentliche Routine. Mehr dazu im Ratgeber zu unsicheren WordPress-Plugins.
- Automatische Sicherheitsupdates für den Kern eingeschaltet lassen. WordPress installiert Wartungsversionen (Minor Releases), die Sicherheitskorrekturen enthalten, standardmäßig im Hintergrund. Prüfen Sie, dass keine Einstellung und kein Hosting-Tool das abgeschaltet hat.
- Plugins und Themes innerhalb von Tagen aktualisieren, nicht Monaten. Bei massiv ausgenutzten Lücken vergingen laut Patchstack im gewichteten Median nur fünf Stunden bis zur Massenausnutzung. Automatische Updates, die es seit WordPress 5.5 gibt, verkürzen diese Zeitspanne bei unkritischen Plugins deutlich.
- Löschen, was Sie nicht nutzen. Die Dateien deaktivierter Plugins bleiben auf dem Server und können weiterhin angreifbar sein;
wp plugin list --status=inactivezeigt die Kandidaten. - Verwaiste Plugins ersetzen, niemals „Nulled“-Versionen nutzen. Für 46 % der Lücken im Patchstack-Bericht gab es bei Veröffentlichung noch keinen Fix. Ein aufgegebenes Plugin bekommt womöglich nie einen, eine Raubkopie ohnehin keine Updates.
- Den Dateieditor im Dashboard abschalten.
define( 'DISALLOW_FILE_EDIT', true );in derwp-config.phpentfernt die Editoren für Theme- und Plugin-Dateien. Wer ein Admin-Passwort erbeutet, kann dann nicht einfach Code in eine Theme-Datei einfügen.
Konten und Anmeldungen
Ein Administrator kann Plugins installieren und damit Code auf Ihrem Server ausführen. Mit den Standardrollen (Administrator, Redakteur, Autor, Mitarbeiter, Abonnent) lässt sich das Prinzip der minimalen Rechte einfach umsetzen.
- Einmalige, starke Passwörter plus Zwei-Faktor-Authentifizierung für alle Administratoren und Redakteure. Geleakte, mehrfach genutzte Passwörter sind genau das, was Angreifer beim Credential Stuffing durchprobieren. WordPress bringt keine eigene 2FA mit; unser Ratgeber zur Zwei-Faktor-Authentifizierung zeigt die Möglichkeiten.
- Ein persönliches Konto pro Person, mit der niedrigsten passenden Rolle. Bei geteilten „Agentur-Logins“ ist nicht nachvollziehbar, wer was getan hat, und der Zugang lässt sich nicht sauber entziehen.
- Alte Konten und ungenutzte Anwendungspasswörter entfernen. Ehemalige Mitarbeitende und Agenturen behalten ihren Zugang, bis jemand ihn löscht; Anwendungspasswörter (seit WordPress 5.6) stehen im Profil des jeweiligen Benutzers.
- Anmeldeversuche begrenzen, XML-RPC abschalten, wenn es niemand braucht. XML-RPC ist standardmäßig aktiv und nimmt Passwörter auch außerhalb des normalen Login-Formulars an. Prüfen Sie vorher, ob ein Plugin oder eine App darauf angewiesen ist.
Überwachung und Erkennung
Eine Meldefrist von 72 Stunden können Sie nur einhalten, wenn Sie die Datenpanne überhaupt bemerken.
- Regelmäßige Malware- und Integritätsscans. Neue PHP-Dateien im Upload-Ordner, veränderte Kerndateien und verschleierter Code sind typische Spuren eines Angriffs.
wp core verify-checksumsvergleicht die Kerndateien mit den offiziellen Prüfsummen von WordPress.org. Mehr dazu: 12 Anzeichen für eine gehackte Website. - Aktivitätsprotokoll und Alarm bei neuen Administratoren. Versteckte Admin-Konten sichern Angreifern dauerhaft Zugang. Protokolle helfen, Vorfälle nachzuvollziehen; legen Sie eine Speicherdauer fest, denn sie enthalten IP-Adressen.
- Schwachstellen-Warnungen für die Plugins, die Sie tatsächlich nutzen. Eine Schwachstellendatenbank, etwa von WPScan oder Patchstack, meldet, wenn eines Ihrer Plugins eine bekannte Lücke hat.
- Google Search Console und Verfügbarkeitsmonitoring. Die Search Console meldet Sicherheitsprobleme, die Google auf Ihrer Website findet, etwa eingeschleusten Spam; ein Uptime-Check bemerkt Ausfälle.
Das Plugin Security Audit & Compliance von secaudit.eu automatisiert mehrere dieser Prüfungen – Dateiintegrität, Malware-Signaturen, versteckte Administratoren, veraltete Plugins, schwache Passwörter, Härtung – und ordnet die Befunde DSGVO Art. 32 und NIS2 Art. 21 zu.
Backups und Wiederherstellung
Art. 32 Abs. 1 lit. c DSGVO verlangt die Fähigkeit, die Verfügbarkeit personenbezogener Daten und den Zugang zu ihnen nach einem Zwischenfall rasch wiederherzustellen. Dieses Versprechen halten nur getestete Backups.
- Automatische Backups von Dateien und Datenbank, bei aktiven Websites mindestens täglich. Bestellungen und Formulareinträge ändern sich täglich; ein eine Woche altes Backup verliert sie.
- Mindestens eine Kopie außerhalb des Servers und außer Reichweite. Ein Archiv im Webverzeichnis kann jeder herunterladen, der den Dateinamen errät, und was die Website löschen kann, kann auch ein Angreifer löschen.
- Mindestens zweimal im Jahr eine Wiederherstellung testen. Ein nie zurückgespieltes Backup ist eine Hoffnung, kein Plan; Art. 32 Abs. 1 lit. d DSGVO verlangt regelmäßige Überprüfung der Maßnahmen.
- Ein einseitiger Notfallplan. Wer entscheidet, wer ruft den Hoster an, wo liegen saubere Backups, und wie melden Sie eine Datenpanne binnen 72 Stunden? Die Bereinigung selbst beschreibt unser Plan zur Malware-Entfernung.
Dokumentation und Compliance
Nach der Rechenschaftspflicht in Art. 5 Abs. 2 DSGVO müssen Sie Ihre Maßnahmen nachweisen können. Kurze, datierte Aufzeichnungen genügen.
- Ein Verzeichnis aller Plugins, Themes, externen Dienste und Zugänge. Was Sie nicht kennen, können Sie nicht aktualisieren. Auch Drittanbieter-Einbindungen gehören dazu, etwa Google Fonts, die von Google-Servern geladen werden – seit dem Urteil des LG München I von 2022 ein bekanntes Abmahnthema.
- Auftragsverarbeitungsverträge mit Hoster und Agentur. Wer in Ihrem Auftrag personenbezogene Daten verarbeitet, auch eine Agentur mit Admin-Zugang, braucht nach Art. 28 DSGVO einen AV-Vertrag.
- Ein Protokoll für Datenpannen und Vorfälle. Art. 33 Abs. 5 DSGVO verlangt, jede Verletzung des Schutzes personenbezogener Daten zu dokumentieren – auch solche, die Sie nicht melden mussten.
- Datierte Nachweise, mindestens einmal im Jahr überprüft. Update-Protokolle, Scanberichte und Wiederherstellungstests zeigen, dass Ihre Maßnahmen tatsächlich wirken.
Checkliste zur WordPress-Sicherheit: Bezug zu DSGVO und NIS2
Art. 32 Abs. 1 DSGVO verlangt geeignete technische und organisatorische Maßnahmen unter Berücksichtigung des Stands der Technik, der Kosten und des Risikos. Art. 21 Abs. 2 der NIS2-Richtlinie nennt zehn Mindestmaßnahmen für betroffene Einrichtungen.
| Bereich | Art. 32 Abs. 1 DSGVO | Art. 21 Abs. 2 NIS2 |
|---|---|---|
| Hosting & Server | lit. a Verschlüsselung, lit. b | lit. d Lieferkette, lit. h Kryptografie |
| WordPress-Software | lit. b Integrität | lit. e Wartung, Schwachstellen |
| Konten & Anmeldungen | lit. b Vertraulichkeit | lit. i Zugriffskontrolle, lit. j MFA |
| Überwachung | lit. b, dazu Art. 33 | lit. b Bewältigung von Vorfällen |
| Backups | lit. c Wiederherstellung | lit. c Betriebskontinuität |
| Dokumentation | lit. d Überprüfung, Art. 5 Abs. 2 | lit. a Konzepte, lit. f Wirksamkeit |
In Deutschland gilt seit dem 6. Dezember 2025 das NIS2-Umsetzungsgesetz (NIS2UmsuCG), das vor allem das BSI-Gesetz ändert. Betroffen sind „besonders wichtige“ und „wichtige Einrichtungen“, grundsätzlich mittlere und große Unternehmen in den genannten Sektoren; sie müssen sich beim BSI registrieren. Kleinere Agenturen trifft NIS2 meist indirekt, weil ihre Kunden die Sicherheit der Lieferkette steuern müssen und Nachweise verlangen. Mehr dazu in unseren Ratgebern zu DSGVO Art. 32 und zur Frage, ob Ihr Unternehmen von NIS2 betroffen ist. Wer Plugins oder Themes verkauft, hat mit dem Cyber Resilience Act zusätzliche Herstellerpflichten.
Häufige Fragen
Wie oft sollte ich die Checkliste durchgehen?
Mindestens einmal im Jahr komplett und nach größeren Änderungen, etwa einem Wechsel von Hoster oder Agentur.
Ist meine Website damit DSGVO-konform?
Das leistet keine Checkliste allein. Art. 32 DSGVO ist risikobasiert: Ein Onlineshop mit Kundenkonten braucht mehr als eine Firmenpräsenz. Die Checkliste deckt die technische Basis ab; Ihre Dokumentation begründet, warum sie zu Ihrem Risiko passt.
Gilt das auch für eine kleine Firmenwebsite?
Größtenteils ja. Automatisierte Angriffe fragen nicht nach der Unternehmensgröße, und die DSGVO gilt, sobald ein Kontaktformular personenbezogene Daten erfasst.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

