WordPress gehackt: Datenpanne in 72 Stunden melden (DSGVO)
WordPress gehackt? Wann ein Hack eine Datenpanne ist, ab wann die 72-Stunden-Frist läuft, was in die Meldung gehört und wen Sie informieren müssen.
Auch auf: English Français Español Italiano Polski Português Türkçe

Werden bei einem Angriff auf Ihre WordPress-Website personenbezogene Daten offengelegt, verändert oder vernichtet, liegt eine Datenpanne im Sinne der DSGVO vor. Dann müssen Sie die Datenpanne melden, und zwar unverzüglich und möglichst binnen 72 Stunden, nachdem sie Ihnen bekannt geworden ist. Ausgenommen sind nur Fälle, die voraussichtlich zu keinem Risiko für die betroffenen Personen führen.
Die Frist beginnt nicht mit dem Angriff, und sie wartet auch nicht, bis die Website bereinigt ist. Hier lesen Sie, wann sie startet, was in den ersten Stunden zu tun ist, was in die Meldung gehört und wann Sie zusätzlich Ihre Nutzer informieren müssen.
Wann ist ein WordPress-Hack eine Datenpanne?
Die DSGVO spricht von einer „Verletzung des Schutzes personenbezogener Daten“: einer Sicherheitsverletzung, die zur Vernichtung, zum Verlust, zur Veränderung oder zur unbefugten Offenlegung von beziehungsweise zum unbefugten Zugang zu personenbezogenen Daten führt, ob unbeabsichtigt oder unrechtmäßig (Art. 4 Nr. 12 DSGVO). Der Europäische Datenschutzausschuss (EDSA) unterscheidet drei Arten, und ein WordPress-Hack kann jede davon auslösen:
- Vertraulichkeit: Ein Angreifer lädt die Benutzertabelle, WooCommerce-Bestellungen oder Kontaktformular-Einträge herunter, oder ein Skimmer auf der Bestellseite liest mit, was Kunden eintippen.
- Integrität: Benutzerkonten oder Kundendaten werden verändert, zum Beispiel E-Mail-Adressen, damit Links zum Zurücksetzen des Passworts beim Angreifer landen.
- Verfügbarkeit: Die Datenbank wird gelöscht oder von Ransomware verschlüsselt. Auch ein nur vorübergehender Verlust ist nach Auffassung des EDSA eine Datenpanne, die Sie zumindest dokumentieren müssen.
Nicht jeder Hack betrifft personenbezogene Daten. Eine verunstaltete statische Seite ohne Formulare und Benutzerkonten womöglich nicht. Fast jede WordPress-Website speichert aber Benutzerkonten, Kommentare oder Formulareinträge. Gehen Sie deshalb von einer Datenpanne aus, bis Sie das Gegenteil geprüft haben. Woran Sie einen Angriff früh erkennen, zeigen unsere Anzeichen für eine gehackte WordPress-Website.
Datenpanne melden: Ab wann die 72 Stunden laufen
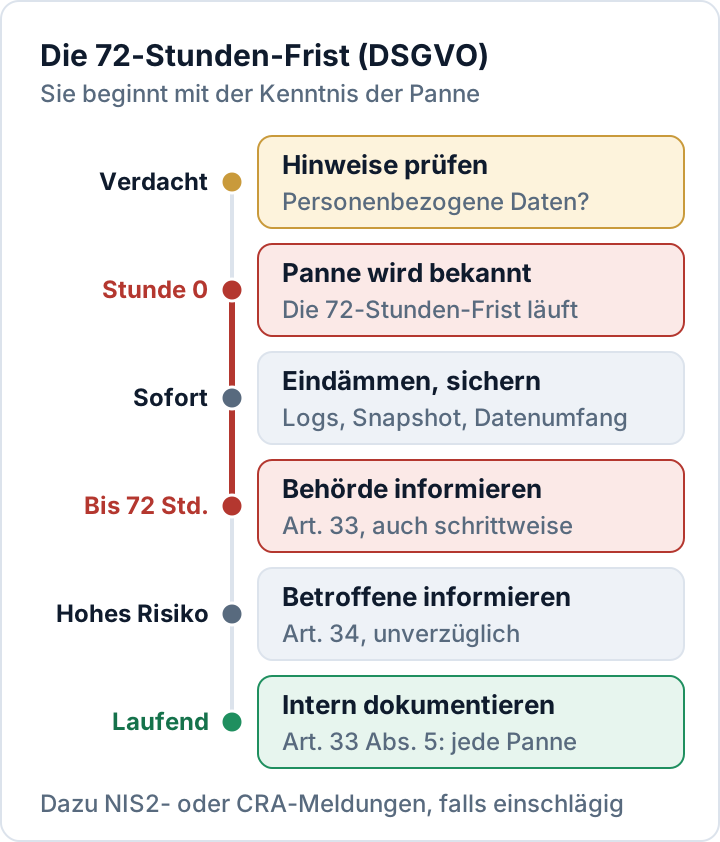
Maßgeblich ist nach Art. 33 DSGVO der Zeitpunkt, zu dem Ihnen die Verletzung bekannt wird. Der EDSA erläutert in seinen Leitlinien zur Meldung von Datenpannen, dass dies der Fall ist, sobald der Verantwortliche hinreichende Gewissheit hat, dass ein Sicherheitsvorfall eingetreten ist, der personenbezogene Daten beeinträchtigt hat. Eine kurze Untersuchung, um das zu klären, ist zulässig, und solange sie läuft, gilt die Panne noch nicht als bekannt. Die Untersuchung soll aber so schnell wie möglich beginnen.
Ein Beispiel: Ihr Hoster meldet am Montagmorgen Schadcode. Am Nachmittag finden Sie ein neues Administratorkonto und Hinweise darauf, dass die Benutzertabelle exportiert wurde. Ab diesem Moment haben Sie Kenntnis, und die Frist endet am Donnerstagnachmittag.
Für WordPress-Websites sind außerdem diese Punkte wichtig:
- Meldepflichtig ist der Verantwortliche, in der Regel also das Unternehmen, dem die Website gehört, nicht die Agentur und nicht der Hoster.
- Ein Auftragsverarbeiter wie Hoster oder Agentur muss Sie unverzüglich informieren, sobald ihm eine Datenpanne bekannt wird (Art. 33 Abs. 2).
- Melden Sie später als nach 72 Stunden, müssen Sie die Verzögerung begründen (Art. 33 Abs. 1).
- Zuständig ist in Deutschland für Unternehmen in der Regel die Datenschutz-Aufsichtsbehörde des Bundeslandes, in dem Sie Ihren Sitz haben.
Die ersten Stunden: eindämmen, sichern, bewerten
Arbeiten Sie die folgenden Schritte der Reihe nach ab und protokollieren Sie jeden mit Uhrzeit. Dieses Protokoll wird später der Kern Ihrer Dokumentation.
- Startzeitpunkt festhalten. Wann hatten Sie Kenntnis, wer hat was gefunden, welche Systeme sind betroffen?
- Eindämmen. Versetzen Sie die Website in den Wartungsmodus oder nehmen Sie sie vom Netz. Ändern Sie alle Passwörter für Administratoren, Hosting, SFTP und Datenbank, notieren und entfernen Sie unbekannte Konten, widerrufen Sie Anwendungspasswörter und erneuern Sie die Sicherheitsschlüssel (Salts) in der
wp-config.php, etwa mitwp config shuffle-salts. Danach sind alle Nutzer abgemeldet. - Spuren sichern. Kopieren Sie vor jeder Bereinigung die Zugriffs- und Fehlerprotokolle des Servers und legen Sie einen Snapshot von Dateien und Datenbank an. Bewahren Sie ihn sicher auf, denn er enthält dieselben personenbezogenen Daten.
- Betroffene Daten bewerten. Welche Tabellen und Plugins speichern personenbezogene Daten: Benutzer, Bestellungen, Formulareinträge, Newsletter-Listen? Welche Kategorien (Namen, E-Mail-Adressen, Anschriften, gehashte Passwörter, Bestellhistorien), und wie viele Personen und Datensätze sind es ungefähr?
- Einfallstor finden. Ein veraltetes Plugin, ein gestohlenes Passwort, ein kompromittiertes Agentur-Konto? Das brauchen Sie, um die Lücke zu schließen und die Folgen einzuschätzen.
- Die richtigen Leute einbinden. Ihren Datenschutzbeauftragten, falls vorhanden, den Hoster und die Agentur.
Die gründliche Bereinigung ist ein eigener Arbeitsschritt. Unser Ratgeber WordPress-Malware entfernen führt Sie hindurch.
Was in die Meldung an die Aufsichtsbehörde gehört
Nach Art. 33 Abs. 3 DSGVO muss die Meldung mindestens Folgendes enthalten:
- eine Beschreibung der Art der Verletzung, soweit möglich mit den Kategorien und der ungefähren Zahl der betroffenen Personen und Datensätze;
- Namen und Kontaktdaten des Datenschutzbeauftragten oder einer sonstigen Anlaufstelle;
- eine Beschreibung der wahrscheinlichen Folgen;
- die ergriffenen oder vorgeschlagenen Maßnahmen, gegebenenfalls auch solche, die mögliche nachteilige Auswirkungen abmildern.
Nach 72 Stunden liegt selten alles vor, und die DSGVO berücksichtigt das: Können Sie nicht alle Informationen zur selben Zeit liefern, dürfen Sie sie schrittweise und ohne unangemessene weitere Verzögerung nachreichen (Art. 33 Abs. 4). Melden Sie also, was Sie wissen, benennen Sie, was noch untersucht wird, und ergänzen Sie später. Sehen Sie schon heute auf der Website Ihrer Landesdatenschutzbehörde nach, wie dort gemeldet wird. Im Ernstfall fehlt dafür die Zeit.
Das Plugin Security Audit & Compliance von secaudit.eu prüft typische Anzeichen einer Kompromittierung wie versteckte Administratorkonten, verdächtige Cronjobs und veränderte Kerndateien. Außerdem kann es einen Entwurf für die Vorfallsmeldung exportieren, gegliedert nach den NIS2-Stufen 24 Stunden, 72 Stunden und 1 Monat. Prüfen, ergänzen und absenden müssen Sie die Meldung selbst.
Jede Datenpanne dokumentieren, auch ohne Meldung
Art. 33 Abs. 5 DSGVO verlangt, jede Datenpanne zu dokumentieren: die Fakten, ihre Auswirkungen und die ergriffenen Abhilfemaßnahmen, unabhängig davon, ob Sie sie melden. Die Aufsichtsbehörde muss anhand dieser Unterlagen prüfen können, ob Sie die Vorschriften eingehalten haben. Kommen Sie zu dem Ergebnis, dass kein Risiko besteht, und melden deshalb nicht, halten Sie die Begründung fest.
In die interne Dokumentation gehören:
- Zeitleiste: erste Hinweise, Kenntnis, Eindämmung, Meldung
- Betroffene Systeme, Datenkategorien und ungefähre Zahlen
- Ursache und Einfallstor, soweit bekannt
- Risikobewertung und Entscheidung für oder gegen eine Meldung, mit Begründung
- Ergriffene und geplante Maßnahmen mit Datum
- Kopien der Meldung und der Nachrichten an Betroffene
Was Sie aus dem Vorfall lernen, sollte in Ihre Schutzmaßnahmen nach Art. 32 DSGVO einfließen.
Betroffene informieren (Art. 34)
Hat die Datenpanne voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der Betroffenen zur Folge, müssen Sie auch diese unverzüglich benachrichtigen (Art. 34 DSGVO). Die Nachricht muss in klarer und einfacher Sprache die Art der Verletzung beschreiben und mindestens die Anlaufstelle, die wahrscheinlichen Folgen und die ergriffenen oder vorgeschlagenen Maßnahmen nennen. Geben Sie praktische Hinweise, etwa mehrfach genutzte Passwörter zu ändern und auf Phishing zu achten.
Ein hohes Risiko liegt eher nahe, wenn die Daten Betrug oder Identitätsdiebstahl ermöglichen oder sensible Bereiche wie die Gesundheit betreffen. Art. 34 Abs. 3 nennt drei Ausnahmen: Die Daten waren für Unbefugte unzugänglich, etwa durch Verschlüsselung; nachträgliche Maßnahmen sorgen dafür, dass das hohe Risiko aller Wahrscheinlichkeit nach nicht mehr besteht; oder die Einzelbenachrichtigung wäre mit unverhältnismäßigem Aufwand verbunden. Im letzten Fall ist stattdessen eine öffentliche Bekanntmachung oder eine ähnlich wirksame Maßnahme nötig.
NIS2 und Cyber Resilience Act: zusätzliche Meldungen
Die DSGVO-Meldung betrifft personenbezogene Daten. Zwei weitere EU-Regelwerke können für denselben Vorfall eigene Meldungen verlangen, an andere Stellen und mit eigenen Fristen:
- NIS2: Ist Ihr Unternehmen nach dem NIS2UmsuCG, das seit dem 6. Dezember 2025 in Kraft ist, eine wichtige oder besonders wichtige Einrichtung, melden Sie erhebliche Sicherheitsvorfälle dem BSI: frühe Erstmeldung binnen 24 Stunden, Folgemeldung binnen 72 Stunden, Abschlussmeldung spätestens einen Monat danach (BSI zur NIS-2-Meldepflicht). Ob Sie betroffen sind, klärt unser NIS2-Ratgeber.
- Cyber Resilience Act: Wer ein WordPress-Plugin oder -Theme an Kunden in der EU verkauft, ist dessen Hersteller im Sinne des CRA. Seit dem 11. September 2026 sind aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, die das Produkt betreffen, zu melden: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden und Abschlussbericht binnen 14 Tagen, nachdem eine Korrektur verfügbar ist (Schwachstellen), beziehungsweise binnen eines Monats (schwerwiegende Vorfälle), jeweils über die einheitliche Meldeplattform der ENISA (EU-Kommission, englisch).
Ein einziger Vorfall kann also bis zu drei Meldungen auslösen. Klären Sie vorab, wer sich um welche kümmert.
Häufige Fragen
Muss ich melden, wenn unklar ist, ob Daten abgeflossen sind?
Bekannt ist eine Datenpanne, sobald Sie hinreichende Gewissheit haben, dass personenbezogene Daten betroffen sind; eine kurze Untersuchung ist zulässig. Ist ein Zugriff möglich und lässt sich nicht begründen, dass die Panne voraussichtlich zu keinem Risiko führt, melden Sie sicherheitshalber fristgerecht mit dem bekannten Stand und reichen den Rest nach. Ihre Abwägung dokumentieren Sie in jedem Fall.
Zählen Wochenenden bei den 72 Stunden mit?
Ja. Nach den EU-Regeln für Fristen (Verordnung Nr. 1182/71) zählen Samstage, Sonntage und Feiertage mit. Die Frist beträgt 72 Stunden, nicht drei Werktage. Legen Sie deshalb fest, wer auch an einem Samstag handeln kann.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

