OWASP Top 10:2025 für WordPress erklärt
Die OWASP Top 10:2025 für WordPress: wie jedes Risiko in Plugins, Themes und Einstellungen aussieht und was Betreiber und Entwickler selbst prüfen können.
Auch auf: English Français Español Italiano Polski Português Türkçe

Die OWASP Top 10 ist die bekannteste Liste von Sicherheitsrisiken für Webanwendungen; die Ausgabe 2025 löst die Liste von 2021 ab. Für WordPress liest sie sich wie eine Landkarte der Wege, auf denen Angreifer tatsächlich in Websites eindringen: fehlende Berechtigungsprüfungen in Plugins, nachlässige Konfiguration sowie veraltete oder verwaiste Komponenten.
Dieser Ratgeber übersetzt jedes der zehn Risiken in die WordPress-Praxis. Er zeigt, welche davon Website-Betreiber schon heute prüfen können und welche sich nur von Entwicklern im Code beheben lassen.
Was die OWASP Top 10 ist – und was nicht
Herausgeber der Liste ist die OWASP Foundation, eine gemeinnützige Community für Softwaresicherheit. OWASP selbst bezeichnet sie als „a standard awareness document for developers and web application security“ (ein Standarddokument, das Entwickler für die Sicherheit von Webanwendungen sensibilisieren soll): eine Rangliste der kritischsten Risikokategorien, erstellt aus Schwachstellendaten und einer Umfrage in der Community.
Ein Zertifikat ist sie nicht, und keine Website ist „OWASP-konform“. Nutzen Sie die Liste, um zu entscheiden, wo Sie zuerst hinschauen. Brauchen Sie eine detaillierte Liste prüfbarer Anforderungen, veröffentlicht OWASP dafür den Application Security Verification Standard (ASVS).
Was sich 2025 geändert hat
Gegenüber 2021 enthält die OWASP Top 10:2025 zwei neue Kategorien, außerdem haben sich einige Plätze verschoben:
- A03 Software Supply Chain Failures ist neu (Fehler in der Software-Lieferkette). Die Kategorie erweitert die frühere „Vulnerable and Outdated Components“ auf alles, womit Sie entwickeln und aktualisieren.
- A10 Mishandling of Exceptional Conditions ist ebenfalls neu (fehlerhafter Umgang mit Ausnahmesituationen): mangelhafte Fehlerbehandlung, Logikfehler und Systeme, die im Fehlerfall offen bleiben („fail open“).
- Server-Side Request Forgery (SSRF) ist keine eigene Kategorie mehr, sondern gehört jetzt zu A01 Broken Access Control.
- Security Misconfiguration (Sicherheitsfehlkonfiguration) ist vom fünften auf den zweiten Platz aufgestiegen.
- A09 heißt jetzt Security Logging and Alerting Failures – eine Erinnerung daran, dass Protokolle nichts nützen, wenn sie niemand liest.
Die zehn Risiken in der WordPress-Praxis
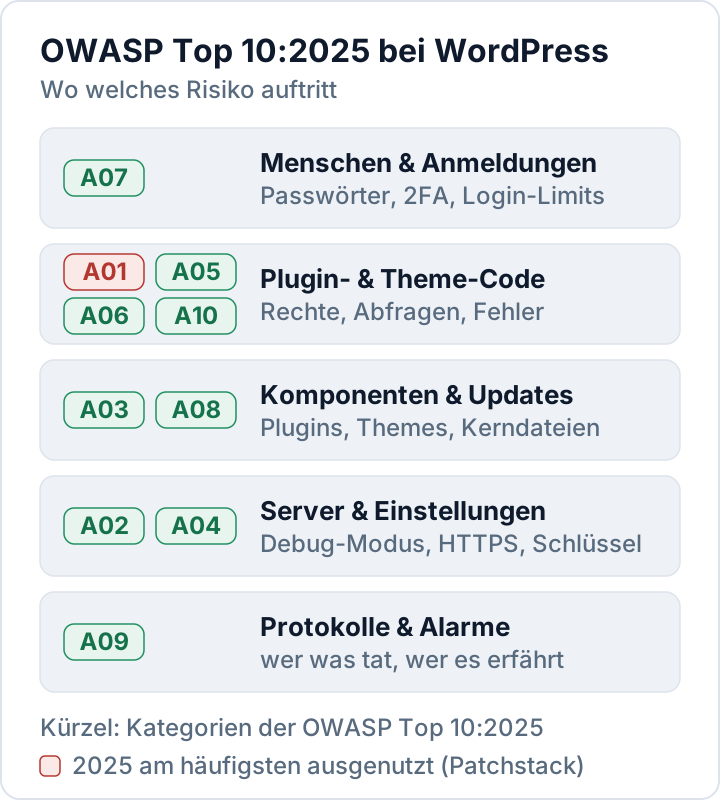
| OWASP 2025 | So sieht es bei WordPress aus | Erste Prüfung |
|---|---|---|
| A01 Broken Access Control | AJAX- oder REST-Endpunkte in Plugins ohne Capability- oder Nonce-Prüfung | Rollen und Plugin-Endpunkte |
| A02 Security Misconfiguration | Fehlerausgaben auf der Live-Website, offene Verzeichnislisten, Backups im Webroot | Debug-Einstellungen, Serverkonfiguration |
| A03 Software Supply Chain Failures | Veraltete, verwaiste oder raubkopierte (nulled) Plugins und Themes | Plugin-Inventar |
| A04 Cryptographic Failures | Kein durchgängiges HTTPS, geleakte Schlüssel oder ein herunterladbares Backup der wp-config.php | HTTPS und Schlüssel |
| A05 Injection | SQL-Injection und Cross-Site-Scripting im Code von Plugins oder Themes | Code-Review, Updates |
| A06 Insecure Design | Funktionen, die dem Browser vertrauen, etwa ein vom Client übermittelter Preis | Design-Review |
| A07 Authentication Failures | Schwache oder mehrfach verwendete Passwörter, kein zweiter Faktor, unbegrenzte Anmeldeversuche | 2FA, Login-Limits |
| A08 Software or Data Integrity Failures | Veränderte Kerndateien, eingeschleuster Code, unsicheres unserialize() | Prüfsummen |
| A09 Security Logging and Alerting Failures | Keine Aufzeichnung von Anmeldungen, neuen Admins oder Dateiänderungen | Aktivitätsprotokoll |
| A10 Mishandling of Exceptional Conditions | PHP-Fehler, die Pfade verraten; Prüfungen, die im Fehlerfall Zugriff gewähren | Fehlereinstellungen |
Auch bei WordPress steht fehlerhafte Zugriffskontrolle (Broken Access Control) ganz oben: Der Patchstack-Bericht State of WordPress Security in 2026 nennt sie die am häufigsten ausgenutzte Schwachstellenkategorie des Jahres 2025. Patchstack ist ein Sicherheitsanbieter; werten Sie die Angabe also als Einschätzung einer gut informierten Quelle.
Fünf Risiken, die Website-Betreiber heute prüfen können
Dafür müssen Sie keinen Code lesen. Jede Prüfung dauert im Dashboard oder mit WP-CLI nur wenige Minuten.
A03: Komponenten kennen und aktualisieren
Die meisten WordPress-Schwachstellen stecken in Plugins und Themes, nicht im Kern. Führen Sie ein Inventar, spielen Sie Sicherheitsupdates zügig ein und löschen Sie, was Sie nicht nutzen. Dieser Befehl listet die Plugins auf, für die ein Update bereitsteht:
wp plugin list --update=available --fields=name,version,update_versionVerwaiste und raubkopierte (nulled) Plugins behandelt unser Ratgeber zu unsicheren WordPress-Plugins ausführlich.
A02 und A10: Fehlermeldungen vor Besuchern verbergen
Eine Live-Website sollte niemals PHP-Fehler oder -Warnungen anzeigen, denn sie verraten Dateipfade und manchmal Details zur Datenbank. Lassen Sie das Debugging im Produktivbetrieb in der wp-config.php ausgeschaltet:
define( 'WP_DEBUG', false );
define( 'WP_DEBUG_DISPLAY', false );
Stellen Sie außerdem sicher, dass Ihr Server keine Verzeichnisinhalte auflistet und dass unterhalb des Webroots keine Backup- oder Exportdateien erreichbar sind.
A07: Jede Anmeldung schützen
Aktivieren Sie die Zwei-Faktor-Authentifizierung für alle Administratoren und Redakteure und begrenzen Sie fehlgeschlagene Anmeldeversuche. Welche Möglichkeiten es gibt, von Authenticator-Apps bis zu Passkeys, erklärt unser Ratgeber zur Zwei-Faktor-Authentifizierung für WordPress.
A08: Prüfen, ob die Dateien original sind
WP-CLI vergleicht Ihre Dateien mit den offiziellen Prüfsummen von WordPress.org:
wp core verify-checksums
wp plugin verify-checksums --all
Jede veränderte oder unbekannte Datei im Kern sollten Sie sich genauer ansehen. Plugins, die nicht von WordPress.org stammen, lassen sich auf diese Weise nicht prüfen; vergleichen Sie sie mit einem frischen Download vom Anbieter.
A09: Protokollieren und Alarme erhalten
Protokollieren Sie Anmeldungen, neue Benutzer, Rollenänderungen, Plugin-Installationen und Dateiänderungen, und sorgen Sie dafür, dass jemand benachrichtigt wird. Ohne diese Aufzeichnungen können Sie nach einem Vorfall weder nachvollziehen, was passiert ist, noch die 72-Stunden-Meldefrist der DSGVO einhalten, die unser Ratgeber Datenpanne in 72 Stunden melden beschreibt.
Drei Risiken, die nur Entwickler beheben können
Wenn Sie Plugins oder Themes entwickeln, kommt es bei A01, A05 und A10 vor allem darauf an, einige wenige WordPress-Funktionen konsequent einzusetzen.
- Zugriffskontrolle (A01): Prüfen Sie vor jeder privilegierten Aktion
current_user_can(), verifizieren Sie Nonces mitcheck_ajax_referer()oderwp_verify_nonce()und geben Sie jeder REST-Route einenpermission_callback. Seit WordPress 5.5 löst eine Route ohne diesen Callback einen Hinweis (Notice) aus; für Routen, die öffentlich sein sollen, empfiehlt WordPress__return_true. - SSRF (jetzt Teil von A01): Wenn Sie eine URL abrufen, die ein Benutzer angegeben hat, verwenden Sie
wp_safe_remote_get(). Die Funktion validiert die Adresse und jede Weiterleitung und lehnt lokale und private Netze standardmäßig ab. - Injection (A05): Bauen Sie Datenbankabfragen mit
$wpdb->prepare(), bereinigen Sie Eingaben direkt beim Empfang (sanitize_text_field(),absint()) und escapen Sie Ausgaben so spät wie möglich (esc_html(),esc_attr(),esc_url()). - Ausnahmesituationen (A10): Prüfen Sie bei jedem Aufruf, der fehlschlagen kann, das Ergebnis mit
is_wp_error(), und lassen Sie Sicherheitsprüfungen im Fehlerfall sperren („fail closed“): Kann eine Berechtigungs- oder Lizenzprüfung nicht abgeschlossen werden, verweigern Sie die Aktion.
Eine REST-Route, die diese Regeln befolgt, sieht so aus:
register_rest_route( 'myplugin/v1', '/report', array(
    'methods'             => 'POST',
    'callback'            => 'myplugin_save_report',
    'permission_callback' => function () {
        return current_user_can( 'manage_options' );
    },
) );
Das Sicherheitskapitel im WordPress Developer Handbook (englisch) erklärt jede dieser Funktionen mit Beispielen.
OWASP, DSGVO und NIS2
Die OWASP Top 10 ist kein Gesetz, aber ein verbreiteter Maßstab für den „Stand der Technik“ in der Websicherheit. Art. 32 DSGVO verlangt geeignete technische Maßnahmen und ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung ihrer Wirksamkeit. Eine WordPress-Website anhand der zehn Kategorien zu prüfen, ist ein praktischer Weg, dieses Verfahren nachzuweisen.
Für Einrichtungen, die unter NIS2 fallen, zählt Art. 21 Abs. 2 die Sicherheit bei Erwerb, Entwicklung und Wartung einschließlich des Umgangs mit Schwachstellen zu den Mindestmaßnahmen. A03 und A05 lassen sich dieser Pflicht direkt zuordnen.
Unser Plugin Security Audit & Compliance ordnet jeden Befund einer Kategorie der OWASP Top 10:2025 zu, zusätzlich zu Art. 32 DSGVO und Art. 21 NIS2. So zeigt ein Bericht, zu welchem Risiko ein Problem gehört. Das Plugin erkennt und meldet; die Behebung bleibt Ihre Entscheidung. Sehen Sie sich an, was es prüft.
Häufige Fragen
Ist die OWASP Top 10 gesetzlich vorgeschrieben?
Nein. Sie ist ein Dokument zur Sensibilisierung. Gesetze wie die DSGVO verlangen angemessene Sicherheit, und die Top 10 hilft Ihnen zu entscheiden, was das für eine Website bedeutet.
Muss ich meine Sicherheitsprüfung wegen der Ausgabe 2025 wiederholen?
Nicht von Grund auf. Die meisten Risiken sind geblieben; aktualisieren Sie Ihre Unterlagen für die neuen Kategorien A03 und A10 und die neue Nummerierung.
Ist der WordPress-Kern selbst ein großes OWASP-Risiko?
Selten. Patchstack zählte 2025 sechs Schwachstellen im Kern, alle mit niedriger Priorität, gegenüber Tausenden in Plugins und Themes. Das Risiko steckt in Ihrer Plugin-Liste.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

