NIS2 und WordPress: Ist Ihr Unternehmen betroffen?
NIS2 betroffen? So prüfen Sie, ob Ihr Unternehmen, Ihre Agentur oder Ihr Hosting unter das NIS2UmsuCG fällt – mit BSI-Registrierung, Meldefristen und Pflichten.
Auch auf: English Français Español Italiano Polski Português Türkçe

Ob Ihr Unternehmen von NIS2 betroffen ist, entscheidet nicht Ihre Website, sondern Ihr Sektor und Ihre Größe. Für WordPress wird NIS2 in zwei Fällen relevant: Ihr Unternehmen fällt selbst unter das Gesetz und die Website gehört zu seinen IT-Systemen, oder Sie betreuen, hosten oder entwickeln WordPress-Websites für ein Unternehmen, das betroffen ist.
In Deutschland gilt dafür seit dem 6. Dezember 2025 das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG). Dieser Ratgeber zeigt, wie Sie Ihre Betroffenheit prüfen, was die Registrierung beim BSI verlangt und welche Pflichten Ihre WordPress-Website konkret berühren.
NIS2 in Deutschland: das NIS2UmsuCG
Grundlage ist die EU-Richtlinie (EU) 2022/2555. Eine Richtlinie gilt nicht direkt, jeder Mitgliedstaat muss sie in eigenes Recht umsetzen. Die Frist dafür lief am 17. Oktober 2024 ab; viele Staaten waren spät dran, Deutschland auch.
Das deutsche NIS2UmsuCG ändert vor allem das BSI-Gesetz (BSIG). Es wurde am 5. Dezember 2025 verkündet und trat am 6. Dezember 2025 in Kraft, und zwar ohne allgemeine Übergangsfrist. Die Pflichten gelten also bereits. Schätzungen zufolge fallen in Deutschland mehr als 30.000 Unternehmen unter das Gesetz.
Das deutsche Recht unterscheidet zwei Gruppen: besonders wichtige Einrichtungen und wichtige Einrichtungen. Welche Kategorie für Sie gilt, hängt vor allem von Sektor und Unternehmensgröße ab. Die Einstufung bestimmt unter anderem die Aufsicht und den Bußgeldrahmen.
Ist Ihr Unternehmen von NIS2 betroffen? Die Prüfung in drei Schritten
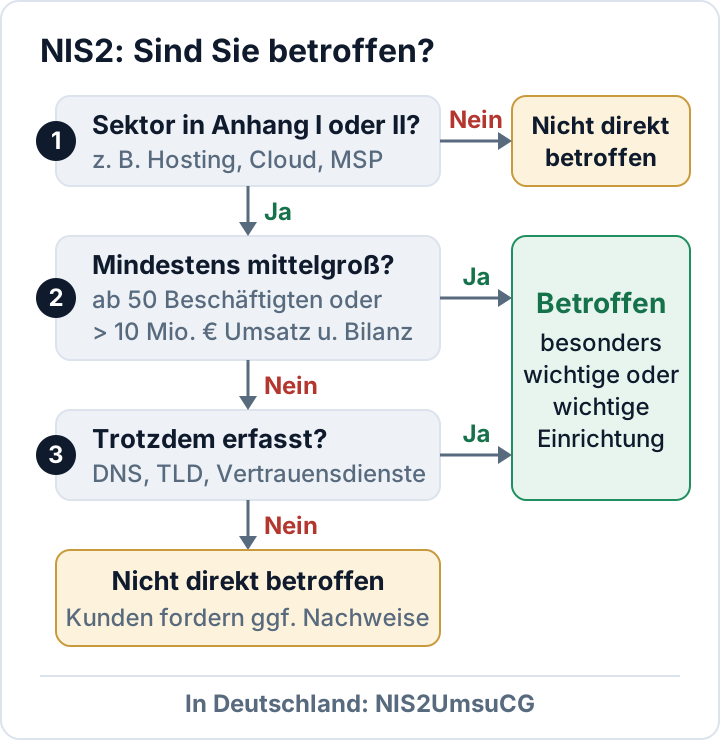
Schritt 1: Gehört Ihr Sektor zu Anhang I oder II?
Die Richtlinie nennt die erfassten Sektoren in zwei Anhängen. Anhang I umfasst Sektoren mit hoher Kritikalität, etwa Energie, Verkehr, Bankwesen, Gesundheit, Trinkwasser, digitale Infrastruktur, die Verwaltung von IKT-Diensten (B2B), öffentliche Verwaltung und Weltraum. Anhang II umfasst sonstige kritische Sektoren, etwa Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, verarbeitendes Gewerbe, Anbieter digitaler Dienste und Forschung.
Passt keiner dieser Sektoren zu Ihrer Tätigkeit, sind Sie in der Regel nicht direkt betroffen. Lesen Sie im Zweifel die genaue Formulierung: Jeder Sektor ist in einzelne Arten von Einrichtungen aufgeteilt.
Schritt 2: Sind Sie mindestens ein mittleres Unternehmen?
NIS2 erfasst grundsätzlich nur mittlere und große Unternehmen. Als mindestens mittelgroß gilt, wer 50 oder mehr Beschäftigte hat oder mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme. Kleine und Kleinstunternehmen sind in der Regel nicht direkt erfasst.
Schritt 3: Greift eine Ausnahme unabhängig von der Größe?
Manche Einrichtungen sind unabhängig von ihrer Größe erfasst, zum Beispiel DNS-Diensteanbieter, Registries für Top-Level-Domains, Vertrauensdiensteanbieter sowie Anbieter öffentlicher elektronischer Kommunikationsnetze oder -dienste.
Hosting, Agenturen, Managed Services: Wo WordPress-Dienstleister stehen
Für die meisten Unternehmen ist die Website nicht der Grund, warum sie betroffen sind. Ein Maschinenbauer mit 300 Beschäftigten fällt wegen Sektor und Größe unter NIS2; seine WordPress-Website, sein Intranet und sein Onlineshop gehören dann zu den Systemen, die sein Risikomanagement berücksichtigen muss.
Direkt relevant für die WordPress-Welt sind zwei Bereiche aus Anhang I:
- Digitale Infrastruktur: Dazu zählen Anbieter von Cloud-Computing-Diensten, Rechenzentrumsdiensten und Content Delivery Networks. Ein WordPress-Hoster ab mittlerer Größe kann hierunter fallen.
- Verwaltung von IKT-Diensten (B2B): Anbieter verwalteter Dienste (Managed Service Provider) und verwalteter Sicherheitsdienste. Gemeint sind Dienstleister, die IKT-Produkte, Netze, Infrastruktur oder Anwendungen für Kunden installieren, verwalten, betreiben oder warten, vor Ort oder aus der Ferne.
Den zweiten Bereich übersehen viele Agenturen. Eine mittelgroße Webagentur, die Kundenwebsites hostet, Updates und Backups übernimmt und Admin-Zugänge zu Kundensystemen hat, kann ein Managed Service Provider im Sinne von NIS2 sein. Kleine Agenturen und Freelancer sind wegen der Größenschwelle meist nicht direkt betroffen, aber sehr wahrscheinlich Zulieferer von jemandem, der es ist.
Anbieter von Cloud-Computing-Diensten, Content Delivery Networks und Managed Services unterliegen grundsätzlich dem Recht des Mitgliedstaats, in dem sie ihre Hauptniederlassung in der EU haben, auch wenn sie Kunden in mehreren Ländern betreuen.
Registrierung beim BSI: Mein Unternehmenskonto und BSI-Portal
Betroffene Einrichtungen müssen sich beim BSI registrieren, und zwar in zwei Schritten:
- Über Mein Unternehmenskonto (MUK) ein ELSTER-Organisationszertifikat beantragen, falls Ihr Unternehmen noch keines hat.
- Mit diesem Zertifikat die Registrierung im BSI-Portal abschließen. Das Portal steht seit dem 6. Januar 2026 zur Verfügung.
Die Registrierung ist innerhalb von drei Monaten fällig, nachdem Ihr Unternehmen unter das Gesetz fällt. Wer schon seit dem Inkrafttreten betroffen ist, hat diese Frist also bereits überschritten und sollte die Registrierung umgehend nachholen. Wächst Ihr Unternehmen später über die Schwellenwerte, beginnt die Frist ab diesem Zeitpunkt.
Nur Zulieferer? Was NIS2-Kunden von Ihnen verlangen
Artikel 21 Absatz 2 Buchstabe d der Richtlinie verlangt von betroffenen Einrichtungen Maßnahmen für die Sicherheit der Lieferkette, einschließlich der Sicherheitsaspekte ihrer Beziehungen zu unmittelbaren Anbietern und Diensteanbietern. So erreicht NIS2 auch kleine Agenturen, Freelancer, Hosting-Reseller und Plugin-Anbieter: über Sicherheitsfragebögen, Vertragsklauseln und Audits ihrer Kunden.
Typische Fragen:
- Wie und wie schnell spielen Sie Updates für WordPress-Core, Plugins und Themes ein?
- Wer hat Admin-Zugang, und ist Zwei-Faktor-Authentifizierung Pflicht?
- Wie oft sichern Sie, wo liegen die Backups, wann haben Sie zuletzt eine Wiederherstellung getestet?
- Wie schnell informieren Sie den Kunden über einen Sicherheitsvorfall?
- Welche Nachweise gibt es: Scan-Berichte, Update-Protokolle, Vorfallsprotokoll, fester Ansprechpartner?
Am einfachsten beantworten Sie solche Fragen, wenn Sie diese Nachweise ohnehin führen. Unsere Checkliste zur WordPress-Sicherheit bündelt die üblichen Maßnahmen, sodass Sie daraus eine schriftliche Routine machen können.
Diese NIS2-Maßnahmen betreffen Ihre WordPress-Website
Artikel 21 Absatz 2 nennt zehn Mindestmaßnahmen, Buchstaben a bis j. Nicht alle betreffen Websites, aber viele lassen sich direkt auf WordPress übertragen:
| Art. 21 Abs. 2 | Umsetzung bei WordPress |
|---|---|
| a) Risikoanalyse, Sicherheitskonzepte | Verzeichnis aller Websites, Plugins, Themes und Admin-Konten |
| b) Bewältigung von Sicherheitsvorfällen | Notfallplan: wer entscheidet, wer stellt wieder her, wer meldet |
| c) Aufrechterhaltung des Betriebs | Externe Backups, getestete Wiederherstellung |
| d) Sicherheit der Lieferkette | Plugin-Anbieter, Hoster und Agenturen prüfen |
| e) Umgang mit Schwachstellen | Zeitnahe Updates, verwaiste Plugins entfernen |
| f) Wirksamkeit bewerten | Regelmäßige Audits und Scans, Ergebnisse aufbewahren |
| g) Cyberhygiene, Schulungen | Phishing-Sensibilisierung für alle mit Login |
| h) Kryptografie | HTTPS überall, verschlüsselte Backups |
| i) Personalsicherheit, Zugriffskontrolle | Minimale Rechte, saubere Offboarding-Prozesse |
| j) Multi-Faktor-Authentifizierung | Zweiter Faktor für Admins und Redakteure |
Zwei Punkte haben auf fast jeder WordPress-Website Vorrang. Erstens Updates: Die meisten Schwachstellen stecken in Plugins; wie Sie diese erfassen, aktualisieren und ersetzen, zeigt unser Ratgeber zu unsicheren WordPress-Plugins. Zweitens Multi-Faktor-Authentifizierung: WordPress bringt von Haus aus keine Zwei-Faktor-Anmeldung mit, Sie brauchen also ein Plugin oder einen Identitätsanbieter. Mehr dazu in Zwei-Faktor-Authentifizierung für WordPress.
Geschäftsleitung, Meldefristen und Bußgelder
Nach Artikel 20 der Richtlinie müssen die Leitungsorgane die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und an Schulungen teilnehmen; bei Verstößen können sie haftbar gemacht werden. Im deutschen Recht liegt diese Verantwortung bei der Geschäftsleitung. IT-Sicherheit ist damit Chefsache und keine Nebenaufgabe für die technisch versierteste Person im Team.
Erhebliche Sicherheitsvorfälle müssen in drei Stufen an das BSI gemeldet werden (BSI zur NIS-2-Meldepflicht):
- Frühe Erstmeldung innerhalb von 24 Stunden, nachdem Sie vom Vorfall Kenntnis erlangt haben.
- Folgemeldung innerhalb von 72 Stunden, mit einer ersten Bewertung.
- Abschlussmeldung spätestens einen Monat nach der Folgemeldung.
Ist bei einem Hack auch eine Datenpanne im Sinne der DSGVO entstanden, läuft parallel die 72-Stunden-Frist gegenüber der Datenschutzaufsichtsbehörde. Wie das abläuft, lesen Sie in Datenpanne in 72 Stunden melden.
Bei den Bußgeldern gibt die Richtlinie in Artikel 34 Mindest-Höchstbeträge für Verstöße gegen die Artikel 21 und 23 vor: für besonders wichtige Einrichtungen mindestens bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes, für wichtige Einrichtungen mindestens bis zu 7 Millionen Euro oder 1,4 %, jeweils der höhere Betrag. Die konkreten Beträge regelt das deutsche Gesetz.
Auch EU-weit ist die Umsetzung noch nicht abgeschlossen: Am 9. Juli 2026 hat die Kommission Irland, Spanien, Frankreich und die Niederlande vor dem Gerichtshof der EU verklagt. Sind Sie auch in anderen Ländern tätig, prüfen Sie das jeweilige nationale NIS2-Gesetz.
Häufige Fragen
Ist meine kleine Firmenwebsite von NIS2 betroffen?
In der Regel nicht direkt. Kleine und Kleinstunternehmen sind meist nicht erfasst, außer es greift eine größenunabhängige Ausnahme, etwa für DNS- oder Vertrauensdienste. Beliefern Sie aber betroffene Kunden, sollten Sie mit vertraglichen Sicherheitsanforderungen rechnen.
Ist eine WordPress-Agentur ein Managed Service Provider?
Das kann sein, wenn sie mindestens mittelgroß ist und Systeme ihrer Kunden verwaltet, etwa Hosting, Updates, Backups und Admin-Zugänge. Eine Agentur, die Websites nur gestaltet und übergibt, ist ein anderer Fall. Nutzen Sie im Zweifel die Betroffenheitsprüfung des BSI.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

