Siber Dayanıklılık Yasası: WordPress eklenti satıcıları ne yapmalı?
WordPress eklenti ve tema satıcıları için Siber Dayanıklılık Yasası: 11 Eylül 2026'dan beri geçerli bildirim yükümlülükleri, Aralık 2027 kuralları ve yapılacaklar.
Diğer diller: English Deutsch Français Español Italiano Polski Português

AB'deki müşterilere premium bir WordPress eklentisi ya da teması satıyorsanız, Siber Dayanıklılık Yasası (CRA) size zaten uygulanıyor. 11 Eylül 2026'dan bu yana, ürünlerinizi etkileyen ve aktif olarak istismar edilen güvenlik açıklarını ve ciddi olayları bildirmek zorundasınız; ilk adım, 24 saat içinde yapılacak bir erken uyarıdır. Güvenlik gerekliliklerinden yazılım malzeme listesine (SBOM), güvenlik güncellemelerinden CE işaretine kadar uzanan daha kapsamlı yükümlülükler ise 11 Aralık 2027'den itibaren uygulanacak.
Bu rehber kimin üretici sayıldığını, bildirimin uygulamada ne anlama geldiğini ve şimdiden neler yapmanız gerektiğini ele alıyor. Yasal metin: Tüzük (AB) 2024/2847.
Siber Dayanıklılık Yasası kapsamında üretici misiniz?
CRA, ticari bir faaliyet kapsamında AB pazarında bulundurulan "dijital unsurlar içeren ürünleri" kapsar. AB'deki müşterilere satılan premium bir WordPress eklentisi veya teması böyle bir üründür; onu geliştiren ve kendi adıyla satan kişi ya da şirket de bu ürünün üreticisidir. AB içinde ya da dışında yerleşik olmanız bu sonucu değiştirmez.
Ücretsiz, freemium ve ücretli eklentiler
Gelir elde etmeye yönelik olmayan ücretsiz ve açık kaynak yazılımlar genellikle üretici rejiminin dışında kalır. WordPress.org'da hiçbir ücretli sürümü bulunmayan bir hobi eklentisi ya da başka birinin projesine katkıda bulunduğunuz kod tipik örneklerdir.
Freemium modellerde tablo daha az nettir. CRA'nın gerekçe bölümleri (recitals) ticari faaliyetin işaretlerini sayar: ürün için bir fiyat talep etmek, maliyetlerin karşılanmasının ötesinde destek ücreti almak, bir platform veya başka hizmetler üzerinden gelir elde etmek, kullanımı güvenlik, uyumluluk veya birlikte çalışabilirlik dışındaki nedenlerle kişisel verilerin verilmesi şartına bağlamak ve maliyetleri aşan bağışlar kabul etmek. Asıl amacı bir Pro sürümü ya da ücretli bir hizmeti satmak olan ücretsiz bir "lite" eklenti bu nedenle ticari sayılabilir. İşiniz bu tanıma uyuyorsa üretici olarak plan yapın ve ayrıntılar için hukuki danışmanlık alın.
Açık kaynak yazılım sorumluları (stewards)
CRA ayrıca "açık kaynak yazılım sorumluları" (open-source software stewards) kavramını getirir: ticari faaliyetlerde kullanılmak üzere tasarlanmış ücretsiz açık kaynak yazılımların geliştirilmesini, üreticisi olmadan sistematik olarak destekleyen vakıflar gibi tüzel kişiler. Bu sorumlular için daha hafif bir rejim öngörülmüştür ve onların bildirim yükümlülükleri 11 Aralık 2027'den itibaren uygulanır.
Web siteniz neden bir CRA ürünü değildir?
Bir web sitesi ya da barındırılan bir hizmet, tek başına genellikle CRA anlamında bir "ürün" değildir. Uzaktan veri işleme ancak bir ürünün işlevi için vazgeçilmez olduğunda kapsama girer. Bu nedenle şirket web siteniz, online mağazanız ve müşteri portalınız genellikle CRA ürünü sayılmaz; bir WordPress sitesi işletmek de sizi üretici yapmaz. Eklentinizin onsuz çalışamadığı bir bulut hizmeti ise dikkatle incelenmesi gereken bir durumdur.
Site sahipleri CRA'dan dolaylı olarak, eklenti ve tema satıcılarının yükümlülükleri üzerinden etkilenir. Kendi yükümlülükleri ise GDPR (AB Genel Veri Koruma Tüzüğü) ve bazıları için NIS2 Direktifi kaynaklıdır.
WordPress eklenti satıcıları için CRA takvimi
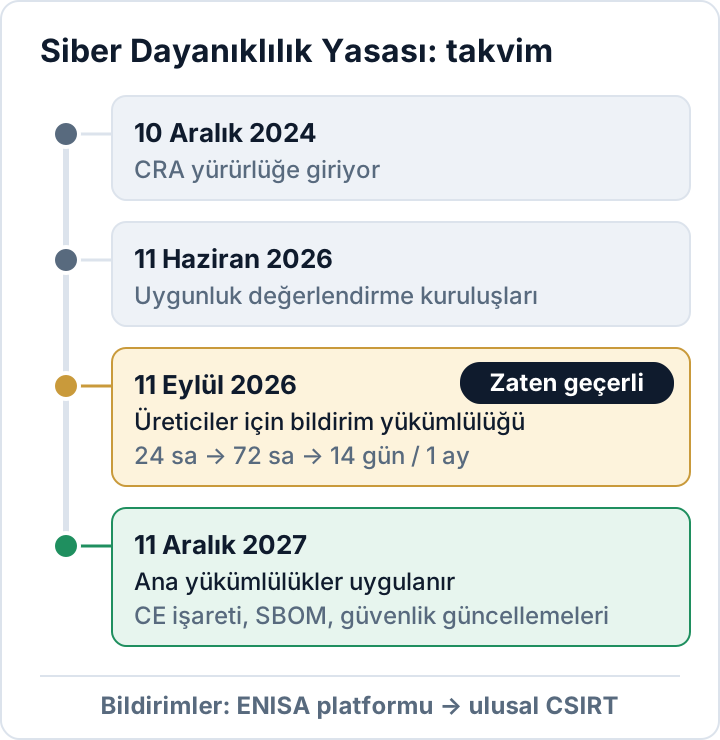
- 10 Aralık 2024: CRA yürürlüğe girdi.
- 11 Haziran 2026: uygunluk değerlendirme kuruluşlarına ilişkin hükümler uygulanmaya başladı.
- 11 Eylül 2026: üreticilerin bildirim yükümlülükleri uygulanmaya başladı.
- 11 Aralık 2027: temel siber güvenlik gereklilikleri, uygunluk değerlendirmesi ve CE işareti dahil ana yükümlülükler uygulanır.
11 Eylül 2026'dan beri bildirim: 24 saat, 72 saat, 14 gün
Bildirim yükümlülüğü iki tür olayı kapsar. Aktif olarak istismar edilen güvenlik açığı, kötü niyetli bir aktörün onu bir sistemde, sahibinin izni olmadan istismar ettiğine dair güvenilir kanıt bulunan açıktır. Ciddi olay ise ürününüzün güvenliğini etkileyen olaydır; örneğin ürününüze ya da kullanıcılarınızın sistemlerine zararlı kod girmesine yol açan veya açabilecek bir olay. Bir eklenti geliştiricisi için, arka kapı eklenmiş bir sürümü dağıtan ele geçirilmiş bir güncelleme ya da lisans sunucusu bunun açık bir örneğidir.
Bu yükümlülük, 11 Aralık 2027'den önce piyasaya arz edilmiş ürünler için de geçerlidir (Md. 69(3)). Başka bir deyişle, müşterilerinizin bugün kullandığı eklenti sürümlerini de kapsar.
| Aşama | Aktif olarak istismar edilen açık | Ciddi olay |
|---|---|---|
| Erken uyarı | 24 saat içinde | 24 saat içinde |
| Bildirim | 72 saat içinde | 72 saat içinde |
| Nihai rapor | Düzeltme veya hafifletici önlem sunulduktan sonra 14 gün içinde | Bildirimden sonra bir ay içinde |
Süreler, güvenlik açığından ya da olaydan haberdar olduğunuz anda başlar. Bildirimler, 11 Eylül 2026'dan beri faaliyette olan ENISA'nın CRA Tek Bildirim Platformu (Single Reporting Platform) üzerinden, AB'deki ana yerleşim yerinizin bulunduğu üye devletin CSIRT'üne iletilir (AB'de yerleşik değilseniz başka kurallar geçerlidir). ENISA da bildirimleri aynı anda alır. Ayrıca etkilenen kullanıcıları, uygun olduğu durumlarda da tüm kullanıcıları, sorun ve kendilerinin alabileceği hafifletici önlemler hakkında bilgilendirmeniz gerekir.
Gerçekçi bir senaryo: bir güvenlik araştırmacısı ya da bir barındırma şirketi, eklentinizdeki bir açığın saldırılarda kullanıldığını size bildiriyor. O andan itibaren 24 saatlik süre işlemeye başlar. Açık barındıran WordPress eklentileri rehberimiz, bu tür açıkların kamuya duyurulduktan sonra ne kadar hızlı istismar edildiğini gösteriyor. Örneğin kendi lisans sunucunuzda kişisel veriler de açığa çıktıysa GDPR'ın ihlal kuralları paralel olarak uygulanır; bkz. GDPR kapsamında 72 saatlik ihlal bildirimi.
11 Aralık 2027'den itibaren neler geçerli?
Aralık 2027'den itibaren, piyasaya arz ettiğiniz eklenti ve temalar için üreticinin tüm yükümlülükleri uygulanır. Bu tarihten önce piyasaya arz edilen ürünler ancak sonradan önemli ölçüde değiştirilirlerse kapsama girer (Md. 69(2)). Başlıca yükümlülükler şunlardır:
- Tasarımdan itibaren güvenlik (security by design) ve piyasaya sunulduğu anda bilinen, istismar edilebilir güvenlik açığı bulunmaması.
- Varsayılan olarak güvenli yapılandırma.
- Güvenlik açıklarını yönettiğiniz bir destek süresi. Ürünün daha kısa süre kullanılması beklenmiyorsa bu süre genellikle en az beş yıldır ve bitiş tarihi (en azından ay ve yıl olarak) satın alma anında açıkça belli olmalıdır.
- Gecikmeksizin, ücretsiz olarak ve bilgilendirme notlarıyla birlikte dağıtılan güvenlik güncellemeleri. Abonelik sona erdiğinde güncellemelerin de kesildiği bir lisans modeliyle bunun nasıl bağdaştığını kontrol edin.
- Bir güvenlik açığı yönetim süreci ve koordineli güvenlik açığı ifşası (CVD) politikası; ayrıca kullanıcıların hızla ulaşabileceği tek bir irtibat noktası.
- En azından üst düzey bağımlılıkları kapsayan, makine tarafından okunabilir biçimde bir SBOM. Bir eklenti için Composer ve npm paketlerini ve pakete dahil edilen tüm kütüphaneleri düşünün.
- Teknik dokümantasyon, bir uygunluk değerlendirmesi ve CE işareti.
Bazı ürün türleri, Ek III'te daha sıkı uygunluk değerlendirme kurallarına tabi "önemli ürünler" olarak listelenir. Bunlar arasında zararlı yazılımları arayan, kaldıran veya karantinaya alan yazılımlar, parola yöneticileri, kimlik yönetimi ve ayrıcalıklı erişim yönetimi yazılımları (sınıf I) ile güvenlik duvarları ve saldırı tespit ve önleme sistemleri (sınıf II) bulunur. Eklentiniz bir güvenlik ürünüyse bu kategorileri dikkatle kontrol edin.
Madde 64 kapsamında para cezaları
Temel siber güvenlik gerekliliklerinin ya da bildirim yükümlülüğü dahil üretici yükümlülüklerinin ihlali, 15 milyon avroya veya dünya genelindeki yıllık cironun %2,5'ine kadar (hangisi daha yüksekse) para cezasına yol açabilir. Küçük satıcılar için bir kolaylık var: mikro ve küçük işletmelere 24 saatlik erken uyarı süresini kaçırdıkları için para cezası verilemez; açık kaynak yazılım sorumlularına ise CRA kapsamında hiçbir para cezası verilemez. Mikro ve küçük üreticiler için 72 saatlik bildirim ve diğer tüm yükümlülükler ise yaptırıma tabi olmaya devam eder.
WordPress eklenti geliştiricileri için yapılacaklar listesi
- AB'deki müşterilere sunduğunuz tüm ücretli eklentileri, temaları, ek modülleri (add-on) ve freemium ürünleri listeleyin; hangilerinde üretici olduğunuza karar verin.
- 24 saat içinde işleyen bir güvenlik açığı bildirim kanalı kurun: bir güvenlik iletişim adresi, web sitenizde bir
security.txtdosyası, düzenli takip edilen bir gelen kutusu ve tatiller için adı belli bir yedek kişi. - Bildirim prosedürünüzü yazıya dökün: bir açığın aktif olarak istismar edilip edilmediğine kim karar veriyor, Tek Bildirim Platformu'nda bildirimi kim yapıyor ve kullanıcılara yönelik duyuruyu kim hazırlıyor?
- Erken uyarı, 72 saatlik bildirim ve nihai rapor için şablonlar hazırlayın.
- Koordineli güvenlik açığı ifşası politikanızı yayımlayın.
- Her sürüm için bir SBOM oluşturun (CycloneDX ve SPDX yaygın formatlardır) ve derlemeyle birlikte saklayın.
- Sürüm yayınlama hattınızı koruyun: kod yayımlayabilen her hesapta çok faktörlü kimlik doğrulama, sıkılaştırılmış güncelleme ve lisans sunucuları.
- Her ürün için bir destek süresi belirleyin ve lisansı sona ermiş müşterilerin güvenlik düzeltmelerini nasıl alacağını planlayın.
- Teknik dokümantasyona başlayın: mimari, veri akışları, risk değerlendirmesi ve test sonuçları.
- Ürünlerinizden herhangi birinin Ek III kapsamına girip girmediğini kontrol edin.
Sürüm öncesinde ek bir kontrol olarak, secaudit.eu tarafından sunulan ücretsiz Security Audit & Compliance eklentisi, eklenti ve temalar için bir kod güvenlik açığı (taint) analizi içerir. Bu analiz kendi kod incelemenizi ve testlerinizi tamamlar; onların yerini tutmaz.
Sık sorulan sorular
CRA, WordPress.org'daki ücretsiz eklentiler için geçerli mi?
Eklenti gelir elde etmeye yönelik değilse genellikle hayır. Ücretsiz sürüm, ücretli bir ürüne veya hizmete yönlendiren bir satış hunisi işlevi görüyorsa ticari faaliyet sayılabilir; bu durumda uzman görüşü alın.
Yalnızca müşterilerim için web siteleri yapıyorum. Üretici sayılır mıyım?
Web sitesinin kendisi için hayır: bir web sitesi tek başına genellikle CRA ürünü değildir. Ancak AB pazarında bir eklenti veya tema da satıyorsanız, o ürünün üreticisi sizsiniz.
Bu makale genel bilgi niteliğindedir, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

