Cyber Resilience Act: obowiązki sprzedawców wtyczek WordPress
Cyber Resilience Act dla sprzedawców wtyczek i motywów WordPress: obowiązek zgłaszania od 11 września 2026 r., wymogi od grudnia 2027 r. i lista zadań na teraz.
Także po: English Deutsch Français Español Italiano Português Türkçe

Jeśli sprzedają Państwo klientom w UE płatną wtyczkę lub płatny motyw WordPress, Cyber Resilience Act (CRA, akt w sprawie cyberodporności) już Państwa dotyczy. Od 11 września 2026 r. trzeba zgłaszać aktywnie wykorzystywane podatności i poważne incydenty dotyczące Państwa produktów, zaczynając od wczesnego ostrzeżenia w ciągu 24 godzin. Szerszy zestaw obowiązków – od wymagań bezpieczeństwa i wykazu komponentów oprogramowania (SBOM) po aktualizacje zabezpieczeń i oznakowanie CE – obowiązuje od 11 grudnia 2027 r.
Ten poradnik wyjaśnia, kto jest producentem, jak w praktyce wygląda zgłaszanie i co warto zrobić już teraz. Tekst prawny to rozporządzenie (UE) 2024/2847.
Czy są Państwo producentem w rozumieniu Cyber Resilience Act?
CRA obejmuje „produkty z elementami cyfrowymi” udostępniane na rynku UE w ramach działalności handlowej. Płatna wtyczka lub płatny motyw WordPress sprzedawany klientom w UE jest takim produktem, a osoba lub firma, która go opracowuje i sprzedaje pod własną nazwą, jest jego producentem. Nie ma przy tym znaczenia, czy ma siedzibę w UE, czy poza nią.
Wtyczki darmowe, freemium i płatne
Bezpłatne oprogramowanie open source, na którym nikt nie zarabia, co do zasady nie podlega reżimowi producenta. Typowe przykłady to hobbystyczna wtyczka w katalogu WordPress.org bez żadnej płatnej wersji albo kod, którym ktoś zasila cudzy projekt.
Modele freemium są mniej jednoznaczne. Preambuła CRA wymienia oznaki działalności handlowej: pobieranie ceny za produkt, pobieranie za wsparcie techniczne opłat wyższych niż zwrot kosztów, monetyzację za pośrednictwem platformy lub innych usług, wymaganie danych osobowych jako warunku korzystania z innych powodów niż bezpieczeństwo, kompatybilność czy interoperacyjność oraz przyjmowanie darowizn przekraczających koszty. Darmowa wtyczka „lite”, która istnieje głównie po to, by sprzedawać wersję Pro lub płatną usługę, może więc zostać uznana za działalność handlową. Jeśli to opis Państwa modelu biznesowego, warto przygotować się jak producent i skonsultować szczegóły z prawnikiem.
Opiekunowie otwartego oprogramowania
CRA wprowadza też kategorię „opiekunów otwartego oprogramowania” (open-source software stewards). Są to osoby prawne, np. fundacje, które systematycznie wspierają rozwój wolnego oprogramowania open source przeznaczonego do działalności handlowej, nie będąc jego producentem. Opiekunowie podlegają łagodniejszym zasadom, a ich obowiązki sprawozdawcze mają zastosowanie od 11 grudnia 2027 r.
Dlaczego strona internetowa nie jest produktem w rozumieniu CRA
Strona internetowa ani usługa hostowana jako taka co do zasady nie jest „produktem” w rozumieniu CRA. Zdalne przetwarzanie danych jest objęte rozporządzeniem tylko wtedy, gdy jest niezbędne do działania produktu. Firmowa strona, sklep internetowy i portal klienta zasadniczo nie są więc produktami w rozumieniu CRA, a prowadzenie strony na WordPressie nie czyni nikogo producentem. Usługa w chmurze, bez której wtyczka nie może działać, to przypadek wymagający starannej analizy.
Na właścicieli stron CRA wpływa pośrednio, przez obowiązki producentów wtyczek i motywów. Ich własne obowiązki wynikają z RODO, a w części przypadków także z dyrektywy NIS2.
Harmonogram CRA dla sprzedawców wtyczek WordPress
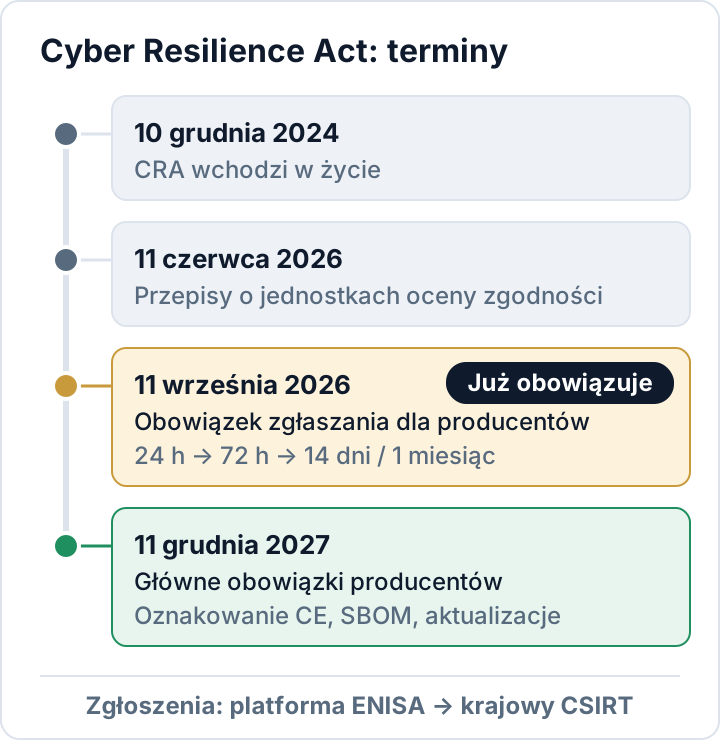
- 10 grudnia 2024 r.: CRA wszedł w życie.
- 11 czerwca 2026 r.: zaczęły obowiązywać przepisy dotyczące jednostek oceniających zgodność.
- 11 września 2026 r.: zaczęły obowiązywać obowiązki producentów w zakresie zgłaszania.
- 11 grudnia 2027 r.: zaczną obowiązywać główne obowiązki, w tym zasadnicze wymagania w zakresie cyberbezpieczeństwa, ocena zgodności i oznakowanie CE.
Zgłaszanie od 11 września 2026 r.: 24 godziny, 72 godziny, 14 dni
Obowiązek zgłaszania obejmuje dwa rodzaje zdarzeń. Aktywnie wykorzystywana podatność to taka, w przypadku której istnieją wiarygodne dowody, że podmiot działający w złych zamiarach wykorzystał ją w systemie bez zgody jego właściciela. Poważny incydent wpływa na bezpieczeństwo produktu, np. dlatego, że prowadzi lub może prowadzić do pojawienia się złośliwego kodu w produkcie albo w systemach jego użytkowników. Dla producenta wtyczek oczywistym przykładem jest przejęty serwer aktualizacji lub licencji, który rozsyła wydanie z ukrytym tylnym wejściem (backdoorem).
Obowiązek dotyczy także produktów wprowadzonych do obrotu przed 11 grudnia 2027 r. (art. 69 ust. 3). Innymi słowy: obejmuje te wersje wtyczek, z których klienci korzystają dzisiaj.
| Etap | Aktywnie wykorzystywana podatność | Poważny incydent |
|---|---|---|
| Wczesne ostrzeżenie | W ciągu 24 godzin | W ciągu 24 godzin |
| Zgłoszenie | W ciągu 72 godzin | W ciągu 72 godzin |
| Sprawozdanie końcowe | 14 dni od udostępnienia poprawki lub środka zaradczego | Miesiąc od zgłoszenia |
Terminy liczą się od chwili, w której producent dowiedział się o podatności lub incydencie. Zgłoszenia przekazuje się za pośrednictwem pojedynczej platformy sprawozdawczej CRA (Single Reporting Platform) prowadzonej przez ENISA i działającej od 11 września 2026 r. Trafiają one do zespołu CSIRT państwa członkowskiego, w którym producent ma główną jednostkę organizacyjną w UE (jeśli jej nie ma, obowiązują inne zasady), a ENISA otrzymuje je w tym samym czasie. Trzeba też poinformować użytkowników, których to dotyczy, a w stosownych przypadkach wszystkich użytkowników – o problemie i o środkach, które sami mogą podjąć, by ograniczyć jego skutki.
Realistyczny scenariusz: badacz bezpieczeństwa lub firma hostingowa informuje Państwa, że luka we wtyczce jest wykorzystywana w atakach. Od tej chwili biegnie 24-godzinny termin. Nasz poradnik o podatnych wtyczkach WordPress pokazuje, jak szybko takie luki są wykorzystywane po ich upublicznieniu. Jeśli doszło też do ujawnienia danych osobowych, np. na własnym serwerze licencji, równolegle obowiązują przepisy RODO o naruszeniach; zob. zgłaszanie naruszeń RODO w ciągu 72 godzin.
Co obowiązuje od 11 grudnia 2027 r.
Od grudnia 2027 r. pełne obowiązki producenta obejmą wtyczki i motywy wprowadzane przez Państwa do obrotu. Produkty wprowadzone do obrotu przed tą datą podlegają im tylko wtedy, gdy zostaną później istotnie zmodyfikowane (art. 69 ust. 2). Najważniejsze obowiązki:
- Bezpieczeństwo uwzględnione już na etapie projektowania (security by design) i brak znanych podatności możliwych do wykorzystania w chwili wydania.
- Bezpieczna konfiguracja domyślna.
- Okres wsparcia, w którym producent obsługuje podatności. Co do zasady wynosi on co najmniej pięć lat, chyba że przewidywany czas użytkowania produktu jest krótszy, a data jego zakończenia (co najmniej miesiąc i rok) musi być jasna w chwili zakupu.
- Aktualizacje zabezpieczeń udostępniane bez zbędnej zwłoki, bezpłatnie i wraz z komunikatami informacyjnymi. Warto sprawdzić, jak to się ma do modelu licencyjnego, w którym aktualizacje kończą się wraz z subskrypcją.
- Proces obsługi podatności i polityka skoordynowanego ujawniania podatności (CVD), a także pojedynczy punkt kontaktowy, z którym użytkownicy mogą szybko się porozumieć.
- SBOM w formacie nadającym się do odczytu maszynowego, obejmujący co najmniej zależności najwyższego poziomu. W przypadku wtyczki chodzi o pakiety Composer i npm oraz wszelkie dołączone biblioteki.
- Dokumentacja techniczna, ocena zgodności i oznakowanie CE.
Niektóre rodzaje produktów wymieniono w załączniku III jako „ważne produkty”, objęte surowszymi zasadami oceny zgodności. Należą do nich oprogramowanie, które wyszukuje, usuwa lub poddaje kwarantannie złośliwe oprogramowanie, menedżery haseł oraz oprogramowanie do zarządzania tożsamością i uprzywilejowanym dostępem (klasa I), a także zapory sieciowe oraz systemy wykrywania włamań i zapobiegania im (klasa II). Jeśli Państwa wtyczka jest produktem z zakresu bezpieczeństwa, te kategorie trzeba dokładnie sprawdzić.
Kary na podstawie art. 64
Naruszenie zasadniczych wymagań w zakresie cyberbezpieczeństwa lub obowiązków producenta, w tym obowiązku zgłaszania, może skutkować karą do 15 mln euro lub 2,5% całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa. Pewna ulga dla małych producentów: mikroprzedsiębiorstwa i małe przedsiębiorstwa nie mogą zostać ukarane za niedotrzymanie 24-godzinnego terminu wczesnego ostrzeżenia, a opiekunów otwartego oprogramowania nie można na podstawie CRA karać w ogóle. W przypadku mikro- i małych producentów 72-godzinne zgłoszenie i wszystkie pozostałe obowiązki pozostają w pełni egzekwowalne.
Lista zadań dla producentów wtyczek WordPress
- Spisać wszystkie płatne wtyczki, motywy, dodatki i produkty freemium oferowane klientom w UE i ustalić, w których przypadkach są Państwo producentem.
- Zorganizować przyjmowanie zgłoszeń o podatnościach, które zadziała w ciągu 24 godzin: adres kontaktowy ds. bezpieczeństwa, plik
security.txtna stronie, monitorowana skrzynka i wyznaczony zastępca na czas urlopów. - Spisać procedurę zgłaszania: kto decyduje, czy podatność jest aktywnie wykorzystywana, kto składa zgłoszenie na platformie i kto przygotowuje komunikat dla użytkowników.
- Przygotować szablony wczesnego ostrzeżenia, 72-godzinnego zgłoszenia i sprawozdania końcowego.
- Opublikować politykę skoordynowanego ujawniania podatności.
- Generować SBOM dla każdego wydania (popularne formaty to CycloneDX i SPDX) i przechowywać go razem z kompilacją.
- Zabezpieczyć proces wydawniczy: uwierzytelnianie wieloskładnikowe na każdym koncie, z którego można opublikować kod, oraz utwardzone serwery aktualizacji i licencji.
- Określić okres wsparcia dla każdego produktu i zaplanować, w jaki sposób klienci z wygasłą licencją otrzymają poprawki bezpieczeństwa.
- Rozpocząć dokumentację techniczną: architektura, przepływy danych, ocena ryzyka i wyniki testów.
- Sprawdzić, czy któryś z produktów należy do kategorii z załącznika III.
Jako dodatkową kontrolę przed wydaniem można wykorzystać bezpłatną wtyczkę Security Audit & Compliance od secaudit.eu, która zawiera analizę podatności kodu wtyczek i motywów (analizę przepływu niezaufanych danych, tzw. taint analysis). Uzupełnia ona własny przegląd kodu i testy, ale ich nie zastępuje.
Najczęstsze pytania
Czy CRA dotyczy darmowych wtyczek z katalogu WordPress.org?
Co do zasady nie, jeśli wtyczka nie jest komercjalizowana. Jeżeli jednak darmowa wersja służy jako lejek sprzedażowy dla płatnego produktu lub usługi, może zostać uznana za działalność handlową – warto więc zasięgnąć porady prawnej.
Tworzę wyłącznie strony dla klientów. Czy jestem producentem?
Nie w odniesieniu do samej strony: strona internetowa jako taka co do zasady nie jest produktem w rozumieniu CRA. Jeśli jednak sprzedają Państwo również wtyczkę lub motyw na rynku UE, są Państwo producentem tego produktu.
Ten artykuł ma charakter ogólnoinformacyjny i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

