NIS2 ve WordPress siteniz: kapsama giriyor musunuz?
NIS2 ve WordPress: şirketinizin, ajansınızın ya da barındırma işinizin kapsamda olup olmadığını, tedarikçilerden ne isteneceğini ve Md. 21 önlemlerini öğrenin.
Diğer diller: English Deutsch Français Español Italiano Polski Português

NIS2 Direktifi web sitelerini değil, kuruluşları düzenler. WordPress siteniz NIS2 açısından iki durumda önem kazanır: ya şirketiniz kapsamdadır ve site onun bilgi sistemlerinden biridir ya da kapsamdaki bir şirket için WordPress siteleri geliştirir, barındırır veya bakımını yaparsınız. Bu rehber kapsam kontrolünü, WordPress işletmeleri için önemli olan kategorileri ve bunlardan doğan önlemlerle süreleri ele alıyor.
Kurallar Direktif (AB) 2022/2555 ile belirlenmiştir, ancak direktif kimseye doğrudan uygulanmaz. Her üye devlet kendi NIS2 yasasını çıkarır; bu nedenle nihai yanıt her zaman ülkenizin ulusal yasasına ve yetkili makamına bağlıdır.
Şirketiniz NIS2 kapsamında mı? Üç adımlı kontrol
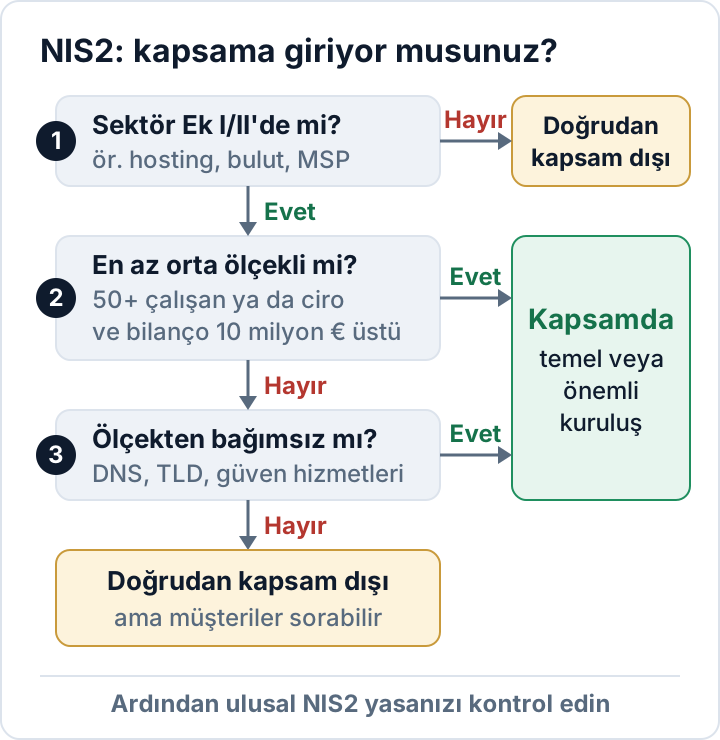
1. adım: Sektörünüz Ek I veya Ek II'de yer alıyor mu?
NIS2, sektörleri iki ekte sıralar. Ek I yüksek kritikliğe sahip sektörleri kapsar: enerji, ulaştırma, bankacılık, sağlık, içme suyu, dijital altyapı, BİT hizmet yönetimi (işletmeden işletmeye), kamu yönetimi ve uzay bunlara örnektir. Ek II ise posta ve kurye hizmetleri, atık yönetimi, kimyasallar, gıda, imalat, dijital sağlayıcılar ve araştırma gibi diğer kritik sektörleri kapsar.
Bunların hiçbiri şirketinizin yaptığı işi tanımlamıyorsa NIS2 size genellikle doğrudan uygulanmaz. Yine de eklerin kendisine mutlaka bakın: her sektör, belirli kuruluş türlerine ayrılmıştır.
2. adım: Orta ölçekli veya daha büyük müsünüz?
NIS2 bir büyüklük eşiği kullanır: genel kural olarak yalnızca orta ve büyük ölçekli kuruluşlar kapsama girer. 50 veya daha fazla çalışanınız varsa ya da hem yıllık cironuz hem de bilanço toplamınız 10 milyon avroyu aşıyorsa en az orta ölçekli sayılırsınız. Küçük ve mikro şirketler genellikle doğrudan kapsamın dışında kalır.
Kabaca söylemek gerekirse, Ek I sektörlerindeki büyük kuruluşlar "temel kuruluş" (essential entity), Ek I'deki orta ölçekli kuruluşlar ile Ek II sektörlerindeki kuruluşlar ise "önemli kuruluş" (important entity) sayılır. Bunun istisnaları vardır; örneğin DNS hizmet sağlayıcıları ve nitelikli güven hizmeti sağlayıcıları için. Bu ayrım, denetimin biçimi ve azami para cezaları açısından önemlidir.
3. adım: Ölçekten bağımsız bir istisna geçerli mi?
Bazı kuruluşlar büyüklüklerinden bağımsız olarak kapsama girer. DNS hizmet sağlayıcıları, üst düzey alan adı (TLD) kayıt kuruluşları, güven hizmeti sağlayıcıları ve kamuya açık elektronik haberleşme ağları veya hizmetleri sağlayanlar bunlara örnektir. Kesin listeyi ulusal yasanızda kontrol edin.
WordPress işletmeleri NIS2'de nereye oturuyor?
Çoğu şirket için kapsama girmenin nedeni web sitesi değildir. 300 çalışanı olan bir üretici, sektörü ve büyüklüğü nedeniyle kapsamdadır; bu durumda WordPress sitesi, intraneti ve online mağazası da NIS2 risk yönetiminin dikkate alması gereken sistemler arasına girer.
WordPress dünyası için Ek I'deki iki kategori doğrudan önem taşır:
- Dijital altyapı: bulut bilişim hizmeti sağlayıcıları, veri merkezi hizmeti sağlayıcıları ve içerik dağıtım ağları (CDN) bu kategoriye girer. Orta veya daha büyük ölçekli bir WordPress barındırma şirketi ya da yönetilen (managed) WordPress platformu burada yer alabilir.
- BİT hizmet yönetimi (işletmeden işletmeye): yönetilen hizmet sağlayıcıları (MSP) ve yönetilen güvenlik hizmeti sağlayıcılarını kapsar. Kabaca bir MSP, müşterileri için BİT ürünlerini, ağlarını, altyapısını veya uygulamalarını yerinde ya da uzaktan kurar, yönetir, işletir veya bakımını yapar.
Pek çok ajansın gözden kaçırdığı, bu ikinci kategoridir. Müşteri sitelerini barındıran, güncellemelerini ve yedeklerini yürüten ve sistemlerinde yönetici erişimine sahip olan orta ölçekli bir web ajansı, NIS2 anlamında bir yönetilen hizmet sağlayıcı olabilir. Küçük bir ajans ya da serbest çalışan, büyüklük eşiği nedeniyle genellikle doğrudan kapsamda değildir; ancak büyük olasılıkla kapsamdaki birinin tedarikçisidir.
Bulut, CDN ve yönetilen hizmet sağlayıcıları, birden fazla ülkeye hizmet verseler bile genellikle AB'deki ana yerleşim yerlerinin bulunduğu üye devletin yetkisine tabidir. İlk okumanız gereken ulusal yasa da odur.
Yalnızca tedarikçi misiniz? NIS2 kapsamındaki müşterileriniz neler soracak?
Madde 21(2)(d), kapsamdaki kuruluşların tedarik zinciri güvenliğini, doğrudan tedarikçileri ve hizmet sağlayıcılarıyla ilişkilerinin güvenlik boyutları dahil, yönetmesini şart koşar. NIS2 küçük ajanslara, serbest çalışanlara, barındırma bayilerine ve eklenti geliştiricilerine uygulamada tam da bu yolla ulaşır: kapsamdaki müşterilerin güvenlik anketleri, sözleşme maddeleri ve denetimleri aracılığıyla.
Tipik talepler şunlardır:
- WordPress çekirdeğini, eklentileri ve temaları nasıl ve ne kadar hızlı yamadığınız.
- Müşterinin sitelerinde kimin yönetici erişimi olduğu ve çok faktörlü kimlik doğrulamanın zorunlu tutulup tutulmadığı.
- Ne sıklıkla yedek aldığınız, yedeklerin nerede saklandığı ve en son ne zaman geri yükleme testi yaptığınız.
- Müşterinin kendi 24 saatlik süresine uyabilmesi için bir güvenlik olayını ona ne kadar hızlı bildireceğiniz.
- Kanıtlar: tarama raporları, güncelleme kayıtları, bir olay kaydı ve adı belli bir güvenlik irtibat kişisi.
Bu sorulara yanıt vermenin en kolay yolu, söz konusu kanıtları zaten düzenli olarak tutuyor olmaktır. WordPress güvenlik kontrol listemiz, alışılmış önlemleri gruplara ayırır; böylece onları kolayca yazılı bir rutine dönüştürebilirsiniz.
WordPress sitesini ilgilendiren NIS2 Madde 21 önlemleri
Madde 21(2), (a)'dan (j)'ye kadar on asgari önlem sayar. Hepsi web siteleriyle ilgili değildir, ama birkaçı doğrudan WordPress pratiğine karşılık gelir:
| Md. 21(2) | WordPress sitesinde anlamı |
|---|---|
| (a) Risk analizi, güvenlik politikaları | Sitelerin, eklentilerin, temaların ve yönetici hesaplarının envanteri |
| (b) Olay yönetimi | Yazılı bir plan: kim karar verir, kim geri yükler, kim bildirir |
| (c) İş sürekliliği | Sunucu dışı yedekler, test edilmiş geri yüklemeler, kurtarma sırası |
| (d) Tedarik zinciri güvenliği | Eklenti geliştiricilerinin, barındırma firmalarının ve ajansların değerlendirilmesi |
| (e) Güvenlik açığı yönetimi | Hızlı güncellemeler, terk edilmiş eklentilerin kaldırılması |
| (f) Etkinlik değerlendirmesi | Sonuçları saklanan düzenli denetimler ve taramalar |
| (g) Siber hijyen, eğitim | Giriş yetkisi olan herkes için kimlik avı farkındalığı |
| (h) Kriptografi | Her yerde HTTPS, şifreli yedekler |
| (i) Erişim kontrolü, insan kaynakları güvenliği | En az yetkili roller, ayrılan kişilerin erişiminin hemen kapatılması |
| (j) Çok faktörlü kimlik doğrulama | Tüm yöneticiler ve editörler için iki faktörlü giriş |
Bunlardan ikisi neredeyse her WordPress sitesinde öncelik hak eder. Birincisi yamalama: WordPress güvenlik açıklarının çoğu eklentilerde bulunur; açık barındıran WordPress eklentileri rehberimiz, eklentilerin envanterini çıkarmayı, onları güncellemeyi ve gerektiğinde değiştirmeyi anlatıyor. İkincisi çok faktörlü kimlik doğrulama: WordPress çekirdeğinde yerleşik iki faktörlü giriş yoktur; bunun için bir eklentiye ya da bir kimlik sağlayıcıya ihtiyacınız olur. Bkz. WordPress yöneticileri için iki faktörlü kimlik doğrulama.
NIS2 alanları belirler, araçları değil. Her alanda ne kadar ileri gideceğiniz risk analizinize bağlıdır; ulusal yasanız ya da yetkili makamınız daha ayrıntılı gereklilikler de ekleyebilir.
Yönetimin sorumlulukları ve 24 saatlik bildirim süresi
Madde 20 uyarınca yönetim organı, siber güvenlik risk yönetimi tedbirlerini onaylamalı, uygulanmalarını gözetmeli ve eğitimlere katılmalıdır. Yöneticiler ihlallerden sorumlu tutulabilir. Kapsamdaki bir ajans ya da barındırma firması için güvenlik, en teknik çalışanın yan işi değil, bir yönetim konusudur.
Madde 23, önemli olaylar (significant incidents) için bildirim takvimini belirler. Kabaca bir olay, ciddi operasyonel aksamaya veya mali kayba yol açıyor ya da yol açabiliyorsa veya başkalarına kayda değer zarar veriyorsa önemli sayılır. Bildirimler ulusal CSIRT'ünüze veya yetkili makamınıza yapılır:
- Erken uyarı: olaydan haberdar olduktan sonra 24 saat içinde.
- Olay bildirimi: ilk değerlendirmeyle birlikte 72 saat içinde.
- Nihai rapor: olay bildiriminden sonra bir ay içinde.
Ele geçirilen bir WordPress sitesi aynı zamanda GDPR (AB Genel Veri Koruma Tüzüğü) kapsamında bir kişisel veri ihlali olabilir; bu durumda veri koruma makamına karşı ayrı bir 72 saatlik süre işler. İki yükümlülük paralel yürür ve farklı makamlara yöneliktir. Bu tarafı GDPR kapsamında 72 saatlik ihlal bildirimi yazımız ele alıyor.
NIS2 para cezaları ve iç hukuka aktarım durumu
Madde 34, üye devletlerin Madde 21 ve 23 ihlalleri için en az aşağıdaki üst sınırlarla para cezası öngörmesini şart koşar:
- Temel kuruluşlar: en az 10 milyon avroya veya dünya genelindeki yıllık cironun %2'sine kadar (hangisi daha yüksekse).
- Önemli kuruluşlar: en az 7 milyon avroya veya dünya genelindeki yıllık cironun %1,4'üne kadar (hangisi daha yüksekse).
Gerçek tutarları ve usulleri ulusal yasalar belirler.
İç hukuka aktarım yavaş ilerledi. Direktif 14 Aralık 2022'de kabul edildi ve üye devletlerin onu 17 Ekim 2024'e kadar iç hukuklarına aktarması gerekiyordu. Avrupa Komisyonu 28 Kasım 2024'te 23 üye devlete resmî bildirim mektubu, 7 Mayıs 2025'te ise 19 üye devlete gerekçeli görüş gönderdi. 9 Temmuz 2026'da da İrlanda, İspanya, Fransa ve Hollanda'yı Adalet Divanı'na sevk etti. Gelişmeleri takip etmek için Komisyonun NIS2 sayfası iyi bir kaynaktır.
Uygulamada süreler, kayıt yükümlülükleri ve para cezaları, nerede yerleşik olduğunuza ve ulusal yasanıza bağlıdır. Bu yazı da dahil olmak üzere AB düzeyindeki herhangi bir özete güvenmeden önce o yasayı ve yetkili makamınızın kılavuzlarını kontrol edin.
Sık sorulan sorular
NIS2 küçük işletmemin web sitesi için geçerli mi?
Genellikle doğrudan geçerli değildir. DNS veya güven hizmetleri gibi ölçekten bağımsız bir istisna söz konusu değilse küçük ve mikro şirketler çoğunlukla kapsam dışındadır. Kapsamdaki müşterilere hizmet veriyorsanız, sözleşmelerde güvenlik gereklilikleriyle karşılaşmayı bekleyin.
Bir WordPress web ajansı NIS2 anlamında yönetilen hizmet sağlayıcı mıdır?
Orta veya daha büyük ölçekliyse ve müşterilerinin sistemlerini, örneğin barındırma, güncellemeler, yedekler ve yönetici erişimi üzerinden yönetiyorsa olabilir. Siteleri yalnızca tasarlayıp teslim eden bir stüdyo ise farklı bir durumdadır. Tanımı ulusal yasanızda kontrol edin.
Bu makale genel bilgi niteliğindedir, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

