WordPress siteniz hacklendi mi? GDPR 72 saatlik ihlal bildirimi
WordPress siteniz hacklendiyse: saldırı ne zaman GDPR kapsamında veri ihlali sayılır, 72 saatlik süre ne zaman başlar, neler bildirilir, belgelenir ve kime haber verilir?
Diğer diller: English Deutsch Français Español Italiano Polski Português

Bir saldırı WordPress sitenizdeki kişisel verileri açığa çıkarır, değiştirir ya da yok ederse, bu GDPR (AB Genel Veri Koruma Tüzüğü) kapsamında bir kişisel veri ihlalidir. GDPR'ın veri ihlali bildirimi kuralı size bu durumda 72 saat tanır: denetim makamına gereksiz gecikme olmaksızın ve mümkünse ihlalden haberdar olduktan sonraki 72 saat içinde bildirimde bulunmanız gerekir. Tek istisna, ihlalin kişiler açısından bir risk doğurma ihtimalinin düşük olduğu durumlardır. Bu kurallar, AB'deki kişilere mal veya hizmet sunan ya da onların davranışlarını izleyen AB dışındaki şirketlere de uygulanabilir (GDPR Md. 3(2)).
Süre saldırının gerçekleştiği anda başlamaz, ama temizliğin bitmesini de beklemez. Aşağıda sürenin ne zaman başladığını, önce ne yapmanız gerektiğini, neleri bildireceğinizi ve kullanıcılarınızı ne zaman bilgilendirmeniz gerektiğini bulacaksınız.
Hacklenen bir WordPress sitesi ne zaman kişisel veri ihlalidir?
GDPR kişisel veri ihlalini, kişisel verilerin kazara veya hukuka aykırı olarak yok edilmesine, kaybına, değiştirilmesine, yetkisiz olarak ifşa edilmesine ya da bunlara yetkisiz erişilmesine yol açan bir güvenlik ihlali olarak tanımlar (GDPR Md. 4(12)). Avrupa Veri Koruma Kurulu (EDPB) üç tür ihlal ayırt eder ve bir WordPress saldırısı bunların her birine yol açabilir:
- Gizlilik: saldırgan kullanıcı tablosunu, WooCommerce siparişlerini ya da iletişim formu kayıtlarını indirir veya ödeme sayfasına yerleştirilen bir skimmer müşterilerin yazdıklarını okur.
- Bütünlük: saldırgan kullanıcı hesaplarını ya da müşteri kayıtlarını değiştirir; örneğin parola sıfırlama e-postalarının kendisine gelmesi için e-posta adreslerini değiştirir.
- Erişilebilirlik: veritabanı silinir ya da bir fidye yazılımı tarafından şifrelenir. EDPB'ye göre erişilebilirliğin geçici olarak kaybı bile, en azından belgelemeniz gereken bir ihlaldir.
Her saldırı kişisel verileri etkilemez; formu ve kullanıcı hesabı olmayan statik bir sayfanın tahrip edilmesi (defacement) bir ihlal sayılmayabilir. Ancak neredeyse her WordPress sitesi kullanıcı hesapları, yorumlar ya da form kayıtları saklar; bu yüzden kontrol edene kadar kişisel verilerin etkilendiğini varsayın. Bir WordPress sitesinin hacklendiğini gösteren işaretler listemiz sorunu erken fark etmenize yardımcı olur.
GDPR veri ihlali bildirimi: 72 saat ne zaman başlar?
Madde 33, 72 saati ihlalden haberdar olduğunuz andan itibaren sayar. EDPB, kişisel veri ihlali bildirimine ilişkin kılavuzunda, kişisel verilerin tehlikeye girmesine yol açan bir güvenlik olayının meydana geldiğinden makul ölçüde emin olduğu anda veri sorumlusunun haberdar sayıldığını açıklar. Bunu tespit etmek için kısa bir inceleme yapılabilir; bu inceleme sürerken henüz "haberdar" sayılmazsınız. Yine de incelemeye mümkün olan en kısa sürede başlanmalıdır.
Bir örnek: barındırma firmanız pazartesi sabahı sitenizde zararlı yazılım bulunduğunu bildiriyor. Öğleden sonra yeni bir yönetici hesabı ve kullanıcı tablosunun dışa aktarıldığına dair izler buluyorsunuz. Artık haberdarsınız ve 72 saatlik süre perşembe öğleden sonra doluyor.
WordPress siteleri için üç nokta daha önemlidir:
- Bildirim yükümlülüğü ajansa ya da barındırma firmasına değil, veri sorumlusuna, yani genellikle sitenin sahibi olan işletmeye aittir.
- Barındırma firmanız veya ajansınız gibi bir veri işleyen, bir ihlalden haberdar olduğunda sizi gereksiz gecikme olmaksızın bilgilendirmelidir (Md. 33(2)).
- 72 saat geçtikten sonra bildirimde bulunursanız gecikmenin nedenlerini de belirtmeniz gerekir (Md. 33(1)).
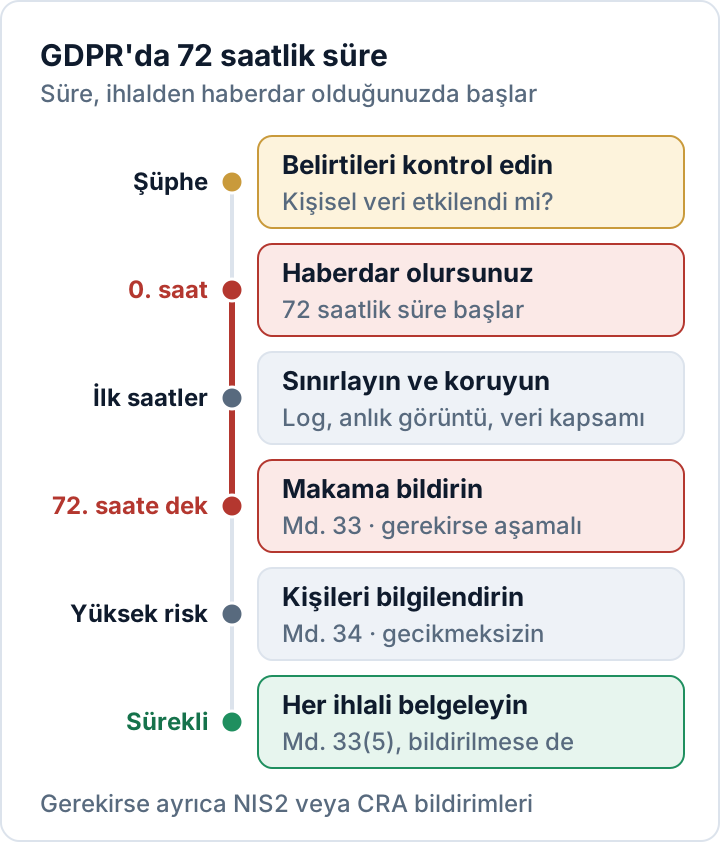
İlk saatler: sınırlayın, kanıtları koruyun, değerlendirin
Bu adımları sırayla uygulayın ve yaptığınız her şeyi saatiyle birlikte not edin. Bu kayıt, dokümantasyonunuzun özünü oluşturacak.
- Başlangıcı kaydedin. Ne zaman haberdar olduğunuzu, kimin neyi bulduğunu ve hangi sistemlerin etkilendiğini not edin.
- Sınırlayın. Siteyi bakım moduna alın ya da çevrim dışı bırakın. Tüm yönetici, barındırma, SFTP ve veritabanı parolalarını değiştirin; tanımadığınız hesapları önce not edip sonra kaldırın, uygulama parolalarını iptal edin ve
wp-config.phpiçindeki güvenlik anahtarlarını ve salt değerlerini yenileyin (örneğinwp config shuffle-saltsile). Bu işlem tüm kullanıcıların oturumunu kapatır. - Kanıtları koruyun. Herhangi bir şeyi temizlemeden önce sunucunun erişim ve hata kayıtlarını kopyalayın, dosyaların ve veritabanının bir anlık görüntüsünü alın. Bunları güvenli bir yerde saklayın: aynı kişisel verileri içerirler.
- Verileri değerlendirin. Kişisel veriler hangi tablolarda ve eklentilerde bulunuyor: kullanıcılar, siparişler, form kayıtları, bülten listeleri? Hangi kategoriler (adlar, e-posta adresleri, posta adresleri, hash'lenmiş parolalar, sipariş geçmişleri) etkilendi ve yaklaşık kaç kişi ve kayıt söz konusu?
- Giriş noktasını bulun. Güncel olmayan bir eklenti mi, çalınmış bir parola mı, yoksa ele geçirilmiş bir ajans hesabı mı? Açığı kapatmak ve sonuçları doğru değerlendirmek için bunu bilmeniz gerekir.
- Doğru kişileri sürece dahil edin. Varsa veri koruma görevliniz, barındırma firmanız ve ajansınız.
Siteyi düzgün biçimde temizlemek ayrı bir iştir; bunu adım adım zararlı yazılım temizleme planımız anlatıyor.
Bildirimde neler yer almalı?
Madde 33(3) uyarınca denetim makamına yapılan bildirim en azından şunları içermelidir:
- ihlalin niteliğinin açıklaması; mümkünse etkilenen kişilerin kategorileri ve yaklaşık sayısı ile ilgili kayıtların kategorileri ve yaklaşık sayısı dahil;
- veri koruma görevlinizin veya başka bir irtibat noktasının adı ve iletişim bilgileri;
- ihlalin olası sonuçlarının açıklaması;
- alınan veya alınması önerilen tedbirlerin açıklaması; uygun olduğu durumlarda olası olumsuz etkileri hafifletmeye yönelik adımlar dahil.
72 saatin sonunda bu bilgilerin hepsine nadiren sahip olursunuz; GDPR da bunu öngörür. Tüm bilgileri aynı anda vermek mümkün değilse, bilgiler gereksiz başka bir gecikme olmaksızın aşamalar hâlinde sağlanabilir (Md. 33(4)). Bildiğinizi bildirin, hâlâ neyi incelediğinizi belirtin ve güncellemeler gönderin. Yetkili makamınızın bildirim formunu veya prosedürünü bir olayın ortasında değil, şimdiden öğrenin.
secaudit.eu tarafından geliştirilen Security Audit & Compliance eklentisi, gizli yönetici hesapları, şüpheli cron görevleri ve değiştirilmiş çekirdek dosyaları gibi tipik saldırı göstergelerini kontrol eder. Ayrıca NIS2 Direktifi kapsamında kullanılan 24 saat / 72 saat / 1 ay aşamalarına göre yapılandırılmış bir olay bildirimi taslağı dışa aktarabilir. Bildirimi gözden geçirmek, tamamlamak ve göndermek yine size kalır.
Bildirmeseniz bile her ihlali belgeleyin
Madde 33(5), bildirip bildirmediğinizden bağımsız olarak her kişisel veri ihlalini belgelemenizi şart koşar: olguları, etkilerini ve alınan düzeltici önlemleri. Kayıt, makamın kurallara uyup uymadığınızı doğrulayabilmesine imkân vermelidir. Bir ihlalin risk doğurma ihtimalinin düşük olduğuna karar verip bildirim yapmazsanız, bunun nedenini yazılı olarak kaydedin.
İşe yarar bir ihlal kaydı şunları içerir:
- Zaman çizelgesi: ilk belirtiler, haberdar olma anı, sınırlama, bildirim
- Etkilenen sistemler, veri kategorileri ve yaklaşık sayılar
- Bilinebildiği kadarıyla neden ve giriş noktası
- Risk değerlendirmesi ve bildirim yapma ya da yapmama kararı, gerekçeleriyle
- Alınan ve planlanan önlemler, tarihleriyle
- Bildirimin ve etkilenen kişilere gönderilen mesajların kopyaları
Olaydan çıkarılan dersler, GDPR Madde 32 kapsamındaki güvenlik önlemlerinize geri yansımalıdır.
Etkilenen kullanıcıları bilgilendirmek (Md. 34)
Bir ihlalin kişilerin hak ve özgürlükleri açısından yüksek risk doğurma ihtimali varsa, etkilenen kişileri de gereksiz gecikme olmaksızın bilgilendirmeniz gerekir (Md. 34). Mesaj ihlalin niteliğini açık ve sade bir dille anlatmalı; en azından bir irtibat noktası, olası sonuçlar ve alınan veya önerilen tedbirler hakkında bilgi içermelidir. Tekrar kullanılan parolaların değiştirilmesi ve kimlik avı girişimlerine karşı dikkatli olunması gibi pratik öneriler de ekleyin.
Veriler dolandırıcılığa veya kimlik hırsızlığına imkân veriyorsa ya da sağlık gibi hassas konularla ilgiliyse yüksek risk olasılığı artar. Madde 34(3) üç istisna sayar: veriler, örneğin şifreleme yoluyla, yetkisiz kişiler için anlaşılmaz hâle getirilmiştir; sonradan alınan tedbirler yüksek riskin artık gerçekleşme ihtimalinin bulunmamasını sağlamıştır; ya da kişilere tek tek bildirim yapmak orantısız çaba gerektirecektir. Bu son durumda kişiler, bunun yerine kamuya açık bir duyuruyla veya benzer ölçüde etkili bir yöntemle bilgilendirilmelidir.
NIS2 ve CRA: ek bildirimler gerekebilir
GDPR bildirimi kişisel verilerle ilgilidir. İki başka AB düzenlemesi, aynı olay için farklı alıcılara ve kendi süreleriyle ayrı bildirimler yapılmasını gerektirebilir:
- NIS2: Kuruluşunuz ülkenizin NIS2 yasası kapsamında temel veya önemli kuruluş ise, önemli olaylar için 24 saat içinde erken uyarı, 72 saat içinde olay bildirimi ve bir ay içinde nihai rapor gerekir (NIS2 Direktifi Md. 23). Ayrıntılar ulusal yasaya bağlıdır; kimlerin kapsamda olduğunu NIS2 rehberimiz açıklıyor.
- Siber Dayanıklılık Yasası (CRA): AB'deki müşterilere bir WordPress eklentisi veya teması satıyorsanız, CRA kapsamında o ürünün üreticisi sizsiniz. 11 Eylül 2026'dan bu yana ürününüzü etkileyen aktif olarak istismar edilen güvenlik açıkları ve ciddi olaylar ENISA'nın Tek Bildirim Platformu üzerinden bildirilmelidir: 24 saat içinde erken uyarı, 72 saat içinde bildirim ve bir düzeltme sunulduktan sonra 14 gün içinde (güvenlik açıkları) ya da bir ay içinde (ciddi olaylar) nihai rapor (Avrupa Komisyonu).
Dolayısıyla tek bir olay üç ayrı bildirime kadar yol açabilir. Hangisini kimin üstleneceğini önceden kararlaştırın.
Sık sorulan sorular
Verilere erişildiğinden emin değilsem de bildirmem gerekir mi?
Kişisel verilerin tehlikeye girdiğinden makul ölçüde emin olduğunuz anda "haberdar" sayılırsınız; bunu anlamak için kısa bir inceleme yapmanıza izin verilir. Verilere erişilmiş olabilirse ve kişiler için bir risk doğmasının olası olmadığı sonucuna varamıyorsanız, daha güvenli yol süre içinde bildiklerinizle bildirim yapmak ve makamı sonradan güncellemektir. Her iki durumda da gerekçenizi belgeleyin.
Hafta sonları 72 saate dahil mi?
Evet. AB'nin sürelere ilişkin kurallarını belirleyen düzenlemeye (Tüzük 1182/71) göre cumartesi, pazar ve resmî tatiller de sayılır. Süre üç iş günü değil, 72 saattir; bu nedenle cumartesi günü kimin harekete geçebileceğini önceden planlayın.
Bu makale genel bilgi niteliğindedir, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

