Cyber Resilience Act: Pflichten für Plugin- und Theme-Anbieter
Cyber Resilience Act für Plugin- und Theme-Anbieter: Meldepflichten seit 11. September 2026, Pflichten ab Dezember 2027 und eine To-do-Liste für WordPress.
Auch auf: English Français Español Italiano Polski Português Türkçe

Wer ein kostenpflichtiges WordPress-Plugin oder Theme an Kunden in der EU verkauft, unterliegt bereits dem Cyber Resilience Act (CRA), auf Deutsch Cyberresilienz-Verordnung. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle ihrer Produkte melden, beginnend mit einer Frühwarnung innerhalb von 24 Stunden. Die übrigen Pflichten, von Sicherheitsanforderungen über die Software-Stückliste (SBOM) bis zur CE-Kennzeichnung, gelten ab dem 11. Dezember 2027.
Dieser Ratgeber erklärt, wer als Hersteller gilt, was die Meldepflicht praktisch bedeutet und was Sie jetzt vorbereiten sollten. Den Rechtstext finden Sie als Verordnung (EU) 2024/2847 auf EUR-Lex.
Wer ist Hersteller im Sinne des Cyber Resilience Act?
Der CRA erfasst „Produkte mit digitalen Elementen“, die im Rahmen einer Geschäftstätigkeit auf dem EU-Markt bereitgestellt werden. Ein Premium-Plugin oder -Theme, das Sie an Kunden in der EU verkaufen, ist ein solches Produkt, und wenn Sie es entwickeln und unter eigenem Namen verkaufen, sind Sie der Hersteller. Das gilt unabhängig davon, ob Ihr Unternehmen in der EU sitzt oder nicht.
Kostenlose, Freemium- und Bezahl-Plugins
Kostenlose Open-Source-Software, die nicht monetarisiert wird, fällt grundsätzlich nicht unter die Herstellerpflichten. Typische Beispiele sind ein Hobby-Plugin auf WordPress.org ohne Bezahlversion oder Code, den Sie zum Projekt eines anderen beisteuern.
Bei Freemium-Modellen wird es unschärfer. Die Erwägungsgründe des CRA nennen Anzeichen für eine Geschäftstätigkeit: einen Preis für das Produkt, kostenpflichtigen Support, der über die Kostendeckung hinausgeht, Monetarisierung über eine Plattform oder andere Dienste, die Verarbeitung personenbezogener Daten als Nutzungsbedingung (soweit sie nicht nur Sicherheit, Kompatibilität oder Interoperabilität dient) sowie Spenden, die die Kosten übersteigen. Eine kostenlose „Lite“-Version, die vor allem eine Pro-Version oder einen bezahlten Dienst verkaufen soll, kann deshalb als kommerziell gelten. Trifft das auf Sie zu, planen Sie wie ein Hersteller und lassen Sie die Details rechtlich prüfen.
Verwalter quelloffener Software
Neu eingeführt hat der CRA außerdem „Verwalter quelloffener Software“ (Open-Source Software Stewards): juristische Personen wie Stiftungen, die die Entwicklung freier Open-Source-Software, die für Geschäftstätigkeiten bestimmt ist, systematisch und dauerhaft unterstützen, ohne selbst Hersteller zu sein. Für sie gelten deutlich weniger Pflichten; ihre Meldepflichten gelten ab dem 11. Dezember 2027.
Warum Ihre Website kein Produkt im Sinne des CRA ist
Eine Website oder ein gehosteter Dienst als solcher ist in der Regel kein „Produkt“ im Sinne des CRA. Datenfernverarbeitung ist nur erfasst, wenn sie für eine Funktion eines Produkts wesentlich ist. Ihre Unternehmenswebsite, Ihr Onlineshop und Ihr Kundenportal sind also in der Regel keine CRA-Produkte, und wer eine WordPress-Website betreibt, wird dadurch nicht zum Hersteller. Einen Cloud-Dienst, ohne den Ihr Plugin nicht funktioniert, sollten Sie dagegen genau prüfen.
Website-Betreiber spüren den CRA vor allem indirekt, über die Pflichten ihrer Plugin- und Theme-Anbieter. Ihre eigenen Pflichten ergeben sich aus der DSGVO und, für manche Unternehmen, aus NIS2.
Der CRA-Zeitplan für Plugin-Anbieter
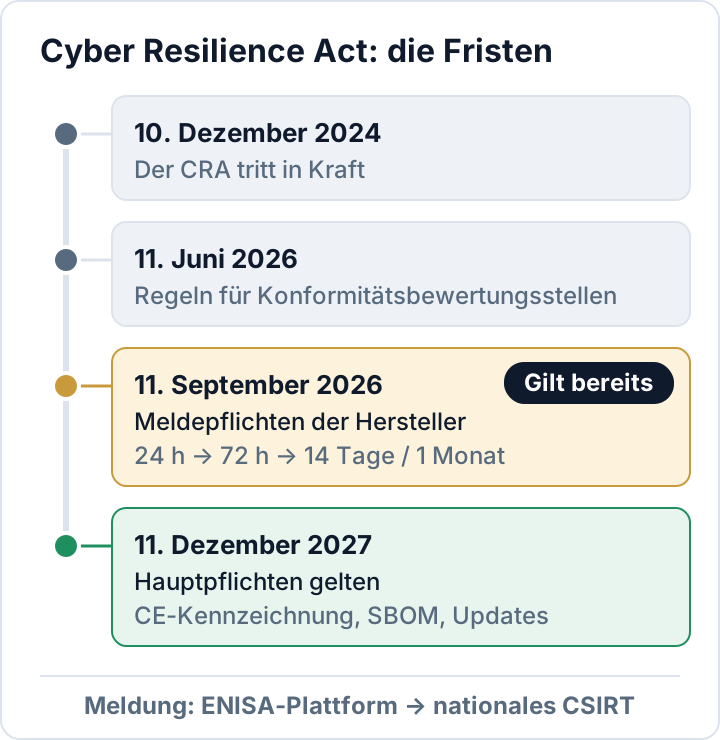
- 10. Dezember 2024: Der CRA tritt in Kraft.
- 11. Juni 2026: Die Vorschriften über Konformitätsbewertungsstellen gelten.
- 11. September 2026: Die Meldepflichten der Hersteller gelten.
- 11. Dezember 2027: Die Hauptpflichten gelten, darunter die grundlegenden Cybersicherheitsanforderungen, die Konformitätsbewertung und die CE-Kennzeichnung.
Meldepflicht seit 11. September 2026: 24 Stunden, 72 Stunden, 14 Tage
Gemeldet werden zwei Arten von Ereignissen. Eine aktiv ausgenutzte Schwachstelle liegt vor, wenn es verlässliche Nachweise gibt, dass ein Angreifer sie ohne Erlaubnis des Eigentümers in einem System ausgenutzt hat. Ein schwerwiegender Sicherheitsvorfall beeinträchtigt die Sicherheit Ihres Produkts, etwa weil er Schadcode in Ihr Produkt oder in die Systeme Ihrer Nutzer bringt oder bringen kann. Für Plugin-Anbieter ist ein kompromittierter Update- oder Lizenzserver, der eine manipulierte Version ausliefert, ein klares Beispiel.
Wichtig: Die Meldepflicht gilt auch für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden (Art. 69 Abs. 3). Sie betrifft also genau die Plugin-Versionen, die Ihre Kunden heute einsetzen.
| Stufe | Aktiv ausgenutzte Schwachstelle | Schwerwiegender Vorfall |
|---|---|---|
| Frühwarnung | Innerhalb von 24 Stunden | Innerhalb von 24 Stunden |
| Meldung | Innerhalb von 72 Stunden | Innerhalb von 72 Stunden |
| Abschlussbericht | 14 Tage, nachdem eine Korrektur oder Abhilfe verfügbar ist | Einen Monat nach der Meldung |
Die Fristen beginnen, sobald Sie Kenntnis erlangen. Gemeldet wird über die einheitliche Meldeplattform der ENISA (Single Reporting Platform), die seit dem 11. September 2026 in Betrieb ist. Die Meldung geht an das CSIRT des Mitgliedstaats, in dem Sie Ihre Hauptniederlassung in der EU haben (ohne Niederlassung in der EU gelten andere Regeln); die ENISA erhält sie gleichzeitig. Außerdem müssen Sie die betroffenen Nutzer, gegebenenfalls alle Nutzer, über das Problem und mögliche Gegenmaßnahmen informieren.
Ein realistisches Szenario: Ein Sicherheitsforscher oder ein Hoster meldet Ihnen, dass eine Lücke in Ihrem Plugin für Angriffe genutzt wird. Ab diesem Moment läuft die 24-Stunden-Frist. Wie schnell solche Lücken nach ihrer Veröffentlichung ausgenutzt werden, zeigt unser Ratgeber zu unsicheren WordPress-Plugins. Sind dabei auch personenbezogene Daten betroffen, etwa auf Ihrem eigenen Lizenzserver, gilt parallel die DSGVO-Meldepflicht; mehr dazu unter Datenpanne in 72 Stunden melden.
Was ab dem 11. Dezember 2027 gilt
Ab Dezember 2027 gelten die vollständigen Herstellerpflichten für die Plugins und Themes, die Sie in Verkehr bringen. Produkte, die vor diesem Datum in Verkehr gebracht wurden, sind nur erfasst, wenn sie danach wesentlich geändert werden (Art. 69 Abs. 2). Die wichtigsten Pflichten:
- Security by Design und keine bekannten ausnutzbaren Schwachstellen bei der Auslieferung.
- Sichere Standardkonfiguration (Secure by Default).
- Ein Unterstützungszeitraum, in dem Sie Schwachstellen behandeln. Er beträgt grundsätzlich mindestens fünf Jahre, sofern das Produkt nicht voraussichtlich kürzer genutzt wird, und sein Ende (mindestens Monat und Jahr) muss beim Kauf klar angegeben sein.
- Sicherheitsupdates, die unverzüglich, kostenlos und mit Hinweisen für die Nutzer bereitgestellt werden. Prüfen Sie, wie das zu einem Lizenzmodell passt, bei dem Updates mit dem Ende des Abos enden.
- Ein Verfahren zur Behandlung von Schwachstellen und eine Richtlinie zur koordinierten Offenlegung von Schwachstellen (CVD), dazu eine zentrale Anlaufstelle, über die Nutzer Sie schnell erreichen.
- Eine Software-Stückliste (SBOM) in einem maschinenlesbaren Format, die mindestens die Abhängigkeiten der obersten Ebene abdeckt. Bei einem Plugin sind das etwa Composer- und npm-Pakete sowie mitgelieferte Bibliotheken.
- Technische Dokumentation, eine Konformitätsbewertung und die CE-Kennzeichnung.
Bestimmte Produktarten führt Anhang III als „wichtige Produkte“ mit strengeren Regeln für die Konformitätsbewertung. Dazu gehören Software, die Schadsoftware sucht, entfernt oder in Quarantäne verschiebt, Passwort-Manager sowie Identitätsmanagementsysteme und Software für die Verwaltung privilegierter Zugriffe (Klasse I), außerdem Firewalls sowie Intrusion-Detection- und Intrusion-Prevention-Systeme (Klasse II). Ist Ihr Plugin ein Sicherheitsprodukt, prüfen Sie diese Kategorien sorgfältig.
Bußgelder nach Artikel 64
Verstöße gegen die grundlegenden Cybersicherheitsanforderungen oder die Herstellerpflichten, einschließlich der Meldepflicht, können mit Bußgeldern von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Eine Erleichterung für kleine Anbieter: Kleinstunternehmen und kleine Unternehmen können für das Versäumen der 24-Stunden-Frist zur Frühwarnung nicht mit einem Bußgeld belegt werden, und gegen Verwalter quelloffener Software verhängt der CRA gar keine Bußgelder. Die 72-Stunden-Meldung und alle anderen Pflichten bleiben für Kleinst- und Kleinunternehmen aber bußgeldbewehrt.
To-do-Liste für Plugin- und Theme-Anbieter
- Erfassen Sie alle kostenpflichtigen Plugins, Themes, Add-ons und Freemium-Produkte für EU-Kunden und klären Sie, wo Sie Hersteller sind.
- Richten Sie eine Meldestelle für Schwachstellen ein, die innerhalb von 24 Stunden reagiert: Sicherheits-Kontaktadresse,
security.txtauf Ihrer Website, überwachtes Postfach und eine Urlaubsvertretung. - Schreiben Sie das Meldeverfahren auf: Wer entscheidet, ob eine Schwachstelle aktiv ausgenutzt wird, wer meldet auf der Plattform, wer formuliert den Hinweis an die Nutzer?
- Bereiten Sie Vorlagen für Frühwarnung, 72-Stunden-Meldung und Abschlussbericht vor.
- Veröffentlichen Sie eine Richtlinie zur koordinierten Offenlegung von Schwachstellen.
- Erzeugen Sie für jedes Release eine SBOM (gängige Formate sind CycloneDX und SPDX) und speichern Sie sie zum Build.
- Sichern Sie Ihre Release-Kette ab: Multi-Faktor-Authentifizierung für jedes Konto, das Code veröffentlichen kann, und gehärtete Update- und Lizenzserver.
- Legen Sie für jedes Produkt einen Unterstützungszeitraum fest und planen Sie, wie Kunden mit abgelaufener Lizenz Sicherheitsupdates erhalten.
- Beginnen Sie mit der technischen Dokumentation: Architektur, Datenflüsse, Risikobewertung und Testergebnisse.
- Prüfen Sie, ob eines Ihrer Produkte unter Anhang III fällt.
Als zusätzliche Prüfung vor einem Release enthält das kostenlose Plugin Security Audit & Compliance von secaudit.eu eine Code-Schwachstellenanalyse (Taint-Analyse) für Plugins und Themes. Sie ergänzt Ihr eigenes Code-Review und Ihre Tests, ersetzt sie aber nicht.
Häufige Fragen
Gilt der CRA für kostenlose Plugins auf WordPress.org?
In der Regel nicht, solange das Plugin nicht monetarisiert wird. Dient die kostenlose Version als Einstieg in ein bezahltes Produkt oder einen bezahlten Dienst, kann sie als Geschäftstätigkeit gelten. Lassen Sie das im Einzelfall prüfen.
Ich erstelle nur Kundenwebsites. Bin ich Hersteller?
Für die Website selbst nicht: Eine Website als solche ist in der Regel kein CRA-Produkt. Verkaufen Sie zusätzlich ein Plugin oder Theme auf dem EU-Markt, sind Sie für dieses Produkt der Hersteller.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

