Informe de auditoría de seguridad WordPress: qué pruebas guardar
Cómo montar un informe de auditoría de seguridad de WordPress: seis registros que conservar, qué es una buena evidencia y una plantilla de ejemplo.
También en: English Deutsch Français Italiano Polski Português Türkçe

Si un cliente, un auditor o una aseguradora le pide que demuestre que su WordPress está protegido, «lo mantenemos todo actualizado» no es una respuesta. Quieren registros. Un informe de auditoría de seguridad de WordPress reúne esos registros en un único documento que otra persona pueda leer y comprobar. Este artículo explica qué conservar, cómo es una anotación útil y cómo mantenerla al día sin que se convierta en un segundo trabajo.
Por qué importa un informe de auditoría de seguridad de WordPress: demostrar, no afirmar
Según el RGPD, el responsable del tratamiento debe ser capaz de demostrar que cumple. No basta con aplicar los principios (art. 5, apartado 2). Además, el artículo 32, apartado 1, letra d), exige un proceso de verificación, evaluación y valoración regulares de la eficacia de sus medidas de seguridad. Si ese proceso es real, deja rastro documental.
Esto afecta también a quienes trabajan en el sitio. Los proveedores de alojamiento y las agencias con acceso de administrador suelen ser encargados del tratamiento conforme al art. 28, de modo que sus clientes les pedirán el mismo tipo de evidencia. Para saber cuáles deben ser las medidas en sí, consulte nuestra guía sobre el artículo 32 del RGPD aplicado a WordPress.
La documentación tiene límites. Puede aportar pruebas de que se aplicaron las medidas, pero por sí sola no demuestra que sigan siendo eficaces. No hace seguro un sitio, y el papeleo no basta para cumplir el RGPD. Una documentación desactualizada puede ser peor que ninguna: una política de copias de seguridad que describe un plugin que eliminó el año pasado le dice al auditor que sus registros no se mantienen.
Los seis registros que realmente miran auditores y clientes
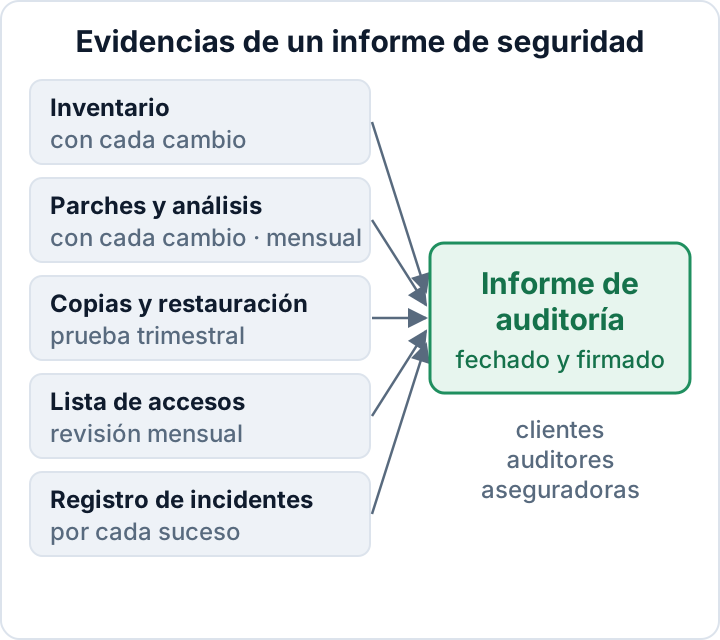
1. Inventario. Recoge la versión del núcleo, cada plugin y tema con su versión, el proveedor de alojamiento, la versión de PHP y los servicios de terceros que utiliza. Indica también qué datos personales toca cada componente. Una anotación útil dice, por ejemplo: «Plugin de formulario de contacto; guarda las entradas en la base de datos (nombre, correo, mensaje); entradas eliminadas a los 90 días según nuestra política». Actualice el inventario cada vez que algo cambie y contrástelo con la realidad cada trimestre.
2. Registro de actualizaciones. Cada línea anota la fecha, el componente, la versión anterior y la nueva, quién hizo la actualización y si se ejecutó de forma automática. Añada una entrada por cada cambio. Las actualizaciones automáticas cuentan, pero alguien debería confirmar después que el sitio sigue funcionando.
3. Informes de análisis. Conserve los informes con su fecha y los registros de seguimiento, bajo una política de conservación documentada, en lugar de sobrescribir sin más el informe anterior. Anote cada hallazgo y cómo se resolvió: corregido, aceptado con su motivo o falso positivo. Un informe con diez hallazgos y sin seguimiento demuestra que analizó el sitio, pero no que actuó en consecuencia.
4. Copias de seguridad y pruebas de restauración. Registre la periodicidad, dónde se almacenan las copias, cuánto tiempo se conservan, y la fecha y el resultado de la última restauración de prueba. Que la tarea de copia termine con éxito no prueba que la restauración funcione. Como punto de partida práctico, pruebe la restauración cada trimestre y tras cambios importantes; adopte la frecuencia que mejor se ajuste a sus riesgos y a sus necesidades de recuperación. Proteja los datos personales restaurados en un entorno de pruebas aislado.
5. Lista de accesos. Anote quién tiene cada rol, si la autenticación de dos factores está activada en cada cuenta, cuándo se revisaron los accesos por última vez y cuándo se dio de baja a antiguos empleados o agencias. Actualícela con cada cambio y revísela mensualmente.
6. Registro de incidentes. Anote todos los incidentes de seguridad, incluidas las violaciones de la seguridad de los datos personales que decidió no notificar. El art. 33, apartado 5, obliga a documentar cualquier violación: los hechos, sus efectos y las medidas adoptadas. La notificación en sí se trata en nuestra guía sobre el plazo de 72 horas.
Cómo es una buena evidencia (y qué no cuenta)
Los buenos registros comparten cuatro rasgos:
- Cada anotación lleva fecha.
- Cada anotación indica quién la hizo.
- Todas las anotaciones se guardan en un mismo lugar, de forma coherente.
- Se escriben como parte de la rutina, no se reconstruyen la semana antes de una auditoría.
Un auditor suele notar cuándo un registro se ha escrito en una sola tarde.
Compare dos versiones del mismo hecho. Débil: «Actualizamos los plugins con regularidad». Más sólida, como plantilla: «[fecha], [plugin], de [versión anterior] a [versión nueva], actualización automática, [prueba realizada], revisado por [nombre]». Sustituya cada marcador por los datos reales. La segunda se puede comprobar y demuestra un hábito.
Las exportaciones valen más que las capturas de pantalla. Un CSV con las versiones de los plugins o un PDF con el informe de análisis conservan sus datos y su fecha. Una captura recortada del escritorio de WordPress prueba poco y no admite búsquedas. Use capturas solo para ajustes que no se puedan exportar y ponga la fecha en el nombre del archivo.
Guarde los registros fuera del servidor de WordPress. Si el sitio se ve comprometido, el atacante no debería poder modificar su evidencia, y usted la va a necesitar durante la limpieza. Una unidad compartida con control de acceso puede ser una opción práctica: restrinja la edición, active el historial de versiones y protéjala con credenciales distintas de las del sitio WordPress.
Sea proporcionado. Para una pyme, una hoja de cálculo con una pestaña por registro y una carpeta con PDF fechados es un expediente de evidencias perfectamente válido. Nadie espera una plataforma de gobernanza para un sitio de diez páginas.
Cómo responder a los cuestionarios de proveedores de clientes sujetos a NIS2
Agencias, autónomos y desarrolladores de plugins reciben cuestionarios de seguridad aunque NIS2 no les sea de aplicación directa. El motivo es el art. 21, apartado 2, letra d), de la Directiva NIS2. La Directiva exige medidas de seguridad de la cadena de suministro, lo que puede llevar a los clientes a pedir evidencias a sus proveedores. Las obligaciones aplicables proceden de la legislación nacional de transposición: compruebe la norma nacional de NIS2 de su país. Si su cliente o usted entran en el ámbito de aplicación es otra cuestión, que tratamos en NIS2 y su sitio WordPress.
Las preguntas varían según el cliente y el contrato, así que lea el cuestionario real. Los temas suelen seguir las medidas del art. 21, apartado 2, y cada uno se corresponde con un registro que ya lleva:
| Área de la pregunta | Su evidencia |
|---|---|
| Gestión de incidentes | Registro de incidentes |
| Copias de seguridad, continuidad | Registro de copias y pruebas de restauración |
| Gestión de vulnerabilidades | Registro de actualizaciones, informes de análisis |
| Control de acceso, MFA | Lista de accesos |
| Cifrado | Inventario (TLS, alojamiento) |
| Gestión de activos | Inventario |
Responda solo a lo que pueda acreditar. Cuando el formulario ofrezca sí/no, añada una breve nota u ofrezca el documento, por ejemplo: «Sí, mensualmente. Los tres últimos informes de análisis están disponibles a petición». Si algo está implantado solo en parte, dígalo. Una respuesta exagerada en un contrato con un cliente es un riesgo en sí misma.
Preguntas de los seguros de ciberriesgo: use la misma evidencia y lea el formulario real
Las aseguradoras plantean sus propias preguntas, y la redacción cambia de una a otra. Sus respuestas pueden ser relevantes más adelante si presenta un siniestro. Responda con exactitud, conserve una copia fechada de lo que envió exactamente y revise las respuestas cuando cambie su configuración. Un nuevo proveedor de alojamiento o abandonar la exigencia de 2FA son ejemplos de esos cambios.
Los temas habituales, como las copias de seguridad, la autenticación multifactor y la aplicación de parches, se corresponden con los mismos seis registros. Qué exige una póliza concreta y cómo influyen sus respuestas en la cobertura es una cuestión que dependerá del texto de la póliza y de su corredor.
Mantener la documentación al día sin trabajo extra
El siguiente calendario es un punto de partida práctico, no un mínimo legal. Ajústelo a sus riesgos, al ritmo de cambios de su sitio y a sus obligaciones contractuales:
| Cuándo | Qué actualizar |
|---|---|
| Con cada cambio | Registro de actualizaciones, lista de accesos |
| Mensualmente | Informes de análisis, revisión de accesos |
| Trimestralmente | Prueba de restauración, comprobación del inventario |
| Anualmente | Revisión completa, aprobación de la dirección |
La revisión anual debería firmarla alguien con autoridad para ello. En las entidades sujetas a la legislación nacional de NIS2, el artículo 20 exige que los órganos de dirección aprueben y supervisen las medidas de ciberseguridad y reciban formación. Una firma anual por sí sola no demuestra una supervisión continua; conserve registros de las decisiones, las revisiones y su seguimiento.
Automatice las exportaciones. Con WP-CLI, una tarea cron mensual en el servidor, o un script lanzado desde su equipo, puede generar archivos con fecha:
wp core version > core-$(date +%F).txt
wp plugin list --format=csv > plugins-$(date +%F).csv
wp theme list --format=csv > themes-$(date +%F).csv
wp user list --role=administrator --format=csv > admins-$(date +%F).csv
Ejecute los comandos desde un directorio fuera de la raíz web e indique a WP-CLI dónde está el sitio con --path=/ruta/a/wordpress, de modo que las exportaciones nunca sean accesibles públicamente. Después, cópielas a su almacenamiento de evidencias. La exportación de administradores contiene direcciones de correo, así que trátela como datos personales.
Los informes de análisis van en la misma carpeta. El plugin Security Audit & Compliance de secaudit.eu exporta un informe y un CSV con los hallazgos asignados al art. 32 del RGPD, al art. 21 de NIS2 y al OWASP Top 10:2025, que puede archivar directamente en la carpeta de evidencias. Un informe así demuestra que se hizo una comprobación y qué encontró, nada más. Para las medidas que hay detrás de cada registro, utilice nuestra lista de comprobación de seguridad de WordPress.
Plantilla: esquema de un informe de auditoría de seguridad de WordPress
Copie esta estructura y complétela con sus seis registros:
- Alcance y fecha: qué sitio o sitios, qué periodo, quién redacta el informe.
- Sitio y responsables: propietario, contacto técnico, encargados del tratamiento (alojamiento, agencia) y estado de sus contratos de encargo del tratamiento (art. 28).
- Resumen del inventario: núcleo, PHP, número de plugins y temas, servicios de terceros, datos personales tratados.
- Medidas implantadas, asignadas al art. 32, apartado 1, letras a) a d): cifrado; confidencialidad, integridad y disponibilidad; capacidad de restauración; verificación periódica.
- Estado de actualizaciones y vulnerabilidades: componentes desactualizados, vulnerabilidades conocidas, correcciones previstas.
- Resultados de los análisis y corrección: fecha de cada análisis, hallazgos, resolución.
- Copias de seguridad y pruebas de restauración: periodicidad, almacenamiento, conservación, fecha y resultado de la última prueba.
- Revisión de accesos: cuentas por rol, cobertura de 2FA, cuentas eliminadas, fecha de la revisión.
- Incidentes y violaciones de seguridad registrados (art. 33, apartado 5), incluidos los no notificados.
- Riesgos abiertos y acciones previstas, cada una con un responsable y una fecha límite.
- Aprobación: nombre, cargo, fecha.
Empiece este mes por dos cosas: una exportación del inventario y una restauración de prueba en un entorno de staging. Entre las dos cubren varias de las áreas de cuestionario de la tabla anterior. Para añadir a la carpeta informes de análisis con fecha, el plugin de auditoría de secaudit.eu ejecuta las comprobaciones en su sitio y exporta los resultados → secaudit.eu.
Este artículo es información general y no constituye asesoramiento jurídico.
Preguntas frecuentes
¿Cuánto tiempo debo conservar los registros de seguridad?
El RGPD no fija un único plazo de conservación para estos registros. Consérvelos mientras los necesite para demostrar el cumplimiento y compruebe si su sector o sus contratos establecen plazos concretos. Defina los plazos por tipo de registro y finalidad; no conserve datos personales indefinidamente solo porque la configuración siga en uso. Los datos personales incluidos en los registros, como las direcciones de correo de los administradores, no deben conservarse más tiempo del necesario.
¿Un informe de auditoría sin hallazgos significa que cumplimos el RGPD?
No. Un informe muestra que ciertas comprobaciones técnicas se superaron en una fecha determinada. El RGPD abarca además las bases jurídicas del tratamiento, el consentimiento, los contratos con encargados, los derechos de los interesados y mucho más. Incluso en el terreno de la seguridad, un análisis limpio no dice nada sobre cómo gestiona su equipo las contraseñas o el phishing.
¿Puede nuestra agencia llevar la documentación por nosotros?
Sí, y las agencias suelen disponer de los mejores datos. Pero la responsabilidad sigue siendo del responsable del tratamiento. Incluya las obligaciones de documentación en el contrato del art. 28, especificando qué se registra, con qué frecuencia y cómo accederá usted a ello. Conserve su propia copia para que la evidencia no se vaya con la agencia.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

