WordPress hackeado: notificar la brecha del RGPD en 72 horas
¿Han hackeado su WordPress? Cuándo un hackeo es una brecha de datos del RGPD, cuándo empiezan las 72 horas, qué notificar, qué documentar y a quién informar.
También en: English Deutsch Français Italiano Polski Português Türkçe

Si un hackeo expone, altera o destruye datos personales de su sitio WordPress, se trata de una violación de la seguridad de los datos personales según el RGPD, lo que en la práctica se suele llamar una brecha de datos. La norma del RGPD sobre notificación de brechas le da entonces 72 horas: debe notificarla a la autoridad de control (en España, la AEPD) sin dilación indebida y, de ser posible, a más tardar 72 horas después de haber tenido constancia de ella, salvo que sea improbable que suponga un riesgo para las personas.
El plazo no empieza en el momento del ataque, ni espera a que termine la limpieza. A continuación verá cuándo empieza, qué hacer primero, qué notificar y cuándo avisar a sus usuarios.
¿Cuándo es un sitio WordPress hackeado una brecha de datos personales?
El RGPD define la violación de la seguridad de los datos personales como toda violación de la seguridad que ocasione la destrucción, pérdida o alteración accidental o ilícita de datos personales, o la comunicación o el acceso no autorizados a dichos datos (art. 4, punto 12, del RGPD). El Comité Europeo de Protección de Datos (CEPD) distingue tres tipos, y un hackeo de WordPress puede provocar cualquiera de ellos:
- Confidencialidad: un atacante descarga la tabla de usuarios, los pedidos de WooCommerce o los envíos de formularios de contacto, o un skimmer en la página de pago lee lo que teclean los clientes.
- Integridad: el atacante modifica cuentas de usuario o fichas de clientes, por ejemplo cambiando direcciones de correo electrónico para que los restablecimientos de contraseña le lleguen a él.
- Disponibilidad: la base de datos se borra o un ransomware la cifra. Según el CEPD, incluso una pérdida temporal de disponibilidad es una brecha que, como mínimo, debe documentar.
No todo hackeo afecta a datos personales; una página estática desfigurada, sin formularios ni cuentas de usuario, puede que no. Pero casi todos los sitios WordPress guardan cuentas de usuario, comentarios o envíos de formularios, así que dé por hecho que hay datos personales en juego hasta que lo haya comprobado. Nuestra lista de señales de que un sitio WordPress ha sido hackeado le ayuda a detectar el problema a tiempo.
Notificación de brechas del RGPD: cuándo empiezan las 72 horas
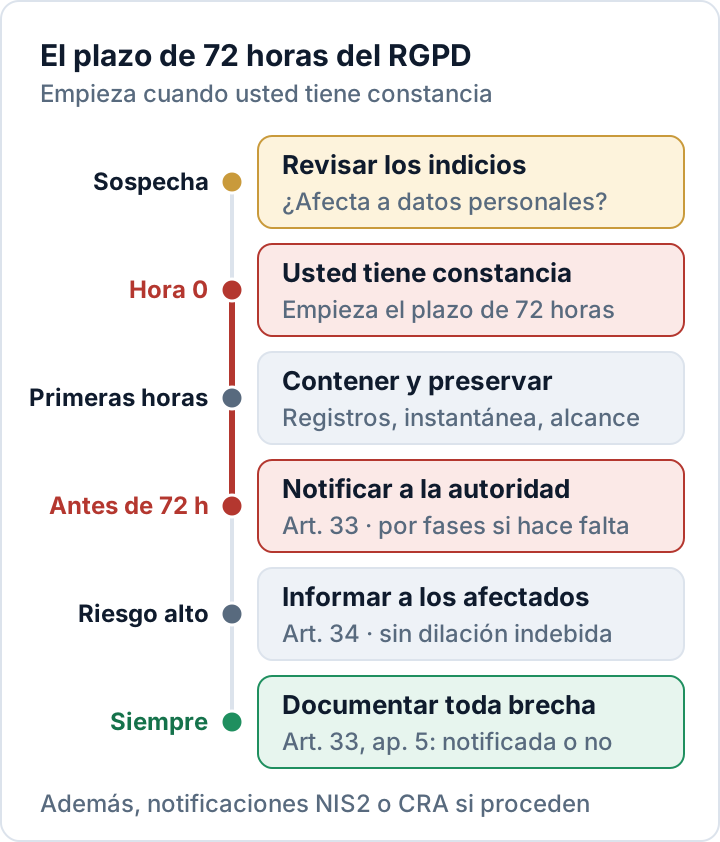
El artículo 33 cuenta las 72 horas desde el momento en que usted tiene constancia de la brecha. En sus directrices sobre la notificación de violaciones de la seguridad de los datos personales, el CEPD explica que el responsable tiene constancia cuando dispone de un grado razonable de certeza de que se ha producido un incidente de seguridad que ha comprometido datos personales. Se permite una breve investigación para establecerlo y, mientras dura, usted todavía no «tiene constancia». Eso sí, la investigación debe empezar cuanto antes.
Un ejemplo: el lunes por la mañana, su hosting le informa de que ha detectado malware. Por la tarde encuentra una cuenta de administrador nueva e indicios de que se exportó la tabla de usuarios. Desde ese momento tiene constancia, y las 72 horas terminan el jueves por la tarde.
Hay otros tres puntos importantes para los sitios WordPress:
- La obligación de notificar recae en el responsable del tratamiento, normalmente la empresa propietaria del sitio, no en la agencia ni en el hosting.
- Un encargado del tratamiento, como su hosting o su agencia, debe informarle sin dilación indebida en cuanto tenga conocimiento de una brecha (art. 33, apartado 2).
- Si notifica pasadas las 72 horas, debe indicar los motivos del retraso (art. 33, apartado 1).
Las primeras horas: contener, preservar, evaluar
Siga estos pasos en orden y anote lo que hace, con la hora. Ese registro se convierte en el núcleo de su documentación.
- Anote el inicio. Apunte cuándo tuvo constancia, quién encontró qué y qué sistemas están afectados.
- Contenga. Ponga el sitio en modo de mantenimiento o desconéctelo. Cambie todas las contraseñas de administrador, hosting, SFTP y base de datos, anote y después elimine las cuentas desconocidas, revoque las contraseñas de aplicación y sustituya las claves y salts de seguridad de
wp-config.php(por ejemplo, conwp config shuffle-salts), lo que cierra la sesión de todos los usuarios. - Preserve las pruebas. Antes de limpiar nada, copie los registros de acceso y de errores del servidor y haga una instantánea de los archivos y de la base de datos. Guárdela en un lugar seguro: contiene los mismos datos personales.
- Evalúe los datos. ¿Qué tablas y plugins contienen datos personales: usuarios, pedidos, envíos de formularios, listas del boletín? ¿Qué categorías (nombres, direcciones de correo electrónico, direcciones postales, contraseñas con hash, historiales de pedidos) y, aproximadamente, cuántas personas y registros?
- Encuentre el punto de entrada. ¿Un plugin desactualizado, una contraseña robada, una cuenta de la agencia comprometida? Lo necesita para cerrar el agujero y valorar las consecuencias.
- Implique a las personas adecuadas. Su delegado de protección de datos, si lo tiene, su hosting y su agencia.
Limpiar el sitio a fondo es otra tarea; nuestro plan paso a paso para eliminar malware lo explica.
Qué debe contener la notificación
Según el artículo 33, apartado 3, la notificación a la autoridad de control debe, como mínimo:
- describir la naturaleza de la brecha, incluidas, cuando sea posible, las categorías y el número aproximado de personas afectadas y las categorías y el número aproximado de registros de datos afectados;
- comunicar el nombre y los datos de contacto del delegado de protección de datos o de otro punto de contacto;
- describir las posibles consecuencias de la brecha;
- describir las medidas adoptadas o propuestas, incluidas, si procede, las destinadas a mitigar los posibles efectos negativos.
Rara vez tendrá todo esto a las 72 horas, y el RGPD lo prevé: si no es posible facilitar toda la información a la vez, puede facilitarla de manera gradual sin más dilación indebida (art. 33, apartado 4). Notifique lo que sabe, indique lo que sigue investigando y envíe actualizaciones. Localice ya el formulario o el procedimiento de notificación de su autoridad (en España, el de la AEPD), no en mitad de un incidente.
El plugin Security Audit & Compliance de secaudit.eu busca indicadores típicos de compromiso, como cuentas de administrador ocultas, tareas cron sospechosas y archivos del núcleo modificados, y puede exportar un borrador de notificación de incidentes estructurado según las fases de 24 h, 72 h y 1 mes que se usan en la NIS2. Revisar, completar y presentar la notificación sigue siendo tarea suya.
Documente todas las brechas, aunque no las notifique
El artículo 33, apartado 5, le obliga a documentar cualquier violación de la seguridad de los datos personales: los hechos, sus efectos y las medidas correctivas adoptadas, la haya notificado o no. Esa documentación debe permitir a la autoridad verificar que usted cumplió. Si decide que es improbable que una brecha suponga un riesgo y no la notifica, deje por escrito el motivo.
Un buen registro de brechas contiene:
- Cronología: primeros indicios, momento en que tuvo constancia, contención, notificación
- Sistemas afectados, categorías de datos y cifras aproximadas
- Causa y punto de entrada, en la medida en que se conozcan
- Evaluación del riesgo y decisión de notificar o no, con sus motivos
- Medidas adoptadas y previstas, con fechas
- Copias de la notificación y de los mensajes enviados a los afectados
Las lecciones del incidente deben revertir en sus medidas de seguridad conforme al artículo 32 del RGPD.
Informar a los usuarios afectados (art. 34)
Cuando sea probable que la brecha entrañe un alto riesgo para los derechos y libertades de las personas, también debe comunicarla a los afectados sin dilación indebida (art. 34). El mensaje debe describir la naturaleza de la brecha en un lenguaje claro y sencillo e incluir, como mínimo, un punto de contacto, las posibles consecuencias y las medidas adoptadas o propuestas. Añada consejos prácticos, como cambiar las contraseñas reutilizadas y estar atento al phishing.
Un alto riesgo es más probable cuando los datos permiten fraudes o la usurpación de identidad, o se refieren a cuestiones sensibles como la salud. El artículo 34, apartado 3, recoge tres excepciones: los datos se hicieron ininteligibles para personas no autorizadas, por ejemplo mediante cifrado; medidas posteriores garantizan que ya no es probable que el alto riesgo se materialice; o la comunicación individual supondría un esfuerzo desproporcionado, en cuyo caso hay que informar a las personas mediante una comunicación pública o una medida semejante igual de eficaz.
NIS2 y CRA: pueden aplicarse notificaciones adicionales
La notificación del RGPD se refiere a los datos personales. Otras dos normas de la UE pueden exigir notificaciones separadas por el mismo incidente, a destinatarios distintos y con sus propios plazos:
- NIS2: si su organización es una entidad esencial o importante según la ley NIS2 de su país, los incidentes significativos exigen una alerta temprana en 24 horas, una notificación del incidente en 72 horas y un informe final en el plazo de un mes (art. 23 de la Directiva NIS2). Los detalles dependen de la ley nacional; nuestra guía sobre la NIS2 explica a quién afecta.
- Reglamento de Ciberresiliencia (CRA): si vende un plugin o un tema de WordPress a clientes de la UE, usted es su fabricante según el CRA. Desde el 11 de septiembre de 2026 hay que notificar las vulnerabilidades aprovechadas activamente y los incidentes graves que afecten a su producto: alerta temprana en 24 horas, notificación en 72 horas e informe final en los 14 días siguientes a que haya una corrección disponible (vulnerabilidades) o en el plazo de un mes (incidentes graves), a través de la Plataforma Única de Notificación de ENISA (Comisión Europea).
Por tanto, un solo incidente puede dar lugar a hasta tres notificaciones. Acuerde de antemano quién se encarga de cada una.
Preguntas frecuentes
¿Tengo que notificar si no estoy seguro de que se haya accedido a los datos?
Usted «tiene constancia» cuando tiene una certeza razonable de que se han comprometido datos personales; se permite una breve investigación para averiguarlo. Si es posible que se haya accedido a los datos y no puede concluir que sea improbable un riesgo para las personas, lo más prudente es notificar dentro del plazo con lo que sabe y actualizar la información más adelante. En cualquier caso, documente su razonamiento.
¿Cuentan los fines de semana en las 72 horas?
Sí. Según las normas de la UE sobre plazos (Reglamento 1182/71), los sábados, los domingos y los festivos cuentan. El plazo es de 72 horas, no de tres días hábiles, así que prevea quién puede actuar un sábado.
Este artículo es información general, no asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

