Contrato de encargado del tratamiento para agencias web (art. 28)
Cuándo necesita una agencia web un contrato de encargado del tratamiento (art. 28 RGPD): anexo de seguridad, subencargados, incidentes y fin del contrato.
También en: English Deutsch Français Italiano Polski Português Türkçe

Si su agencia puede entrar en el panel de WordPress de un cliente, aloja el sitio o guarda sus copias de seguridad, casi con seguridad está tratando datos personales por cuenta de ese cliente. En ese caso necesita un contrato de encargado del tratamiento con él. El tamaño del equipo no cambia nada: una agencia de cinco personas y un autónomo están en la misma situación.
Este artículo analiza el contrato desde el lado de la agencia. Explica cuáles de los servicios que vende le convierten en encargado del tratamiento, qué debe recoger el anexo de seguridad y cómo resolver lo que más problemas da en la práctica: los subencargados, los incidentes y el final del contrato.
Cuándo necesita una agencia web un contrato de encargado del tratamiento
Casi todo sitio WordPress de una empresa contiene datos personales. Algunos ejemplos habituales: los envíos de un formulario de contacto que el plugin guarda en la base de datos, los pedidos de WooCommerce con nombres y direcciones, las cuentas de usuario de los clientes y las altas en el boletín. Si puede llegar a cualquiera de ellos mediante un acceso de administrador, el acceso al hosting, una conexión a la base de datos o un archivo de copia de seguridad, puede tratarlos.
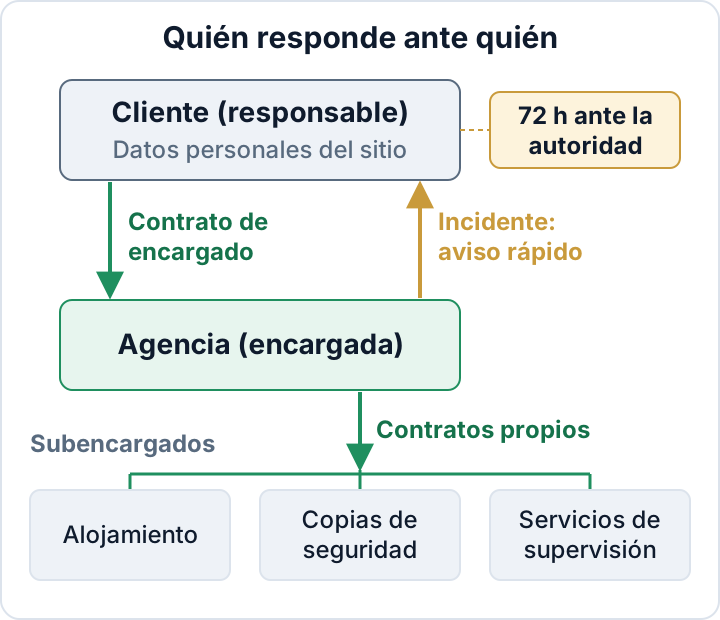
Según el RGPD, el cliente es el responsable del tratamiento: decide para qué y cómo se tratan los datos. Usted es el encargado del tratamiento cuando trata esos datos siguiendo sus instrucciones, por ejemplo al mantener su sitio actualizado o gestionar su alojamiento. El art. 28 exige un contrato entre ambos: el contrato de encargado del tratamiento (en inglés, DPA). Ese contrato fija qué puede hacer usted con los datos y cómo los protege.
Qué servicios de agencia suelen contar como tratamiento
Lo que importa es si puede acceder a los datos, no si de hecho los mira. Estos son casos típicos, no reglas fijas:
| Servicio | Calificación habitual |
|---|---|
| Plan de mantenimiento con acceso de administrador | Encargado |
| Hosting gestionado | Encargado |
| Almacenamiento externo de copias de seguridad | Encargado |
| Soporte remoto con acceso de administrador | Encargado |
| Trabajo de diseño en staging, sin datos reales | A menudo no |
| Auditoría puntual con acceso | Analizar caso por caso |
Dos puntos se pasan por alto con frecuencia. Primero, un proyecto «solo de diseño» deja de serlo en cuanto copia la base de datos real a staging para probar un tema: esa copia contiene datos reales de clientes. Segundo, sus propios formularios de contacto, su CRM y su facturación no son tratamiento por cuenta de clientes. Para esos datos su agencia es la responsable y necesita su propia política de privacidad y sus propias medidas.
Un primer paso práctico: haga una lista de todos los sitios de clientes y anote qué acceso tiene en cada uno. Probablemente encuentre accesos que nadie recuerda haber concedido. La guía de limpieza de roles de usuario explica cómo eliminarlos.
La parte de seguridad: describir sus medidas técnicas y organizativas
La mayoría de estos contratos incluyen un anexo de medidas técnicas y organizativas (TOM). Muchas agencias le pegan una lista genérica. Es mejor describir con palabras sencillas lo que se hace de verdad:
- Accesos: autenticación en dos pasos en todas las cuentas de administrador que use en sitios de clientes.
- Cuentas nominales: una cuenta personal por cada miembro del equipo, nunca un administrador «agencia» compartido. Así se sabe quién hizo qué y se puede retirar el acceso de una persona sin afectar al resto.
- Credenciales: guardadas en un gestor de contraseñas de equipo con acceso por cliente, no en hojas de cálculo ni en chats.
- Mínimo privilegio: use un rol de Editor o un rol personalizado donde no haga falta el acceso completo de administrador.
- Copias de seguridad: dónde se guardan, que están cifradas y qué personas concretas pueden restaurarlas o descargarlas.
- Actualizaciones: con qué frecuencia aplica las actualizaciones del núcleo, de plugins y de temas, y con qué rapidez actúa ante correcciones de seguridad críticas.
- Registros: qué actividad registra y durante cuánto tiempo conserva los registros.
- Personas: obligaciones de confidencialidad para empleados y colaboradores externos, y un proceso escrito de baja cuando alguien se va.
El anexo tiene que corresponderse con la realidad. Si promete monitorización 24/7 o pruebas de penetración trimestrales que no realiza, habrá dejado una prueba escrita en su contra para el día en que algo salga mal. Manténgalo breve y exacto, y actualícelo cuando cambie su forma de trabajar.
Estas medidas se corresponden con el art. 32(1)(a)–(d): seudonimización y cifrado; confidencialidad, integridad, disponibilidad y resiliencia permanentes; restablecimiento a tiempo tras un incidente; y verificación periódica de las medidas. La guía del artículo 32 del RGPD trata cada punto en detalle.
Subencargados: hosting, almacenamiento de copias y las herramientas que usa
Los datos del cliente rara vez se quedan solo con usted. Normalmente pasan por otros servicios:
- el proveedor de hosting o la plataforma de servidores que revende o gestiona
- el almacenamiento de copias de seguridad, como un bucket de tipo S3 o la nube propia de un plugin de copias
- servicios de disponibilidad o monitorización que guardan credenciales o pueden ver el contenido del sitio
- entornos de staging en otra plataforma
- herramientas de soporte y de tickets en las que los clientes pegan datos de pedidos o correos de sus clientes
Cada uno de ellos es un subencargado. Lleve por escrito, para cada cliente, una lista con los proveedores que usa para ese cliente y dónde almacenan los datos. Avise al cliente antes de añadir o cambiar un proveedor y asegúrese de tener su propio contrato de encargado del tratamiento con cada uno. Si un proveedor almacena datos o accede a ellos fuera de la UE, compruebe la base jurídica de la transferencia antes de apoyarse en él e indíquelo en la lista. El cliente no debería enterarse por una notificación de brecha de que sus copias estaban en un servicio que ni conocía.
Notificación de incidentes: cómo y cuándo avisar al cliente
El cliente, como responsable, debe notificar a la autoridad de control sin dilación indebida y, de ser posible, en un plazo máximo de 72 horas desde que tenga constancia de una violación de la seguridad de los datos personales (art. 33). También debe documentar todas las violaciones, incluso las que no notifica (art. 33(5)). Solo podrá hacerlo si usted le avisa rápido y con datos útiles.
Acuerde lo siguiente en el contrato o en un anexo operativo:
- Un plazo interno que deje al cliente mucho margen. Por ejemplo: comunicar una sospecha de violación dentro de las 24 horas siguientes a detectarla, incluso antes de terminar la investigación.
- Una persona de contacto designada por cada parte, con un suplente.
- Un canal de aviso que funcione fuera del horario laboral. El correo electrónico por sí solo es una opción débil.
- Los datos mínimos que hay que enviar: qué ha ocurrido, cuándo lo detectó, qué sistemas y datos están afectados y qué ha hecho ya.
Los pasos del propio cliente después de su aviso, incluidos la valoración y el contenido de la notificación, se explican en la guía de la notificación en 72 horas.
Fin del contrato: retirada de accesos, devolución y supresión de datos
Los accesos de agencia que nunca se eliminan son una vía habitual para entrar en sitios de antiguos clientes. Además, son un problema para usted: si alguna de esas cuentas se usa de forma indebida, el cliente preguntará por qué seguía existiendo. Use esta lista cuando termine un contrato:
- Eliminar todas las cuentas de administrador de la agencia, tras reasignar su contenido a una cuenta del cliente
- Revocar las contraseñas de aplicación creadas para sus herramientas
- Retirar sus claves SFTP/SSH y el acceso al panel de control del hosting
- Entregar o eliminar las copias de seguridad que conserve, según indique el cliente
- Borrar las copias locales de la base de datos, las exportaciones y los sitios de staging
- Eliminar los datos del cliente de su gestor de contraseñas y de sus herramientas de monitorización
- Confirmar por escrito al cliente los pasos completados
En los sitios donde tenga acceso a WP-CLI, este comando lista los administradores que quedan antes de entregar el sitio:
wp user list --role=administrator --fields=ID,user_login,user_emailMantener el contrato fiel a la realidad: pruebas y cuestionarios NIS2
Según el art. 5(2), el responsable debe poder demostrar el cumplimiento. En la práctica, el cliente le pedirá que acredite que su anexo refleja lo que hace de verdad. Son pruebas útiles el estado del 2FA de las cuentas de su personal, las revisiones de accesos con fecha, las pruebas de restauración de copias y los informes de auditoría de seguridad recientes. La guía de documentación de auditoría explica qué conservar.
Los clientes incluidos en la Directiva NIS2 deben gestionar la seguridad de sus proveedores (art. 21(2)(d)). Le enviarán cuestionarios aunque la NIS2 no le sea aplicable directamente. Una agencia mediana, es decir, con 50 o más empleados o con más de 10 millones de euros de volumen de negocio anual y de balance, que gestione sistemas de clientes puede entrar ella misma en el ámbito de aplicación como proveedor de servicios gestionados. Consulte la ley nacional de transposición de la NIS2 de su país; la guía del ámbito de la NIS2 explica cómo hacer esa comprobación.
El plugin de secaudit.eu exporta un informe de auditoría asignado al art. 32 del RGPD y al art. 21 de la NIS2, además de un borrador de notificación de incidentes. Ambos pueden servir como prueba. Ninguno le hace a usted ni a su cliente cumplidor de la normativa.
Las infracciones de los artículos 25 a 39 del RGPD, entre ellos el 28 y el 32, pueden acarrear multas de hasta 10 millones de euros o el 2 % del volumen de negocio total anual mundial (art. 83(4)(a)). Para la mayoría de las agencias, el riesgo más inmediato es perder a un cliente tras un incidente porque el contrato no reflejaba la realidad.
Próximo paso: haga una lista de todos los sitios de clientes a los que tiene acceso. Para cada uno, anote si existe un contrato de encargado del tratamiento vigente y si su anexo de medidas describe lo que hace hoy. Corrija primero los sitios en los que alguna de las dos respuestas sea «no».
Preguntas frecuentes
Soy autónomo y trabajo solo. ¿Necesito igualmente un contrato de encargado del tratamiento?
Sí, si trata datos personales por cuenta del cliente. El RGPD no exime a los encargados por razón de su tamaño.
¿Quién redacta el contrato, el cliente o la agencia?
Puede hacerlo cualquiera de las dos partes. Muchas agencias ofrecen un modelo estándar junto con sus planes de mantenimiento, lo que ahorra tiempo con muchos clientes. Pídale a un abogado que lo revise una vez y adapte el anexo de medidas a cada servicio.
¿No lo cubre ya el contrato de mi empresa de hosting?
No. Ese contrato regula su relación con el proveedor de hosting. Su relación con el cliente necesita un contrato propio.
Este artículo es información general y no constituye asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

