NIS2 y su sitio WordPress: ¿le afecta la directiva?
NIS2 y WordPress: compruebe si su empresa, agencia o hosting entra en el ámbito, qué se espera de los proveedores y qué medidas del art. 21 afectan a su sitio.
También en: English Deutsch Français Italiano Polski Português Türkçe

La Directiva NIS2 no regula sitios web, sino organizaciones. Su sitio WordPress entra en juego en dos situaciones: su empresa está dentro del ámbito de la NIS2 y el sitio es uno de sus sistemas de información, o usted crea, aloja o mantiene sitios WordPress para una empresa que sí lo está. Esta guía explica cómo comprobar el ámbito, qué categorías importan a los negocios del entorno WordPress y qué medidas y plazos se derivan.
Las normas proceden de la Directiva (UE) 2022/2555, pero nadie aplica la directiva directamente. Cada Estado miembro aprueba su propia ley NIS2, de modo que la respuesta definitiva depende siempre de la ley nacional y de la autoridad de su país.
¿Está su empresa en el ámbito de la NIS2? Una comprobación en tres pasos
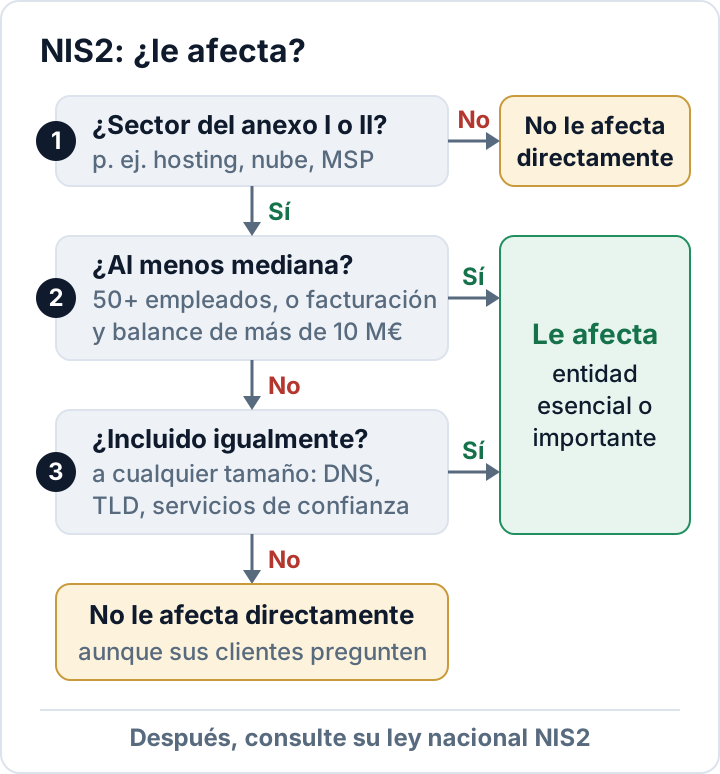
Paso 1: ¿Figura su sector en el anexo I o en el anexo II?
La NIS2 enumera los sectores en dos anexos. El anexo I recoge los sectores de alta criticidad, como energía, transporte, banca, sanidad, agua potable, infraestructura digital, gestión de servicios de TIC (de empresa a empresa), administración pública y espacio. El anexo II recoge otros sectores críticos, como servicios postales y de mensajería, gestión de residuos, sustancias químicas, alimentación, fabricación, proveedores de servicios digitales e investigación.
Si ninguno de ellos describe lo que hace su empresa, por lo general la NIS2 no se le aplica directamente. Consulte los propios anexos: cada sector se desglosa en tipos concretos de entidad.
Paso 2: ¿Es usted una mediana empresa o mayor?
La NIS2 aplica un límite de tamaño: en general, solo cubre a las medianas y grandes entidades. Se considera al menos mediana si tiene 50 empleados o más, o más de 10 millones de euros tanto de volumen de negocios anual como de balance general. Las pequeñas empresas y las microempresas quedan, en general, fuera del ámbito directo.
A grandes rasgos, las grandes entidades de los sectores del anexo I pasan a ser «entidades esenciales», mientras que las medianas del anexo I y las entidades de los sectores del anexo II pasan a ser «entidades importantes». Hay excepciones, por ejemplo para los proveedores de DNS y los prestadores cualificados de servicios de confianza. La categoría importa para la supervisión y para las multas máximas.
Paso 3: ¿Se aplica alguna excepción que no dependa del tamaño?
Algunas entidades quedan cubiertas sea cual sea su tamaño. Es el caso de los proveedores de servicios de DNS, los registros de nombres de dominio de primer nivel, los prestadores de servicios de confianza y los proveedores de redes o servicios públicos de comunicaciones electrónicas. Compruebe la lista exacta en su ley nacional.
Dónde encajan los negocios WordPress en la NIS2
Para la mayoría de las empresas, el sitio web no es el motivo por el que entran en el ámbito. Un fabricante con 300 empleados queda cubierto por su sector y su tamaño; su sitio WordPress, su intranet y su tienda online pasan entonces a formar parte de los sistemas que su gestión de riesgos conforme a la NIS2 debe contemplar.
Dos categorías del anexo I afectan directamente al mundo WordPress:
- Infraestructura digital, que incluye a los proveedores de servicios de computación en nube, los proveedores de servicios de centro de datos y las redes de distribución de contenidos. Una empresa de hosting WordPress o una plataforma de WordPress gestionado de tamaño mediano o mayor puede encajar aquí.
- Gestión de servicios de TIC (de empresa a empresa), que abarca a los proveedores de servicios gestionados (MSP) y a los proveedores de servicios de seguridad gestionados. A grandes rasgos, un MSP instala, gestiona, opera o mantiene productos, redes, infraestructuras o aplicaciones de TIC para sus clientes, in situ o en remoto.
La segunda categoría es la que muchas agencias pasan por alto. Una agencia web mediana que aloja los sitios de sus clientes, se encarga de sus actualizaciones y copias de seguridad y tiene acceso de administrador a sus sistemas puede ser un proveedor de servicios gestionados a efectos de la NIS2. Una agencia pequeña o un freelance no suele estar directamente en el ámbito por el límite de tamaño, pero es muy probable que sea proveedor de alguien que sí lo está.
Los proveedores de nube, de CDN y de servicios gestionados dependen, en general, del Estado miembro donde tienen su establecimiento principal en la UE, aunque presten servicio en varios países. Esa es la ley nacional que debe leer primero.
¿Solo es proveedor? Lo que le pedirán sus clientes sujetos a la NIS2
El artículo 21, apartado 2, letra d), obliga a las entidades sujetas a gestionar la seguridad de la cadena de suministro, incluidos los aspectos de seguridad de sus relaciones con proveedores directos y prestadores de servicios. En la práctica, así es como la NIS2 llega a las pequeñas agencias, a los freelance, a los revendedores de hosting y a los desarrolladores de plugins: mediante cuestionarios de seguridad, cláusulas contractuales y auditorías de clientes que sí están en el ámbito.
Peticiones habituales:
- Cómo y con qué rapidez actualiza el núcleo de WordPress, los plugins y los temas.
- Quién tiene acceso de administrador a los sitios del cliente y si se exige la autenticación multifactor.
- Con qué frecuencia hace copias de seguridad, dónde se guardan y cuándo probó por última vez una restauración.
- Con qué rapidez informará al cliente de un incidente de seguridad, para que pueda cumplir su propio plazo de 24 horas.
- Pruebas: informes de análisis, registros de actualizaciones, un registro de incidentes y una persona de contacto designada para seguridad.
La forma más sencilla de responder a estas preguntas es conservar esas pruebas de todos modos. Nuestra checklist de seguridad para WordPress agrupa las medidas habituales para que pueda convertirlas en una rutina por escrito.
Medidas del artículo 21 de la NIS2 que afectan a un sitio WordPress
El artículo 21, apartado 2, enumera diez medidas mínimas, de la a) a la j). No todas tienen que ver con sitios web, pero varias se traducen directamente en prácticas de WordPress:
| Art. 21, ap. 2 | Qué significa en un sitio WordPress |
|---|---|
| a) Análisis de riesgos, políticas de seguridad | Inventario de sitios, plugins, temas y cuentas de administrador |
| b) Gestión de incidentes | Un plan escrito: quién decide, quién restaura, quién notifica |
| c) Continuidad de la actividad | Copias externas, restauraciones probadas, un orden de recuperación |
| d) Seguridad de la cadena de suministro | Evaluar a desarrolladores de plugins, hosting y agencias |
| e) Gestión de vulnerabilidades | Actualizaciones rápidas, retirada de plugins abandonados |
| f) Evaluación de la eficacia | Auditorías y análisis periódicos, con resultados archivados |
| g) Ciberhigiene y formación | Concienciación sobre phishing para todo el que tenga acceso |
| h) Criptografía | HTTPS en todo el sitio, copias cifradas |
| i) Control de acceso, seguridad de RR. HH. | Roles con el mínimo privilegio, bajas sin demora |
| j) Autenticación multifactor | Inicio de sesión en dos factores para administradores y editores |
Dos de ellas merecen prioridad en casi cualquier sitio WordPress. Primero, las actualizaciones: la mayoría de las vulnerabilidades de WordPress están en los plugins, y nuestra guía sobre plugins vulnerables de WordPress explica cómo inventariarlos, actualizarlos y sustituirlos. Segundo, la autenticación multifactor: el núcleo de WordPress no incluye inicio de sesión en dos factores, así que necesitará un plugin o un proveedor de identidad. Consulte autenticación de dos factores para administradores de WordPress.
La NIS2 señala los ámbitos, no las herramientas. Hasta dónde llegue en cada uno depende de su análisis de riesgos, y su ley o su autoridad nacional pueden añadir requisitos más detallados.
Obligaciones de la dirección y el reloj de 24 horas
Según el artículo 20, el órgano de dirección debe aprobar las medidas de gestión de riesgos de ciberseguridad, supervisar su aplicación y recibir formación. Los directivos pueden ser considerados responsables de las infracciones. Para una agencia o un hosting dentro del ámbito, la seguridad es un asunto de la dirección, no una tarea secundaria del empleado con más perfil técnico.
El artículo 23 fija los plazos de notificación de los incidentes significativos. A grandes rasgos, un incidente es significativo si causa o puede causar una perturbación operativa grave o pérdidas económicas, o daños considerables a terceros. Las notificaciones se dirigen a su CSIRT nacional o a la autoridad competente:
- Alerta temprana en las 24 horas siguientes a tener conocimiento del incidente.
- Notificación del incidente en un plazo de 72 horas, con una evaluación inicial.
- Informe final a más tardar un mes después de la notificación del incidente.
Un sitio WordPress hackeado también puede ser una violación de la seguridad de los datos personales según el RGPD, con su propio plazo de 72 horas ante la autoridad de protección de datos (en España, la AEPD). Ambas obligaciones corren en paralelo, ante autoridades distintas. Nuestro artículo sobre la notificación de brechas del RGPD en 72 horas cubre esa parte.
Multas de la NIS2 y estado de la transposición
El artículo 34 obliga a los Estados miembros a prever multas por las infracciones de los artículos 21 y 23 con, al menos, estos importes máximos:
- Entidades esenciales: como mínimo, hasta 10 millones de euros o el 2 % del volumen de negocios anual mundial, si esta cifra es superior.
- Entidades importantes: como mínimo, hasta 7 millones de euros o el 1,4 % del volumen de negocios anual mundial, si esta cifra es superior.
Las leyes nacionales fijan los importes y los procedimientos concretos.
La transposición ha sido lenta. La directiva se adoptó el 14 de diciembre de 2022 y los Estados miembros tenían hasta el 17 de octubre de 2024 para transponerla. La Comisión Europea envió cartas de emplazamiento a 23 Estados miembros el 28 de noviembre de 2024 y dictámenes motivados a 19 Estados miembros el 7 de mayo de 2025. El 9 de julio de 2026 llevó a Irlanda, España, Francia y los Países Bajos ante el Tribunal de Justicia. La página de la Comisión sobre la NIS2 es un buen lugar para seguir la evolución.
En la práctica, los plazos, las obligaciones de registro y las multas dependen de dónde esté establecido y de su ley nacional. Consulte esa ley y las orientaciones de su autoridad antes de fiarse de cualquier resumen a escala europea, incluido este.
Preguntas frecuentes
¿Se aplica la NIS2 a la web de mi pequeña empresa?
En general, no directamente. Las pequeñas empresas y las microempresas suelen quedar fuera del ámbito, salvo que se aplique una excepción que no dependa del tamaño, por ejemplo para servicios de DNS o de confianza. Si suministra a clientes que sí están en el ámbito, cuente con requisitos de seguridad en los contratos.
¿Es una agencia web de WordPress un proveedor de servicios gestionados según la NIS2?
Puede serlo, si es mediana o mayor y gestiona sistemas de sus clientes, por ejemplo el hosting, las actualizaciones, las copias de seguridad y los accesos de administrador. Un estudio que solo diseña y entrega sitios es otro caso. Compruebe la definición en su ley nacional.
Este artículo es información general, no asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

