Umowa powierzenia danych dla agencji WWW (art. 28 RODO)
Kiedy agencja WWW potrzebuje umowy powierzenia przetwarzania danych (art. 28 RODO), co zawrzeć w załączniku o bezpieczeństwie, jak ująć podprocesorów i incydenty.
Także po: English Deutsch Français Español Italiano Português Türkçe

Jeśli Państwa agencja może zalogować się do panelu WordPressa klienta, hostuje jego stronę albo przechowuje jego kopie zapasowe, to niemal na pewno przetwarza dla niego dane osobowe. W takiej sytuacji potrzebna jest umowa powierzenia przetwarzania danych. Wielkość zespołu nie ma znaczenia: agencja pięcioosobowa i freelancer pracujący samodzielnie są w identycznym położeniu.
Artykuł omawia tę umowę z perspektywy agencji. Wyjaśnia, które z oferowanych usług czynią z Państwa podmiot przetwarzający, co powinien zawierać załącznik o bezpieczeństwie i jak poradzić sobie z elementami, które w praktyce sprawiają najwięcej kłopotów: podprocesorami, incydentami i zakończeniem współpracy.
Kiedy agencja WWW potrzebuje umowy powierzenia przetwarzania danych
Prawie każda firmowa strona na WordPressie zawiera dane osobowe. Typowe przykłady to wpisy z formularzy kontaktowych zapisywane przez wtyczkę w bazie danych, zamówienia w WooCommerce z imionami i adresami, konta klientów oraz zapisy na newsletter. Jeśli można do nich dotrzeć przez login administratora, dostęp do hostingu, połączenie z bazą danych albo plik kopii zapasowej, to można je przetwarzać.
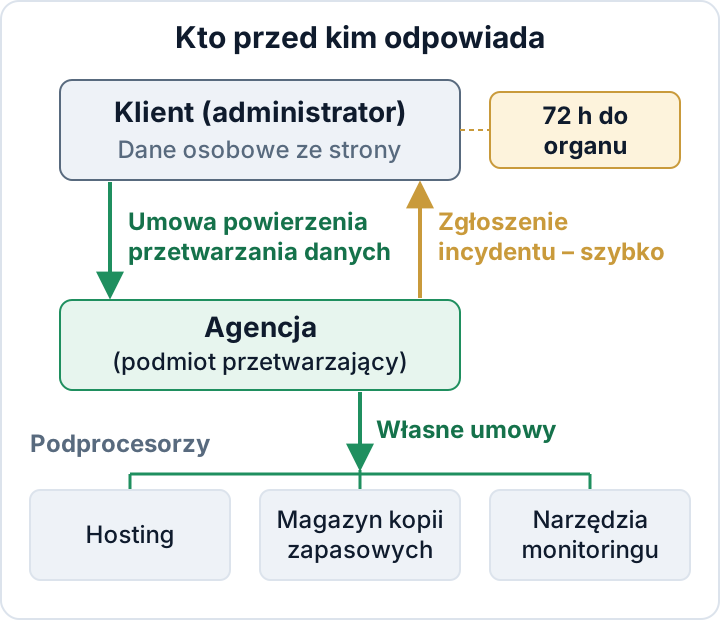
Zgodnie z RODO klient jest administratorem. To on decyduje, w jakim celu i w jaki sposób dane są przetwarzane. Agencja jest podmiotem przetwarzającym, gdy obsługuje te dane na polecenie klienta, na przykład aktualizując jego stronę albo prowadząc jego hosting. Art. 28 wymaga zawarcia między Państwem a klientem umowy: umowy powierzenia przetwarzania danych. Określa ona, co wolno agencji robić z danymi i jak je chroni.
Które usługi agencji zwykle oznaczają przetwarzanie danych
Liczy się to, czy agencja ma dostęp do danych, a nie to, czy faktycznie w nie zagląda. Poniżej typowe przypadki, a nie sztywne reguły:
| Usługa | Typowy status |
|---|---|
| Plan utrzymania z loginem administratora | Podmiot przetwarzający |
| Hosting zarządzany | Podmiot przetwarzający |
| Przechowywanie kopii zapasowych poza serwerem | Podmiot przetwarzający |
| Wsparcie zdalne z dostępem administratora | Podmiot przetwarzający |
| Prace projektowe na środowisku testowym, bez prawdziwych danych | Często nie |
| Jednorazowy audyt z dostępem | Ocena w każdym przypadku osobno |
Dwie rzeczy łatwo przeoczyć. Po pierwsze, projekt „wyłącznie graficzny" przestaje nim być, gdy skopiują Państwo aktywną bazę danych na środowisko testowe (staging), żeby sprawdzić nowy motyw. Taka kopia zawiera prawdziwe dane klientów. Po drugie, własne formularze kontaktowe, CRM i fakturowanie agencji nie są przetwarzaniem na rzecz klienta. Za te dane agencja jest administratorem i musi mieć własną informację o ochronie danych oraz własne środki ochrony.
Praktyczny pierwszy krok to spis wszystkich stron klientów wraz z informacją, jakie dostępy agencja posiada do każdej z nich. Prawdopodobnie znajdą się loginy, o których nikt nie pamięta. Jak je usunąć, opisuje poradnik o porządkowaniu ról użytkowników.
Część o bezpieczeństwie: opis środków technicznych i organizacyjnych
Większość umów powierzenia zawiera załącznik ze środkami technicznych i organizacyjnymi (TOM). Agencje często wklejają do niego ogólnikową listę. Lepiej opisać zwykłymi słowami to, co faktycznie się robi:
- Logowanie: uwierzytelnianie dwuskładnikowe na każdym koncie administratora, z którego korzystają Państwo na stronach klientów.
- Konta imienne: jedno osobiste konto na pracownika, nigdy wspólne konto administratora „agencja". Dzięki temu wiadomo, kto co zrobił, a dostęp jednej osoby można odebrać bez wpływu na resztę zespołu.
- Dane dostępowe: przechowywane w zespołowym menedżerze haseł z dostępem przypisanym do klienta, a nie w arkuszach kalkulacyjnych czy wątkach na komunikatorze.
- Zasada najmniejszych uprawnień: rola Redaktora lub rola niestandardowa wszędzie tam, gdzie pełny dostęp administratora nie jest potrzebny.
- Kopie zapasowe: gdzie są przechowywane, że są szyfrowane i które konkretne osoby mogą je odtworzyć lub pobrać.
- Aktualizacje: jak często instalowane są aktualizacje rdzenia, wtyczek i motywów oraz jak szybko reagują Państwo na krytyczne poprawki bezpieczeństwa.
- Logowanie zdarzeń: jaką aktywność rejestrują Państwo i jak długo przechowują zapisy.
- Ludzie: zobowiązania do zachowania poufności dla pracowników i współpracowników zewnętrznych oraz pisemna procedura odbierania dostępów, gdy ktoś odchodzi.
Załącznik musi odpowiadać rzeczywistości. Jeśli obiecuje monitoring 24/7 albo kwartalne testy penetracyjne, których nikt nie wykonuje, agencja sama tworzy pisemny dowód przeciwko sobie na dzień, w którym coś pójdzie nie tak. Niech będzie krótki i prawdziwy, a przy zmianie sposobu pracy trzeba go aktualizować.
Środki te odpowiadają art. 32 ust. 1 lit. a–d: pseudonimizacja i szyfrowanie; zdolność do zapewnienia stałej poufności, integralności, dostępności i odporności; zdolność do szybkiego przywrócenia dostępności danych po incydencie; regularne testowanie skuteczności środków. Każdy z tych punktów omawia poradnik o art. 32 RODO.
Podprocesorzy: hosting, magazyn kopii zapasowych i narzędzia agencji
Dane klienta rzadko zostają wyłącznie u agencji. Zwykle przechodzą przez inne usługi:
- dostawca hostingu lub platforma serwerowa, którą agencja odsprzedaje albo zarządza
- magazyn kopii zapasowych, na przykład bucket typu S3 lub chmura własna wtyczki do backupów
- usługi monitorowania dostępności, które przechowują dane dostępowe lub widzą treść strony
- środowiska testowe na osobnej platformie
- narzędzia do obsługi zgłoszeń, w które klienci wklejają szczegóły zamówień albo wiadomości e-mail od swoich klientów
Każdy z nich jest podprocesorem. Dla każdego klienta należy prowadzić pisemną listę: z jakich dostawców agencja korzysta w jego sprawach i gdzie ci dostawcy przechowują dane. Klienta trzeba poinformować, zanim dodają Państwo lub zmieniają dostawcę, i mieć własną umowę powierzenia z każdym z nich. Jeśli dostawca przechowuje dane poza UE albo ma do nich stamtąd dostęp, przed skorzystaniem z jego usług należy sprawdzić podstawę transferu i odnotować to na liście. Klient nie powinien dowiadywać się z raportu o naruszeniu, że jego kopie zapasowe leżały w usłudze, o której nigdy nie słyszał.
Zgłaszanie incydentów: jak i kiedy informować klienta
Klient jako administrator musi zgłosić naruszenie ochrony danych osobowych organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości nie później niż w terminie 72 godzin po stwierdzeniu naruszenia (art. 33). Musi też dokumentować wszystkie naruszenia, także te, których nie zgłasza (art. 33 ust. 5). Zrobi to tylko wtedy, gdy agencja szybko go poinformuje i przekaże fakty, z których da się skorzystać.
W umowie powierzenia lub w załączniku operacyjnym warto uzgodnić:
- Wewnętrzny termin, który zostawia klientowi sporo czasu. Na przykład: zgłoszenie podejrzenia naruszenia w ciągu 24 godzin od jego zauważenia, jeszcze przed zakończeniem analizy.
- Osobę kontaktową po każdej stronie wraz z zastępcą.
- Kanał zgłoszeń działający także poza godzinami pracy. Sama poczta e-mail to słaby wybór.
- Minimum informacji do przekazania: co się stało, kiedy zostało zauważone, których systemów i danych dotyczy oraz co już zrobiono.
Własne kroki klienta po zgłoszeniu agencji, w tym ocenę i treść powiadomienia, opisuje poradnik o zgłoszeniu naruszenia w 72 godziny.
Zakończenie umowy: odebranie dostępów, zwrot i usunięcie danych
Nieusunięte loginy agencji to częsta droga do starych stron klientów. To także ryzyko dla agencji: jeśli takie konto zostanie wykorzystane w złej wierze, klient zapyta, dlaczego w ogóle jeszcze istniało. Po zakończeniu umowy proszę przejść przez tę listę:
- Usunąć wszystkie konta administratorów agencji, po przypisaniu ich treści do konta klienta
- Unieważnić hasła aplikacji utworzone dla narzędzi agencji
- Usunąć klucze SFTP/SSH i dostęp do panelu hostingu
- Przekazać lub usunąć przechowywane kopie zapasowe, zgodnie z poleceniem klienta
- Usunąć lokalne kopie bazy danych, eksporty i środowiska testowe
- Usunąć wpisy klienta z menedżera haseł i narzędzi monitorujących
- Potwierdzić klientowi wykonanie tych kroków na piśmie
Na stronach z dostępem WP-CLI to polecenie przed przekazaniem strony wyświetli pozostałych administratorów:
wp user list --role=administrator --fields=ID,user_login,user_emailZgodność umowy z rzeczywistością: dowody i pytania klientów w związku z NIS2
Zgodnie z art. 5 ust. 2 administrator musi być w stanie wykazać przestrzeganie przepisów. W praktyce klient poprosi agencję o wykazanie, że załącznik odzwierciedla to, co faktycznie się dzieje. Przydatne dowody to status 2FA na kontach pracowników, datowane przeglądy dostępów, testy odtwarzania kopii zapasowych i niedawne raporty z audytów bezpieczeństwa. Co warto przechowywać, wyjaśnia poradnik o dokumentacji audytu.
Klienci objęci dyrektywą NIS2 muszą zarządzać bezpieczeństwem swoich dostawców (art. 21 ust. 2 lit. d). Będą przesyłać agencji kwestionariusze, nawet jeśli NIS2 nie dotyczy jej bezpośrednio. Średnia agencja, czyli taka, która zatrudnia co najmniej 50 pracowników albo ma ponad 10 mln EUR rocznego obrotu i sumy bilansowej, a zarządza systemami klientów, może sama wchodzić w zakres dyrektywy jako dostawca usług zarządzanych. Należy sprawdzić krajowe przepisy wdrażające NIS2; weryfikację krok po kroku przedstawia poradnik o zakresie NIS2.
Wtyczka secaudit.eu eksportuje raport z audytu odniesiony do art. 32 RODO i art. 21 NIS2 oraz projekt zgłoszenia incydentu. Oba dokumenty mogą wesprzeć takie dowody. Żaden z nich nie sprawia, że Państwo ani klient spełniacie wymogi prawa.
Naruszenia art. 25–39 RODO, w tym art. 28 i 32, mogą skutkować karami do 10 mln EUR lub do 2 % całkowitego rocznego światowego obrotu (art. 83 ust. 4 lit. a). Dla większości agencji bardziej bezpośrednim ryzykiem jest utrata klienta po incydencie, gdy okaże się, że umowa nie odpowiadała rzeczywistości.
Następny krok: proszę sporządzić listę wszystkich stron klientów, do których agencja ma dostęp. Przy każdej zapisać, czy istnieje aktualna umowa powierzenia i czy jej załącznik TOM opisuje to, co agencja robi dziś. Najpierw należy uporządkować te strony, przy których któraś z odpowiedzi brzmi „nie".
FAQ
Jestem freelancerem pracującym samodzielnie. Czy nadal potrzebuję umowy powierzenia?
Tak, jeśli przetwarza Pan lub Pani dane osobowe dla klienta. RODO nie zwalnia podmiotów przetwarzających z obowiązków ze względu na wielkość.
Kto przygotowuje umowę: klient czy agencja?
Każda ze stron może to zrobić. Wiele agencji oferuje standardową umowę powierzenia razem z planami utrzymania, co oszczędza czas przy większej liczbie klientów. Warto raz zlecić jej przegląd prawnikowi, a załącznik TOM dostosowywać do każdej usługi.
Czy umowa z firmą hostingową tego nie obejmuje?
Nie. Ta umowa dotyczy relacji agencji z dostawcą hostingu. Relacja z klientem wymaga osobnej umowy.
Niniejszy artykuł jest ogólną informacją i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

