NIS2 a strona na WordPressie: czy dyrektywa Państwa obejmuje?
Dyrektywa NIS2 a WordPress: jak sprawdzić, czy firma, agencja lub hosting podlega przepisom, czego oczekiwać jako dostawca i które środki z art. 21 dotyczą strony.
Także po: English Deutsch Français Español Italiano Português Türkçe

Dyrektywa NIS2 nie reguluje stron internetowych, lecz organizacje. Strona na WordPressie ma znaczenie w świetle NIS2 w dwóch sytuacjach: gdy Państwa firma jest objęta dyrektywą, a strona jest jednym z jej systemów informacyjnych, albo gdy budują, hostują lub utrzymują Państwo strony WordPress dla firmy, która dyrektywie podlega. Ten poradnik omawia ocenę zakresu, kategorie istotne dla firm działających wokół WordPressa oraz wynikające z tego środki i terminy.
Przepisy pochodzą z dyrektywy (UE) 2022/2555, ale nikt nie stosuje jej bezpośrednio. Każde państwo członkowskie uchwala własne przepisy wdrażające NIS2, więc ostateczna odpowiedź zawsze zależy od prawa krajowego i właściwego organu.
Czy Państwa firma podlega NIS2? Ocena w trzech krokach
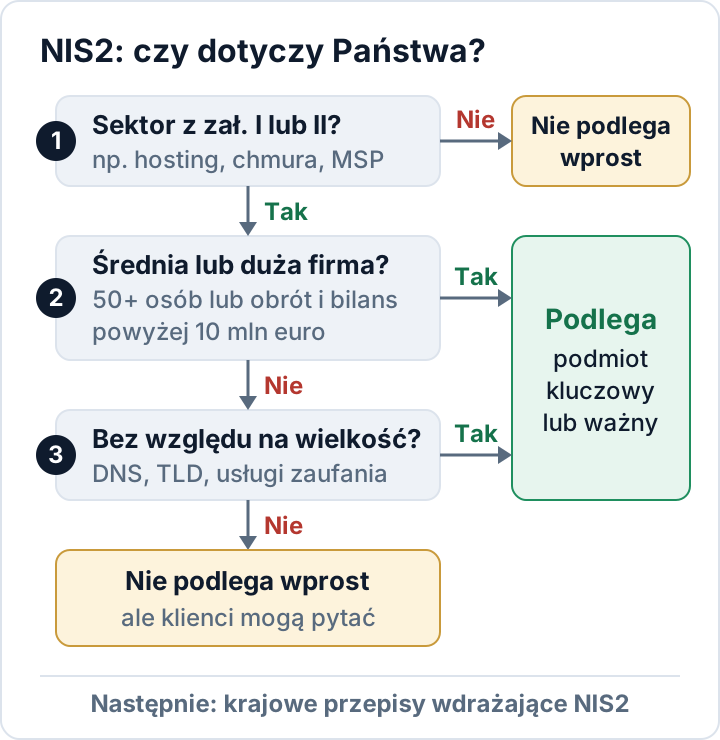
Krok 1: Czy sektor jest wymieniony w załączniku I lub II?
NIS2 wymienia sektory w dwóch załącznikach. Załącznik I obejmuje sektory o wysokim krytycznym znaczeniu, takie jak energetyka, transport, bankowość, ochrona zdrowia, woda pitna, infrastruktura cyfrowa, zarządzanie usługami ICT (między przedsiębiorstwami), administracja publiczna i przestrzeń kosmiczna. Załącznik II dotyczy innych sektorów krytycznych, np. usług pocztowych i kurierskich, gospodarowania odpadami, chemikaliów, żywności, produkcji, dostawców usług cyfrowych i badań naukowych.
Jeżeli żaden z nich nie opisuje działalności Państwa firmy, NIS2 co do zasady nie ma do niej bezpośredniego zastosowania. Warto jednak zajrzeć do samych załączników: każdy sektor jest w nich podzielony na konkretne rodzaje podmiotów.
Krok 2: Czy firma jest co najmniej średnim przedsiębiorstwem?
NIS2 stosuje kryterium wielkości: co do zasady obejmuje tylko średnie i duże podmioty. Za co najmniej średnie przedsiębiorstwo uznaje się firmę, która zatrudnia 50 lub więcej pracowników albo której zarówno roczny obrót, jak i suma bilansowa przekraczają 10 mln euro. Małe przedsiębiorstwa i mikroprzedsiębiorstwa co do zasady nie są objęte dyrektywą bezpośrednio.
W uproszczeniu: duże podmioty z sektorów wymienionych w załączniku I stają się „podmiotami kluczowymi”, a średnie podmioty z załącznika I oraz podmioty z sektorów z załącznika II – „podmiotami ważnymi”. Istnieją wyjątki, np. dla dostawców usług DNS i kwalifikowanych dostawców usług zaufania. Ta kwalifikacja ma znaczenie dla nadzoru i maksymalnej wysokości kar.
Krok 3: Czy ma zastosowanie wyjątek niezależny od wielkości?
Niektóre podmioty są objęte dyrektywą bez względu na wielkość. Należą do nich dostawcy usług DNS, rejestry nazw domen najwyższego poziomu, dostawcy usług zaufania oraz dostawcy publicznych sieci łączności elektronicznej lub publicznie dostępnych usług łączności elektronicznej. Dokładną listę należy sprawdzić w przepisach krajowych.
Gdzie w NIS2 mieszczą się firmy działające wokół WordPressa
W przypadku większości firm to nie strona internetowa decyduje o objęciu dyrektywą. Producent zatrudniający 300 osób podlega jej ze względu na sektor i wielkość; jego strona na WordPressie, intranet i sklep internetowy należą wtedy do systemów, które musi uwzględnić zarządzanie ryzykiem wymagane przez NIS2.
Dla świata WordPressa bezpośrednie znaczenie mają dwie kategorie z załącznika I:
- Infrastruktura cyfrowa, obejmująca m.in. dostawców usług przetwarzania w chmurze, dostawców usług ośrodków przetwarzania danych i dostawców sieci dostarczania treści (CDN). Może tu trafić firma hostingowa specjalizująca się w WordPressie lub zarządzana platforma WordPress, jeśli jest co najmniej średnim przedsiębiorstwem.
- Zarządzanie usługami ICT (między przedsiębiorstwami), czyli dostawcy usług zarządzanych (MSP) i dostawcy usług zarządzanych w zakresie bezpieczeństwa. W uproszczeniu MSP instaluje produkty, sieci, infrastrukturę lub aplikacje ICT dla klientów, zarządza nimi, obsługuje je lub utrzymuje – na miejscu albo zdalnie.
Tę drugą kategorię wiele agencji przeocza. Średniej wielkości agencja interaktywna, która hostuje strony klientów, wykonuje ich aktualizacje i kopie zapasowe oraz ma dostęp administratora do ich systemów, może być w rozumieniu NIS2 dostawcą usług zarządzanych. Mała agencja czy freelancer zwykle nie podlega dyrektywie bezpośrednio ze względu na kryterium wielkości, ale najpewniej jest dostawcą dla kogoś, kto jej podlega.
Dostawcy usług chmurowych, CDN i usług zarządzanych podlegają co do zasady jurysdykcji państwa członkowskiego, w którym mają główną jednostkę organizacyjną w UE, nawet jeśli obsługują klientów w kilku krajach. Od przepisów tego państwa należy zacząć.
Tylko dostawca? O co zapytają klienci objęci NIS2
Art. 21 ust. 2 lit. d zobowiązuje podmioty objęte dyrektywą do zarządzania bezpieczeństwem łańcucha dostaw, w tym aspektami bezpieczeństwa relacji z bezpośrednimi dostawcami i usługodawcami. W praktyce właśnie w ten sposób NIS2 dociera do małych agencji, freelancerów, resellerów hostingu i producentów wtyczek: poprzez ankiety bezpieczeństwa, klauzule umowne i audyty zlecane przez klientów objętych dyrektywą.
Typowe pytania:
- Jak i jak szybko aktualizują Państwo rdzeń WordPressa, wtyczki i motywy.
- Kto ma dostęp administratora do stron klienta i czy wymuszane jest uwierzytelnianie wieloskładnikowe.
- Jak często wykonywane są kopie zapasowe, gdzie są przechowywane i kiedy ostatnio testowano przywracanie.
- Jak szybko poinformują Państwo klienta o incydencie bezpieczeństwa, aby mógł dotrzymać własnego 24-godzinnego terminu.
- Dowody: raporty ze skanów, dzienniki aktualizacji, rejestr incydentów, wskazana osoba kontaktowa ds. bezpieczeństwa.
Najłatwiej odpowiedzieć na te pytania, gdy takie dowody i tak są gromadzone na bieżąco. Nasza lista kontrolna bezpieczeństwa WordPressa grupuje typowe środki, dzięki czemu łatwo zamienić je w spisaną procedurę.
Środki z art. 21 NIS2, które dotyczą strony na WordPressie
Art. 21 ust. 2 wymienia dziesięć minimalnych środków, oznaczonych literami od (a) do (j). Nie wszystkie dotyczą stron internetowych, ale kilka przekłada się bezpośrednio na praktykę w WordPressie:
| Art. 21 ust. 2 | Co to oznacza dla strony na WordPressie |
|---|---|
| (a) Analiza ryzyka, polityki bezpieczeństwa | Wykaz stron, wtyczek, motywów i kont administratorów |
| (b) Obsługa incydentów | Spisany plan: kto decyduje, kto przywraca, kto zgłasza |
| (c) Ciągłość działania | Kopie poza serwerem, testy przywracania, kolejność odtwarzania |
| (d) Bezpieczeństwo łańcucha dostaw | Weryfikacja producentów wtyczek, hostingu i agencji |
| (e) Postępowanie z podatnościami | Szybkie aktualizacje, usuwanie porzuconych wtyczek |
| (f) Ocena skuteczności | Regularne audyty i skany, z zachowaniem wyników |
| (g) Cyberhigiena, szkolenia | Świadomość phishingu u każdego, kto ma login |
| (h) Kryptografia | HTTPS wszędzie, szyfrowane kopie zapasowe |
| (i) Kontrola dostępu, bezpieczeństwo zasobów ludzkich | Role z minimalnymi uprawnieniami, szybkie odbieranie dostępu |
| (j) Uwierzytelnianie wieloskładnikowe | Logowanie dwuskładnikowe dla wszystkich administratorów i redaktorów |
Dwa z nich zasługują na priorytet niemal na każdej stronie WordPress. Po pierwsze aktualizacje: większość podatności w WordPressie tkwi we wtyczkach, a nasz poradnik o podatnych wtyczkach WordPress pokazuje, jak je zinwentaryzować, aktualizować i wymieniać. Po drugie uwierzytelnianie wieloskładnikowe: rdzeń WordPressa nie ma wbudowanego logowania dwuskładnikowego, więc potrzebna jest wtyczka lub zewnętrzny dostawca tożsamości. Zob. uwierzytelnianie dwuskładnikowe dla administratorów WordPressa.
NIS2 wskazuje obszary, a nie narzędzia. To, jak daleko należy pójść w każdym z nich, zależy od analizy ryzyka, a prawo krajowe lub właściwy organ mogą wprowadzić bardziej szczegółowe wymagania.
Obowiązki kierownictwa i 24 godziny na zgłoszenie
Zgodnie z art. 20 organy zarządzające muszą zatwierdzać środki zarządzania ryzykiem w cyberbezpieczeństwie, nadzorować ich wdrażanie i uczestniczyć w szkoleniach. Członkowie kierownictwa mogą ponosić odpowiedzialność za naruszenia. W agencji lub firmie hostingowej objętej dyrektywą bezpieczeństwo jest więc sprawą zarządu, a nie dodatkowym zajęciem najbardziej technicznego pracownika.
Art. 23 określa harmonogram zgłaszania poważnych incydentów. W uproszczeniu incydent jest poważny, jeśli powoduje lub może spowodować poważne zakłócenia operacyjne lub straty finansowe albo znaczne szkody dla innych. Zgłoszenia trafiają do krajowego zespołu CSIRT lub właściwego organu:
- Wczesne ostrzeżenie w ciągu 24 godzin od powzięcia wiedzy o incydencie.
- Zgłoszenie incydentu w ciągu 72 godzin, wraz ze wstępną oceną.
- Sprawozdanie końcowe w ciągu miesiąca od zgłoszenia incydentu.
Zhakowana strona na WordPressie może być jednocześnie naruszeniem ochrony danych osobowych w rozumieniu RODO, z własnym 72-godzinnym terminem na zgłoszenie do organu ochrony danych (w Polsce do Prezesa UODO). Oba obowiązki biegną równolegle, wobec różnych organów. Tę stronę zagadnienia omawia nasz artykuł o zgłaszaniu naruszeń RODO w ciągu 72 godzin.
Kary w NIS2 i stan transpozycji
Art. 34 zobowiązuje państwa członkowskie do przewidzenia kar za naruszenie art. 21 i 23, przy czym górna granica kar musi wynosić co najmniej:
- Podmioty kluczowe: 10 mln euro lub 2% całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa.
- Podmioty ważne: 7 mln euro lub 1,4% całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa.
Rzeczywiste kwoty i procedury określa prawo krajowe.
Transpozycja przebiega powoli. Dyrektywę przyjęto 14 grudnia 2022 r., a państwa członkowskie miały czas na jej wdrożenie do 17 października 2024 r. Komisja Europejska wysłała 28 listopada 2024 r. wezwania do usunięcia uchybienia do 23 państw członkowskich, a 7 maja 2025 r. uzasadnione opinie do 19 państw. 9 lipca 2026 r. skierowała do Trybunału Sprawiedliwości sprawy przeciwko Irlandii, Hiszpanii, Francji i Niderlandom. Rozwój sytuacji najlepiej śledzić na stronie Komisji poświęconej NIS2.
W praktyce terminy, obowiązki rejestracyjne i kary zależą od miejsca prowadzenia działalności i od prawa krajowego. Zanim zacznie się polegać na jakimkolwiek podsumowaniu na poziomie UE – także na tym – należy sprawdzić krajowe przepisy i wytyczne właściwego organu.
Najczęstsze pytania
Czy NIS2 dotyczy strony internetowej mojej małej firmy?
Co do zasady nie bezpośrednio. Małe przedsiębiorstwa i mikroprzedsiębiorstwa zwykle nie są objęte dyrektywą, chyba że ma zastosowanie wyjątek niezależny od wielkości, np. dla usług DNS lub usług zaufania. Jeśli jednak Państwa klienci podlegają NIS2, należy spodziewać się umownych wymagań w zakresie bezpieczeństwa.
Czy agencja WordPress jest dostawcą usług zarządzanych w rozumieniu NIS2?
Może być, jeśli jest co najmniej średnim przedsiębiorstwem i zarządza systemami klientów, np. hostingiem, aktualizacjami, kopiami zapasowymi i dostępem administracyjnym. Studio, które tylko projektuje strony i przekazuje je klientowi, to inny przypadek. Definicję należy sprawdzić w przepisach krajowych.
Ten artykuł ma charakter ogólnoinformacyjny i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

