Zhakowany WordPress? Zgłoszenie naruszenia RODO w 72 godziny
Zhakowana strona na WordPressie? Kiedy włamanie jest naruszeniem RODO, od kiedy biegnie termin 72 godzin, co zgłosić, co udokumentować i kogo zawiadomić.
Także po: English Deutsch Français Español Italiano Português Türkçe

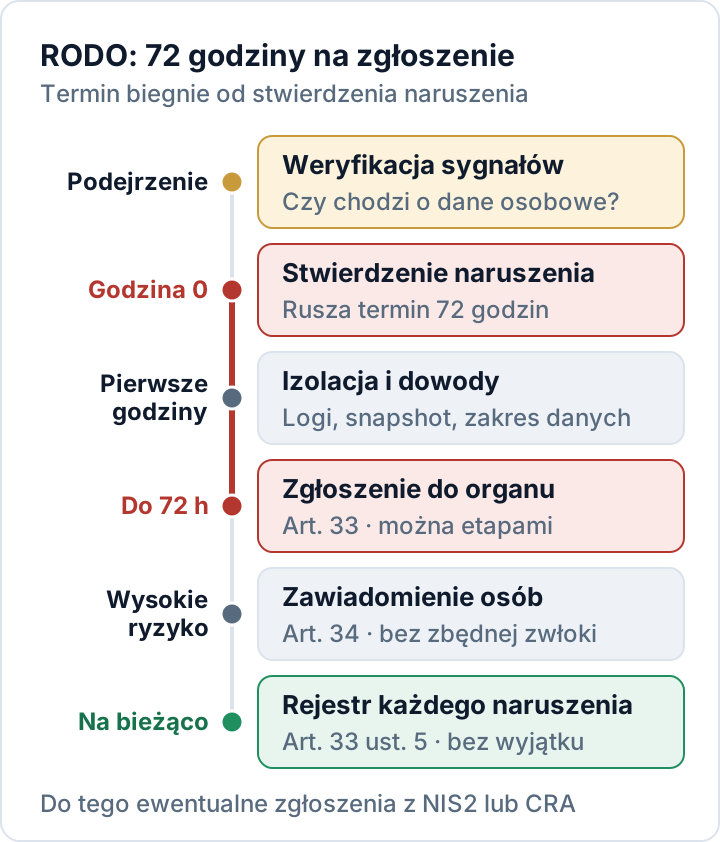
Jeśli w wyniku włamania na stronę z WordPressem dane osobowe zostały ujawnione, zmienione lub zniszczone, jest to naruszenie ochrony danych osobowych w rozumieniu RODO. Na zgłoszenie naruszenia RODO daje wtedy 72 godziny: trzeba je zgłosić organowi nadzorczemu (w Polsce Prezesowi UODO) bez zbędnej zwłoki, w miarę możliwości nie później niż w terminie 72 godzin od stwierdzenia naruszenia. Wyjątek stanowią przypadki, w których mało prawdopodobne jest, by naruszenie skutkowało ryzykiem dla osób, których dane dotyczą.
Termin nie biegnie od chwili ataku, ale też nie czeka, aż strona zostanie wyczyszczona. Poniżej wyjaśniamy, kiedy dokładnie się zaczyna, co zrobić w pierwszej kolejności, co musi znaleźć się w zgłoszeniu i kiedy trzeba poinformować użytkowników.
Kiedy włamanie na WordPressa jest naruszeniem ochrony danych?
RODO definiuje naruszenie ochrony danych osobowych jako naruszenie bezpieczeństwa prowadzące do przypadkowego lub niezgodnego z prawem zniszczenia, utracenia, zmodyfikowania, nieuprawnionego ujawnienia lub nieuprawnionego dostępu do danych osobowych (art. 4 pkt 12 RODO). Europejska Rada Ochrony Danych (EROD) wyróżnia trzy rodzaje naruszeń, a włamanie na stronę z WordPressem może doprowadzić do każdego z nich:
- Naruszenie poufności: atakujący pobiera tabelę użytkowników, zamówienia WooCommerce lub wpisy z formularzy kontaktowych albo skimmer osadzony na stronie płatności odczytuje to, co wpisują klienci.
- Naruszenie integralności: atakujący zmienia konta użytkowników lub dane klientów, np. podmienia adresy e-mail, tak aby linki do resetowania hasła trafiały do niego.
- Naruszenie dostępności: baza danych zostaje usunięta lub zaszyfrowana przez ransomware. Według EROD nawet przejściowa utrata dostępności jest naruszeniem, które trzeba co najmniej udokumentować.
Nie każde włamanie dotyczy danych osobowych; podmieniona statyczna strona bez formularzy i kont użytkowników może ich nie obejmować. Niemal każda instalacja WordPressa przechowuje jednak konta użytkowników, komentarze lub wpisy z formularzy, dlatego dopóki nie zostanie to sprawdzone, lepiej zakładać, że w grę wchodzą dane osobowe. Nasza lista oznak, że strona na WordPressie została zhakowana, pomaga wcześnie zauważyć problem.
Zgłoszenie naruszenia RODO: od kiedy liczyć 72 godziny
Art. 33 liczy 72 godziny od stwierdzenia naruszenia. W wytycznych w sprawie zgłaszania naruszeń ochrony danych osobowych EROD wyjaśnia, że administrator stwierdza naruszenie wtedy, gdy ma uzasadniony stopień pewności, że doszło do incydentu bezpieczeństwa, w wyniku którego naruszona została ochrona danych osobowych. Krótkie postępowanie wyjaśniające, które ma to ustalić, jest dopuszczalne, a w jego trakcie naruszenie nie jest jeszcze „stwierdzone”. Takie wyjaśnianie trzeba jednak rozpocząć jak najszybciej.
Przykład: w poniedziałek rano firma hostingowa informuje o malware na serwerze. Po południu znajdują Państwo nowe konto administratora i ślady eksportu tabeli użytkowników. Od tej chwili naruszenie jest stwierdzone, a 72 godziny mijają w czwartek po południu.
W przypadku stron na WordPressie znaczenie mają jeszcze trzy kwestie:
- Obowiązek zgłoszenia spoczywa na administratorze, czyli zwykle na firmie, do której należy strona, a nie na agencji ani na dostawcy hostingu.
- Podmiot przetwarzający, np. firma hostingowa lub agencja, musi po stwierdzeniu naruszenia bez zbędnej zwłoki zgłosić je administratorowi (art. 33 ust. 2).
- Do zgłoszenia złożonego po upływie 72 godzin trzeba dołączyć wyjaśnienie przyczyn opóźnienia (art. 33 ust. 1).
Pierwsze godziny: izolacja, dowody, ocena
Poniższe kroki najlepiej wykonywać w tej kolejności i zapisywać każde działanie wraz z godziną. Taki dziennik stanie się trzonem dokumentacji.
- Zapisać moment startu. Zanotować, kiedy stwierdzono naruszenie, kto co znalazł i których systemów ono dotyczy.
- Odizolować stronę. Przełączyć ją w tryb konserwacji albo wyłączyć. Zmienić wszystkie hasła administratorów, hostingu, SFTP i bazy danych, zanotować, a następnie usunąć nieznane konta, unieważnić hasła aplikacji i wymienić klucze bezpieczeństwa oraz sole (salts) w
wp-config.php(np. poleceniemwp config shuffle-salts), co wylogowuje wszystkich użytkowników. - Zabezpieczyć dowody. Zanim cokolwiek zostanie wyczyszczone, skopiować logi dostępu i błędów serwera oraz wykonać snapshot plików i bazy danych. Trzeba go przechowywać w bezpiecznym miejscu, bo zawiera te same dane osobowe.
- Ocenić, jakich danych to dotyczy. Które tabele i wtyczki przechowują dane osobowe: konta użytkowników, zamówienia, wpisy z formularzy, listy subskrybentów newslettera? Jakie kategorie danych wchodzą w grę (imiona i nazwiska, adresy e-mail, adresy pocztowe, zahaszowane hasła, historie zamówień) i mniej więcej ilu osób oraz rekordów to dotyczy?
- Ustalić drogę włamania. Nieaktualna wtyczka, wykradzione hasło, przejęte konto agencji? Bez tej wiedzy nie da się zamknąć luki ani ocenić konsekwencji.
- Zaangażować właściwe osoby. Inspektora ochrony danych, jeśli został wyznaczony, dostawcę hostingu i agencję.
Gruntowne czyszczenie strony to osobne zadanie; opisuje je nasz plan usuwania malware krok po kroku.
Co musi zawierać zgłoszenie
Zgodnie z art. 33 ust. 3 zgłoszenie do organu nadzorczego musi co najmniej:
- opisywać charakter naruszenia, w tym w miarę możliwości wskazywać kategorie i przybliżoną liczbę osób, których dane dotyczą, oraz kategorie i przybliżoną liczbę wpisów danych osobowych, których dotyczy naruszenie;
- zawierać imię i nazwisko oraz dane kontaktowe inspektora ochrony danych lub oznaczenie innego punktu kontaktowego;
- opisywać możliwe konsekwencje naruszenia;
- opisywać zastosowane lub proponowane środki, w tym w stosownych przypadkach środki mające zminimalizować ewentualne negatywne skutki.
Po 72 godzinach rzadko zna się już wszystkie te informacje i RODO to przewiduje: jeżeli nie można ich przekazać w tym samym czasie, można je przekazywać sukcesywnie, bez zbędnej dalszej zwłoki (art. 33 ust. 4). Należy zgłosić to, co wiadomo, zaznaczyć, co jest jeszcze wyjaśniane, i przesyłać uzupełnienia. Formularz lub procedurę zgłoszeniową organu nadzorczego (w Polsce Prezesa UODO) warto odszukać już teraz, a nie w trakcie incydentu.
Wtyczka Security Audit & Compliance od secaudit.eu sprawdza typowe oznaki włamania, takie jak ukryte konta administratorów, podejrzane zadania cron i zmienione pliki rdzenia, a także potrafi wyeksportować projekt zgłoszenia incydentu podzielony na etapy 24 h / 72 h / 1 miesiąc, stosowane w NIS2. Przejrzenie, uzupełnienie i złożenie zgłoszenia pozostaje jednak Państwa zadaniem.
Dokumentacja każdego naruszenia, także niezgłoszonego
Art. 33 ust. 5 wymaga dokumentowania każdego naruszenia ochrony danych osobowych – jego okoliczności, skutków i podjętych działań zaradczych – niezależnie od tego, czy zostało zgłoszone. Dokumentacja musi pozwolić organowi nadzorczemu zweryfikować, czy przepisy zostały przestrzegane. Jeśli uznają Państwo, że jest mało prawdopodobne, by naruszenie skutkowało ryzykiem, i nie zgłaszają go, trzeba zapisać uzasadnienie tej decyzji.
Przydatny wpis w rejestrze naruszeń obejmuje:
- Oś czasu: pierwsze sygnały, stwierdzenie naruszenia, izolację, zgłoszenie
- Systemy, których dotyczy naruszenie, kategorie danych i przybliżone liczby
- Przyczynę i drogę włamania, w zakresie, w jakim są znane
- Ocenę ryzyka i decyzję o zgłoszeniu lub jego braku wraz z uzasadnieniem
- Podjęte i planowane działania z datami
- Kopie zgłoszenia i ewentualnych wiadomości do osób, których dane dotyczą
Wnioski z incydentu powinny wrócić do środków bezpieczeństwa stosowanych na podstawie art. 32 RODO.
Zawiadamianie osób, których dane dotyczą (art. 34)
Jeśli naruszenie może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych, trzeba także bez zbędnej zwłoki zawiadomić osoby, których dane dotyczą (art. 34). Zawiadomienie musi jasnym i prostym językiem opisywać charakter naruszenia i zawierać co najmniej punkt kontaktowy, możliwe konsekwencje oraz zastosowane lub proponowane środki. Warto dodać praktyczne rady, np. aby zmienić hasło używane także w innych serwisach i uważać na phishing.
Wysokie ryzyko jest bardziej prawdopodobne, gdy dane umożliwiają oszustwo lub kradzież tożsamości albo dotyczą spraw szczególnie wrażliwych, takich jak zdrowie. Art. 34 ust. 3 przewiduje trzy wyjątki: dane zostały zabezpieczone tak, że osoby nieuprawnione nie mogą ich odczytać, np. dzięki szyfrowaniu; administrator zastosował następnie środki, dzięki którym wysokie ryzyko najprawdopodobniej się nie zmaterializuje; albo indywidualne zawiadomienia wymagałyby niewspółmiernie dużego wysiłku – wtedy osoby te trzeba poinformować publicznym komunikatem lub innym, równie skutecznym środkiem.
NIS2 i CRA: mogą obowiązywać dodatkowe zgłoszenia
Zgłoszenie na podstawie RODO dotyczy danych osobowych. Dwa inne akty prawa UE mogą wymagać odrębnych zgłoszeń tego samego incydentu – do innych adresatów i w innych terminach:
- Dyrektywa NIS2: Jeśli Państwa organizacja jest podmiotem kluczowym lub ważnym w rozumieniu krajowych przepisów wdrażających NIS2, poważne incydenty wymagają wczesnego ostrzeżenia w ciągu 24 godzin, zgłoszenia incydentu w ciągu 72 godzin i sprawozdania końcowego w ciągu miesiąca (art. 23 dyrektywy NIS2). Szczegóły zależą od prawa krajowego; kogo obejmuje dyrektywa, wyjaśnia nasz poradnik o NIS2.
- Cyber Resilience Act (CRA, akt w sprawie cyberodporności): Jeśli sprzedają Państwo wtyczkę lub motyw WordPress klientom w UE, CRA uznaje Państwa za producenta tego produktu. Od 11 września 2026 r. trzeba zgłaszać aktywnie wykorzystywane podatności i poważne incydenty dotyczące produktu: wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin i sprawozdanie końcowe w ciągu 14 dni od udostępnienia poprawki (podatności) lub w ciągu miesiąca (poważne incydenty), za pośrednictwem pojedynczej platformy sprawozdawczej prowadzonej przez ENISA (Komisja Europejska).
Jeden incydent może więc oznaczać nawet trzy zgłoszenia. Warto z wyprzedzeniem ustalić, kto odpowiada za które z nich.
Najczęstsze pytania
Czy muszę zgłosić naruszenie, jeśli nie mam pewności, że ktoś dotarł do danych?
Naruszenie jest „stwierdzone”, gdy mają Państwo uzasadnioną pewność, że ochrona danych osobowych została naruszona; krótkie postępowanie wyjaśniające jest dopuszczalne. Jeśli ktoś mógł uzyskać dostęp do danych, a nie da się uznać, że ryzyko dla osób jest mało prawdopodobne, bezpieczniej jest zgłosić naruszenie w terminie z tym, co już wiadomo, i później uzupełnić informacje. W obu przypadkach trzeba udokumentować swoje rozumowanie.
Czy weekendy wliczają się do 72 godzin?
Tak. Zgodnie z unijnymi przepisami o terminach (rozporządzenie nr 1182/71) soboty, niedziele i dni świąteczne są wliczane. Termin wynosi 72 godziny, a nie trzy dni robocze, dlatego trzeba z góry ustalić, kto może działać w sobotę.
Ten artykuł ma charakter ogólnoinformacyjny i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

