Site WordPress pirateado? A notificação RGPD em 72 horas
Site WordPress pirateado? Quando um ataque é uma violação de dados no RGPD, quando começam as 72 horas para notificar, o que comunicar, o que documentar e quem informar.
Também em: English Deutsch Français Español Italiano Polski Türkçe

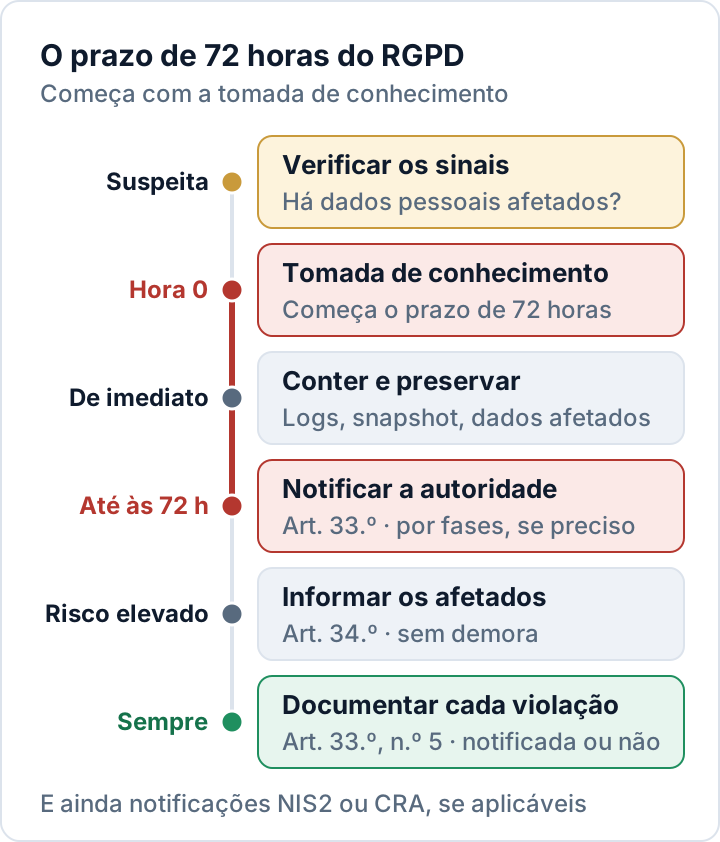
Se um ataque expuser, alterar ou destruir dados pessoais no site WordPress, trata-se de uma violação de dados pessoais nos termos do RGPD. A regra de notificação de violações de dados do RGPD dá então 72 horas: o responsável pelo tratamento tem de notificar a autoridade de controlo (em Portugal, a CNPD) sem demora injustificada e, sempre que possível, até 72 horas após ter tido conhecimento da violação, a menos que esta não seja suscetível de resultar num risco para as pessoas.
O prazo não começa no momento do ataque, nem espera pelo fim da limpeza. Explicamos aqui quando começa, o que fazer primeiro, o que comunicar e quando informar os utilizadores.
Quando é que um site WordPress pirateado é uma violação de dados pessoais?
O RGPD define violação de dados pessoais como uma violação da segurança que provoque, de modo acidental ou ilícito, a destruição, a perda, a alteração, a divulgação ou o acesso, não autorizados, a dados pessoais (art. 4.º, ponto 12, do RGPD). O Comité Europeu para a Proteção de Dados (CEPD) distingue três tipos, e um ataque a um site WordPress pode provocar qualquer um deles:
- Confidencialidade: um atacante descarrega a tabela de utilizadores, as encomendas WooCommerce ou as mensagens de formulários de contacto, ou um skimmer na página de pagamento lê o que os clientes escrevem.
- Integridade: o atacante altera contas de utilizador ou registos de clientes, por exemplo mudando endereços de e-mail para que as reposições de palavra-passe lhe cheguem a ele.
- Disponibilidade: a base de dados é apagada ou cifrada por ransomware. Segundo o CEPD, mesmo uma perda temporária de disponibilidade é uma violação que, no mínimo, tem de ser documentada.
Nem todos os ataques envolvem dados pessoais; uma página estática desfigurada, sem formulários nem contas de utilizador, pode não envolver. Mas quase todos os sites WordPress guardam contas de utilizador, comentários ou mensagens de formulários, pelo que o sensato é presumir que há dados pessoais em causa até verificar. A nossa lista de sinais de que um site WordPress foi pirateado ajuda a detetar o problema cedo.
Notificação de violações de dados no RGPD: quando começam as 72 horas
O artigo 33.º conta as 72 horas a partir do momento em que o responsável tem conhecimento da violação. Nas suas orientações sobre a notificação de violações de dados pessoais, o CEPD explica que há conhecimento quando o responsável pelo tratamento tem um grau razoável de certeza de que ocorreu um incidente de segurança que comprometeu dados pessoais. É admitida uma breve investigação para o apurar e, durante esse período, ainda não há «conhecimento». A investigação deve, contudo, começar o mais cedo possível.
Um exemplo: o fornecedor de alojamento comunica malware na segunda-feira de manhã. À tarde, surge uma nova conta de administrador e sinais de que a tabela de utilizadores foi exportada. A partir desse momento há conhecimento, e as 72 horas terminam na quinta-feira à tarde.
Há mais três pontos importantes para sites WordPress:
- O dever de notificar cabe ao responsável pelo tratamento, normalmente a empresa dona do site, e não à agência nem ao alojamento.
- Um subcontratante, como o alojamento ou a agência, tem de informar o responsável sem demora injustificada assim que tiver conhecimento de uma violação (art. 33.º, n.º 2).
- Se a notificação for feita depois das 72 horas, tem de ser acompanhada dos motivos do atraso (art. 33.º, n.º 1).
As primeiras horas: conter, preservar, avaliar
Siga estes passos pela ordem indicada e registe tudo o que for feito, com as horas. Esse registo torna-se o núcleo da documentação.
- Registar o início. Anotar quando houve conhecimento, quem encontrou o quê e que sistemas estão afetados.
- Conter. Pôr o site em modo de manutenção ou desligá-lo. Alterar todas as palavras-passe de administrador, de alojamento, de SFTP e da base de dados, anotar e depois remover as contas desconhecidas, revogar as palavras-passe de aplicação e substituir as chaves e salts de segurança no
wp-config.php(por exemplo, comwp config shuffle-salts), o que termina a sessão de todos os utilizadores. - Preservar provas. Antes de limpar o que quer que seja, copiar os registos de acesso e de erros do servidor e tirar um snapshot dos ficheiros e da base de dados. Guardá-lo em local seguro: contém os mesmos dados pessoais.
- Avaliar os dados. Que tabelas e plugins guardam dados pessoais: utilizadores, encomendas, formulários, listas de newsletter? Que categorias (nomes, endereços de e-mail, moradas, hashes de palavras-passe, históricos de encomendas) e, aproximadamente, quantas pessoas e registos?
- Encontrar o ponto de entrada. Um plugin desatualizado, uma palavra-passe roubada, uma conta da agência comprometida? É preciso sabê-lo para fechar a brecha e avaliar as consequências.
- Envolver as pessoas certas. O encarregado da proteção de dados, se existir, o alojamento e a agência.
A limpeza propriamente dita é outro trabalho; o nosso plano de remoção de malware passo a passo trata dela.
O que a notificação tem de conter
Nos termos do artigo 33.º, n.º 3, a notificação à autoridade de controlo deve, pelo menos:
- descrever a natureza da violação, incluindo, se possível, as categorias e o número aproximado de titulares afetados, bem como as categorias e o número aproximado de registos em causa;
- indicar o nome e os contactos do encarregado da proteção de dados ou de outro ponto de contacto;
- descrever as consequências prováveis da violação;
- descrever as medidas adotadas ou propostas, incluindo, se for caso disso, medidas para atenuar os seus eventuais efeitos negativos.
Raramente se terá tudo isto ao fim de 72 horas, e o RGPD prevê essa situação: quando não for possível fornecer todas as informações ao mesmo tempo, estas podem ser fornecidas por fases, sem mais demora injustificada (art. 33.º, n.º 4). Comunique o que já se sabe, indique o que ainda está a ser investigado e envie atualizações. O formulário ou procedimento de notificação da autoridade de controlo deve ser localizado já, e não a meio de um incidente.
O plugin Security Audit & Compliance da secaudit.eu procura indicadores típicos de comprometimento, como contas de administrador ocultas, tarefas cron suspeitas e ficheiros do núcleo alterados, e pode exportar um rascunho de notificação de incidente organizado pelas fases de 24 h / 72 h / 1 mês usadas na NIS2. A revisão, o preenchimento e a submissão da notificação continuam a cargo do responsável.
Documentar todas as violações, mesmo as não notificadas
O artigo 33.º, n.º 5, obriga a documentar todas as violações de dados pessoais (os factos, os respetivos efeitos e as medidas de reparação adotadas), quer sejam notificadas quer não. Esse registo tem de permitir à autoridade verificar o cumprimento. Se se concluir que uma violação não é suscetível de resultar num risco e não for notificada, convém registar porquê.
Um registo de violação útil contém:
- Cronologia: primeiros sinais, momento do conhecimento, contenção, notificação
- Sistemas afetados, categorias de dados e números aproximados
- Causa e ponto de entrada, tanto quanto se saiba
- Avaliação de risco e decisão de notificar ou não, com a fundamentação
- Medidas adotadas e previstas, com datas
- Cópias da notificação e de quaisquer mensagens enviadas aos afetados
As lições do incidente devem refletir-se nas medidas de segurança previstas no artigo 32.º do RGPD.
Informar os utilizadores afetados (art. 34.º)
Quando uma violação for suscetível de implicar um risco elevado para os direitos e liberdades das pessoas, é também obrigatório informar os afetados sem demora injustificada (art. 34.º). A comunicação tem de descrever a natureza da violação em linguagem clara e simples e indicar, pelo menos, um ponto de contacto, as consequências prováveis e as medidas adotadas ou propostas. Vale a pena acrescentar conselhos práticos, como mudar palavras-passe reutilizadas e estar atento a tentativas de phishing.
Um risco elevado é mais provável quando os dados permitem fraude ou usurpação de identidade, ou dizem respeito a matérias sensíveis como a saúde. O artigo 34.º, n.º 3, prevê três exceções: os dados tornaram-se incompreensíveis para pessoas não autorizadas, por exemplo através de cifragem; medidas posteriores garantem que o risco elevado já não é suscetível de se concretizar; ou a comunicação individual implicaria um esforço desproporcionado, caso em que as pessoas têm de ser informadas através de uma comunicação pública ou de uma medida semelhante igualmente eficaz.
NIS2 e CRA: podem aplicar-se notificações adicionais
A notificação do RGPD diz respeito a dados pessoais. Duas outras regras da UE podem exigir notificações separadas do mesmo incidente, a destinatários diferentes e com prazos próprios:
- NIS2: Se a organização for uma entidade essencial ou importante nos termos da lei NIS2 do respetivo país, os incidentes significativos exigem um alerta precoce no prazo de 24 horas, uma notificação de incidente no prazo de 72 horas e um relatório final no prazo de um mês (art. 23.º da Diretiva NIS2). Os pormenores dependem da lei nacional; o nosso guia sobre a NIS2 explica quem está abrangido.
- Regulamento de Ciber-Resiliência: Quem vende um plugin ou tema WordPress a clientes da UE é o seu fabricante nos termos do CRA. Desde 11 de setembro de 2026, as vulnerabilidades ativamente exploradas e os incidentes graves que afetem o produto têm de ser notificados: alerta precoce no prazo de 24 horas, notificação no prazo de 72 horas e relatório final 14 dias depois de existir uma correção (vulnerabilidades) ou no prazo de um mês (incidentes graves), através da plataforma única de comunicação de informações da ENISA (Comissão Europeia).
Um único incidente pode, assim, dar origem a até três notificações. Convém acordar com antecedência quem trata de cada uma.
Perguntas frequentes
É preciso notificar sem ter a certeza de que houve acesso aos dados?
Há «conhecimento» quando existe uma certeza razoável de que dados pessoais foram comprometidos; é permitida uma breve investigação para o apurar. Se os dados podem ter sido acedidos e não é possível concluir que o risco para as pessoas é improvável, o caminho mais seguro é notificar dentro do prazo com a informação disponível e atualizar a autoridade mais tarde. Em qualquer dos casos, a fundamentação deve ficar documentada.
Os fins de semana contam para as 72 horas?
Sim. Segundo as regras da UE relativas aos prazos (Regulamento 1182/71), os sábados, os domingos e os feriados contam. O prazo é de 72 horas, não de três dias úteis, por isso convém definir quem pode agir num sábado.
Este artigo contém informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

