Diretiva NIS2 e WordPress: a sua empresa está abrangida?
Diretiva NIS2 e WordPress: como saber se uma empresa, agência ou alojamento está abrangido, o que esperar como fornecedor e que medidas do art. 21.º afetam o site.
Também em: English Deutsch Français Español Italiano Polski Türkçe

A NIS2 não regula sites; regula organizações. Um site WordPress conta para a Diretiva NIS2 em duas situações: a empresa está abrangida e o site é um dos seus sistemas de informação, ou a empresa cria, aloja ou mantém sites WordPress para uma entidade abrangida. Este guia explica a verificação do âmbito, as categorias que interessam aos negócios ligados ao WordPress e as medidas e prazos que daí decorrem.
As regras vêm da Diretiva (UE) 2022/2555, mas ninguém aplica a diretiva diretamente. Cada Estado-Membro adota a sua própria lei NIS2, pelo que a resposta final depende sempre da lei nacional e da autoridade do respetivo país.
A sua empresa está abrangida pela NIS2? Verificação em três passos
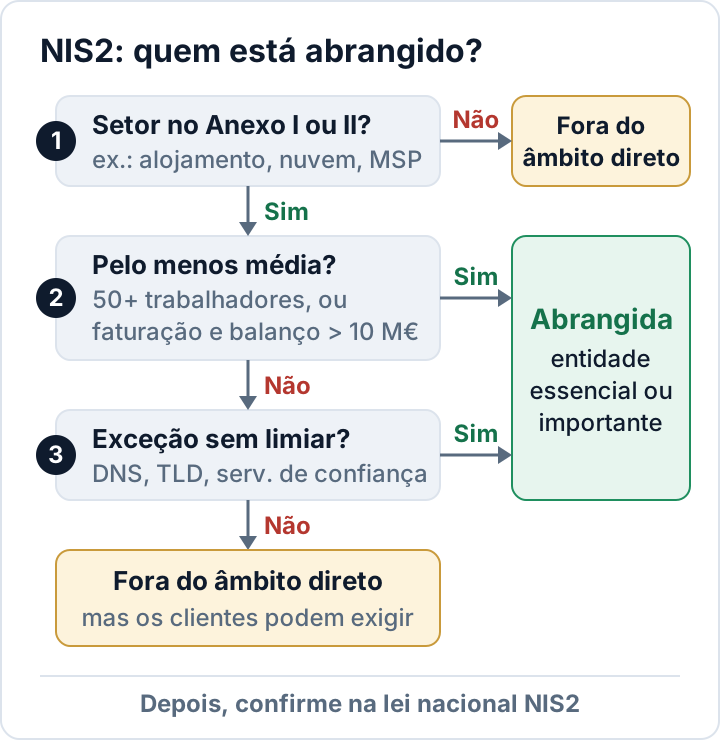
Passo 1: o setor consta do Anexo I ou do Anexo II?
A NIS2 enumera setores em dois anexos. O Anexo I abrange setores de importância crítica elevada, como energia, transportes, setor bancário, saúde, água potável, infraestruturas digitais, gestão de serviços TIC (entre empresas), administração pública e espaço. O Anexo II abrange outros setores críticos, como serviços postais e de estafeta, gestão de resíduos, produtos químicos, produtos alimentares, indústria transformadora, prestadores de serviços digitais e investigação.
Se nenhum destes setores descreve a atividade da empresa, a NIS2, em regra, não se lhe aplica diretamente. Convém consultar os próprios anexos: cada setor está dividido em tipos específicos de entidades.
Passo 2: a empresa é de média dimensão ou maior?
A NIS2 usa um limiar de dimensão: em geral, só estão abrangidas as médias e grandes entidades. Uma empresa é pelo menos média se tiver 50 ou mais trabalhadores, ou mais de 10 milhões de euros tanto de volume de negócios anual como de balanço total. As pequenas e microempresas ficam, em regra, fora do âmbito direto.
Em termos gerais, as grandes entidades dos setores do Anexo I tornam-se «entidades essenciais», enquanto as médias entidades do Anexo I e as entidades dos setores do Anexo II passam a «entidades importantes». Há exceções, por exemplo para os prestadores de serviços de DNS e os prestadores qualificados de serviços de confiança. A classificação pesa na supervisão e no valor máximo das coimas.
Passo 3: aplica-se alguma exceção independente da dimensão?
Algumas entidades estão abrangidas seja qual for a sua dimensão. São exemplos os prestadores de serviços de DNS, os registos de nomes de domínio de topo, os prestadores de serviços de confiança e os fornecedores de redes públicas de comunicações eletrónicas ou de serviços de comunicações eletrónicas acessíveis ao público. A lista exata deve ser confirmada na lei nacional.
Onde se enquadram os negócios WordPress na NIS2
Na maioria das empresas, o site não é o motivo pelo qual estão abrangidas. Um fabricante com 300 trabalhadores fica abrangido por causa do setor e da dimensão; o seu site WordPress, a intranet e a loja online passam então a fazer parte dos sistemas que a gestão de riscos exigida pela NIS2 tem de considerar.
Duas categorias do Anexo I têm relevância direta para o mundo WordPress:
- Infraestruturas digitais, que incluem os prestadores de serviços de computação em nuvem, os prestadores de serviços de centros de dados e as redes de distribuição de conteúdos. Uma empresa de alojamento WordPress ou uma plataforma de WordPress gerido, de média dimensão ou maior, pode enquadrar-se aqui.
- Gestão de serviços TIC (entre empresas), que abrange os prestadores de serviços geridos (MSP) e os prestadores de serviços de segurança geridos. Em termos simples, um MSP instala, gere, opera ou mantém produtos, redes, infraestruturas ou aplicações TIC para clientes, nas instalações destes ou à distância.
A segunda categoria é a que muitas agências ignoram. Uma agência web de média dimensão que aloja os sites dos clientes, trata das atualizações e das cópias de segurança e tem acesso de administrador aos sistemas deles pode ser um prestador de serviços geridos na aceção da NIS2. Uma agência pequena ou um freelancer normalmente não está abrangido diretamente, por causa do limiar de dimensão, mas é muito provável que seja fornecedor de alguém que está.
Os prestadores de serviços de nuvem, de CDN e de serviços geridos ficam, em regra, sob a jurisdição do Estado-Membro do seu estabelecimento principal na UE, mesmo que sirvam vários países. É essa a lei nacional a ler primeiro.
Apenas fornecedor? O que os clientes abrangidos pela NIS2 vão perguntar
O art. 21.º, n.º 2, alínea d), obriga as entidades abrangidas a gerir a segurança da cadeia de abastecimento, incluindo os aspetos de segurança das relações com os seus fornecedores diretos e prestadores de serviços. Na prática, é por aqui que a NIS2 chega às pequenas agências, aos freelancers, aos revendedores de alojamento e aos vendedores de plugins: questionários de segurança, cláusulas contratuais e auditorias de clientes que estão abrangidos.
Pedidos típicos:
- Como e com que rapidez são atualizados o núcleo do WordPress, os plugins e os temas.
- Quem tem acesso de administrador aos sites do cliente e se a autenticação multifator é obrigatória.
- Com que frequência se fazem cópias de segurança, onde ficam guardadas e quando foi testado o último restauro.
- Com que rapidez o cliente será informado de um incidente de segurança, para poder cumprir o seu próprio prazo de 24 horas.
- Provas: relatórios de análise, registos de atualizações, um registo de incidentes, um contacto de segurança identificado.
A forma mais simples de responder a estas perguntas é ter essas provas sempre em dia. A nossa checklist de segurança WordPress agrupa as medidas habituais para que possam ser convertidas numa rotina escrita.
Medidas do artigo 21.º da NIS2 que tocam num site WordPress
O art. 21.º, n.º 2, enumera dez medidas mínimas, das alíneas a) a j). Nem todas dizem respeito a sites, mas várias traduzem-se diretamente em práticas WordPress:
| Art. 21.º, n.º 2 | O que significa num site WordPress |
|---|---|
| a) Análise de riscos, políticas de segurança | Inventário de sites, plugins, temas e contas de administrador |
| b) Gestão de incidentes | Um plano escrito: quem decide, quem restaura, quem notifica |
| c) Continuidade das atividades | Cópias fora do servidor, restauros testados, ordem de recuperação |
| d) Segurança da cadeia de abastecimento | Avaliação de vendedores de plugins, alojamento e agências |
| e) Tratamento de vulnerabilidades | Atualizações rápidas, remoção de plugins abandonados |
| f) Avaliação da eficácia | Auditorias e análises regulares, com resultados guardados |
| g) Ciber-higiene, formação | Sensibilização para o phishing de todos os que têm login |
| h) Criptografia | HTTPS em todo o site, cópias cifradas |
| i) Controlo de acessos, segurança dos recursos humanos | Funções com privilégio mínimo, acessos retirados logo à saída |
| j) Autenticação multifator | Login com dois fatores para todos os administradores e editores |
Duas delas merecem prioridade em quase qualquer site WordPress. Primeiro, as atualizações: a maioria das vulnerabilidades WordPress está nos plugins, e o nosso guia sobre plugins WordPress vulneráveis explica como inventariá-los, atualizá-los e substituí-los. Segundo, a autenticação multifator: o núcleo do WordPress não traz login com dois fatores, pelo que é preciso um plugin ou um fornecedor de identidade. Veja o artigo sobre autenticação de dois fatores para administradores WordPress.
A NIS2 indica as áreas, não as ferramentas. Até onde ir em cada área depende da análise de riscos, e a lei nacional ou a autoridade competente podem acrescentar requisitos mais detalhados.
Deveres da gestão e o relógio das 24 horas
Nos termos do artigo 20.º, os órgãos de gestão têm de aprovar as medidas de gestão dos riscos de cibersegurança, supervisionar a sua aplicação e frequentar formação. Os gestores podem ser responsabilizados por infrações. Numa agência ou num alojamento abrangido, a segurança é assunto da administração, e não uma tarefa paralela do funcionário com mais jeito para a técnica.
O artigo 23.º fixa os prazos de notificação dos incidentes significativos. Em termos gerais, um incidente é significativo se causar, ou puder causar, uma perturbação operacional grave ou perdas financeiras, ou danos consideráveis a terceiros. As notificações seguem para a CSIRT nacional ou para a autoridade competente:
- Alerta precoce no prazo de 24 horas a contar do conhecimento do incidente.
- Notificação de incidente no prazo de 72 horas, com uma avaliação inicial.
- Relatório final no prazo de um mês após a notificação do incidente.
Um site WordPress pirateado pode ser também uma violação de dados pessoais nos termos do RGPD, com um prazo próprio de 72 horas perante a autoridade de proteção de dados. Os dois deveres correm em paralelo, perante autoridades diferentes. O nosso artigo sobre a notificação de violações de dados em 72 horas no RGPD trata desse lado.
Coimas da NIS2 e estado da transposição
O artigo 34.º obriga os Estados-Membros a prever coimas por infrações aos artigos 21.º e 23.º, com montantes máximos que têm de atingir, pelo menos, estes valores:
- Entidades essenciais: no mínimo até 10 milhões de euros ou 2 % do volume de negócios anual a nível mundial, consoante o montante mais elevado.
- Entidades importantes: no mínimo até 7 milhões de euros ou 1,4 % do volume de negócios anual a nível mundial, consoante o montante mais elevado.
As leis nacionais fixam os montantes e os procedimentos concretos.
A transposição tem sido lenta. A diretiva foi adotada em 14 de dezembro de 2022 e os Estados-Membros tinham até 17 de outubro de 2024 para a transpor. A Comissão Europeia enviou cartas de notificação para cumprir a 23 Estados-Membros em 28 de novembro de 2024 e pareceres fundamentados a 19 Estados-Membros em 7 de maio de 2025. Em 9 de julho de 2026, intentou ações no Tribunal de Justiça contra a Irlanda, a Espanha, a França e os Países Baixos. A página da Comissão sobre a NIS2 é um bom ponto para acompanhar a evolução.
Na prática, os prazos, as obrigações de registo e as coimas dependem do país de estabelecimento e da respetiva lei nacional. Convém consultar essa lei e as orientações da autoridade competente antes de confiar em qualquer resumo feito à escala da UE, incluindo este.
Perguntas frequentes
A NIS2 aplica-se ao site da minha pequena empresa?
Em regra, não diretamente. As pequenas e microempresas ficam normalmente fora do âmbito, salvo se se aplicar uma exceção independente da dimensão, por exemplo para serviços de DNS ou de confiança. Quem fornece clientes abrangidos deve contar com requisitos contratuais de segurança.
Uma agência web de WordPress é um prestador de serviços geridos na aceção da NIS2?
Pode ser, se for de média dimensão ou maior e gerir sistemas dos clientes — por exemplo, alojamento, atualizações, cópias de segurança e acessos de administrador. Um estúdio que apenas desenha e entrega sites é um caso diferente. Convém confirmar a definição na lei nacional.
Este artigo contém informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

