NIS2 et votre site WordPress : êtes-vous concerné ?
NIS2 et WordPress : votre entreprise, agence ou activité d’hébergement est-elle concernée ? Ce que vos clients exigeront et les mesures de l’article 21 à appliquer.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

NIS2 ne réglemente pas les sites web, mais les organisations. Votre site WordPress compte au regard de NIS2 dans deux situations : votre entreprise entre dans le champ d’application et le site fait partie de ses systèmes d’information, ou vous créez, hébergez ou maintenez des sites WordPress pour une entreprise qui y entre. Ce guide couvre le test de champ d’application, les catégories qui comptent pour les professionnels de WordPress, ainsi que les mesures et les délais qui en découlent.
Les règles proviennent de la directive (UE) 2022/2555, dite directive NIS 2, mais personne n’applique la directive directement. Chaque État membre adopte sa propre loi NIS2 : la réponse définitive dépend donc toujours de la loi et de l’autorité de votre pays.
Votre entreprise entre-t-elle dans le champ de NIS2 ? Le test en trois étapes
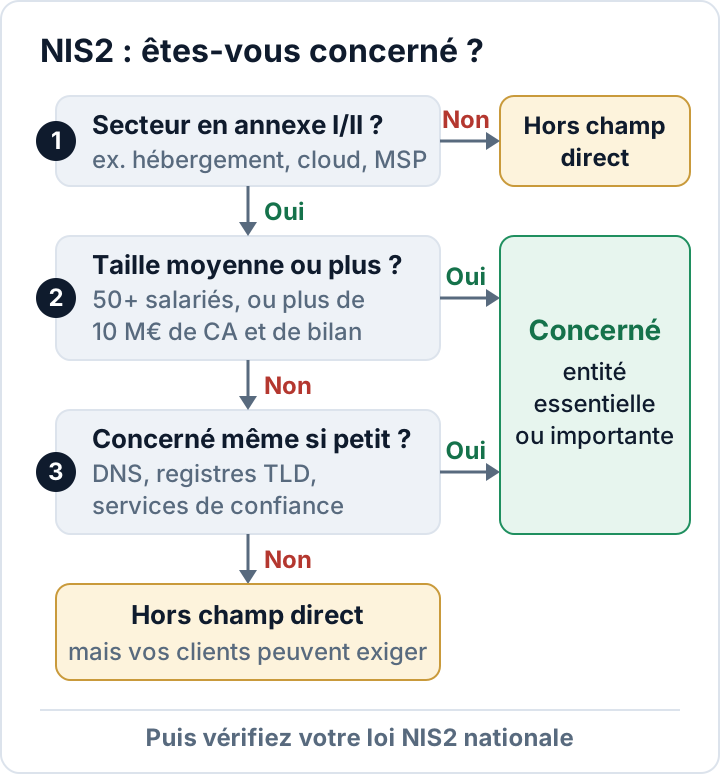
Étape 1 : votre secteur figure-t-il à l’annexe I ou à l’annexe II ?
NIS2 répartit les secteurs entre deux annexes. L’annexe I couvre les secteurs hautement critiques, comme l’énergie, les transports, le secteur bancaire, la santé, l’eau potable, l’infrastructure numérique, la gestion des services TIC (interentreprises), l’administration publique et l’espace. L’annexe II couvre d’autres secteurs critiques, comme les services postaux et d’expédition, la gestion des déchets, les produits chimiques, l’alimentation, la fabrication, les fournisseurs numériques et la recherche.
Si aucun de ces secteurs ne correspond à l’activité de votre entreprise, NIS2 ne s’applique en principe pas directement à vous. Consultez les annexes elles-mêmes : chaque secteur y est décliné en types d’entités précis.
Étape 2 : êtes-vous au moins une entreprise de taille moyenne ?
NIS2 applique une règle de plafond de taille : en général, seules les moyennes et grandes entités sont concernées. Vous êtes au moins une entreprise moyenne si vous employez 50 personnes ou plus, ou si votre chiffre d’affaires annuel et votre total de bilan dépassent tous deux 10 millions d’euros. Les petites entreprises et les microentreprises sont en général hors du champ d’application direct.
Schématiquement, les grandes entités des secteurs de l’annexe I deviennent des « entités essentielles », tandis que les moyennes entités de l’annexe I et les entités des secteurs de l’annexe II deviennent des « entités importantes ». Il existe des exceptions, par exemple pour les fournisseurs de services DNS et les prestataires de services de confiance qualifiés. Cette qualification compte pour la supervision et pour le plafond des amendes.
Étape 3 : une exception indépendante de la taille s’applique-t-elle ?
Certaines entités sont concernées quelle que soit leur taille. C’est le cas des fournisseurs de services DNS, des registres de noms de domaine de premier niveau, des prestataires de services de confiance et des fournisseurs de réseaux de communications électroniques publics ou de services de communications électroniques accessibles au public. Vérifiez la liste exacte dans votre loi nationale.
Quelle place pour les professionnels de WordPress dans NIS2 ?
Pour la plupart des entreprises, ce n’est pas le site web qui les fait entrer dans le champ d’application. Un industriel de 300 salariés est concerné en raison de son secteur et de sa taille ; son site WordPress, son intranet et sa boutique en ligne font alors partie des systèmes que sa gestion des risques NIS2 doit prendre en compte.
Deux catégories de l’annexe I concernent directement l’univers WordPress :
- L’infrastructure numérique, qui comprend les fournisseurs de services d’informatique en nuage, les fournisseurs de services de centres de données et les réseaux de diffusion de contenu (CDN). Un hébergeur WordPress ou une plateforme WordPress infogérée de taille moyenne ou supérieure peut en relever.
- La gestion des services TIC (interentreprises), qui couvre les fournisseurs de services gérés (MSP) et les fournisseurs de services de sécurité gérés. Pour simplifier, un MSP installe, gère, exploite ou maintient des produits, réseaux, infrastructures ou applications TIC pour le compte de ses clients, sur site ou à distance.
C’est la seconde catégorie que beaucoup d’agences négligent. Une agence web de taille moyenne qui héberge les sites de ses clients, assure leurs mises à jour et leurs sauvegardes et détient un accès administrateur à leurs systèmes peut constituer un fournisseur de services gérés au sens de NIS2. Une petite agence ou un freelance n’est en général pas directement concerné en raison du plafond de taille, mais il est très probablement le fournisseur d’une entité qui l’est.
Les fournisseurs de cloud, de CDN et de services gérés relèvent en général de l’État membre de leur établissement principal dans l’UE, même s’ils servent plusieurs pays. C’est la loi nationale à lire en premier.
Simple fournisseur ? Ce que vos clients soumis à NIS2 vous demanderont
L’article 21, paragraphe 2, point d), impose aux entités concernées de gérer la sécurité de leur chaîne d’approvisionnement, y compris les aspects liés à la sécurité des relations avec leurs fournisseurs directs et leurs prestataires de services. En pratique, c’est par là que NIS2 atteint les petites agences, les freelances, les revendeurs d’hébergement et les éditeurs d’extensions : par des questionnaires de sécurité, des clauses contractuelles et des audits menés par des clients soumis à la directive.
Les demandes typiques :
- Comment et à quelle vitesse vous mettez à jour le cœur de WordPress, les extensions et les thèmes.
- Qui dispose d’un accès administrateur aux sites du client, et si l’authentification multifacteur est imposée.
- À quelle fréquence vous sauvegardez, où les sauvegardes sont stockées et quand vous avez testé une restauration pour la dernière fois.
- Dans quel délai vous informerez le client d’un incident de sécurité, pour qu’il puisse tenir son propre délai de 24 heures.
- Des preuves : rapports d’analyse, journaux de mises à jour, registre des incidents, contact sécurité désigné.
Le plus simple, pour répondre à ces questions, est de tenir ces preuves à jour de toute façon. Notre checklist sécurité WordPress regroupe les mesures habituelles pour que vous puissiez en faire une routine écrite.
Les mesures de l’article 21 de NIS2 qui touchent un site WordPress
L’article 21, paragraphe 2, énumère dix mesures minimales, de a) à j). Toutes ne concernent pas les sites web, mais plusieurs se traduisent directement en pratiques WordPress :
| Art. 21, § 2 | Ce que cela signifie sur un site WordPress |
|---|---|
| a) Analyse des risques, politiques de sécurité | Inventaire des sites, extensions, thèmes et comptes administrateurs |
| b) Gestion des incidents | Un plan écrit : qui décide, qui restaure, qui notifie |
| c) Continuité des activités | Sauvegardes hors site, restaurations testées, ordre de reprise |
| d) Sécurité de la chaîne d’approvisionnement | Évaluation des éditeurs d’extensions, de l’hébergeur et des agences |
| e) Gestion des vulnérabilités | Mises à jour rapides, suppression des extensions abandonnées |
| f) Évaluation de l’efficacité | Audits et analyses réguliers, résultats conservés |
| g) Cyberhygiène, formation | Sensibilisation à l’hameçonnage pour toute personne qui a un identifiant |
| h) Cryptographie | HTTPS partout, sauvegardes chiffrées |
| i) Contrôle d’accès, sécurité des ressources humaines | Rôles au moindre privilège, retrait rapide des accès au départ |
| j) Authentification multifacteur | Connexion à deux facteurs pour tous les administrateurs et éditeurs |
Deux d’entre elles méritent la priorité sur presque tous les sites WordPress. D’abord, les mises à jour : la plupart des vulnérabilités WordPress se trouvent dans les extensions, et notre guide sur les extensions WordPress vulnérables explique comment les inventorier, les mettre à jour et les remplacer. Ensuite, l’authentification multifacteur : le cœur de WordPress n’intègre pas de connexion à deux facteurs, il vous faut donc une extension ou un fournisseur d’identité. Voir l’authentification à deux facteurs pour les administrateurs WordPress.
NIS2 désigne des domaines, pas des outils. Le niveau d’exigence dans chaque domaine dépend de votre analyse des risques, et votre loi nationale ou votre autorité peut ajouter des exigences plus détaillées.
Obligations de la direction et délai de notification de 24 heures
Selon l’article 20, les organes de direction doivent approuver les mesures de gestion des risques en matière de cybersécurité, superviser leur mise en œuvre et suivre une formation. Les dirigeants peuvent être tenus responsables des manquements. Pour une agence ou un hébergeur concerné, la sécurité est un sujet de direction, pas une tâche annexe confiée au salarié le plus technique.
L’article 23 fixe le calendrier de notification des incidents importants. En résumé, un incident est important s’il cause ou peut causer une perturbation opérationnelle grave ou des pertes financières, ou des dommages considérables à d’autres personnes. Les notifications sont adressées à votre CSIRT national ou à l’autorité compétente :
- Alerte précoce dans les 24 heures suivant la prise de connaissance de l’incident.
- Notification d’incident dans les 72 heures, avec une évaluation initiale.
- Rapport final dans un délai d’un mois après la notification d’incident.
Un site WordPress piraté peut aussi constituer une violation de données personnelles au sens du RGPD, avec son propre délai de 72 heures vis-à-vis de l’autorité de protection des données (la CNIL en France). Les deux obligations courent en parallèle, auprès d’autorités différentes. Notre article sur la notification des violations de données sous 72 heures prévue par le RGPD traite cet aspect.
Amendes NIS2 et état de la transposition
L’article 34 impose aux États membres de prévoir, pour les manquements aux articles 21 et 23, des amendes dont le montant maximal atteint au moins :
- Entités essentielles : 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu.
- Entités importantes : 7 millions d’euros ou 1,4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu.
Les lois nationales fixent les montants effectifs et les procédures.
La transposition a pris du retard. La directive a été adoptée le 14 décembre 2022, et les États membres avaient jusqu’au 17 octobre 2024 pour la transposer. La Commission européenne a adressé des lettres de mise en demeure à 23 États membres le 28 novembre 2024, puis des avis motivés à 19 États membres le 7 mai 2025. Le 9 juillet 2026, elle a saisi la Cour de justice de l’Union européenne à l’encontre de l’Irlande, de l’Espagne, de la France et des Pays-Bas. La page de la Commission consacrée à NIS2 permet de suivre l’évolution du dossier.
En pratique, les délais, les obligations d’enregistrement et les amendes dépendent de votre lieu d’établissement et de votre loi nationale. Consultez cette loi et les recommandations de votre autorité avant de vous fier à un résumé établi au niveau européen, y compris celui-ci.
FAQ
NIS2 s’applique-t-elle au site web de ma petite entreprise ?
En général, pas directement. Les petites entreprises et les microentreprises sont le plus souvent hors du champ d’application, sauf exception indépendante de la taille, par exemple pour les services DNS ou les services de confiance. Si vous avez des clients concernés, attendez-vous à des exigences de sécurité dans vos contrats.
Une agence web WordPress est-elle un fournisseur de services gérés au sens de NIS2 ?
Elle peut l’être si elle est de taille moyenne ou supérieure et gère les systèmes de ses clients, par exemple l’hébergement, les mises à jour, les sauvegardes et les accès administrateur. Un studio qui se contente de concevoir des sites puis de les livrer est un cas différent. Vérifiez la définition dans votre loi nationale.
Cet article est une information générale et ne constitue pas un conseil juridique.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

