NIS2 e siti WordPress: chi rientra nell'ambito di applicazione
NIS2 e WordPress: come capire se un'azienda, un'agenzia o un hosting rientra nella direttiva, cosa aspettarsi da fornitori e quali misure dell'art. 21 toccano il sito.
Anche in: English Deutsch Français Español Polski Português Türkçe

La NIS2 non disciplina i siti web, ma le organizzazioni. Un sito WordPress diventa rilevante ai fini della NIS2 in due situazioni: quando l'azienda rientra nell'ambito di applicazione e il sito è uno dei suoi sistemi informativi, oppure quando si sviluppano, ospitano o gestiscono siti WordPress per un'azienda che vi rientra. Questa guida spiega come verificare l'ambito di applicazione, quali categorie contano per chi lavora con WordPress e quali misure e scadenze ne derivano.
Le regole provengono dalla direttiva (UE) 2022/2555, che però nessuno applica direttamente. Ogni Stato membro adotta una propria legge di recepimento, quindi la risposta definitiva dipende sempre dalla legge e dall'autorità nazionali.
L'azienda rientra nella NIS2? Una verifica in tre passaggi
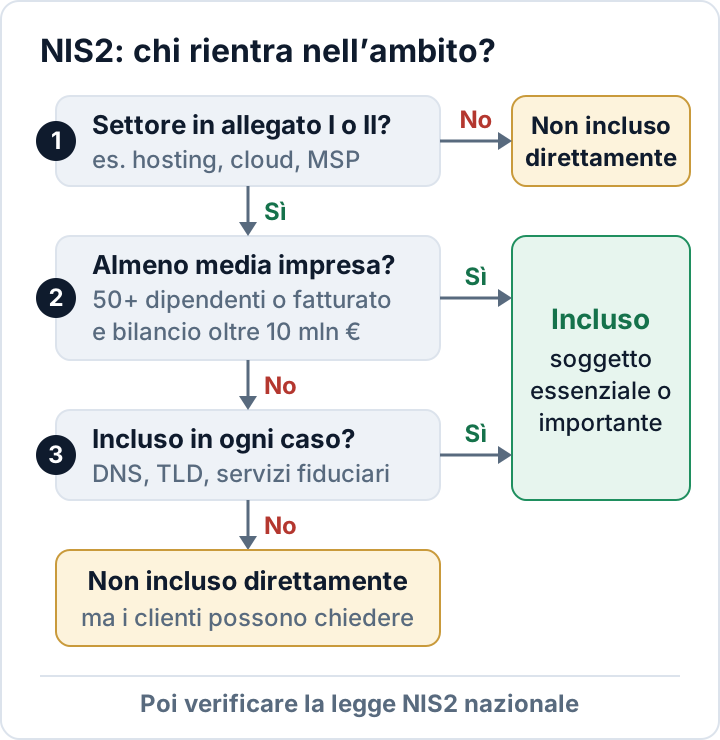
Passaggio 1: il settore è elencato nell'allegato I o nell'allegato II?
La NIS2 elenca i settori in due allegati. L'allegato I comprende i settori ad alta criticità, come energia, trasporti, settore bancario, sanità, acqua potabile, infrastrutture digitali, gestione dei servizi TIC (business-to-business), pubblica amministrazione e spazio. L'allegato II comprende altri settori critici, come servizi postali e di corriere, gestione dei rifiuti, sostanze chimiche, prodotti alimentari, fabbricazione, fornitori di servizi digitali e ricerca.
Se nessuna di queste voci descrive l'attività dell'azienda, in genere la NIS2 non si applica direttamente. Conviene comunque leggere gli allegati: ogni settore è suddiviso in tipologie specifiche di soggetti.
Passaggio 2: l'impresa è almeno di medie dimensioni?
La NIS2 applica un criterio dimensionale: in generale rientrano solo i soggetti di medie e grandi dimensioni. Un'impresa è almeno di medie dimensioni se ha 50 o più dipendenti, oppure un fatturato annuo e un totale di bilancio entrambi superiori a 10 milioni di euro. Le piccole imprese e le microimprese sono in genere escluse dall'ambito di applicazione diretto.
In linea di massima, i soggetti di grandi dimensioni nei settori dell'allegato I diventano «soggetti essenziali», mentre i soggetti di medie dimensioni dell'allegato I e quelli dei settori dell'allegato II diventano «soggetti importanti». Esistono eccezioni, per esempio per i fornitori di servizi DNS e i prestatori di servizi fiduciari qualificati. La classificazione incide sulla vigilanza e sull'importo massimo delle sanzioni.
Passaggio 3: si applica un'eccezione indipendente dalle dimensioni?
Alcuni soggetti rientrano nell'ambito di applicazione qualunque sia la loro dimensione. Ne sono esempi i fornitori di servizi DNS, i registri dei nomi di dominio di primo livello, i prestatori di servizi fiduciari e i fornitori di reti pubbliche di comunicazione elettronica o di servizi di comunicazione elettronica accessibili al pubblico. L'elenco esatto va verificato nella legge nazionale.
Dove si collocano le attività WordPress nella NIS2
Per la maggior parte delle aziende non è il sito web a determinare l'assoggettamento. Un'impresa manifatturiera con 300 dipendenti rientra nella NIS2 per settore e dimensioni; il suo sito WordPress, la intranet e il negozio online fanno poi parte dei sistemi che la sua gestione dei rischi NIS2 deve considerare.
Due categorie dell'allegato I riguardano direttamente il mondo WordPress:
- Infrastrutture digitali, che comprendono i fornitori di servizi di cloud computing, i fornitori di servizi di data center e le reti per la distribuzione dei contenuti (CDN). Una società di hosting WordPress o una piattaforma WordPress gestita di medie o grandi dimensioni può rientrare qui.
- Gestione dei servizi TIC (business-to-business), che comprende i fornitori di servizi gestiti (MSP) e i fornitori di servizi di sicurezza gestiti. In sintesi, un MSP installa, gestisce, opera o mantiene prodotti, reti, infrastrutture o applicazioni TIC per i clienti, in loco o da remoto.
La seconda categoria è quella che molte agenzie trascurano. Un'agenzia web di medie dimensioni che ospita i siti dei clienti, ne cura aggiornamenti e backup e dispone di accessi da amministratore ai loro sistemi può essere un fornitore di servizi gestiti ai sensi della NIS2. Una piccola agenzia o un freelance di solito non rientra direttamente nell'ambito di applicazione per via del criterio dimensionale, ma con ogni probabilità è fornitore di qualcuno che vi rientra.
I fornitori di servizi cloud, di CDN e di servizi gestiti ricadono in genere sotto lo Stato membro in cui hanno lo stabilimento principale nell'UE, anche se operano in più Paesi. È quella la legge nazionale da leggere per prima.
Solo fornitori? Che cosa chiederanno i clienti soggetti alla NIS2
L'articolo 21, paragrafo 2, lettera d), impone ai soggetti obbligati di gestire la sicurezza della catena di approvvigionamento, compresi gli aspetti di sicurezza dei rapporti con i fornitori diretti e i fornitori di servizi. In pratica è così che la NIS2 raggiunge piccole agenzie, freelance, rivenditori di hosting e sviluppatori di plugin: tramite questionari di sicurezza, clausole contrattuali e audit da parte di clienti che rientrano nell'ambito di applicazione.
Richieste tipiche:
- Come e con quale rapidità vengono aggiornati core, plugin e temi di WordPress.
- Chi ha accesso da amministratore ai siti del cliente, e se l'autenticazione a più fattori è obbligatoria.
- Con quale frequenza si eseguono i backup, dove sono conservati e quando è stato testato l'ultimo ripristino.
- Entro quanto tempo il cliente verrà informato di un incidente di sicurezza, così da poter rispettare il proprio termine di 24 ore.
- Prove: report delle scansioni, registri degli aggiornamenti, un registro degli incidenti, un referente per la sicurezza con nome e cognome.
Il modo più semplice per rispondere è raccogliere queste prove in ogni caso, anche senza richieste. La nostra checklist di sicurezza WordPress raggruppa le misure abituali, così da trasformarle in una routine scritta.
Le misure dell'articolo 21 NIS2 che riguardano un sito WordPress
L'articolo 21, paragrafo 2, elenca dieci misure minime, dalla lettera a) alla j). Non tutte riguardano i siti web, ma diverse si traducono direttamente nella pratica WordPress:
| Art. 21(2) | Che cosa significa su un sito WordPress |
|---|---|
| a) Analisi dei rischi, politiche di sicurezza | Inventario di siti, plugin, temi e account amministratore |
| b) Gestione degli incidenti | Un piano scritto: chi decide, chi ripristina, chi notifica |
| c) Continuità operativa | Backup esterni, ripristini testati, un ordine di ripristino |
| d) Sicurezza della catena di approvvigionamento | Verifica di sviluppatori di plugin, hosting e agenzie |
| e) Gestione delle vulnerabilità | Aggiornamenti rapidi, rimozione dei plugin abbandonati |
| f) Valutazione dell'efficacia | Audit e scansioni regolari, con i risultati conservati |
| g) Igiene informatica, formazione | Sensibilizzazione sul phishing per chiunque abbia un accesso |
| h) Crittografia | HTTPS ovunque, backup cifrati |
| i) Controllo degli accessi, sicurezza del personale | Ruoli con privilegio minimo, revoca immediata degli accessi a fine rapporto |
| j) Autenticazione a più fattori | Accesso a due fattori per tutti gli amministratori e gli editori |
Due di queste misure meritano la priorità su quasi tutti i siti WordPress. La prima è l'aggiornamento: la maggior parte delle vulnerabilità di WordPress si trova nei plugin, e la nostra guida ai plugin WordPress vulnerabili spiega come inventariarli, aggiornarli e sostituirli. La seconda è l'autenticazione a più fattori: il core di WordPress non offre un accesso a due fattori integrato, quindi serve un plugin o un identity provider. Si veda la guida all'autenticazione a due fattori per gli amministratori WordPress.
La NIS2 indica gli ambiti, non gli strumenti. Fin dove spingersi in ciascun ambito dipende dall'analisi dei rischi, e la legge o l'autorità nazionale possono aggiungere requisiti più dettagliati.
Obblighi degli organi di gestione e termine di 24 ore
Ai sensi dell'articolo 20, gli organi di gestione devono approvare le misure di gestione dei rischi di cybersicurezza, sovrintenderne l'attuazione e seguire una formazione. I dirigenti possono essere ritenuti responsabili delle violazioni. Per un'agenzia o un hosting che rientra nell'ambito di applicazione, la sicurezza è un tema di competenza dei vertici, non un incarico secondario per il dipendente più tecnico.
L'articolo 23 fissa i tempi di notifica degli incidenti significativi. In linea di massima, un incidente è significativo se causa o può causare gravi perturbazioni operative o perdite finanziarie, oppure danni considerevoli ad altri. Le notifiche vanno al CSIRT nazionale o all'autorità competente:
- Preallarme entro 24 ore da quando si è venuti a conoscenza dell'incidente.
- Notifica dell'incidente entro 72 ore, con una valutazione iniziale.
- Relazione finale entro un mese dalla notifica dell'incidente.
Un sito WordPress violato può costituire anche una violazione dei dati personali ai sensi del GDPR, con un proprio termine di 72 ore nei confronti dell'autorità per la protezione dei dati. I due obblighi corrono in parallelo, verso autorità diverse. Il nostro articolo sulla notifica del data breach entro 72 ore secondo il GDPR tratta quel versante.
Sanzioni NIS2 e stato del recepimento
L'articolo 34 impone agli Stati membri di prevedere, per le violazioni degli articoli 21 e 23, sanzioni con importi massimi non inferiori a questi:
- Soggetti essenziali: almeno 10 milioni di euro o il 2% del fatturato mondiale annuo, se superiore.
- Soggetti importanti: almeno 7 milioni di euro o l'1,4% del fatturato mondiale annuo, se superiore.
Gli importi effettivi e le procedure sono stabiliti dalle leggi nazionali.
Il recepimento è andato a rilento. La direttiva è stata adottata il 14 dicembre 2022 e gli Stati membri avevano tempo fino al 17 ottobre 2024 per recepirla. La Commissione europea ha inviato lettere di costituzione in mora a 23 Stati membri il 28 novembre 2024 e pareri motivati a 19 Stati membri il 7 maggio 2025. Il 9 luglio 2026 ha deferito Irlanda, Spagna, Francia e Paesi Bassi alla Corte di giustizia. La pagina della Commissione sulla NIS2 è un buon punto di riferimento per seguire gli sviluppi.
In pratica, scadenze, obblighi di registrazione e sanzioni dipendono dal Paese di stabilimento e dalla relativa legge nazionale. Prima di affidarsi a una qualsiasi sintesi a livello UE, compresa questa, occorre verificare quella legge e le indicazioni dell'autorità competente.
Domande frequenti
La NIS2 si applica al sito web di una piccola impresa?
In genere non direttamente. Le piccole imprese e le microimprese sono di solito escluse, a meno che non si applichi un'eccezione indipendente dalle dimensioni, per esempio per i servizi DNS o i servizi fiduciari. Chi rifornisce clienti che rientrano nell'ambito di applicazione deve però aspettarsi requisiti di sicurezza nei contratti.
Un'agenzia web WordPress è un fornitore di servizi gestiti ai sensi della NIS2?
Può esserlo, se è di medie o grandi dimensioni e gestisce i sistemi dei clienti, per esempio hosting, aggiornamenti, backup e accessi da amministratore. Uno studio che si limita a progettare i siti e a consegnarli è un caso diverso. La definizione va verificata nella legge nazionale.
Questo articolo ha carattere informativo generale e non costituisce consulenza legale.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

