Site WordPress piraté ? La notification RGPD sous 72 heures
Site WordPress piraté ? Quand un piratage devient une violation de données au sens du RGPD, quand démarrent les 72 heures, que notifier, que documenter et qui informer.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

Si un piratage expose, modifie ou détruit des données personnelles sur votre site WordPress, il s’agit d’une violation de données à caractère personnel au sens du RGPD. Les règles de notification des violations de données vous laissent alors 72 heures : vous devez notifier l’autorité de contrôle (en France, la CNIL) dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, à moins que la violation ne soit pas susceptible d’engendrer un risque pour les personnes.
Le délai ne démarre pas au moment de l’attaque, et il n’attend pas non plus la fin du nettoyage. Voici quand il commence, ce qu’il faut faire en premier, ce qu’il faut notifier et quand prévenir vos utilisateurs.
Quand un site WordPress piraté constitue-t-il une violation de données personnelles ?
Le RGPD définit la violation de données à caractère personnel comme une violation de la sécurité entraînant, de manière accidentelle ou illicite, la destruction, la perte, l’altération, la divulgation non autorisée de données à caractère personnel, ou l’accès non autorisé à de telles données (art. 4, point 12, du RGPD). Le Comité européen de la protection des données (CEPD) distingue trois types de violations, et un piratage WordPress peut provoquer chacun d’eux :
- Confidentialité : un attaquant télécharge la table des utilisateurs, les commandes WooCommerce ou les saisies de formulaires de contact, ou un skimmer installé sur la page de paiement lit ce que les clients saisissent.
- Intégrité : l’attaquant modifie des comptes utilisateurs ou des fiches clients, par exemple en changeant des adresses e-mail pour recevoir lui-même les liens de réinitialisation de mot de passe.
- Disponibilité : la base de données est supprimée ou chiffrée par un rançongiciel. Selon le CEPD, même une perte temporaire de disponibilité constitue une violation que vous devez au moins documenter.
Tout piratage n’implique pas des données personnelles ; une page statique défigurée, sans formulaire ni compte utilisateur, peut ne pas en contenir. Mais presque tous les sites WordPress stockent des comptes utilisateurs, des commentaires ou des saisies de formulaires : partez du principe que des données personnelles sont en jeu tant que vous n’avez pas vérifié. Notre liste des signes qu’un site WordPress a été piraté vous aide à repérer le problème tôt.
Notification des violations de données : quand démarrent les 72 heures
L’article 33 fait courir les 72 heures à partir du moment où vous prenez connaissance de la violation. Dans ses lignes directrices sur la notification des violations de données à caractère personnel, le CEPD explique qu’un responsable du traitement en a connaissance lorsqu’il a un degré raisonnable de certitude qu’un incident de sécurité s’est produit et a compromis des données à caractère personnel. Une brève enquête pour l’établir est admise, et pendant qu’elle dure, vous n’en avez pas encore « connaissance ». L’enquête doit toutefois commencer le plus tôt possible.
Un exemple : votre hébergeur signale un logiciel malveillant le lundi matin. L’après-midi, vous découvrez un nouveau compte administrateur et des indices montrant que la table des utilisateurs a été exportée. À partir de ce moment, vous avez connaissance de la violation, et les 72 heures expirent le jeudi après-midi.
Trois autres points comptent pour les sites WordPress :
- L’obligation de notifier incombe au responsable du traitement, généralement l’entreprise propriétaire du site, et non à l’agence ou à l’hébergeur.
- Un sous-traitant, comme votre hébergeur ou votre agence, doit vous informer dans les meilleurs délais dès qu’il a connaissance d’une violation (art. 33, § 2).
- Si vous notifiez au-delà de 72 heures, vous devez indiquer les motifs du retard (art. 33, § 1).
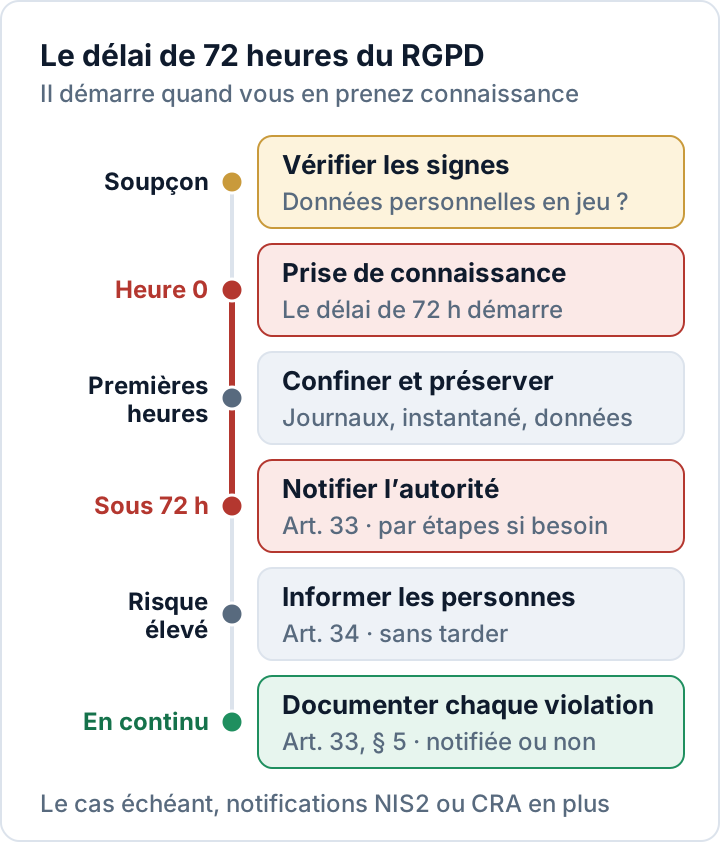
Les premières heures : confiner, préserver, évaluer
Suivez ces étapes dans l’ordre et notez ce que vous faites, avec l’heure. Ce journal deviendra le cœur de votre documentation.
- Notez le point de départ. Consignez le moment où vous avez pris connaissance de la violation, qui a trouvé quoi et quels systèmes sont touchés.
- Confinez. Passez le site en mode maintenance ou mettez-le hors ligne. Changez tous les mots de passe administrateur, d’hébergement, SFTP et de base de données, notez puis supprimez les comptes inconnus, révoquez les mots de passe d’application et remplacez les clés et sels de sécurité de
wp-config.php(par exemple avecwp config shuffle-salts), ce qui déconnecte tous les utilisateurs. - Préservez les preuves. Avant de nettoyer quoi que ce soit, copiez les journaux d’accès et d’erreurs du serveur et réalisez un instantané des fichiers et de la base de données. Stockez-le en lieu sûr : il contient les mêmes données personnelles.
- Évaluez les données. Quelles tables et quelles extensions contiennent des données personnelles : utilisateurs, commandes, saisies de formulaires, listes de diffusion ? Quelles catégories (noms, adresses e-mail, adresses postales, mots de passe hachés, historiques de commandes), et combien de personnes et d’enregistrements, approximativement ?
- Trouvez le point d’entrée. Une extension obsolète, un mot de passe volé, un compte d’agence compromis ? Vous en avez besoin pour combler la faille et évaluer les conséquences.
- Impliquez les bonnes personnes. Votre délégué à la protection des données (DPO), si vous en avez un, votre hébergeur et votre agence.
Le nettoyage du site est un chantier à part ; notre plan de suppression des logiciels malveillants, étape par étape, le détaille.
Ce que la notification doit contenir
Selon l’article 33, paragraphe 3, la notification à l’autorité de contrôle doit au moins :
- décrire la nature de la violation, y compris, si possible, les catégories et le nombre approximatif de personnes concernées ainsi que les catégories et le nombre approximatif d’enregistrements concernés ;
- indiquer le nom et les coordonnées de votre délégué à la protection des données ou d’un autre point de contact ;
- décrire les conséquences probables de la violation ;
- décrire les mesures prises ou envisagées, y compris, le cas échéant, celles destinées à atténuer les éventuelles conséquences négatives.
Vous aurez rarement tous ces éléments au bout de 72 heures, et le RGPD le prévoit : s’il n’est pas possible de fournir toutes les informations en même temps, vous pouvez les communiquer de manière échelonnée, sans autre retard indu (art. 33, § 4). Notifiez ce que vous savez, indiquez ce qui est encore en cours d’analyse et envoyez des compléments. Repérez dès maintenant le formulaire ou la procédure de notification de votre autorité (en France, celle de la CNIL), et non en plein incident.
L’extension Security Audit & Compliance de secaudit.eu recherche les indicateurs de compromission typiques, comme les comptes administrateurs cachés, les tâches cron suspectes et les fichiers du cœur modifiés, et peut exporter un projet de notification d’incident structuré selon les étapes 24 h / 72 h / 1 mois prévues par NIS2. C’est toujours à vous de relire, de compléter et de soumettre la notification.
Documenter chaque violation, même sans notification
L’article 33, paragraphe 5, vous impose de documenter toute violation de données à caractère personnel : les faits, ses effets et les mesures prises pour y remédier, que vous la notifiiez ou non. Cette documentation doit permettre à l’autorité de contrôle de vérifier que vous avez respecté vos obligations. Si vous estimez qu’une violation n’est pas susceptible d’engendrer un risque et ne la notifiez pas, consignez pourquoi.
Un registre des violations utile contient :
- Chronologie : premiers signes, prise de connaissance, confinement, notification
- Systèmes touchés, catégories de données et volumes approximatifs
- Cause et point d’entrée, dans la mesure où ils sont connus
- Évaluation des risques et décision de notifier ou non, avec ses motifs
- Mesures prises et prévues, avec les dates
- Copies de la notification et de tout message adressé aux personnes concernées
Les enseignements tirés de l’incident doivent nourrir vos mesures de sécurité au titre de l’article 32 du RGPD.
Informer les utilisateurs concernés (art. 34)
Lorsqu’une violation est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes, vous devez aussi en informer les personnes concernées dans les meilleurs délais (art. 34). Le message doit décrire la nature de la violation en des termes clairs et simples et contenir au moins un point de contact, les conséquences probables et les mesures prises ou envisagées. Ajoutez des conseils pratiques, par exemple changer les mots de passe réutilisés et se méfier de l’hameçonnage.
Un risque élevé est plus probable lorsque les données permettent une fraude ou une usurpation d’identité, ou qu’elles touchent à des sujets sensibles comme la santé. L’article 34, paragraphe 3, prévoit trois exceptions : les données ont été rendues incompréhensibles pour toute personne non autorisée, par exemple grâce au chiffrement ; des mesures ultérieures garantissent que le risque élevé n’est plus susceptible de se matérialiser ; ou des messages individuels exigeraient des efforts disproportionnés, auquel cas une communication publique ou une mesure similaire tout aussi efficace doit informer les personnes à la place.
NIS2 et CRA : d’autres notifications peuvent s’ajouter
La notification prévue par le RGPD porte sur les données personnelles. Deux autres textes européens peuvent exiger des notifications distinctes pour le même incident, auprès d’autres destinataires et selon leurs propres délais :
- NIS2 : si votre organisation est une entité essentielle ou importante au sens de la loi NIS2 de votre pays, les incidents importants exigent une alerte précoce dans les 24 heures, une notification d’incident dans les 72 heures et un rapport final dans un délai d’un mois (art. 23 de la directive NIS 2). Les modalités dépendent de la loi nationale ; notre guide NIS2 explique qui est concerné.
- Cyber Resilience Act : si vous vendez une extension ou un thème WordPress à des clients de l’UE, vous en êtes le fabricant au sens du CRA (règlement sur la cyberrésilience). Depuis le 11 septembre 2026, les vulnérabilités activement exploitées et les incidents graves touchant votre produit doivent être signalés : alerte précoce dans les 24 heures, notification dans les 72 heures et rapport final dans les 14 jours suivant la mise à disposition d’un correctif (vulnérabilités) ou dans un délai d’un mois (incidents graves), via la plateforme unique de signalement de l’ENISA (Commission européenne).
Un même incident peut donc entraîner jusqu’à trois notifications. Convenez à l’avance de qui se charge de chacune.
FAQ
Dois-je notifier si je ne suis pas sûr que des données ont été consultées ?
Vous avez « connaissance » de la violation dès que vous êtes raisonnablement certain que des données personnelles ont été compromises ; une brève enquête pour le vérifier est admise. Si les données ont pu être consultées et que vous ne pouvez pas conclure qu’un risque pour les personnes est improbable, le plus prudent est de notifier dans le délai avec ce que vous savez, puis de compléter auprès de l’autorité. Dans tous les cas, documentez votre raisonnement.
Les week-ends comptent-ils dans les 72 heures ?
Oui. Selon les règles européennes de computation des délais (règlement n° 1182/71), les samedis, dimanches et jours fériés sont comptés. Le délai est de 72 heures, pas de trois jours ouvrés : prévoyez qui peut agir un samedi.
Cet article est une information générale et ne constitue pas un conseil juridique.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

