Sceau de sécurité de site web : ce qu'un badge prouve (ou non)
Ce qu'un sceau de sécurité de site web prouve ou non : types de sceaux, limites du badge statique, quatre critères d'un sceau honnête et vérification en une minute.
Aussi en : English Deutsch Español Italiano Polski Português Türkçe

Un sceau de sécurité de site web ne prouve qu'une chose, et elle est étroite : un contrôle précis a été exécuté sur un domaine précis, à un moment précis, avec un résultat précis. Il ne prouve pas que le site est sûr aujourd'hui. Avant de placer un badge dans votre pied de page ou sur votre page de paiement, vérifiez de quel type de sceau il s'agit et si quelqu'un peut en contrôler la validité.
Ce qu'un sceau de sécurité de site web peut prouver, et ce qu'il ne peut pas prouver
Un sceau est un instantané. Le jour du contrôle, l'outil d'analyse ou l'auditeur a constaté une certaine configuration, un certain ensemble d'extensions et un certain résultat. Cette information est utile, à condition que le sceau affiche honnêtement sa date.
Le site continue pourtant d'évoluer après ce jour. Les extensions sont mises à jour, quelqu'un installe une extension de formulaire de contact qui enregistre les messages dans la base de données, et de nouvelles vulnérabilités sont publiées chaque jour. Patchstack, un éditeur de solutions de sécurité, a recensé 11 334 nouvelles vulnérabilités dans l'écosystème WordPress en 2025 dans son rapport State of WordPress Security in 2026. Un contrôle vieux de trois mois ne vous dit presque rien sur elles.
Aucun sceau ne peut prouver l'une de ces trois choses :
- que le site est sûr en ce moment ;
- que les données personnelles sont traitées de manière licite ;
- qu'aucune vulnérabilité n'existe.
Un badge qui laisse entendre le contraire promet plus qu'il ne peut tenir.
Trois types de sceaux : chiffrement, scanner et certification
La plupart des badges que l'on voit sur les sites se répartissent en trois groupes. Chacun répond à une question différente, on ne peut donc pas les comparer directement.
Les sceaux de chiffrement ou TLS montrent que la connexion utilise HTTPS et qu'un certificat a été émis pour le domaine. Cela protège les données en transit. Cela ne dit rien des extensions obsolètes, des mots de passe d'administrateur faibles ou d'un script injecté.
Les sceaux de scanner affichent le résultat d'un contrôle automatisé. Certains analysent depuis l'extérieur et ne voient que ce que voit n'importe quel visiteur. D'autres s'exécutent sur le site et peuvent examiner les fichiers, les utilisateurs et la configuration. La profondeur varie beaucoup : demandez ce qui a réellement été analysé.
Les certifications et audits formels sont des évaluations menées par un tiers selon un référentiel défini, avec un périmètre, des preuves et un rapport d'auditeur. Un badge, c'est autre chose. Le pire cas est celui d'un badge qui ne fait que ressembler à l'une de ces évaluations.
| Type | Ce qui est contrôlé | Qui contrôle | Non couvert |
|---|---|---|---|
| Chiffrement/TLS | HTTPS et certificat | Autorité de certification | L'application elle-même |
| Scanner | Contrôles automatisés | Outil, externe ou sur site | Tout ce qui sort du périmètre d'analyse |
| Audit formel | Mesures de maîtrise au regard d'un référentiel | Tiers indépendant | Les changements après l'audit |
Pourquoi une image de badge statique ne prouve rien
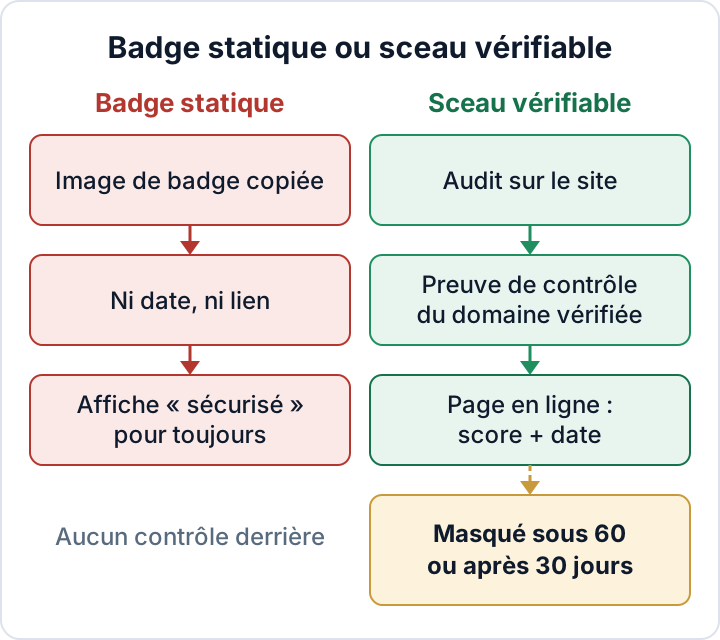
Un fichier PNG ou SVG portant la mention « Sécurisé » n'est qu'une image. N'importe qui peut l'enregistrer et la téléverser sur un autre site en dix secondes. Elle continue d'afficher « sécurisé » après l'échec du dernier contrôle, et après l'expiration de l'abonnement il y a deux ans.
Un badge qui renvoie vers la page marketing générique de l'émetteur pose le même problème. Cette page montre que le prestataire existe. Elle ne dit rien sur ce site.
Méfiez-vous des liens de vérification qui pointent vers le domaine du site lui-même, comme example-shop.eu/security-verified. Le propriétaire du site contrôle cette page et peut y écrire ce qu'il veut. Une page de vérification n'a de valeur que si elle est hébergée par un tiers et que le site ne peut pas la modifier.
Quatre critères d'un sceau honnête
Vous pouvez passer n'importe quel sceau au crible de ces quatre critères :
- Une date visible du dernier contrôle. Sans date, impossible de juger si le résultat signifie encore quelque chose.
- Une page de vérification en ligne, hébergée par l'émetteur. Elle affiche le résultat actuel, pas une capture d'écran figée.
- Une date d'expiration. Le sceau disparaît quand les contrôles cessent ou que le résultat passe sous un seuil. Un sceau qui ne peut pas expirer ne peut alerter personne.
- Une vérification du domaine. L'émetteur s'assure que le résultat appartient bien au domaine qui affiche le sceau : un badge copié ne se vérifie donc pas ailleurs.
Un sceau honnête garde aussi les faiblesses du site confidentielles. Une page publique qui énumère « extension X obsolète, XML-RPC ouvert » remet une liste de courses aux attaquants. Les visiteurs n'ont besoin que du score et de la date.
Si vous affichez un sceau, restez factuel. Indiquez ce qui a été contrôlé et quand, par exemple « Audit de sécurité automatisé, dernier passage le 20 octobre 2026 ». Évitez toute formulation qui suggère une sécurité absolue, une immunité face aux attaques ou une approbation officielle. Aucun site ne peut honnêtement l'affirmer, et les règles sur les pratiques commerciales trompeuses peuvent s'appliquer. En cas de doute, demandez conseil à votre avocat.
Comment les visiteurs peuvent vérifier un sceau de sécurité en moins d'une minute
Aucune connaissance technique n'est nécessaire. Cela prend à peu près le temps de lire une fiche produit.
- Cliquez sur le sceau. S'il ne se passe rien, c'est une image et elle ne prouve rien.
- Regardez la barre d'adresse. La page doit s'ouvrir en HTTPS sur le domaine propre de l'émetteur, pas sur celui de la boutique ni sur un domaine qui y ressemble.
- Vérifiez que le domaine indiqué sur la page de vérification correspond au site d'où vous venez.
- Contrôlez la date du dernier contrôle et si le résultat est présenté comme actuel.
- Si la page est une simple page commerciale, n'indique aucun domaine ou affiche une date très ancienne, considérez le sceau comme de la décoration.
Comment fonctionne le sceau secaudit.eu, limites comprises
Nous exploitons nous-mêmes un sceau. Voici comment il fonctionne et ce qu'il ne fait pas.
L'audit s'exécute sur le site WordPress lui-même, via l'extension Security Audit & Compliance. Il contrôle les fichiers, les utilisateurs, la configuration, les indicateurs de compromission connus et les composants obsolètes. L'extension envoie le rapport à secaudit.eu. secaudit.eu vérifie ensuite que le rapport provient bien de ce domaine (preuve de contrôle du domaine). La page de vérification publique sur secaudit.eu affiche le score réel et la date du dernier audit.
Le sceau comporte des limites intégrées :
- Il disparaît lorsque le score passe sous 60/100.
- Il expire après 30 jours sans nouvel audit.
- La page de vérification affiche le score et la date du dernier audit. Elle ne liste jamais les faiblesses.
- Ce n'est pas une certification et il ne promet pas que le site est sûr. Ce n'est pas non plus une marque officielle ou européenne, d'aucune sorte.
La méthode a elle aussi sa limite. Comme l'audit s'exécute sur le site, un site profondément compromis pourrait fausser ce que l'audit voit. Un audit sur site complète la surveillance externe, il ne la remplace pas. Conservez vos contrôles de disponibilité, un coup d'œil à ce que les moteurs de recherche indexent pour votre domaine, et l'analyse antimalware de votre hébergeur.
Un sceau s'adresse aux visiteurs ; les preuves, aux clients et aux auditeurs
Un badge rassure un visiteur qui n'a jamais entendu parler de vous. Le questionnaire de sécurité d'un client, un assureur ou une autorité de protection des données (en France, la CNIL) en attendront davantage. Ils demandent des preuves : rapports d'audit, journaux de mises à jour, revues des accès et tests de restauration des sauvegardes.
Le RGPD exige des mesures techniques et organisationnelles appropriées. Selon l'art. 32, paragraphe 1, point d), elles comprennent « une procédure visant à tester, à analyser et à évaluer régulièrement l'efficacité » de ces mesures. Selon l'art. 5, paragraphe 2, vous devez pouvoir démontrer votre conformité. Les entreprises relevant de NIS 2 doivent en outre gérer la sécurité de leurs fournisseurs au titre de l'art. 21, paragraphe 2, point d). C'est pourquoi les agences et les éditeurs d'extensions reçoivent de plus en plus ces questions. Un historique d'audits datés vous aide à y répondre. Le badge, non.
Pour savoir quoi conserver, voyez quelles preuves doivent figurer dans un rapport d'audit de sécurité WordPress. Pour comprendre pourquoi les tests réguliers comptent, lisez l'article 32 du RGPD appliqué à WordPress. Pour les mesures qui précèdent tout sceau, suivez la checklist de sécurité WordPress. Et si vous voulez améliorer les signaux que votre site envoie vers l'extérieur, les en-têtes de sécurité vous apportent plus qu'un badge.
Procédez dans cet ordre. Corrigez d'abord les constats. N'affichez un sceau que lorsque le score est stable. Lancez un audit au moins tous les 30 jours pour que le sceau ne soit jamais périmé sur votre page de paiement.
L'extension Security Audit & Compliance audite votre site WordPress, associe les constats à l'art. 32 du RGPD et à l'art. 21 de NIS 2, exporte un rapport pour vos dossiers et propose en option un sceau avec page de vérification publique → secaudit.eu
FAQ
Un sceau de sécurité prouve-t-il que mon site respecte le RGPD ?
Non. Le RGPD couvre la licéité des traitements, les obligations d'information, les contrats, les mesures de sécurité et bien d'autres sujets. Un audit daté peut étayer la documentation de vos tests de sécurité. C'est tout ce qu'un badge peut faire.
Quelqu'un peut-il copier le sceau secaudit.eu sur un autre site ?
Il peut copier l'image, mais elle ne sera pas validée. La page de vérification est liée au domaine qui a passé la preuve de contrôle. Un visiteur qui clique sur un sceau copié verra un autre domaine ou aucun résultat valide.
Que devient le sceau si mon score baisse ?
Il disparaît dès que le score passe sous 60/100. Il expire aussi si aucun nouvel audit n'est exécuté dans les 30 jours.
Le sceau secaudit.eu est-il une certification ?
Non. Il affiche le résultat et la date d'un audit automatisé exécuté sur le site. Ce n'est ni une certification ni une marque officielle.
Cet article est une information générale et ne constitue pas un conseil juridique.
Vérifiez votre propre site
Security Audit & Compliance est l’extension WordPress de secaudit.eu : elle recherche les logiciels malveillants, le spam caché, les fichiers du cœur modifiés et le code vulnérable, et rattache ses constats à l’article 32 du RGPD, à l’article 21 de NIS2 et à l’OWASP Top 10.
Voir ce que vérifie l’extension

