Web sitesi güvenlik mührü: rozet neyi kanıtlar, neyi kanıtlamaz
Güvenlik mührü neyi kanıtlar, neyi kanıtlamaz? Mühür türleri, statik rozetlerin neden değersiz olduğu, dürüst mührün dört işareti ve bir dakikada doğrulama.
Diğer diller: English Deutsch Français Español Italiano Polski Português

Bir web sitesi güvenlik mührü dar bir şeyi kanıtlayabilir: belirli bir alan adında, belirli bir zamanda, belirli bir kontrol çalıştı ve belirli bir sonuç verdi. Sitenin bugün güvenli olduğunu kanıtlayamaz. Alt bilgi alanınıza ya da ödeme sayfanıza bir rozet koymadan önce bunun hangi tür mühür olduğunu ve birinin onu doğrulayıp doğrulayamayacağını öğrenin.
Güvenlik mührü neyi kanıtlar, neyi kanıtlamaz
Mühür bir anlık görüntüdür. Kontrolün yapıldığı gün tarayıcı ya da denetçi belirli bir yapılandırma, belirli bir eklenti kümesi ve belirli bir sonuç gördü. Mühür tarihi konusunda dürüstse bu bilgi işe yarar.
Site o günden sonra değişmeye devam eder. Eklentiler güncellenir, biri veritabanına kayıt yazan bir iletişim formu eklentisi kurar, her gün yeni güvenlik açıkları yayımlanır. Bir güvenlik satıcısı olan Patchstack, State of WordPress Security in 2026 raporunda 2025'te WordPress ekosisteminde 11.334 yeni güvenlik açığı saydı. Üç ay önce yapılmış bir kontrol bunların hiçbiri hakkında size pek bir şey söylemez.
Hiçbir mühür şu üç şeyden hiçbirini kanıtlayamaz:
- sitenin şu an güvenli olduğunu;
- kişisel verilerin hukuka uygun işlendiğini;
- hiçbir güvenlik açığının bulunmadığını.
Bunlardan birini ima eden bir rozet, verebileceğinden fazlasını vaat eder.
Üç tür mühür: şifreleme, tarayıcı ve sertifika rozetleri
Sitelerdeki rozetlerin çoğu üç gruba ayrılır. Her biri farklı bir soruyu yanıtlar, bu yüzden doğrudan kıyaslanamazlar.
Şifreleme ya da TLS mühürleri, bağlantının HTTPS kullandığını ve alan adı için bir sertifika verildiğini gösterir. Bu, aktarım sırasındaki veriyi korur. Eski eklentiler, zayıf yönetici parolaları ya da enjekte edilmiş bir betik hakkında hiçbir şey söylemez.
Tarayıcı mühürleri, otomatik bir kontrolün sonucunu gösterir. Bazıları dışarıdan tarar ve yalnızca her ziyaretçinin gördüğünü görür. Bazıları sitenin üzerinde çalışır; dosyaları, kullanıcıları ve yapılandırmayı inceleyebilir. Derinlik çok değişir, o yüzden gerçekte neyin tarandığını sorun.
Sertifikasyonlar ve resmî denetimler, tanımlı bir standarda göre üçüncü bir tarafın yaptığı değerlendirmelerdir; kapsamı, kanıtı ve denetçi raporu vardır. Rozet ise bambaşka bir şeydir. En kötü durum, bu değerlendirmelerden birine yalnızca benzeyen bir rozettir.
| Tür | Neyi kontrol eder | Kim kontrol eder | Kapsam dışı |
|---|---|---|---|
| Şifreleme/TLS | HTTPS ve sertifika | Sertifika otoritesi | Uygulamanın kendisi |
| Tarayıcı | Otomatik kontroller | Araç, dışarıdan veya sitede | Tarama kapsamı dışındaki her şey |
| Resmî denetim | Standarda göre kontroller | Bağımsız üçüncü taraf | Denetimden sonraki değişiklikler |
Statik bir rozet görseli neden hiçbir şey kanıtlamaz
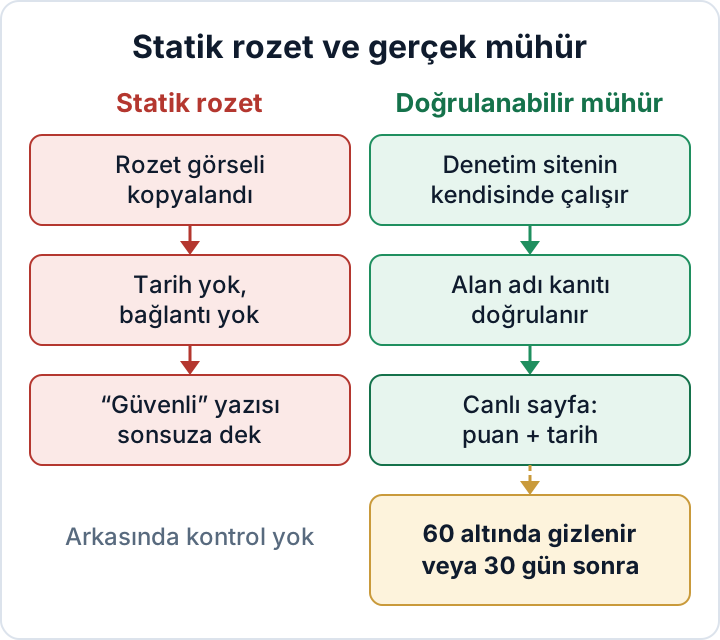
Üzerinde "Güvenli" yazan bir PNG ya da SVG dosyası yalnızca bir görseldir. Herkes onu kaydedip on saniyede başka bir siteye yükleyebilir. Son kontrol başarısız olduktan sonra da, abonelik iki yıl önce bittikten sonra da "güvenli" demeye devam eder.
Rozetin, yayıncısının genel bir tanıtım sayfasına bağlanması da aynı sorunu taşır. O sayfa satıcının var olduğunu gösterir. Bu site hakkında hiçbir şey söylemez.
Doğrulama bağlantısı sitenin kendi alan adına dönüyorsa dikkatli olun; örneğin example-shop.eu/security-verified. O sayfayı site sahibi yönetir ve üzerine istediğini yazabilir. Bir doğrulama sayfası ancak üçüncü bir taraf barındırıyorsa ve site onu düzenleyemiyorsa anlam taşır.
Dürüst bir mührün dört işareti
Herhangi bir mührü şu dört ölçüte göre sınayabilirsiniz:
- Son kontrolün görünür tarihi. Tarih yoksa sonucun hâlâ bir anlamı olup olmadığını değerlendiremezsiniz.
- Yayıncının barındırdığı canlı doğrulama sayfası. Dondurulmuş bir ekran görüntüsü değil, güncel sonucu gösterir.
- Son kullanma süresi. Kontroller durduğunda ya da sonuç bir eşiğin altına indiğinde mühür kaybolur. Süresi dolamayan bir mühür kimseyi uyaramaz.
- Alan adı doğrulaması. Yayıncı, sonucun mührü gösteren alan adına ait olduğunu doğrular; böylece kopyalanmış bir rozet başka yerde doğrulanmaz.
Dürüst bir mühür, sitenin zayıflıklarını da gizli tutar. "Eski X eklentisi, XML-RPC açık" yazan herkese açık bir sayfa saldırganlara hazır bir alışveriş listesi verir. Ziyaretçilerin yalnızca puana ve tarihe ihtiyacı var.
Bir mühür gösteriyorsanız ifadeyi sade tutun. Neyin ne zaman kontrol edildiğini yazın; örneğin "Otomatik güvenlik denetimi, son çalıştırma: 20 Ekim 2026". Mutlak güvenliği, saldırılara karşı bağışıklığı ya da resmî onayı çağrıştıran ifadelerden kaçının. Hiçbir web sitesi bu iddiaları dürüstçe ileri süremez ve yanıltıcı beyanlara ilişkin tüketici koruma kuralları devreye girebilir. Emin değilseniz avukatınıza danışın.
Ziyaretçiler güvenlik mührünü bir dakikada nasıl kontrol eder
Bunun için teknik bilgi gerekmez. Bir ürün açıklamasını okumak kadar sürer.
- Mühre tıklayın. Hiçbir şey olmuyorsa bu bir resimdir ve hiçbir şey kanıtlamaz.
- Adres çubuğuna bakın. Sayfa, yayıncının kendi alan adında HTTPS üzerinden açılmalıdır. Mağazanın alan adında ya da benzeri görünen bir alan adında olmamalıdır.
- Doğrulama sayfasında adı geçen alan adının, geldiğiniz siteyle aynı olduğunu kontrol edin.
- Son kontrolün tarihine ve sonucun güncel olarak gösterilip gösterilmediğine bakın.
- Sayfa genel bir satış sayfasıysa, alan adı göstermiyorsa ya da çok eski bir tarih gösteriyorsa mührü süs olarak değerlendirin.
secaudit.eu mührü nasıl çalışır, sınırları nelerdir
Kendi mührümüzü de işletiyoruz. Nasıl çalıştığı ve neleri yapmadığı şöyle.
Denetim, Security Audit & Compliance eklentisi aracılığıyla doğrudan WordPress sitesinin üzerinde çalışır. Dosyaları, kullanıcıları, yapılandırmayı, bilinen ele geçirilme göstergelerini ve eski bileşenleri kontrol eder. Eklenti raporu secaudit.eu'ya gönderir. secaudit.eu da raporun gerçekten o alan adından geldiğini doğrular (alan adı denetimi kanıtı). secaudit.eu üzerindeki herkese açık doğrulama sayfası gerçek puanı ve son denetimin tarihini gösterir.
Mührün yerleşik sınırları var:
- Puan 60/100'ün altına düştüğünde kaybolur.
- Yeni denetim yapılmadan 30 gün geçince süresi dolar.
- Doğrulama sayfası puanı ve son denetimin tarihini gösterir. Zayıflıkları asla listelemez.
- Bir sertifikasyon değildir ve sitenin güvenli olduğunu vaat etmez. Hiçbir biçimde resmî ya da AB'ye ait bir işaret değildir.
Yöntemin de bir sınırı var. Denetim sitenin üzerinde çalıştığı için, ciddi biçimde ele geçirilmiş bir site denetimin gördüklerine müdahale edebilir. Sitede çalışan denetim, dış izlemeyi tamamlar; onun yerini almaz. Erişilebilirlik (uptime) kontrollerini, arama motorlarının alan adınız için neleri dizinlediğine yönelik bakışı ve barındırma sağlayıcınızın kötü amaçlı yazılım taramasını sürdürün.
Mühür ziyaretçiler içindir; kanıt müşteriler ve denetçiler için
Rozet, sizi hiç duymamış bir ziyaretçiyi rahatlatır. Bir müşterinin güvenlik anketi, bir sigortacı ya da bir veri koruma otoritesi ise daha fazlasını ister. Kanıt isterler: denetim raporları, güncelleme kayıtları, erişim gözden geçirmeleri ve yedekten geri yükleme testleri.
GDPR (AB Genel Veri Koruma Tüzüğü), uygun teknik ve organizasyonel önlemler alınmasını şart koşar. Madde 32(1)(d) uyarınca bunların arasında, önlemlerin etkinliğini "düzenli olarak test etmek, değerlendirmek ve ölçmek için bir süreç" de yer alır. Madde 5(2) uyarınca uyumu gösterebilmeniz gerekir. NIS2 Direktifi kapsamındaki kuruluşlar ayrıca Madde 21(2)(d) uyarınca tedarikçilerinin güvenliğini de yönetmek zorundadır. Ajansların ve eklenti satıcılarının bu soruları giderek daha sık almasının nedeni budur. Tarihli bir denetim geçmişi yanıt vermenize yardımcı olur. Rozet olmaz.
Neleri saklamanız gerektiği için WordPress güvenlik denetim raporuna hangi kanıtlar girmeli yazısına bakın. Düzenli testin neden önemli olduğunu WordPress için GDPR Madde 32 yazısında okuyabilirsiniz. Herhangi bir mührün öncesinde alınması gereken önlemler için WordPress güvenlik kontrol listesini adım adım izleyin. Sitenin dışa dönük sinyallerini iyileştirmek istiyorsanız güvenlik başlıkları size bir rozetten daha çok fayda sağlar.
Şu sırayla ilerleyin. Önce bulguları giderin. Mührü ancak puan istikrarlı olduğunda gösterin. Mühür ödeme sayfanızda hiçbir zaman eskimesin diye denetimi en az 30 günde bir çalıştırın.
Security Audit & Compliance eklentisi WordPress sitenizi denetler, bulguları GDPR Madde 32 ve NIS2 Madde 21 ile eşleştirir, kayıtlarınız için bir rapor dışa aktarır ve herkese açık doğrulama sayfası olan isteğe bağlı bir mühür sunar → secaudit.eu
SSS
Güvenlik mührü sitemin GDPR'ye uyduğunu gösterir mi?
Hayır. GDPR; hukuka uygun işlemeyi, bilgilendirme yükümlülüklerini, sözleşmeleri, güvenlik önlemlerini ve çok daha fazlasını kapsar. Tarihli bir denetim, güvenlik testlerine ilişkin dokümantasyonunuzu destekleyebilir. Bir rozetin yapabileceği de bundan ibarettir.
Biri secaudit.eu mührünü başka bir siteye kopyalayabilir mi?
Görseli kopyalayabilir, ama doğrulanmaz. Doğrulama sayfası, alan adı denetimi kanıtını geçen alan adına bağlıdır. Kopyalanmış mühre tıklayan bir ziyaretçi farklı bir alan adı görür ya da geçerli bir sonuç göremez.
Puanım düşerse mühre ne olur?
Puan 60/100'ün altına düştüğünde mühür kaybolur. 30 gün içinde yeni bir denetim çalışmazsa da süresi dolar.
secaudit.eu mührü bir sertifikasyon mu?
Hayır. Sitede çalışan otomatik bir denetimin sonucunu ve tarihini gösterir. Sertifikasyon değildir ve resmî bir işaret değildir.
Bu makale genel bilgi niteliğindedir, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

