Sicherheitssiegel für Websites: was ein Badge wirklich beweist
Was ein Sicherheitssiegel für Websites beweisen kann und was nicht: Siegeltypen, warum statische Badges wertlos sind, vier Merkmale seriöser Siegel und ein Schnelltest.
Auch auf: English Français Español Italiano Polski Português Türkçe

Ein Sicherheitssiegel für Websites belegt genau eine Sache: Eine bestimmte Prüfung lief zu einem bestimmten Zeitpunkt auf einer bestimmten Domain und kam zu einem bestimmten Ergebnis. Dass die Website heute sicher ist, belegt es nicht. Bevor Sie ein Badge in den Footer oder in den Checkout einbauen, sollten Sie daher klären, um welche Art von Siegel es sich handelt und ob es überhaupt jemand überprüfen kann.
Was ein Sicherheitssiegel für Websites beweisen kann und was nicht
Ein Siegel ist eine Momentaufnahme. Am Tag der Prüfung hat der Scanner oder der Auditor eine bestimmte Konfiguration, bestimmte Plugins und ein bestimmtes Ergebnis gesehen. Diese Information hat durchaus Wert, solange das Siegel offen sagt, von wann sie stammt.
Danach verändert sich die Website weiter. Plugins werden aktualisiert, jemand installiert ein Kontaktformular-Plugin, das alle Einsendungen in der Datenbank speichert, und täglich werden neue Schwachstellen veröffentlicht. Der Sicherheitsanbieter Patchstack hat in seinem Bericht State of WordPress Security in 2026 für das Jahr 2025 insgesamt 11.334 neue Schwachstellen im WordPress-Ökosystem gezählt. Eine Prüfung von vor drei Monaten sagt über die meisten davon wenig aus.
Diese drei Dinge kann kein Siegel beweisen:
- dass die Website in diesem Moment sicher ist;
- dass personenbezogene Daten rechtmäßig verarbeitet werden;
- dass keine Schwachstelle existiert.
Ein Badge, das eines davon nahelegt, verspricht mehr, als es halten kann.
Drei Arten von Siegeln: Verschlüsselung, Scanner und Zertifizierung
Die meisten Badges auf Websites lassen sich drei Gruppen zuordnen. Jede beantwortet eine andere Frage. Ein direkter Vergleich führt deshalb in die Irre.
Verschlüsselungs- oder TLS-Siegel zeigen, dass die Verbindung über HTTPS läuft und für die Domain ein Zertifikat ausgestellt wurde. Das schützt Daten auf dem Übertragungsweg. Über veraltete Plugins, schwache Admin-Passwörter oder ein eingeschleustes Skript sagt es nichts.
Scanner-Siegel zeigen das Ergebnis einer automatisierten Prüfung. Manche Scanner prüfen von außen und sehen nur, was jeder Besucher auch sieht. Andere laufen direkt auf der Website und können Dateien, Benutzerkonten und Konfiguration untersuchen. Die Prüftiefe unterscheidet sich erheblich. Fragen Sie also nach, was tatsächlich geprüft wurde.
Zertifizierungen und formale Audits sind Bewertungen durch einen Dritten anhand eines festgelegten Standards, mit definiertem Umfang, Nachweisen und einem Prüfbericht. Ein Badge ist etwas anderes. Am problematischsten ist ein Badge, das nur so aussieht, als stünde eine solche Bewertung dahinter.
| Typ | Was geprüft wird | Wer prüft | Nicht abgedeckt |
|---|---|---|---|
| Verschlüsselung/TLS | HTTPS und Zertifikat | Zertifizierungsstelle | Die Anwendung selbst |
| Scanner | Automatisierte Checks | Tool, extern oder vor Ort | Alles außerhalb des Scans |
| Formales Audit | Maßnahmen nach Standard | Unabhängiger Dritter | Änderungen nach dem Audit |
Warum ein statisches Badge-Bild nichts beweist
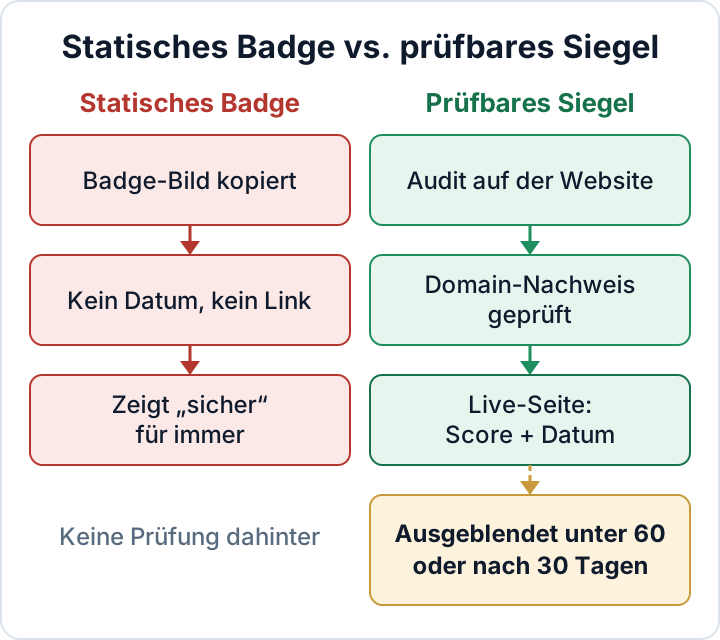
Eine PNG- oder SVG-Datei mit der Aufschrift „Geprüft“ ist schlicht ein Bild. Jeder kann es speichern und in zehn Sekunden auf eine andere Website hochladen. Es zeigt weiter „sicher“ an, auch wenn die letzte Prüfung durchgefallen ist oder das Abo vor zwei Jahren ausgelaufen ist.
Dasselbe Problem hat ein Badge, das auf eine allgemeine Marketingseite des Anbieters verlinkt. Diese Seite belegt, dass es den Anbieter gibt. Über diese Website sagt sie nichts.
Vorsicht auch bei Prüflinks, die auf die eigene Domain der Website zeigen, etwa example-shop.eu/security-verified. Diese Seite kontrolliert der Betreiber selbst und kann dort hineinschreiben, was er will. Aussagekräftig ist eine Prüfseite nur, wenn ein Dritter sie hostet und die Website sie nicht bearbeiten kann.
Vier Merkmale eines seriösen Siegels
Jedes Siegel lässt sich an diesen vier Kriterien messen:
- Ein sichtbares Datum der letzten Prüfung. Ohne Datum können Sie nicht beurteilen, ob das Ergebnis noch etwas aussagt.
- Eine Live-Prüfseite beim Anbieter. Sie zeigt das aktuelle Ergebnis, keinen eingefrorenen Screenshot.
- Ein Ablaufdatum. Das Siegel verschwindet, wenn keine Prüfungen mehr laufen oder das Ergebnis unter einen Schwellenwert fällt. Ein Siegel, das nicht ablaufen kann, kann auch niemanden warnen.
- Eine Domain-Prüfung. Der Anbieter stellt sicher, dass das Ergebnis zu der Domain gehört, auf der das Siegel angezeigt wird. Ein kopiertes Badge lässt sich anderswo dann nicht verifizieren.
Ein seriöses Siegel behält außerdem die Schwachstellen der Website für sich. Eine öffentliche Seite mit Einträgen wie „veraltetes Plugin X, XML-RPC offen“ ist eine Einkaufsliste für Angreifer. Besucher brauchen nur den Score und das Datum.
Wenn Sie ein Siegel anzeigen, formulieren Sie nüchtern. Nennen Sie, was geprüft wurde und wann, zum Beispiel „Automatisiertes Sicherheitsaudit, zuletzt am 20. Oktober 2026“. Verzichten Sie auf alles, was absolute Sicherheit, Schutz vor jedem Angriff oder eine behördliche Zulassung suggeriert. Das kann keine Website ehrlich behaupten, und es können Verbraucherschutzregeln gegen irreführende Angaben greifen. Im Zweifel fragen Sie Ihre Anwältin oder Ihren Anwalt.
So prüfen Besucher ein Sicherheitssiegel in unter einer Minute
Dafür braucht es kein technisches Wissen. Es dauert etwa so lange wie das Lesen einer Produktbeschreibung.
- Klicken Sie auf das Siegel. Passiert nichts, ist es ein Bild und beweist nichts.
- Sehen Sie in die Adresszeile. Die Seite sollte per HTTPS auf der eigenen Domain des Anbieters öffnen, nicht auf der Domain des Shops und nicht auf einer ähnlich klingenden Adresse.
- Prüfen Sie, ob die auf der Prüfseite genannte Domain mit der Website übereinstimmt, von der Sie kommen.
- Achten Sie auf das Datum der letzten Prüfung und darauf, ob das Ergebnis als aktuell ausgewiesen ist.
- Landen Sie auf einer allgemeinen Verkaufsseite, fehlt die Domain oder liegt das Datum lange zurück, behandeln Sie das Siegel als Dekoration.
So funktioniert das secaudit.eu-Siegel – und wo seine Grenzen liegen
Wir bieten selbst ein Siegel an. So funktioniert es, und das leistet es nicht.
Das Audit läuft über das Plugin Security Audit & Compliance direkt auf der WordPress-Website. Es prüft Dateien, Benutzerkonten, Konfiguration, bekannte Anzeichen einer Kompromittierung und veraltete Komponenten. Das Plugin sendet den Bericht an secaudit.eu. secaudit.eu prüft anschließend, ob der Bericht tatsächlich von dieser Domain stammt (Nachweis der Domain-Kontrolle). Die öffentliche Prüfseite auf secaudit.eu zeigt den echten Score und das Datum des letzten Audits.
Das Siegel hat eingebaute Grenzen:
- Es verschwindet, sobald der Score unter 60/100 fällt.
- Es läuft nach 30 Tagen ohne neues Audit ab.
- Die Prüfseite zeigt den Score und das Datum des letzten Audits. Schwachstellen listet sie nie auf.
- Es ist keine Zertifizierung und verspricht nicht, dass die Website sicher ist. Es ist weder ein amtliches noch ein EU-Kennzeichen.
Auch die Methode hat eine Grenze. Weil das Audit auf der Website selbst läuft, könnte eine tiefgreifend kompromittierte Website beeinflussen, was das Audit zu sehen bekommt. Ein Audit vor Ort ergänzt externes Monitoring, ersetzt es aber nicht. Behalten Sie Uptime-Checks bei, werfen Sie regelmäßig einen Blick darauf, was Suchmaschinen für Ihre Domain indexieren, und lassen Sie den Malware-Scan Ihres Hosters aktiv.
Das Siegel ist für Besucher, Nachweise sind für Kunden und Prüfer
Ein Badge beruhigt Besucher, die noch nie von Ihnen gehört haben. Der Sicherheitsfragebogen eines Kunden, ein Versicherer oder eine Datenschutz-Aufsichtsbehörde wollen mehr sehen. Sie fragen nach Nachweisen: Auditberichte, Update-Protokolle, Überprüfungen der Zugriffsrechte und Tests zur Wiederherstellung von Backups.
Die DSGVO verlangt geeignete technische und organisatorische Maßnahmen. Nach Art. 32 Abs. 1 lit. d gehört dazu „ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung der Wirksamkeit“ dieser Maßnahmen. Nach Art. 5 Abs. 2 müssen Sie die Einhaltung nachweisen können. Wichtige und besonders wichtige Einrichtungen im Sinne von NIS2 müssen zudem nach Art. 21 Abs. 2 lit. d die Sicherheit ihrer Lieferkette steuern. Deshalb landen solche Fragen zunehmend bei Agenturen und Plugin-Anbietern. Eine datierte Audit-Historie hilft bei der Antwort. Das Badge nicht.
Was Sie aufbewahren sollten, lesen Sie in welche Nachweise in einen WordPress-Sicherheitsauditbericht gehören. Warum regelmäßige Tests wichtig sind, erklärt DSGVO Artikel 32 für WordPress. Die Maßnahmen, die vor jedem Siegel kommen, finden Sie in der WordPress-Sicherheitscheckliste. Und wenn Sie die nach außen sichtbaren Signale Ihrer Website verbessern wollen, bringen Ihnen Security-Header mehr als ein Badge.
Gehen Sie in dieser Reihenfolge vor: Beheben Sie zuerst die Befunde. Zeigen Sie ein Siegel erst, wenn der Score stabil ist. Lassen Sie mindestens alle 30 Tage ein Audit laufen, damit das Siegel auf Ihrer Checkout-Seite nie veraltet.
Das Plugin Security Audit & Compliance prüft Ihre WordPress-Website, ordnet die Befunde DSGVO Art. 32 und NIS2 Art. 21 zu, exportiert einen Bericht für Ihre Unterlagen und bietet optional ein Siegel mit öffentlicher Prüfseite → secaudit.eu
FAQ
Zeigt ein Sicherheitssiegel, dass meine Website die DSGVO erfüllt?
Nein. Die DSGVO umfasst rechtmäßige Verarbeitung, Informationspflichten, Verträge, Sicherheitsmaßnahmen und vieles mehr. Ein datiertes Audit kann Ihre Dokumentation der Sicherheitsprüfungen stützen. Mehr kann ein Badge nicht leisten.
Kann jemand das secaudit.eu-Siegel auf eine andere Website kopieren?
Das Bild lässt sich kopieren, verifizieren lässt es sich dann aber nicht. Die Prüfseite ist an die Domain gebunden, die den Nachweis der Domain-Kontrolle bestanden hat. Wer auf ein kopiertes Siegel klickt, sieht eine andere Domain oder kein gültiges Ergebnis.
Was passiert mit dem Siegel, wenn mein Score sinkt?
Es verschwindet, sobald der Score unter 60/100 fällt. Außerdem läuft es ab, wenn innerhalb von 30 Tagen kein neues Audit stattfindet.
Ist das secaudit.eu-Siegel eine Zertifizierung?
Nein. Es zeigt Ergebnis und Datum eines automatisierten Audits, das auf der Website gelaufen ist. Es ist keine Zertifizierung und kein amtliches Kennzeichen.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

