Sigilli di sicurezza per siti web: cosa può provare un badge
Cosa può e cosa non può dimostrare un sigillo di sicurezza per siti web: tipi di sigilli, perché i badge statici non valgono nulla e come verificarne uno in un minuto.
Anche in: English Deutsch Français Español Polski Português Türkçe

Un sigillo di sicurezza può provare una cosa sola: che un controllo specifico è stato eseguito su un dominio specifico in un momento specifico, con un risultato specifico. Non può provare che il sito sia sicuro oggi. Prima di mettere un badge nel footer o nel checkout, verificate di che tipo di sigillo si tratta e se qualcuno può controllarlo.
Cosa può provare un sigillo di sicurezza e cosa no
Un sigillo è un'istantanea. Il giorno del controllo, lo scanner o il revisore ha visto una certa configurazione, un certo insieme di plugin e un certo risultato. L'informazione è utile, purché il sigillo sia trasparente sulla propria data.
Dopo quel giorno il sito continua a cambiare. I plugin si aggiornano, qualcuno installa un plugin per moduli di contatto che salva i messaggi nel database, e ogni giorno vengono pubblicate nuove vulnerabilità. Patchstack, un fornitore di soluzioni di sicurezza, nel suo rapporto State of WordPress Security in 2026 ha contato 11.334 nuove vulnerabilità nell'ecosistema WordPress nel 2025. Un controllo di tre mesi fa dice poco su ciascuna di esse.
Nessun sigillo può dimostrare queste tre cose:
- che il sito sia sicuro in questo momento;
- che i dati personali siano trattati in modo lecito;
- che non esista alcuna vulnerabilità.
Un badge che lasci intendere una di queste cose promette più di quanto possa mantenere.
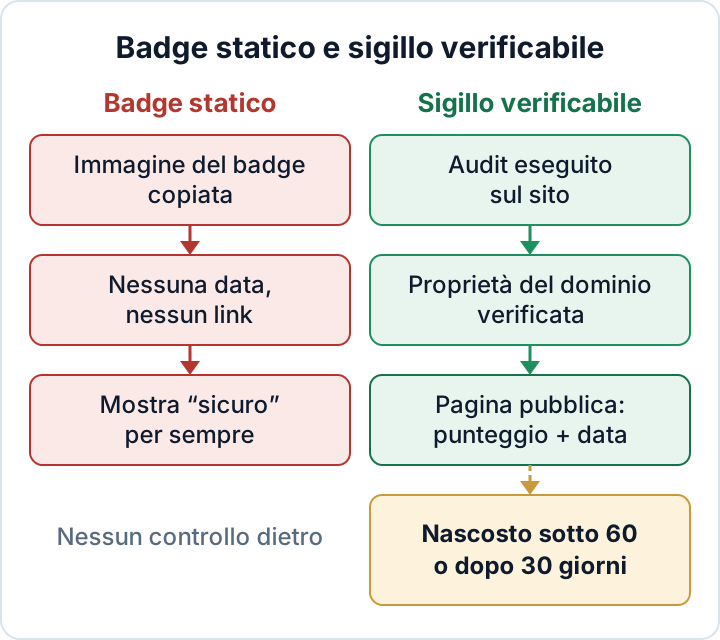
Tre tipi di sigilli: crittografia, scanner e certificazioni
La maggior parte dei badge presenti sui siti rientra in tre gruppi. Ciascuno risponde a una domanda diversa, quindi non si possono confrontare direttamente.
I sigilli di crittografia o TLS indicano che la connessione usa HTTPS e che per il dominio è stato emesso un certificato. Proteggono i dati in transito. Non dicono nulla su plugin obsoleti, password di amministratore deboli o script iniettati.
I sigilli di scanner mostrano il risultato di un controllo automatico. Alcuni analizzano dall'esterno e vedono solo ciò che vede qualsiasi visitatore. Altri girano sul sito e possono ispezionare file, utenti e configurazione. La profondità varia molto, quindi chiedete che cosa sia stato effettivamente analizzato.
Le certificazioni e gli audit formali sono valutazioni di una terza parte rispetto a uno standard definito, con un perimetro, prove documentali e una relazione del revisore. Un badge è un'altra cosa. Il caso peggiore è un badge che si limita ad assomigliare a una di queste valutazioni.
| Tipo | Cosa viene verificato | Chi verifica | Cosa non copre |
|---|---|---|---|
| Crittografia/TLS | HTTPS e certificato | Autorità di certificazione | L'applicazione in sé |
| Scanner | Controlli automatici | Strumento, esterno o sul sito | Tutto ciò che è fuori dal perimetro di scansione |
| Audit formale | Controlli rispetto a uno standard | Terza parte indipendente | Modifiche successive all'audit |
Perché l'immagine di un badge statico non prova nulla
Un file PNG o SVG con scritto «Protetto» è soltanto un'immagine. Chiunque può salvarla e caricarla su un altro sito in dieci secondi. Continua a dire «sicuro» anche dopo che l'ultimo controllo è fallito e anche dopo che l'abbonamento è scaduto due anni fa.
Lo stesso problema ha un badge che rimanda alla pagina promozionale generica dell'emittente. Quella pagina dimostra che il fornitore esiste. Non dice nulla su questo sito.
Diffidate dei link di verifica che puntano al dominio del sito stesso, ad esempio example-shop.eu/security-verified. Quella pagina è sotto il controllo del titolare del sito, che può scriverci quello che vuole. Una pagina di verifica ha valore solo se è ospitata da una terza parte e il sito non può modificarla.
Quattro caratteristiche di un sigillo onesto
Qualsiasi sigillo si può valutare con questi quattro criteri:
- Una data visibile dell'ultimo controllo. Senza data non si può giudicare se il risultato abbia ancora un significato.
- Una pagina di verifica aggiornata, ospitata dall'emittente. Mostra il risultato attuale, non uno screenshot congelato.
- Una scadenza. Il sigillo scompare quando i controlli si interrompono o il risultato scende sotto una soglia. Un sigillo che non può scadere non può avvisare nessuno.
- Una verifica del dominio. L'emittente accerta che il risultato appartenga al dominio che espone il sigillo, così un badge copiato non risulta valido altrove.
Un sigillo onesto, inoltre, non rende pubbliche le debolezze del sito. Una pagina pubblica che elenca «plugin X obsoleto, XML-RPC aperto» consegna agli attaccanti un elenco di bersagli pronto all'uso. Ai visitatori bastano il punteggio e la data.
Se esponete un sigillo, usate parole semplici. Indicate che cosa è stato controllato e quando, ad esempio «Audit di sicurezza automatico, ultima esecuzione 20 ottobre 2026». Evitate formule che suggeriscano sicurezza assoluta, immunità dagli attacchi o approvazione ufficiale. Nessun sito può farlo in modo onesto, e potrebbero applicarsi le norme a tutela dei consumatori sulle pratiche commerciali ingannevoli. In caso di dubbio, rivolgetevi a un legale.
Come i visitatori possono verificare un sigillo in meno di un minuto
Non servono competenze tecniche. Ci vuole più o meno il tempo che serve per leggere la descrizione di un prodotto.
- Cliccate sul sigillo. Se non succede nulla, è un'immagine e non prova nulla.
- Guardate la barra degli indirizzi. La pagina deve aprirsi in HTTPS sul dominio dell'emittente, non su quello del negozio né su un dominio simile.
- Controllate che il dominio indicato nella pagina di verifica corrisponda al sito da cui provenite.
- Verificate la data dell'ultimo controllo e se il risultato è presentato come attuale.
- Se la pagina è una generica pagina commerciale, non mostra alcun dominio o riporta una data molto lontana, considerate il sigillo un semplice elemento decorativo.
Come funziona il sigillo di secaudit.eu, limiti compresi
Un sigillo lo gestiamo anche noi. Ecco come funziona e che cosa non fa.
L'audit viene eseguito sul sito WordPress stesso, tramite il plugin Security Audit & Compliance. Controlla file, utenti, configurazione, indicatori noti di compromissione e componenti obsoleti. Il plugin invia il report a secaudit.eu, che verifica che provenga davvero da quel dominio (prova di controllo del dominio). La pagina pubblica di verifica su secaudit.eu mostra il punteggio reale e la data dell'ultimo audit.
Il sigillo ha dei limiti intrinseci:
- Scompare quando il punteggio scende sotto 60/100.
- Scade dopo 30 giorni senza un nuovo audit.
- La pagina di verifica mostra il punteggio e la data dell'ultimo audit. Non elenca mai le debolezze.
- Non è una certificazione e non promette che il sito sia sicuro. Non è un marchio ufficiale né dell'UE né di altro tipo.
Anche il metodo ha un limite. Poiché l'audit gira sul sito, un sito gravemente compromesso potrebbe interferire con ciò che l'audit vede. Un audit sul sito integra il monitoraggio esterno, non lo sostituisce. Mantenete quindi i controlli di uptime, un controllo su ciò che i motori di ricerca indicizzano per il vostro dominio e la scansione antimalware del vostro hosting.
Il sigillo è per i visitatori; le prove sono per clienti e revisori
Un badge rassicura un visitatore che non vi ha mai sentito nominare. Il questionario di sicurezza di un cliente, un assicuratore o un'autorità di controllo come il Garante per la protezione dei dati personali vorranno di più. Chiedono prove: report di audit, registri degli aggiornamenti, verifiche degli accessi e test di ripristino dei backup.
Il GDPR richiede misure tecniche e organizzative adeguate. Ai sensi dell'art. 32, par. 1, lett. d), tra queste rientra «una procedura per testare, verificare e valutare regolarmente l'efficacia» di tali misure. In base all'art. 5, par. 2, dovete essere in grado di dimostrare la conformità. Anche i soggetti che rientrano nell'ambito della direttiva NIS2 devono gestire la sicurezza dei propri fornitori, ai sensi dell'art. 21, par. 2, lett. d). Per questo agenzie e venditori di plugin ricevono sempre più spesso queste richieste. Uno storico di audit datati aiuta a rispondere. Il badge no.
Per sapere cosa conservare, vedete quali prove devono comparire nel report di un audit di sicurezza WordPress. Per capire perché i test regolari contano, leggete l'art. 32 del GDPR applicato a WordPress. Per le misure che vengono prima di qualsiasi sigillo, seguite la checklist di sicurezza per WordPress. E se volete migliorare i segnali che il sito invia all'esterno, gli header di sicurezza fanno più di un badge.
Procedete in quest'ordine. Prima correggete i problemi emersi. Mostrate un sigillo solo quando il punteggio è stabile. Eseguite gli audit almeno ogni 30 giorni, così il sigillo non diventa mai obsoleto sulla pagina di checkout.
Il plugin Security Audit & Compliance analizza il vostro sito WordPress, associa i risultati all'art. 32 del GDPR e all'art. 21 della NIS2, esporta un report per la vostra documentazione e offre un sigillo facoltativo con pagina pubblica di verifica → secaudit.eu
FAQ
Un sigillo di sicurezza dimostra che il mio sito è conforme al GDPR?
No. Il GDPR riguarda la liceità del trattamento, gli obblighi di informazione, i contratti, le misure di sicurezza e molto altro. Un audit datato può supportare la documentazione dei vostri test di sicurezza. Un badge non può fare altro.
Qualcuno può copiare il sigillo di secaudit.eu su un altro sito?
Può copiare l'immagine, ma non risulterà verificato. La pagina di verifica è legata al dominio che ha superato la prova di controllo. Chi clicca su un sigillo copiato vedrà un dominio diverso o nessun risultato valido.
Che cosa succede al sigillo se il mio punteggio scende?
Scompare quando il punteggio scende sotto 60/100. Scade anche se entro 30 giorni non viene eseguito un nuovo audit.
Il sigillo di secaudit.eu è una certificazione?
No. Mostra il risultato e la data di un audit automatico eseguito sul sito. Non è una certificazione né un marchio ufficiale.
Questo articolo ha carattere informativo generale e non costituisce consulenza legale.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

