Pieczęć bezpieczeństwa strony WWW: co naprawdę dowodzi
Co potrafi udowodnić pieczęć bezpieczeństwa strony, a czego nie: rodzaje pieczęci, cztery cechy rzetelnej pieczęci i sprawdzenie jej w minutę.
Także po: English Deutsch Français Español Italiano Português Türkçe

Pieczęć bezpieczeństwa strony może udowodnić tylko jedno, wąsko określone zdarzenie: w konkretnym czasie na konkretnej domenie przeprowadzono konkretną kontrolę, która dała konkretny wynik. Nie dowodzi, że serwis jest bezpieczny dziś. Zanim umieszczą Państwo plakietkę w stopce lub w koszyku, warto ustalić, jakiego rodzaju jest to pieczęć i czy ktokolwiek może ją zweryfikować.
Co może udowodnić pieczęć bezpieczeństwa strony, a czego nie
Pieczęć to migawka. W dniu kontroli skaner lub audytor zobaczył określoną konfigurację, określony zestaw wtyczek i uzyskał określony wynik. Taka informacja jest przydatna, o ile pieczęć uczciwie podaje swoją datę.
Po tym dniu serwis wciąż się zmienia. Wtyczki się aktualizują, ktoś instaluje wtyczkę formularza kontaktowego, która zapisuje zgłoszenia w bazie danych, a nowe podatności publikowane są codziennie. Patchstack, dostawca rozwiązań bezpieczeństwa, naliczył w ekosystemie WordPressa w 2025 roku 11 334 nowe podatności – podaje to w raporcie State of WordPress Security in 2026. Kontrola sprzed trzech miesięcy mówi o nich niewiele.
Żadna pieczęć nie udowodni żadnej z tych trzech rzeczy:
- że serwis jest bezpieczny w tej chwili;
- że dane osobowe są przetwarzane zgodnie z prawem;
- że nie istnieje żadna podatność.
Plakietka, która sugeruje którąkolwiek z nich, obiecuje więcej, niż może dać.
Trzy rodzaje pieczęci: szyfrowanie, skaner i certyfikacja
Większość plakietek na stronach należy do jednej z trzech grup. Każda odpowiada na inne pytanie, więc bezpośrednie porównywanie ich nie ma sensu.
Pieczęcie szyfrowania (TLS) pokazują, że połączenie korzysta z HTTPS i że dla domeny wystawiono certyfikat. Chroni to dane w transmisji. Nie mówi nic o nieaktualnych wtyczkach, słabych hasłach administratorów ani o wstrzykniętym skrypcie.
Pieczęcie skanerów pokazują wynik automatycznej kontroli. Część skanerów działa z zewnątrz i widzi tylko to, co zwykły odwiedzający. Inne działają na samej stronie i mogą sprawdzać pliki, użytkowników oraz konfigurację. Głębokość kontroli bardzo się różni, dlatego warto zapytać, co dokładnie zeskanowano.
Certyfikacje i formalne audyty to ocena przeprowadzona przez stronę trzecią według zdefiniowanej normy, z określonym zakresem, dowodami i raportem audytora. Plakietka to coś zupełnie innego. Najgorszy przypadek to plakietka, która tylko wygląda jak wynik takiej oceny.
| Rodzaj | Co jest sprawdzane | Kto sprawdza | Czego nie obejmuje |
|---|---|---|---|
| Szyfrowanie/TLS | HTTPS i certyfikat | Urząd certyfikacji | Samej aplikacji |
| Skaner | Kontrole automatyczne | Narzędzie, z zewnątrz lub na stronie | Wszystkiego poza zakresem skanu |
| Formalny audyt | Zabezpieczenia wobec normy | Niezależna strona trzecia | Zmian po audycie |
Dlaczego statyczny obrazek plakietki niczego nie dowodzi
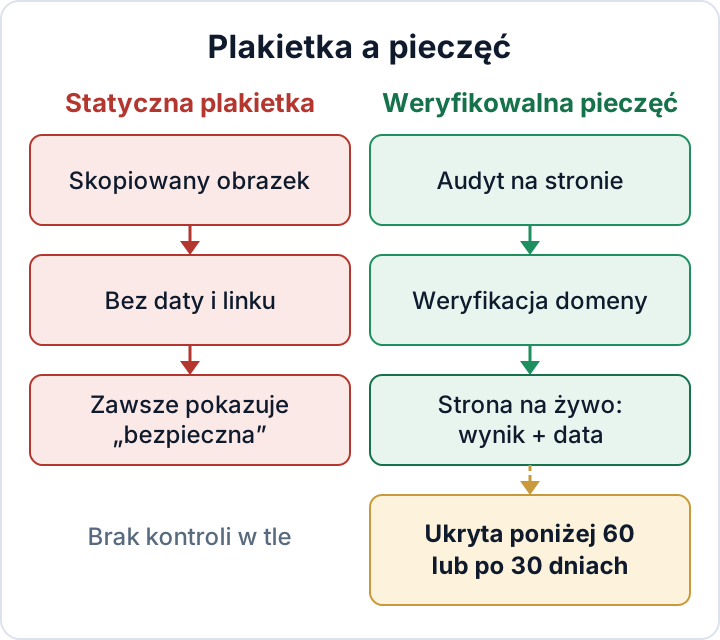
Plik PNG lub SVG z napisem „Secured” to zwykły obrazek. Każdy może go zapisać i wgrać na inną stronę w dziesięć sekund. Będzie dalej głosił „bezpieczna” po tym, jak ostatnia kontrola wypadła negatywnie, i po tym, jak dwa lata temu wygasła subskrypcja.
Ten sam problem ma plakietka, która prowadzi do ogólnej strony marketingowej wystawcy. Taka strona pokazuje, że dostawca istnieje. O tym serwisie nie mówi nic.
Ostrożnie należy traktować linki weryfikacyjne, które wskazują z powrotem na domenę samego serwisu, na przykład example-shop.eu/security-verified. Właściciel strony kontroluje taką podstronę i może napisać na niej cokolwiek. Strona weryfikacyjna ma znaczenie tylko wtedy, gdy hostuje ją strona trzecia, a serwis nie może jej edytować.
Cztery cechy rzetelnej pieczęci
Każdą pieczęć można ocenić według tych czterech kryteriów:
- Widoczna data ostatniej kontroli. Bez daty nie da się ocenić, czy wynik nadal coś znaczy.
- Strona weryfikacyjna na żywo, hostowana przez wystawcę. Pokazuje aktualny wynik, a nie zamrożony zrzut ekranu.
- Data wygaśnięcia. Pieczęć znika, gdy kontrole ustają lub wynik spada poniżej progu. Pieczęć, która nie może wygasnąć, nikogo nie ostrzeże.
- Weryfikacja domeny. Wystawca sprawdza, czy wynik należy do domeny wyświetlającej pieczęć, dzięki czemu skopiowana plakietka nie przejdzie weryfikacji na innej stronie.
Rzetelna pieczęć zachowuje też słabości serwisu dla siebie. Publiczna strona z listą „nieaktualna wtyczka X, otwarty XML-RPC” to dla atakujących gotowa lista zakupów. Odwiedzający potrzebują wyłącznie wyniku i daty.
Jeśli pokazują Państwo pieczęć, opis powinien być prosty. Należy napisać, co sprawdzono i kiedy, na przykład: „Automatyczny audyt bezpieczeństwa, ostatnie uruchomienie: 20 października 2026”. Trzeba unikać sformułowań sugerujących absolutne bezpieczeństwo, odporność na ataki lub oficjalną akceptację. Żadna strona internetowa nie może uczciwie tego twierdzić, a ponadto mogą mieć zastosowanie przepisy o ochronie konsumentów dotyczące wprowadzających w błąd oświadczeń. W razie wątpliwości warto zapytać prawnika.
Jak odwiedzający może sprawdzić pieczęć w mniej niż minutę
Nie potrzeba do tego wiedzy technicznej. Zajmuje to tyle czasu, ile przeczytanie opisu produktu.
- Kliknąć pieczęć. Jeśli nic się nie dzieje, to tylko obrazek i niczego nie dowodzi.
- Spojrzeć na pasek adresu. Strona powinna otworzyć się przez HTTPS w domenie samego wystawcy. Nie w domenie sklepu ani w domenie łudząco podobnej.
- Sprawdzić, czy domena podana na stronie weryfikacyjnej zgadza się z serwisem, z którego Państwo przyszli.
- Sprawdzić datę ostatniej kontroli i to, czy wynik jest oznaczony jako aktualny.
- Jeśli strona jest ogólną stroną sprzedażową, nie podaje domeny albo pokazuje datę sprzed dawna, pieczęć należy traktować jak dekorację.
Jak działa pieczęć secaudit.eu i jakie ma ograniczenia
Sami prowadzimy pieczęć. Oto jak działa i czego nie robi.
Audyt działa na samej stronie WordPress za pośrednictwem wtyczki Security Audit & Compliance. Sprawdza pliki, użytkowników, konfigurację, znane wskaźniki naruszenia bezpieczeństwa i nieaktualne komponenty. Wtyczka wysyła raport do secaudit.eu. Następnie secaudit.eu sprawdza, czy raport rzeczywiście pochodzi z tej domeny (dowód kontroli nad domeną). Publiczna strona weryfikacyjna na secaudit.eu pokazuje rzeczywisty wynik i datę ostatniego audytu.
Pieczęć ma wbudowane ograniczenia:
- Znika, gdy wynik spadnie poniżej 60/100.
- Wygasa po 30 dniach bez nowego audytu.
- Strona weryfikacyjna pokazuje wynik i datę ostatniego audytu. Nigdy nie wymienia słabości.
- Nie jest certyfikatem i nie obiecuje, że serwis jest bezpieczny. Nie jest żadnym oficjalnym znakiem ani znakiem UE.
Sama metoda również ma granicę. Ponieważ audyt działa na stronie, poważnie zainfekowany serwis mógłby zakłócać to, co audyt widzi. Audyt na stronie uzupełnia monitoring zewnętrzny, ale go nie zastępuje. Warto zachować kontrole dostępności, sprawdzanie, co wyszukiwarki indeksują dla Państwa domeny, oraz skanowanie złośliwego oprogramowania po stronie hostingodawcy.
Pieczęć jest dla odwiedzających, dowody — dla klientów i audytorów
Plakietka uspokaja odwiedzającego, który nigdy o Państwu nie słyszał. Kwestionariusz bezpieczeństwa klienta, ubezpieczyciel czy organ ochrony danych będą oczekiwać więcej. Poproszą o dowody: raporty z audytów, dzienniki aktualizacji, przeglądy uprawnień i testy odtwarzania kopii zapasowych.
RODO wymaga odpowiednich środków technicznych i organizacyjnych. Zgodnie z art. 32 ust. 1 lit. d obejmują one „regularne testowanie, mierzenie i ocenianie skuteczności” tych środków. Z art. 5 ust. 2 wynika obowiązek, by móc wykazać zgodność z przepisami. Podmioty objęte zakresem dyrektywy NIS2 muszą ponadto zarządzać bezpieczeństwem swoich dostawców na podstawie art. 21 ust. 2 lit. d. Dlatego agencje i sprzedawcy wtyczek coraz częściej dostają takie pytania. Odpowiedzieć pomoże opatrzona datami historia audytów. Plakietka nie pomoże.
O tym, co przechowywać, przeczytają Państwo w artykule jakie dowody powinien zawierać raport z audytu bezpieczeństwa WordPressa. Dlaczego liczą się regularne testy, wyjaśnia tekst art. 32 RODO a WordPress. Środki, które powinny poprzedzać każdą pieczęć, znajdą Państwo w liście kontrolnej bezpieczeństwa WordPressa. Jeśli chcą Państwo poprawić zewnętrzne sygnały serwisu, więcej niż plakietka da nagłówki bezpieczeństwa.
Kolejność działań jest taka. Najpierw naprawić ustalenia z audytu. Pieczęć pokazać dopiero wtedy, gdy wynik jest stabilny. Audyty uruchamiać co najmniej raz na 30 dni, aby pieczęć na stronie koszyka nigdy się nie przeterminowała.
Wtyczka Security Audit & Compliance audytuje Państwa stronę WordPress, przypisuje ustalenia do art. 32 RODO i art. 21 NIS2, eksportuje raport do dokumentacji i oferuje opcjonalną pieczęć z publiczną stroną weryfikacyjną → secaudit.eu
FAQ
Czy pieczęć bezpieczeństwa dowodzi, że moja strona spełnia wymogi RODO?
Nie. RODO dotyczy zgodności z prawem przetwarzania, obowiązków informacyjnych, umów, środków bezpieczeństwa i znacznie więcej. Audyt opatrzony datą może wspierać dokumentację testów bezpieczeństwa. Tyle może zrobić plakietka i nic ponadto.
Czy ktoś może skopiować pieczęć secaudit.eu na inną stronę?
Obrazek skopiować można, ale weryfikacja się nie powiedzie. Strona weryfikacyjna jest powiązana z domeną, która przeszła dowód kontroli nad domeną. Odwiedzający, który kliknie skopiowaną pieczęć, zobaczy inną domenę albo brak ważnego wyniku.
Co się dzieje z pieczęcią, gdy mój wynik spada?
Pieczęć znika, gdy wynik spadnie poniżej 60/100. Wygasa także, jeśli w ciągu 30 dni nie zostanie uruchomiony nowy audyt.
Czy pieczęć secaudit.eu jest certyfikatem?
Nie. Pokazuje wynik i datę automatycznego audytu przeprowadzonego na stronie. Nie jest certyfikatem ani oficjalnym znakiem.
Ten artykuł ma charakter ogólnej informacji i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

