Sellos de seguridad web: qué prueba una insignia y qué no
Qué puede probar un sello de seguridad web y qué no: tipos de sellos, por qué una insignia estática no vale nada, cuatro rasgos de un sello honesto y cómo verificarlo.
También en: English Deutsch Français Italiano Polski Português Türkçe

Un sello de seguridad web solo puede probar algo muy acotado: que se ejecutó una comprobación concreta en un dominio concreto, en un momento concreto, y que dio un resultado concreto. No puede probar que el sitio sea seguro hoy. Antes de poner una insignia en el pie de página o en el proceso de pago, averigüe de qué tipo de sello se trata y si alguien puede verificarlo.
Qué puede probar un sello de seguridad web y qué no
Un sello es una instantánea. El día de la comprobación, el escáner o el auditor vio una configuración determinada, un conjunto determinado de plugins y un resultado determinado. Esa información es útil siempre que el sello sea transparente con su fecha.
Después, el sitio sigue cambiando. Se actualizan plugins, alguien instala un plugin de formulario de contacto que guarda las entradas en la base de datos y cada día se publican nuevas vulnerabilidades. Patchstack, un proveedor de seguridad, contabilizó 11.334 vulnerabilidades nuevas en el ecosistema de WordPress en 2025 en su informe State of WordPress Security in 2026. Una comprobación de hace tres meses dice muy poco sobre cualquiera de ellas.
Ningún sello puede probar ninguna de estas tres cosas:
- que el sitio es seguro ahora mismo;
- que los datos personales se tratan de forma lícita;
- que no existe ninguna vulnerabilidad.
Una insignia que sugiera cualquiera de las tres promete más de lo que puede cumplir.
Tres tipos de sellos: cifrado, escáner y certificación
La mayoría de las insignias que se ven en las webs se reparten en tres grupos. Cada uno responde a una pregunta distinta, así que compararlos directamente no tiene sentido.
Los sellos de cifrado o TLS indican que la conexión usa HTTPS y que se emitió un certificado para el dominio. Eso protege los datos en tránsito. No dice nada de plugins desactualizados, contraseñas de administrador débiles o un script inyectado.
Los sellos de escáner muestran el resultado de una comprobación automatizada. Algunos escanean desde fuera y solo ven lo que ve cualquier visitante. Otros se ejecutan en el propio sitio y pueden inspeccionar archivos, usuarios y configuración. La profundidad varía mucho, así que pregunte qué se escaneó realmente.
Las certificaciones y auditorías formales son evaluaciones realizadas por un tercero con arreglo a una norma definida, con un alcance, pruebas y un informe del auditor. Una insignia es otra cosa. El peor caso es una insignia que solo parece una de estas evaluaciones.
| Tipo | Qué se comprueba | Quién lo comprueba | Qué no cubre |
|---|---|---|---|
| Cifrado/TLS | HTTPS y certificado | Autoridad de certificación | La aplicación en sí |
| Escáner | Comprobaciones automáticas | Herramienta, externa o en el sitio | Lo que quede fuera del alcance |
| Auditoría formal | Controles frente a una norma | Tercero independiente | Cambios posteriores a la auditoría |
Por qué una imagen de insignia estática no prueba nada
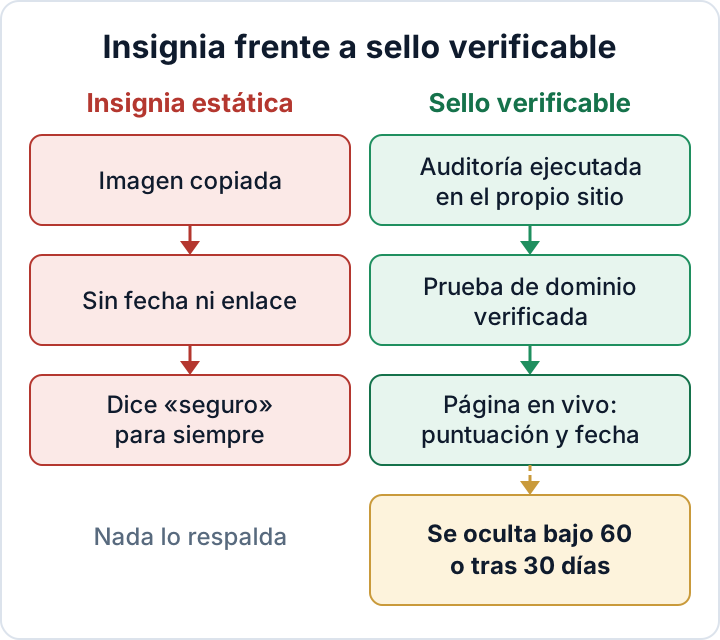
Un archivo PNG o SVG con la palabra «Seguro» es solo una imagen. Cualquiera puede guardarla y subirla a otro sitio en diez segundos. Seguirá diciendo «seguro» después de que la última comprobación haya fallado y después de que la suscripción caducara hace dos años.
Una insignia que enlaza con la página comercial genérica del emisor tiene el mismo problema. Esa página demuestra que el proveedor existe. No dice nada sobre este sitio.
Desconfíe de los enlaces de verificación que apuntan al propio dominio del sitio, como example-shop.eu/security-verified. El propietario controla esa página y puede escribir en ella lo que quiera. Una página de verificación solo vale algo si la aloja un tercero y el sitio no puede editarla.
Cuatro rasgos de un sello honesto
Puede contrastar cualquier sello con estos cuatro criterios:
- Una fecha visible de la última comprobación. Sin fecha no se puede juzgar si el resultado sigue significando algo.
- Una página de verificación en vivo alojada por el emisor. Muestra el resultado actual, no una captura congelada.
- Una caducidad. El sello desaparece cuando se dejan de hacer comprobaciones o cuando el resultado cae por debajo de un umbral. Un sello que no puede caducar no puede avisar a nadie.
- Una comprobación de dominio. El emisor verifica que el resultado pertenece al dominio que muestra el sello, de modo que una insignia copiada no se verifica en otro sitio.
Un sello honesto, además, mantiene en privado los puntos débiles del sitio. Una página pública que enumere «plugin X desactualizado, XML-RPC abierto» le entrega a un atacante su lista de la compra. A los visitantes les basta con la puntuación y la fecha.
Si muestra un sello, mantenga una redacción sencilla. Diga qué se comprobó y cuándo, por ejemplo: «Auditoría de seguridad automatizada, última ejecución el 20 de octubre de 2026». Evite cualquier formulación que sugiera seguridad absoluta, inmunidad frente a ataques o aprobación oficial. Ningún sitio web puede afirmar eso con honestidad, y pueden ser de aplicación las normas de protección de los consumidores sobre afirmaciones engañosas. Si tiene dudas, consulte con su abogado.
Cómo pueden comprobar los visitantes un sello de seguridad en menos de un minuto
No hacen falta conocimientos técnicos. Lleva más o menos lo mismo que leer la descripción de un producto.
- Haga clic en el sello. Si no ocurre nada, es una imagen y no prueba nada.
- Mire la barra de direcciones. La página debe abrirse por HTTPS en el dominio del propio emisor, no en el de la tienda ni en uno parecido.
- Compruebe que el dominio indicado en la página de verificación coincide con el sitio del que viene.
- Compruebe la fecha de la última comprobación y si el resultado figura como actual.
- Si la página es una página comercial genérica, no muestra ningún dominio o enseña una fecha muy antigua, trate el sello como simple decoración.
Cómo funciona el sello de secaudit.eu y cuáles son sus límites
Nosotros también tenemos un sello. Así funciona y esto es lo que no hace.
La auditoría se ejecuta en el propio sitio WordPress mediante el plugin Security Audit & Compliance. Comprueba archivos, usuarios, configuración, indicadores conocidos de compromiso y componentes desactualizados. El plugin envía el informe a secaudit.eu. Después, secaudit.eu verifica que el informe procede realmente de ese dominio (prueba de control del dominio). La página pública de verificación en secaudit.eu muestra la puntuación real y la fecha de la última auditoría.
El sello tiene límites incorporados:
- Desaparece cuando la puntuación cae por debajo de 60/100.
- Caduca tras 30 días sin una nueva auditoría.
- La página de verificación muestra la puntuación y la fecha de la última auditoría. Nunca enumera puntos débiles.
- No es una certificación y no promete que el sitio sea seguro. No es una marca oficial ni de la UE de ningún tipo.
El método también tiene un límite. Como la auditoría se ejecuta en el propio sitio, un sitio muy comprometido podría interferir en lo que la auditoría ve. Una auditoría en el sitio complementa la monitorización externa; no la sustituye. Mantenga las comprobaciones de disponibilidad, un vistazo a lo que los buscadores indexan de su dominio y el análisis de malware de su hosting.
El sello es para los visitantes; las pruebas, para clientes y auditores
Una insignia tranquiliza a un visitante que nunca ha oído hablar de usted. El cuestionario de seguridad de un cliente, una aseguradora o una autoridad de protección de datos querrán más. Pedirán pruebas: informes de auditoría, registros de actualizaciones, revisiones de accesos y pruebas de restauración de copias de seguridad.
El RGPD exige medidas técnicas y organizativas apropiadas. Según el Art. 32(1)(d), entre ellas figura «un proceso de verificación, evaluación y valoración regulares» de su eficacia. Según el Art. 5(2), debe poder demostrar el cumplimiento. Las empresas incluidas en el ámbito de la Directiva NIS2 también deben gestionar la seguridad de sus proveedores conforme al Art. 21(2)(d). Por eso las agencias y los vendedores de plugins reciben cada vez más estas preguntas. Un historial de auditorías con fecha ayuda a responderlas. La insignia, no.
Para saber qué conservar, consulte qué pruebas debe incluir un informe de auditoría de seguridad de WordPress. Para entender por qué importan las pruebas periódicas, lea el artículo 32 del RGPD aplicado a WordPress. Para las medidas que van antes de cualquier sello, repase la lista de comprobación de seguridad de WordPress. Y si quiere mejorar las señales externas del sitio, las cabeceras de seguridad hacen más por usted que una insignia.
Trabaje en este orden. Corrija primero los hallazgos. Muestre un sello solo cuando la puntuación sea estable. Haga auditorías al menos cada 30 días para que el sello nunca quede obsoleto en su página de pago.
El plugin Security Audit & Compliance audita su sitio WordPress, relaciona los hallazgos con el Art. 32 del RGPD y el Art. 21 de la Directiva NIS2, exporta un informe para sus registros y ofrece un sello opcional con página pública de verificación → secaudit.eu
FAQ
¿Un sello de seguridad demuestra que mi sitio cumple el RGPD?
No. El RGPD abarca el tratamiento lícito, los deberes de información, los contratos, las medidas de seguridad y mucho más. Una auditoría con fecha puede respaldar su documentación sobre las pruebas de seguridad. Es lo único que puede hacer una insignia.
¿Puede alguien copiar el sello de secaudit.eu en otro sitio?
Puede copiar la imagen, pero no se verificará. La página de verificación está vinculada al dominio que superó la prueba de control del dominio. Un visitante que haga clic en un sello copiado verá otro dominio o ningún resultado válido.
¿Qué pasa con el sello si baja mi puntuación?
Desaparece en cuanto la puntuación cae por debajo de 60/100. También caduca si no se ejecuta una nueva auditoría en 30 días.
¿Es el sello de secaudit.eu una certificación?
No. Muestra el resultado y la fecha de una auditoría automatizada que se ejecutó en el sitio. No es una certificación ni una marca oficial.
Este artículo es información general, no asesoramiento jurídico.
Compruebe su propio sitio
Security Audit & Compliance es el plugin de WordPress de secaudit.eu: busca malware, spam oculto, archivos del núcleo modificados y código vulnerable, y relaciona sus hallazgos con el art. 32 del RGPD, el art. 21 de NIS2 y el OWASP Top 10.
Ver qué comprueba el plugin

