Selos de segurança de sites: o que um selo prova e não prova
O que um selo de segurança prova e não prova num site: tipos de selos, porquê um emblema estático nada vale, quatro sinais de um selo honesto e como verificá-lo.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Um selo de segurança só consegue provar uma coisa muito limitada: que uma verificação concreta correu num domínio concreto, num momento concreto, e deu um resultado concreto. Não prova que o site está seguro hoje. Antes de pôr um emblema no rodapé ou no checkout, descubra de que tipo de selo se trata e se alguém o pode verificar.
O que um selo de segurança pode provar e o que não pode
Um selo é uma fotografia. No dia da verificação, o scanner ou o auditor viu uma determinada configuração, um determinado conjunto de plugins e um determinado resultado. Essa informação é útil, desde que o selo seja claro quanto à data.
Depois desse dia, o site continua a mudar. Os plugins são atualizados, alguém instala um plugin de formulário de contacto que guarda as mensagens na base de dados, e todos os dias são publicadas novas vulnerabilidades. A Patchstack, um fornecedor de segurança, contabilizou 11 334 novas vulnerabilidades no ecossistema WordPress em 2025 no relatório State of WordPress Security in 2026. Uma verificação de há três meses diz-lhe muito pouco sobre qualquer uma delas.
Nenhum selo consegue provar qualquer destas três coisas:
- que o site está seguro neste momento;
- que os dados pessoais são tratados de forma lícita;
- que não existe nenhuma vulnerabilidade.
Um emblema que sugira algum destes pontos promete mais do que pode cumprir.
Três tipos de selos: encriptação, scanner e certificação
A maioria dos emblemas que se veem nos sites pertence a três grupos. Cada um responde a uma pergunta diferente, por isso compará-los diretamente não faz sentido.
Os selos de encriptação ou TLS mostram que a ligação usa HTTPS e que foi emitido um certificado para o domínio. Isso protege os dados em trânsito. Não diz nada sobre plugins desatualizados, palavras-passe de administrador fracas ou um script injetado.
Os selos de scanner mostram o resultado de uma verificação automática. Alguns analisam a partir do exterior e só veem o que qualquer visitante vê. Outros correm no próprio site e podem inspecionar ficheiros, utilizadores e configuração. A profundidade varia muito, por isso pergunte o que foi realmente analisado.
As certificações e auditorias formais são avaliações feitas por um terceiro segundo uma norma definida, com âmbito, evidências e um relatório do auditor. Um emblema é outra coisa. O pior caso é um emblema que apenas parece uma destas avaliações.
| Tipo | O que é verificado | Quem verifica | Não abrange |
|---|---|---|---|
| Encriptação/TLS | HTTPS e certificado | Autoridade de certificação | A própria aplicação |
| Scanner | Verificações automáticas | Ferramenta, externa ou no site | Tudo fora do âmbito da análise |
| Auditoria formal | Controlos face a uma norma | Terceiro independente | Alterações posteriores à auditoria |
Porque é que um emblema estático não prova nada
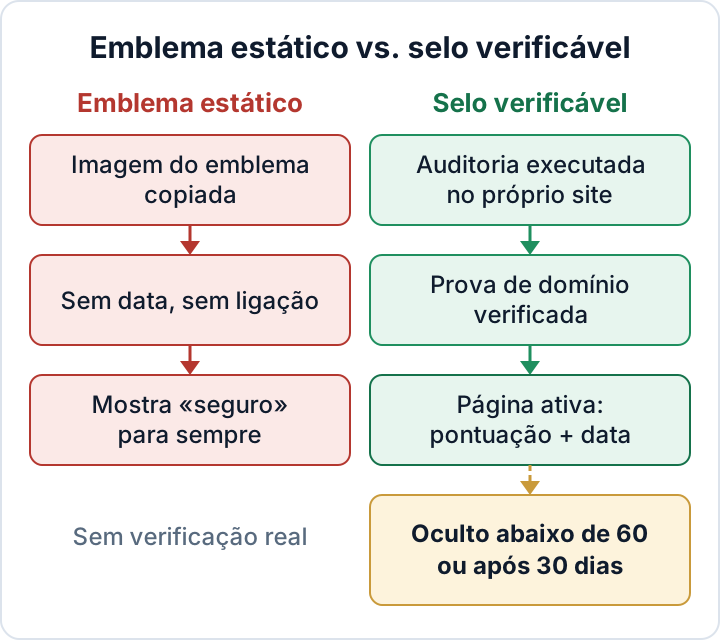
Um ficheiro PNG ou SVG com a palavra «Seguro» é apenas uma imagem. Qualquer pessoa a pode gravar e carregá-la noutro site em dez segundos. Continua a dizer «seguro» depois de a última verificação ter falhado e depois de a subscrição ter terminado há dois anos.
Um emblema que ligue à página de marketing genérica do emissor tem o mesmo problema. Essa página mostra que o fornecedor existe. Não diz nada sobre este site.
Desconfie das ligações de verificação que apontam para o domínio do próprio site, como loja-exemplo.pt/seguranca-verificada. O proprietário do site controla essa página e pode escrever nela o que quiser. Uma página de verificação só tem valor quando é alojada por um terceiro e o site não a pode editar.
Quatro sinais de um selo honesto
Pode avaliar qualquer selo por estes quatro critérios:
- Uma data visível da última verificação. Sem data, não é possível saber se o resultado ainda significa alguma coisa.
- Uma página de verificação ativa, alojada pelo emissor. Mostra o resultado atual, não uma captura de ecrã congelada.
- Um prazo de validade. O selo desaparece quando as verificações deixam de se realizar ou quando o resultado desce abaixo de um limite. Um selo que não pode expirar não consegue avisar ninguém.
- Uma verificação de domínio. O emissor confirma que o resultado pertence ao domínio que exibe o selo, de modo que um emblema copiado não é validado noutro lado.
Um selo honesto também mantém privadas as fragilidades do site. Uma página pública que enumere «plugin X desatualizado, XML-RPC aberto» entrega aos atacantes uma lista de compras. Os visitantes só precisam da pontuação e da data.
Se mostrar um selo, use uma redação simples. Diga o que foi verificado e quando, por exemplo: «Auditoria de segurança automatizada, última execução em 20 de outubro de 2026». Evite qualquer formulação que sugira segurança absoluta, imunidade a ataques ou aprovação oficial. Nenhum site pode fazer essas afirmações com honestidade, e podem aplicar-se as regras de defesa do consumidor sobre alegações enganosas. Em caso de dúvida, consulte um advogado.
Como os visitantes podem verificar um selo de segurança em menos de um minuto
Não são precisos conhecimentos técnicos. Demora tanto como ler a descrição de um produto.
- Clique no selo. Se não acontecer nada, é uma imagem e não prova nada.
- Olhe para a barra de endereços. A página deve abrir em HTTPS, no domínio do próprio emissor. Não deve estar no domínio da loja nem num domínio parecido.
- Confirme que o domínio indicado na página de verificação corresponde ao site de onde veio.
- Veja a data da última verificação e se o resultado aparece como atual.
- Se a página for uma página comercial genérica, não mostrar nenhum domínio ou apresentar uma data muito antiga, trate o selo como decoração.
Como funciona o selo do secaudit.eu, incluindo os seus limites
Também temos um selo. Eis como funciona e o que não faz.
A auditoria corre no próprio site WordPress, através do plugin Security Audit & Compliance. Verifica ficheiros, utilizadores, configuração, indicadores conhecidos de comprometimento e componentes desatualizados. O plugin envia o relatório para o secaudit.eu, que confirma que o relatório vem mesmo desse domínio (prova de controlo do domínio). A página pública de verificação no secaudit.eu mostra a pontuação real e a data da última auditoria.
O selo tem limites incorporados:
- Desaparece quando a pontuação desce abaixo de 60/100.
- Expira após 30 dias sem nova auditoria.
- A página de verificação mostra a pontuação e a data da última auditoria. Nunca enumera fragilidades.
- Não é uma certificação e não promete que o site é seguro. Não é uma marca oficial nem da UE, seja de que tipo for.
O método também tem um limite. Como a auditoria corre no próprio site, um site profundamente comprometido pode interferir no que a auditoria vê. Uma auditoria no site complementa a monitorização externa; não a substitui. Mantenha as verificações de disponibilidade, uma vista do que os motores de pesquisa indexam para o seu domínio e a deteção de malware do seu alojamento.
O selo é para os visitantes; as evidências são para clientes e auditores
Um emblema tranquiliza um visitante que nunca ouviu falar de si. O questionário de segurança de um cliente, uma seguradora ou uma autoridade de proteção de dados vão querer mais. Pedem evidências: relatórios de auditoria, registos de atualizações, revisões de acessos e testes de restauro de cópias de segurança.
O RGPD exige medidas técnicas e organizativas adequadas. Nos termos do artigo 32.º, n.º 1, alínea d), incluem-se «um processo para testar, apreciar e avaliar regularmente» a sua eficácia. Nos termos do artigo 5.º, n.º 2, tem de poder comprovar o cumprimento. As entidades abrangidas pela Diretiva NIS2 têm ainda de gerir a segurança dos seus fornecedores, nos termos do artigo 21.º, n.º 2, alínea d). É por isso que as agências e os vendedores de plugins recebem cada vez mais estas perguntas. Um histórico de auditorias datadas ajuda a respondê-las. O emblema não.
Sobre o que guardar, veja que evidências devem constar de um relatório de auditoria de segurança WordPress. Sobre a importância de testar regularmente, leia o artigo 32.º do RGPD aplicado ao WordPress. Para as medidas que vêm antes de qualquer selo, percorra a lista de verificação de segurança WordPress. Se quer melhorar os sinais externos do site, os cabeçalhos de segurança fazem mais por si do que um emblema.
Trabalhe por esta ordem. Corrija primeiro os problemas encontrados. Mostre um selo só quando a pontuação estiver estável. Faça auditorias pelo menos de 30 em 30 dias, para que o selo nunca fique desatualizado na sua página de pagamento.
O plugin Security Audit & Compliance audita o seu site WordPress, associa os resultados ao artigo 32.º do RGPD e ao artigo 21.º da NIS2, exporta um relatório para os seus registos e oferece um selo opcional com página pública de verificação → secaudit.eu
FAQ
Um selo de segurança mostra que o meu site cumpre o RGPD?
Não. O RGPD abrange o tratamento lícito, os deveres de informação, os contratos, as medidas de segurança e muito mais. Uma auditoria datada pode apoiar a documentação dos seus testes de segurança. É tudo o que um emblema pode fazer.
Alguém pode copiar o selo do secaudit.eu para outro site?
Pode copiar a imagem, mas ela não será validada. A página de verificação está associada ao domínio que passou a prova de controlo do domínio. Um visitante que clique num selo copiado verá outro domínio ou nenhum resultado válido.
O que acontece ao selo se a minha pontuação descer?
Desaparece quando a pontuação desce abaixo de 60/100. Também expira se não for realizada nenhuma nova auditoria nos 30 dias seguintes.
O selo do secaudit.eu é uma certificação?
Não. Mostra o resultado e a data de uma auditoria automatizada executada no site. Não é uma certificação nem uma marca oficial.
Este artigo é informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

