Accordo sul trattamento dei dati per agenzie web (art. 28 GDPR)
Quando un'agenzia web deve stipulare un accordo sul trattamento dei dati (art. 28 GDPR): allegato di sicurezza, sub-responsabili, incidenti e fine del contratto.
Anche in: English Deutsch Français Español Polski Português Türkçe

Se un'agenzia può accedere alla dashboard WordPress di un cliente, ospita il sito o conserva i backup, quasi certamente tratta dati personali per conto di quel cliente. In tal caso serve un accordo sul trattamento dei dati (DPA, Data Processing Agreement) stipulato con lui. Le dimensioni non fanno differenza: un'agenzia di cinque persone e un freelance si trovano nella stessa posizione.
Questo articolo guarda all'accordo dal lato dell'agenzia. Chiarisce quali dei servizi venduti rendono l'agenzia responsabile del trattamento, che cosa dovrebbe contenere l'allegato di sicurezza e come gestire i punti che nella pratica creano problemi: sub-responsabili, incidenti e cessazione del contratto.
Quando un'agenzia web ha bisogno di un accordo sul trattamento dei dati
Quasi ogni sito WordPress aziendale contiene dati personali. Esempi frequenti: i messaggi dei moduli di contatto che un plugin salva nel database, gli ordini WooCommerce con nomi e indirizzi, gli account utente dei clienti, le iscrizioni alla newsletter. Se si può arrivare a questi dati tramite un login amministrativo, un accesso all'hosting, una connessione al database o un file di backup, si possono anche trattare.
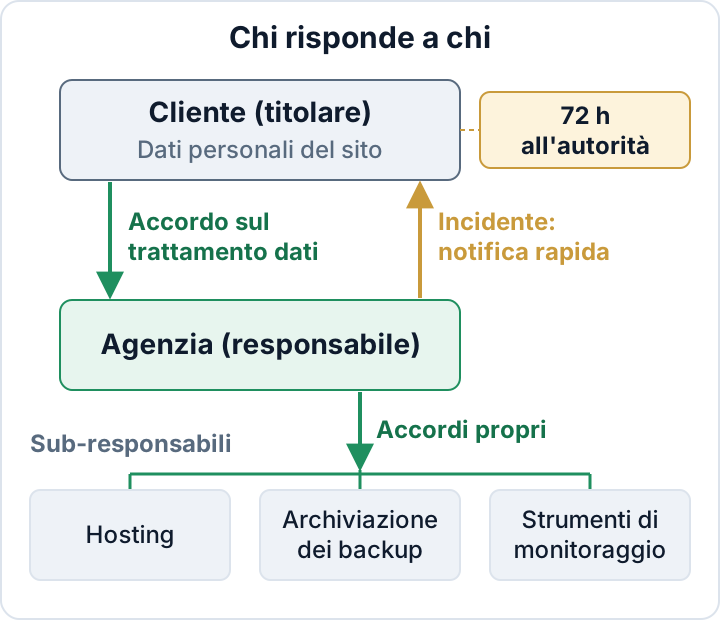
Ai sensi del GDPR il cliente è il titolare del trattamento: decide perché e come i dati vengono trattati. L'agenzia è il responsabile del trattamento quando li gestisce su istruzione del cliente, per esempio aggiornando il sito o curandone l'hosting. L'art. 28 impone un contratto tra le due parti: l'accordo sul trattamento dei dati. Esso stabilisce che cosa l'agenzia può fare con i dati e come li protegge.
Quali servizi dell'agenzia rientrano di norma nel trattamento
Conta la possibilità di accedere ai dati, non il fatto di guardarli davvero. Questi sono casi tipici, non regole rigide:
| Servizio | Qualifica tipica |
|---|---|
| Contratto di manutenzione con login admin | Responsabile |
| Hosting gestito | Responsabile |
| Archiviazione dei backup off-site | Responsabile |
| Assistenza da remoto con accesso admin | Responsabile |
| Lavoro di design su staging, senza dati reali | Spesso no |
| Audit una tantum con accesso | Da valutare caso per caso |
Due aspetti vengono spesso trascurati. Primo: un progetto «solo design» smette di esserlo nel momento in cui il database di produzione viene copiato in staging per provare un tema. Quella copia contiene dati reali dei clienti. Secondo: i moduli di contatto, il CRM e la fatturazione dell'agenzia non rientrano nel trattamento per conto dei clienti. Per quei dati l'agenzia è titolare e le servono un'informativa privacy e misure proprie.
Un primo passo concreto è elencare tutti i siti dei clienti e annotare, per ciascuno, quali accessi l'agenzia detiene. Probabilmente emergeranno login di cui nessuno ricorda il rilascio. La guida alla pulizia dei ruoli utente spiega come eliminarli.
La parte sulla sicurezza: descrivere le misure tecniche e organizzative
La maggior parte dei DPA contiene un allegato sulle misure tecniche e organizzative (TOM). Le agenzie spesso vi incollano un elenco generico. Meglio descrivere ciò che si fa davvero, con parole semplici:
- Accessi: autenticazione a due fattori su ogni account admin usato sui siti dei clienti.
- Account nominali: un account personale per ogni collaboratore, mai un admin «agenzia» condiviso. Così si sa chi ha fatto cosa e si può revocare l'accesso di una persona senza toccare quello degli altri.
- Credenziali: conservate in un password manager di team con accesso per cliente, non in fogli di calcolo o chat.
- Privilegio minimo: usare il ruolo Editor o un ruolo personalizzato dove non serve l'accesso admin completo.
- Backup: dove sono conservati, che sono cifrati e quali persone, indicate per nome, possono ripristinarli o scaricarli.
- Aggiornamenti: con quale frequenza si applicano gli aggiornamenti di core, plugin e temi e con quanta rapidità si interviene sulle correzioni di sicurezza critiche.
- Log: quali attività vengono registrate e per quanto tempo.
- Persone: obblighi di riservatezza per dipendenti e freelance e una procedura scritta di offboarding quando qualcuno lascia l'agenzia.
L'allegato deve corrispondere alla realtà. Se promette un monitoraggio 24/7 o penetration test trimestrali che non vengono eseguiti, l'agenzia si crea una prova scritta contro sé stessa nel giorno in cui qualcosa va storto. Meglio un testo breve e accurato, aggiornato quando cambia l'infrastruttura.
Queste misure rispecchiano l'art. 32, par. 1, lett. a)–d): pseudonimizzazione e cifratura; capacità di assicurare su base permanente riservatezza, integrità, disponibilità e resilienza; ripristino tempestivo dopo un incidente; verifica regolare delle misure. La guida all'art. 32 GDPR approfondisce ogni punto.
Sub-responsabili: hosting, archiviazione dei backup e strumenti utilizzati
I dati del cliente raramente restano soltanto presso l'agenzia. Di solito passano attraverso altri servizi:
- il fornitore di hosting o la piattaforma server rivenduta o gestita dall'agenzia
- l'archiviazione dei backup, per esempio un bucket di tipo S3 o il cloud proprio di un plugin di backup
- i servizi di uptime o monitoraggio che custodiscono credenziali o possono vedere i contenuti del sito
- gli ambienti di staging su una piattaforma separata
- gli strumenti di assistenza e ticketing in cui i clienti incollano dettagli di ordini o e-mail dei loro clienti
Ciascuno di questi è un sub-responsabile. Per ogni cliente va tenuto un elenco scritto dei fornitori usati e dei luoghi in cui conservano i dati. Il cliente va informato prima di aggiungere o cambiare un fornitore, e con ciascuno deve esistere un accordo sul trattamento dei dati. Se un fornitore conserva dati o vi accede fuori dall'UE, occorre verificare la base giuridica del trasferimento prima di fare affidamento su di esso, e indicarlo nell'elenco. Il cliente non dovrebbe scoprire da una notifica di violazione che i suoi backup si trovavano in un servizio di cui ignorava l'esistenza.
Segnalazione degli incidenti: come e quando informare il cliente
Il cliente, in quanto titolare, deve notificare la violazione dei dati personali all'autorità di controllo (in Italia, il Garante) senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza (art. 33). Deve inoltre documentare ogni violazione, comprese quelle che non notifica (art. 33, par. 5). Può farlo solo se l'agenzia lo avvisa in fretta e gli fornisce fatti utilizzabili.
Nel DPA o in un allegato operativo vanno concordati questi punti:
- Un termine interno che lasci al cliente tempo a sufficienza. Per esempio: segnalare una violazione sospetta entro 24 ore da quando se ne ha notizia, anche prima che l'indagine sia conclusa.
- Un referente nominativo per ciascuna parte, con un sostituto.
- Un canale di segnalazione che funzioni anche fuori orario. La sola e-mail è una scelta debole.
- I fatti minimi da trasmettere: che cosa è accaduto, quando è stato rilevato, quali sistemi e dati sono coinvolti e che cosa è già stato fatto.
I passi che il cliente compie dopo la segnalazione, tra cui la valutazione e il contenuto della notifica, sono trattati nella guida alla notifica entro 72 ore.
Fine del contratto: revoca degli accessi, restituzione e cancellazione dei dati
Gli accessi dell'agenzia mai rimossi sono una via d'ingresso frequente nei vecchi siti dei clienti. Sono anche una responsabilità per l'agenzia: se uno di quegli account viene usato in modo illecito, il cliente chiederà perché esistesse ancora. Alla cessazione del contratto si può usare questa checklist:
- Eliminare tutti gli account admin dell'agenzia, dopo aver riassegnato i loro contenuti a un account del cliente
- Revocare le password per le applicazioni create per i propri strumenti
- Rimuovere le chiavi SFTP/SSH e l'accesso al pannello di controllo dell'hosting
- Consegnare o cancellare i backup conservati, secondo le istruzioni del cliente
- Cancellare copie locali del database, esportazioni e siti di staging
- Eliminare i dati del cliente dal password manager e dagli strumenti di monitoraggio
- Confermare per iscritto al cliente i passaggi completati
Sui siti in cui si dispone di WP-CLI, questo comando elenca gli amministratori rimasti prima della consegna:
wp user list --role=administrator --fields=ID,user_login,user_emailUn accordo aderente alla realtà: prove e richieste dei clienti NIS2
Ai sensi dell'art. 5, par. 2, il titolare deve essere in grado di dimostrare la conformità. Nella pratica il cliente chiederà all'agenzia di provare che l'allegato rispecchia ciò che fa davvero. Sono prove utili lo stato del 2FA sugli account del personale, le verifiche degli accessi con data, i test di ripristino dei backup e i report di audit di sicurezza recenti. La guida alla documentazione degli audit spiega che cosa conservare.
I clienti rientranti nella direttiva NIS2 devono gestire la sicurezza dei propri fornitori (art. 21, par. 2, lett. d). Invieranno questionari all'agenzia anche se la NIS2 non la riguarda direttamente. Un'agenzia di medie dimensioni, cioè con 50 o più dipendenti oppure con oltre 10 milioni di euro di fatturato annuo e di totale di bilancio, che gestisce sistemi dei clienti può rientrare essa stessa nell'ambito di applicazione come fornitore di servizi gestiti. Occorre verificare la normativa nazionale di recepimento della NIS2; la guida all'ambito di applicazione della NIS2 illustra la verifica.
Il plugin di secaudit.eu esporta un report di audit mappato sull'art. 32 GDPR e sull'art. 21 NIS2, oltre a una bozza di notifica dell'incidente. Entrambi possono supportare queste prove. Nessuno dei due rende conformi l'agenzia o il suo cliente.
Le violazioni degli articoli da 25 a 39 del GDPR, tra cui l'art. 28 e l'art. 32, possono comportare sanzioni fino a 10 milioni di euro o al 2 % del fatturato mondiale annuo (art. 83, par. 4, lett. a). Per la maggior parte delle agenzie, il rischio più immediato è perdere un cliente dopo un incidente perché l'accordo non rispecchiava la realtà.
Prossimo passo: compilare l'elenco di tutti i siti dei clienti a cui l'agenzia ha accesso. Per ciascuno annotare se esiste un DPA aggiornato e se il relativo allegato TOM descrive ciò che oggi si fa davvero. Si comincia dai siti in cui almeno una delle due risposte è «no».
FAQ
Lavoro da solo come freelance. Mi serve comunque un DPA?
Sì, se si trattano dati personali per conto del cliente. Il GDPR non esonera i responsabili in base alle dimensioni.
Chi redige l'accordo, il cliente o l'agenzia?
Può farlo l'una o l'altra parte. Molte agenzie propongono un DPA standard insieme ai contratti di manutenzione, con un risparmio di tempo su molti clienti. Conviene farlo rivedere una volta da un legale e adattare l'allegato TOM a ciascun servizio.
Il DPA della mia società di hosting non copre già tutto?
No. Quell'accordo regola il rapporto tra l'agenzia e il fornitore di hosting. Il rapporto con il cliente richiede un accordo proprio.
Questo articolo è un'informazione di carattere generale e non costituisce consulenza legale.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

