Sito WordPress violato? Notifica GDPR del data breach in 72 ore
Sito WordPress violato? Quando un attacco è un data breach secondo il GDPR, quando partono le 72 ore per la notifica, cosa comunicare, cosa documentare e chi informare.
Anche in: English Deutsch Français Español Polski Português Türkçe

Se un attacco espone, modifica o distrugge dati personali presenti sul sito WordPress, si è di fronte a una violazione dei dati personali ai sensi del GDPR. Da quel momento la regola sulla notifica dei data breach lascia 72 ore: la violazione va notificata all'autorità di controllo (in Italia il Garante per la protezione dei dati personali) senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui se ne è venuti a conoscenza, a meno che sia improbabile che presenti un rischio per le persone.
Il termine non decorre dal momento dell'attacco, e non aspetta nemmeno la fine della bonifica. Di seguito: quando inizia a decorrere, che cosa fare per prima cosa, che cosa notificare e quando informare gli utenti.
Quando un sito WordPress violato è un data breach?
Il GDPR definisce la violazione dei dati personali come la violazione di sicurezza che comporta accidentalmente o in modo illecito la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l'accesso ai dati personali (art. 4, punto 12, del GDPR). Il Comitato europeo per la protezione dei dati (EDPB) distingue tre tipologie, e un attacco a WordPress può causarle tutte:
- Riservatezza: un aggressore scarica la tabella degli utenti, gli ordini WooCommerce o gli invii dei moduli di contatto, oppure uno skimmer nella pagina di checkout legge ciò che i clienti digitano.
- Integrità: l'aggressore modifica account utente o dati dei clienti, per esempio cambiando gli indirizzi email in modo che i reset delle password arrivino a lui.
- Disponibilità: il database viene cancellato o cifrato da un ransomware. Secondo l'EDPB, anche una perdita temporanea di disponibilità è una violazione che va quantomeno documentata.
Non ogni attacco coinvolge dati personali: una pagina statica deturpata, senza moduli né account utente, potrebbe non coinvolgerne. Ma quasi ogni sito WordPress conserva account utente, commenti o invii di moduli, quindi conviene presumere che i dati personali siano coinvolti finché non si è verificato il contrario. Il nostro elenco dei segnali che un sito WordPress è stato violato aiuta ad accorgersi presto del problema.
Notifica del data breach secondo il GDPR: quando partono le 72 ore
L'articolo 33 calcola le 72 ore dal momento in cui il titolare viene a conoscenza della violazione. Nelle sue linee guida sulla notifica delle violazioni dei dati personali, l'EDPB chiarisce che il titolare ne è «a conoscenza» quando ha un ragionevole grado di certezza che si è verificato un incidente di sicurezza che ha compromesso dati personali. È ammessa una breve indagine per accertarlo, durante la quale non si è ancora «a conoscenza». L'indagine deve però partire il prima possibile.
Un esempio: lunedì mattina il provider di hosting segnala la presenza di malware. Nel pomeriggio si scopre un nuovo account amministratore e tracce di un'esportazione della tabella degli utenti. Da quel momento si è a conoscenza della violazione, e le 72 ore scadono giovedì pomeriggio.
Per i siti WordPress contano altri tre aspetti:
- L'obbligo di notifica spetta al titolare del trattamento, di solito l'azienda proprietaria del sito, non all'agenzia né al provider di hosting.
- Un responsabile del trattamento, come il provider di hosting o l'agenzia, deve informare il titolare senza ingiustificato ritardo dopo essere venuto a conoscenza di una violazione (art. 33, par. 2).
- Se la notifica arriva oltre le 72 ore, va corredata dei motivi del ritardo (art. 33, par. 1).
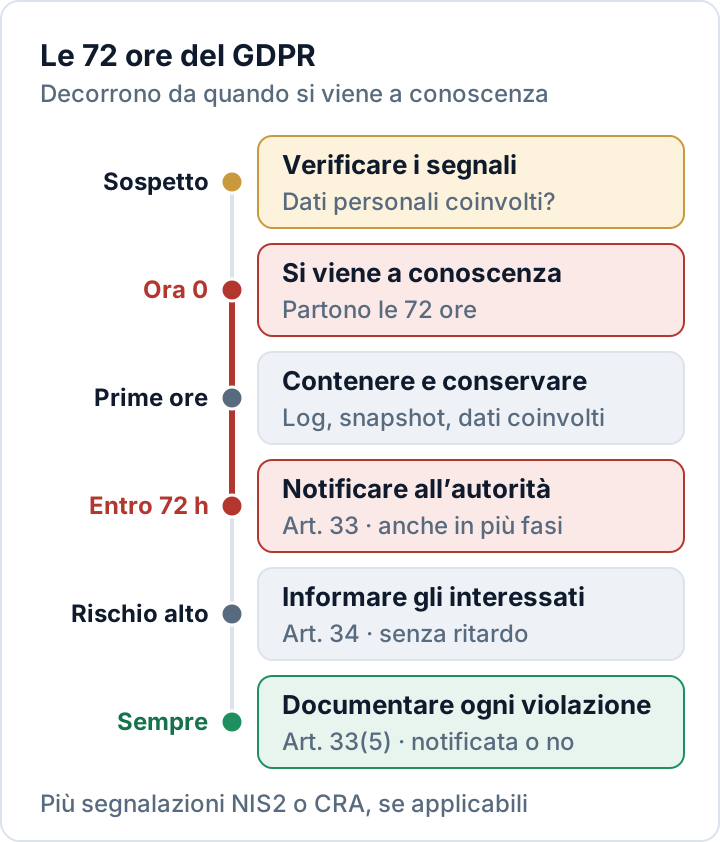
Le prime ore: contenere, conservare, valutare
Conviene seguire questi passaggi nell'ordine e annotare ogni azione con l'orario. Questo registro diventa il nucleo della documentazione.
- Registrare l'inizio. Annotare quando si è venuti a conoscenza della violazione, chi ha scoperto che cosa e quali sistemi sono coinvolti.
- Contenere. Mettere il sito in modalità manutenzione o portarlo offline. Cambiare tutte le password di amministratori, hosting, SFTP e database, annotare e poi rimuovere gli account sconosciuti, revocare le password per le applicazioni e sostituire le chiavi di sicurezza e i salt in
wp-config.php(per esempio conwp config shuffle-salts): l'operazione disconnette tutti gli utenti. - Conservare le prove. Prima di ripulire qualsiasi cosa, copiare i log di accesso e di errore del server e fare uno snapshot di file e database. Va custodito in modo sicuro, perché contiene gli stessi dati personali.
- Valutare i dati. Quali tabelle e quali plugin contengono dati personali: utenti, ordini, invii dei moduli, liste della newsletter? Quali categorie (nomi, indirizzi email, indirizzi postali, hash delle password, storico degli ordini) e, in modo approssimativo, quante persone e quante registrazioni?
- Individuare il punto di ingresso. Un plugin non aggiornato, una password rubata, un account dell'agenzia compromesso? Serve saperlo per chiudere la falla e valutare le conseguenze.
- Coinvolgere le persone giuste. Il responsabile della protezione dei dati (RPD), se nominato, il provider di hosting e l'agenzia.
La bonifica vera e propria è un lavoro a parte, descritto nel nostro piano di rimozione del malware passo per passo.
Che cosa deve contenere la notifica
Ai sensi dell'articolo 33, paragrafo 3, la notifica all'autorità di controllo deve almeno:
- descrivere la natura della violazione, compresi, ove possibile, le categorie e il numero approssimativo di interessati coinvolti, nonché le categorie e il numero approssimativo di registrazioni dei dati personali in questione;
- comunicare il nome e i dati di contatto del responsabile della protezione dei dati o di un altro punto di contatto;
- descrivere le probabili conseguenze della violazione;
- descrivere le misure adottate o di cui si propone l'adozione, comprese, se del caso, quelle per attenuarne i possibili effetti negativi.
Raramente tutte queste informazioni saranno disponibili dopo 72 ore, e il GDPR ne tiene conto: se non è possibile fornirle contestualmente, possono essere fornite in fasi successive senza ulteriore ingiustificato ritardo (art. 33, par. 4). Conviene notificare ciò che si sa, indicare che cosa è ancora in corso di accertamento e inviare aggiornamenti. Il modulo o la procedura di notifica dell'autorità competente (in Italia, quella del Garante) va individuato adesso, non durante un incidente.
Il plugin Security Audit & Compliance di secaudit.eu verifica i tipici indicatori di compromissione, come account amministratore nascosti, cron job sospetti e file del core modificati, e può esportare una bozza di notifica dell'incidente strutturata secondo le fasi 24 h / 72 h / 1 mese previste dalla NIS2. Rivedere, completare e inviare la notifica resta comunque compito del titolare.
Documentare ogni violazione, anche senza notifica
L'articolo 33, paragrafo 5, impone di documentare qualsiasi violazione dei dati personali, con le circostanze, le conseguenze e i provvedimenti adottati per porvi rimedio, che la violazione sia stata notificata o meno. La documentazione deve consentire all'autorità di verificare il rispetto della norma. Se si conclude che una violazione probabilmente non presenta rischi e non la si notifica, il motivo va messo per iscritto.
Un registro delle violazioni utile contiene:
- Cronologia: primi segnali, momento della conoscenza, contenimento, notifica
- Sistemi coinvolti, categorie di dati e numeri approssimativi
- Causa e punto di ingresso, per quanto noti
- Valutazione del rischio e decisione di notificare o meno, con le motivazioni
- Misure adottate e pianificate, con le date
- Copie della notifica e di eventuali comunicazioni agli interessati
Le lezioni apprese dall'incidente vanno poi riportate nelle misure di sicurezza previste dall'articolo 32 del GDPR.
Informare gli utenti coinvolti (art. 34)
Quando una violazione è suscettibile di presentare un rischio elevato per i diritti e le libertà delle persone, occorre informare anche gli interessati senza ingiustificato ritardo (art. 34). La comunicazione deve descrivere con un linguaggio semplice e chiaro la natura della violazione e indicare almeno un punto di contatto, le probabili conseguenze e le misure adottate o proposte. È utile aggiungere consigli pratici, come cambiare le password riutilizzate e prestare attenzione al phishing.
Un rischio elevato è più probabile quando i dati consentono frodi o furti d'identità, oppure riguardano aspetti delicati come la salute. L'articolo 34, paragrafo 3, prevede tre eccezioni: i dati erano stati resi incomprensibili a chi non è autorizzato ad accedervi, per esempio tramite cifratura; misure successive hanno scongiurato il concretizzarsi del rischio elevato; oppure le comunicazioni individuali richiederebbero sforzi sproporzionati, e in tal caso gli interessati vanno informati con una comunicazione pubblica o una misura analoga di pari efficacia.
NIS2 e CRA: possono servire altre segnalazioni
La notifica prevista dal GDPR riguarda i dati personali. Altre due norme UE possono richiedere, per lo stesso incidente, segnalazioni separate, a destinatari diversi e con scadenze proprie:
- NIS2: se l'organizzazione è un soggetto essenziale o importante ai sensi della legge NIS2 del proprio Paese, gli incidenti significativi richiedono un preallarme entro 24 ore, una notifica dell'incidente entro 72 ore e una relazione finale entro un mese (art. 23 della direttiva NIS2). I dettagli dipendono dalla legge nazionale; la nostra guida alla NIS2 spiega chi rientra nell'ambito di applicazione.
- Cyber Resilience Act: chi vende un plugin o un tema WordPress a clienti dell'UE ne è il fabbricante ai sensi del CRA. Dall'11 settembre 2026 le vulnerabilità attivamente sfruttate e gli incidenti gravi che riguardano il prodotto vanno segnalati: preallarme entro 24 ore, notifica entro 72 ore e relazione finale entro 14 giorni dalla disponibilità di una correzione (vulnerabilità) o entro un mese (incidenti gravi), tramite la piattaforma unica di segnalazione dell'ENISA (Commissione europea).
Un solo incidente può quindi dare luogo a un massimo di tre segnalazioni. Conviene stabilire in anticipo chi si occupa di ciascuna.
Domande frequenti
Occorre notificare anche se non è certo che i dati siano stati consultati?
Si è «a conoscenza» quando si ha una ragionevole certezza che i dati personali sono stati compromessi; per accertarlo è ammessa una breve indagine. Se i dati potrebbero essere stati consultati e non si può concludere che un rischio per le persone sia improbabile, la scelta più prudente è notificare entro il termine con le informazioni disponibili e aggiornare l'autorità in seguito. In entrambi i casi il ragionamento va documentato.
I fine settimana rientrano nelle 72 ore?
Sì. In base alle norme UE sul computo dei termini (regolamento n. 1182/71), sabati, domeniche e festivi si contano. Il termine è di 72 ore, non di tre giorni lavorativi: conviene quindi stabilire chi può intervenire anche di sabato.
Questo articolo ha carattere informativo generale e non costituisce consulenza legale.
Controlla il tuo sito
Security Audit & Compliance è il plugin WordPress di secaudit.eu: cerca malware, spam nascosto, file core modificati e codice vulnerabile, e collega i risultati all’art. 32 del GDPR, all’art. 21 della NIS2 e alla OWASP Top 10.
Scopri cosa controlla il plugin

