Quebra de controlo de acesso em plugins WordPress: evitar
Quebra de controlo de acesso em plugins WordPress: corrija handlers AJAX, admin-post e REST com verificação de capacidades, nonces corretos e propriedade de objetos.
Também em: English Deutsch Français Español Italiano Polski Türkçe

A maioria dos casos de quebra de controlo de acesso em plugins WordPress nasce de uma única linha em falta: uma verificação de capacidade que ninguém escreveu. O handler funciona, o nonce é validado, a funcionalidade é lançada, e qualquer Subscritor com sessão iniciada consegue chamá-la. Este artigo destina-se a programadores de plugins e temas e a agências que desenvolvem plugins à medida. Cobre os padrões de código por trás destas falhas e as verificações que as evitam.
Porque é que a quebra de controlo de acesso lidera as falhas exploradas em plugins WordPress
O State of WordPress Security in 2026, da Patchstack, é um relatório de um fornecedor com dados relativos a 2025. Concluiu que a quebra de controlo de acesso foi a categoria mais explorada. O mesmo relatório contabilizou 11 334 novas vulnerabilidades no ecossistema WordPress, 91 % delas em plugins. Nas falhas intensamente exploradas, a mediana ponderada do tempo até à exploração em massa foi de 5 horas. Se publicar uma falha, não terá dias para a corrigir.
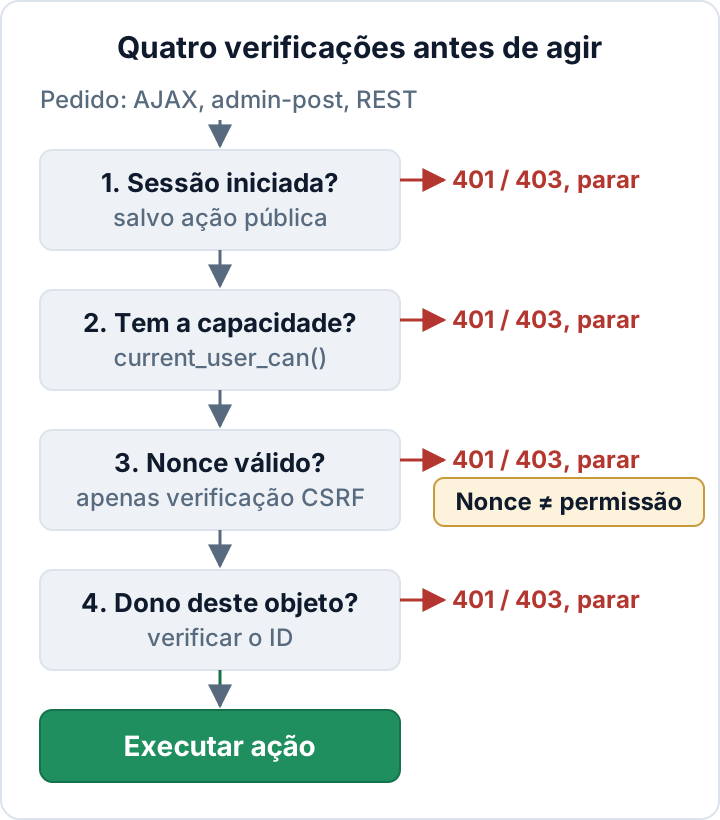
Em termos de plugin, quebra de controlo de acesso significa um handler de pedidos que altera ou revela dados sem verificar quem os pede e em que é que essa pessoa pode mexer. Todos os handlers devem responder a quatro perguntas, por esta ordem:
- O utilizador tem sessão iniciada? Ignore esta pergunta apenas se a ação for realmente pública.
- Tem permissão para fazer isto? É a verificação de capacidade.
- Quis mesmo fazê-lo? É a verificação de nonce contra CSRF.
- Pode mexer neste objeto concreto? É a verificação de propriedade, ou de meta-capacidade, sobre o ID.
Comece por encontrar todos os pontos de entrada do plugin
Não é possível proteger handlers que se desconhecem. Cada local onde um pedido chega ao seu código é uma porta. Isso inclui os hooks wp_ajax_ e wp_ajax_nopriv_, os hooks admin_post_ e admin_post_nopriv_ e as chamadas a register_rest_route(). Inclui também handlers em init ou template_redirect que leem $_POST ou $_GET, e shortcodes ou blocos que processam dados de formulários.
Execute estes comandos na pasta raiz do plugin:
# Pontos de entrada registados
grep -rnE "wp_ajax_|admin_post_|register_rest_route" --include='*.php' .

# Os públicos merecem uma segunda análise
grep -rn "wp_ajax_nopriv_\|admin_post_nopriv_\|__return_true" --include='*.php' .

# Dados brutos do pedido lidos em qualquer ponto
grep -rn '\$_POST\|\$_GET\|\$_REQUEST' --include='*.php' .
Registe os resultados numa tabela, com uma linha por ponto de entrada, e guarde-a no repositório junto ao código:
| Ponto de entrada | Tipo | Quem pode chamá-lo |
|---|---|---|
myplugin_save_settings | AJAX | manage_options |
myplugin_export | admin-post | myplugin_export_entries |
GET /myplugin/v1/stats | REST | Público, só leitura |
Se não conseguir preencher a última coluna de um ponto de entrada, encontrou o seu primeiro erro.
Handlers AJAX: wp_ajax_nopriv_ e o current_user_can() em falta
wp_ajax_nopriv_{action} torna uma ação acessível sem qualquer autenticação. Registe-o apenas para ações verdadeiramente públicas, como uma pesquisa no front-end. Muitas vezes é acrescentado «para o formulário funcionar também com visitantes», esquecendo que o handler apaga ou exporta dados.
wp_ajax_{action} sozinho também não é uma verificação de permissões. Significa que qualquer utilizador com sessão iniciada pode chamar a ação, incluindo Subscritores. Não confie em is_admin(). Devolve verdadeiro para todos os pedidos a admin-ajax.php e admin-post.php, porque esses ficheiros são carregados no contexto de administração. Diz-lhe onde o pedido aterrou, não quem o enviou.
Um handler que responde às perguntas:
add_action( 'wp_ajax_myplugin_delete_entry', 'myplugin_ajax_delete_entry' );
// Deliberadamente sem hook wp_ajax_nopriv_.

function myplugin_ajax_delete_entry() {
    if ( ! current_user_can( 'myplugin_manage_entries' ) ) {
        wp_send_json_error( array( 'message' => 'Forbidden' ), 403 );
    }

    // Termina com 403 se o nonce estiver em falta ou for inválido.
    check_ajax_referer( 'myplugin_delete_entry', 'nonce' );

    $entry_id = isset( $_POST['entry_id'] ) ? absint( $_POST['entry_id'] ) : 0;
    // ...seguem-se a verificação de propriedade e o trabalho propriamente dito (ver abaixo).

    wp_send_json_success();
}
As verificações de capacidade e de nonce podem correr em qualquer ordem. O que importa é que ambas corram antes de o handler ler ou escrever o que quer que seja. Use uma capacidade personalizada, como myplugin_manage_entries, quando a ação não deve estar ligada a todos os direitos de administrador. manage_options serve quando só os administradores devem ter acesso.
Os handlers admin_post_ seguem as mesmas regras. A única diferença é a resposta:
add_action( 'admin_post_myplugin_export', 'myplugin_handle_export' );

function myplugin_handle_export() {
    if ( ! current_user_can( 'myplugin_export_entries' ) ) {
        wp_die( esc_html__( 'You are not allowed to do this.', 'myplugin' ), '', array( 'response' => 403 ) );
    }
    check_admin_referer( 'myplugin_export' ); // par de wp_nonce_field( 'myplugin_export' )
    // ...
}
Os nonces protegem contra CSRF, não contra o utilizador errado
Um nonce prova que o pedido veio de um formulário ou ligação gerados pelo seu plugin. Não prova que o utilizador tem permissão para executar a ação. O manual de programadores do WordPress diz o mesmo. Muitos plugins vulneráveis continuam a tratar um wp_verify_nonce() bem-sucedido como autorização.
Há três razões pelas quais não pode ser autorização:
- Quem consegue carregar a página que imprime o nonce pode lê-lo no código-fonte da página. Se o nonce é impresso em todos os ecrãs de administração, ou no front-end, um Subscritor tem-no.
- Os nonces não são de utilização única. Por predefinição, um nonce mantém-se válido até 24 horas.
- Os nonces criados para visitantes sem sessão iniciada são partilhados por todos esses visitantes, pelo que protegem muito pouco.
Associe cada verificação de nonce a uma verificação de capacidade. Gere o nonce apenas nos ecrãs mostrados a utilizadores que possuam a capacidade correspondente. Use um nome de ação específico por operação, como myplugin_delete_entry_42 ou, no mínimo, myplugin_delete_entry, em vez de um único myplugin_nonce para o plugin inteiro.
Rotas REST: escreva um permission_callback que verifique de facto
'permission_callback' => '__return_true' quer dizer «qualquer pessoa na internet». Use-o apenas para dados públicos e só de leitura, que já sejam visíveis noutro local do site. Nunca o use em rotas que escrevem ou apagam, ou que devolvem dados pessoais ou definições.
add_action( 'rest_api_init', function () {
    register_rest_route( 'myplugin/v1', '/entries/(?P<id>\d+)', array(
        'methods'             => WP_REST_Server::EDITABLE,
        'callback'            => 'myplugin_rest_update_entry',
        'permission_callback' => function ( WP_REST_Request $request ) {
            return current_user_can( 'edit_post', (int) $request['id'] );
        },
        'args'                => array(
            'id'    => array(
                'validate_callback' => function ( $value ) {
                    return is_numeric( $value );
                },
                'sanitize_callback' => 'absint',
            ),
            'title' => array(
                'type'              => 'string',
                'sanitize_callback' => 'sanitize_text_field',
            ),
        ),
    ) );
} );
Uma verificação falhada deve devolver false ou um WP_Error. O WordPress responde então com 401 a pedidos anónimos e 403 a utilizadores com sessão iniciada sem permissão. Não faça a verificação de permissões dentro do callback: isso divide a lógica e dificulta as revisões. O manual da API REST sobre endpoints personalizados aprofunda a validação de args.
Os pedidos REST autenticados por cookie, feitos a partir do seu próprio JavaScript, têm de enviar um nonce wp_rest no cabeçalho X-WP-Nonce. Sem ele, o WordPress trata o pedido como não autenticado. Isto é proteção CSRF, não autorização, por isso o permission_callback continua a ter de verificar. O endpoint de utilizadores incluído no WordPress e as fugas de nomes de utilizador são outro tema, tratado em enumeração de utilizadores no WordPress.
Nunca confie num ID de objeto vindo do pedido
É o padrão da referência direta insegura a objetos. Um handler recebe do pedido o ID de um artigo, encomenda, registo ou ficheiro e usa-o sem verificar a quem pertence. A verificação de capacidade passa porque o utilizador pode editar alguns registos, e por isso nada o impede de editar qualquer registo.
Para artigos e tipos de conteúdo personalizados, use meta-capacidades com o ID, como current_user_can( 'edit_post', $post_id ) ou current_user_can( 'delete_post', $post_id ). Sem o ID, o WordPress não consegue associar a verificação ao autor, ao estado e ao tipo do artigo. Chamar current_user_can( 'edit_post' ) sozinho dá um resultado sem significado.
Em tabelas personalizadas, ponha a verificação de propriedade na própria consulta:
global $wpdb;
$table   = $wpdb->prefix . 'myplugin_entries';
$deleted = $wpdb->query(
    $wpdb->prepare(
        "DELETE FROM {$table} WHERE id = %d AND owner_id = %d",
        $entry_id,
        get_current_user_id()
    )
);

if ( ! $deleted ) {
    wp_send_json_error( array( 'message' => 'Not found' ), 404 );
}
Devolver 404 em vez de 403 evita confirmar que o registo de outra pessoa existe. Nas ações de «a minha conta», obtenha o utilizador com get_current_user_id() e nunca aceite user_id vindo do pedido.
Imagine um plugin de formulários de contacto que guarda os registos na base de dados. A ação «exportar registos» está registada em wp_ajax_ com verificação de nonce e mais nada. Qualquer Subscritor registado consegue então descarregar todas as mensagens alguma vez enviadas através do site. Assim que alguém explorar essa falha, cada site afetado tem uma violação de dados pessoais nos termos do RGPD, com o prazo de notificação de 72 horas que isso implica.
Lista de verificação de controlo de acesso para cada versão
- Cada ponto de entrada está listado com o público a que se destina.
- Não existe nenhum hook
noprivsem uma justificação escrita no código. - Todos os handlers chamam
current_user_can()antes de ler ou escrever dados. - Os nonces usam nomes de ação específicos e são verificados em todos os handlers.
- Nenhuma rota REST que escreva, apague ou devolva dados privados usa
__return_true. - Os IDs de objetos são verificados com meta-capacidades ou com uma coluna de proprietário.
- As capacidades personalizadas são adicionadas na ativação e removidas na desinstalação.
- O caminho de erro devolve 401/403 (ou 404) sem expor dados nem stack traces.
- Testes automáticos confirmam que um Subscritor e um pedido sem sessão são recusados em todas as ações privilegiadas.
- Cada diff é revisto à procura de novos hooks, rotas e leituras de
$_POST/$_GET.
Os testes são baratos de escrever com a configuração PHPUnit do WordPress:
public function test_subscriber_cannot_update_entry() {
    wp_set_current_user( self::factory()->user->create( array( 'role' => 'subscriber' ) ) );
    $request  = new WP_REST_Request( 'POST', '/myplugin/v1/entries/' . $this->post_id );
    $response = rest_get_server()->dispatch( $request );
    $this->assertSame( 403, $response->get_status() );
}
O plugin gratuito Security Audit & Compliance, de secaudit.eu, inclui uma análise de vulnerabilidades de código (taint analysis) de plugins e temas. Encare-a como um segundo par de olhos, não como substituto da revisão.
Quando alguém reporta uma falha: tratamento de vulnerabilidades e o CRA
Um plugin ou tema pago, vendido a clientes na UE, é um produto com elementos digitais ao abrigo do Regulamento de Ciber-Resiliência, e o seu vendedor é o fabricante. Desde 11 de setembro de 2026, as vulnerabilidades ativamente exploradas têm de ser notificadas através da Plataforma Única de Notificação da ENISA. Os prazos são um alerta precoce em 24 horas, uma notificação em 72 horas e um relatório final até 14 dias depois de disponibilizada uma correção. A partir de 11 de dezembro de 2027, passam a ser exigidos um processo de tratamento de vulnerabilidades e uma política de divulgação coordenada. Os detalhes estão no nosso guia do CRA para vendedores de plugins.
Torne-se fácil de contactar, com um ficheiro security.txt e uma caixa de correio que alguém leia. Quando chegar um reporte, corrija o problema e publique a versão. Escreva no changelog uma linha que identifique claramente a correção de segurança e peça aos clientes que atualizem. Os conselhos para proprietários de sites sobre a aplicação dessas atualizações estão em Plugins WordPress vulneráveis: auditar, atualizar, substituir.
O seu próximo passo, hoje: execute os três comandos grep acima no seu plugin e preencha a tabela de pontos de entrada.
FAQ
O is_user_logged_in() chega para proteger uma ação?
Não. Um Subscritor também tem sessão iniciada. O is_user_logged_in() responde apenas à primeira das quatro perguntas, por isso acrescente sempre uma verificação de capacidade.
Um nonce pode ser reutilizado?
Sim, durante o seu período de validade, que por predefinição chega às 24 horas. Um nonce não é um token de utilização única nem uma permissão, por isso associe-o a current_user_can().
Posso confiar na função de Subscritor?
Não. Em muitos sites qualquer pessoa pode registar-se como Subscritor (Definições > Geral, opção «Qualquer pessoa pode registar-se»). Trate as contas de Subscritor como não fidedignas e teste contra elas todas as ações privilegiadas.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

