Segurança da base de dados WordPress: utilizadores e prefixos
Segurança da base de dados WordPress que funciona: um utilizador por site, privilégios limitados, sem MySQL remoto, sem Adminer esquecido e exportações cifradas.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Cinco medidas protegem uma base de dados WordPress: um utilizador de base de dados separado para cada site, uma palavra-passe forte e única, nenhum acesso remoto ao MySQL, nenhuma ferramenta de administração esquecida no servidor web e exportações cifradas. Mudar o prefixo wp_ das tabelas não é uma delas. Este guia ordena as medidas de segurança da base de dados WordPress que fecham caminhos de ataque reais e mostra como verificar cada uma, em alojamento partilhado ou no seu próprio servidor.
Do que depende, na prática, a segurança da base de dados WordPress
A base de dados guarda tudo o que vale a pena roubar: contas de utilizador e hashes de palavras-passe, encomendas do WooCommerce, entradas de formulários de contacto de plugins que as armazenam e comentários com endereços de email. A fuga desses dados é, em regra, uma violação de dados pessoais nos termos do RGPD, com os deveres de comunicação descritos no nosso artigo sobre a notificação de violações em 72 horas. O artigo 32.º do RGPD exige também medidas técnicas adequadas, e é na base de dados que esse requisito se torna concreto.
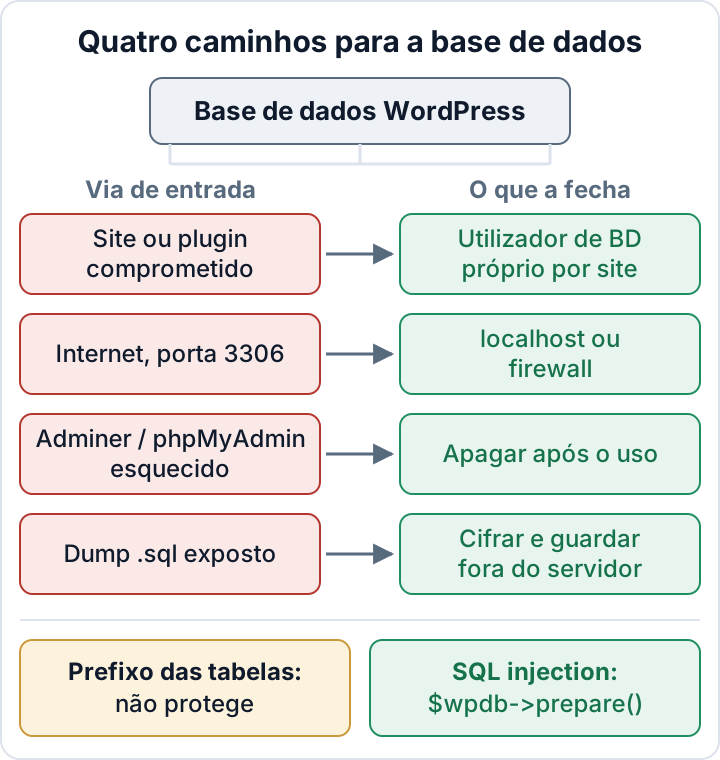
Por ordem de prioridade:
- Um utilizador de base de dados por site, com privilégios apenas sobre a base de dados desse site.
- Uma palavra-passe de base de dados longa, aleatória e única.
- MySQL acessível apenas a partir de localhost ou de uma rede privada protegida por firewall.
- Nenhum phpMyAdmin ou Adminer instalado por si, nem ficheiros
.sqlna raiz web. - Exportações cifradas, levadas para fora do servidor e apagadas localmente.
A SQL injection é um problema à parte. Fecha-se no código, não nas definições da base de dados, e o prefixo das tabelas não faz nada contra ela.
Um utilizador de base de dados por site, só com os privilégios necessários
Se cinco sites numa mesma conta de alojamento partilham um único utilizador de base de dados, basta um plugin comprometido para o atacante obter as credenciais do wp-config.php, e essas credenciais abrem as cinco bases de dados. Com um utilizador por site, o estrago fica numa só base de dados.
Em alojamento partilhado, abra a secção de bases de dados do painel (no cPanel: MySQL Databases; no Plesk: Databases > User Management). Crie um utilizador para cada site e atribua-o apenas à base de dados desse site. Se um utilizador antigo estiver associado a várias bases de dados, retire as associações a mais.
Num VPS, faça o mesmo em SQL. Nunca deixe o WordPress ligar-se como root.
CREATE USER 'site1'@'localhost' IDENTIFIED BY 'long-random-password';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, ALTER, INDEX, DROP
  ON site1_db.* TO 'site1'@'localhost';
SHOW GRANTS FOR 'site1'@'localhost';
No dia a dia, o WordPress precisa de SELECT, INSERT, UPDATE e DELETE. As atualizações do núcleo e a instalação ou atualização de plugins também criam e alteram tabelas, pelo que exigem CREATE, ALTER, INDEX e DROP. Alguns plugins precisam de mais, por exemplo CREATE TEMPORARY TABLES ou LOCK TABLES. O guia de hardening do WordPress discute este compromisso.
Execute SHOW GRANTS para cada utilizador WordPress existente. Uma linha GRANT USAGE ON *.* é normal: USAGE significa que não há privilégio nenhum. Se qualquer outro privilégio for concedido ON *.*, por exemplo ALL PRIVILEGES ON *.* ou SELECT, INSERT ... ON *.*, o utilizador consegue chegar a todas as bases de dados do servidor. Corrija isso primeiro.
Uma palavra-passe forte e única para a base de dados, e onde guardá-la
Ninguém escreve a palavra-passe da base de dados à mão, por isso pode ser longa. Use 32 ou mais caracteres aleatórios gerados por um gestor de palavras-passe, uma palavra-passe diferente para cada site, e nunca reutilize a do FTP, do SFTP ou da conta de alojamento. É assim que uma credencial divulgada se transforma em acesso total à conta.
Mude-a quando saírem colaboradores ou agências que a conheciam, quando mudar de alojamento ou de programador e depois de qualquer incidente. A ordem importa:
- Altere a palavra-passe no MySQL (
ALTER USER 'site1'@'localhost' IDENTIFIED BY 'new-password';) ou no painel de alojamento. - Atualize de imediato
DB_PASSWORDnowp-config.php. - Carregue o site e o painel de administração para confirmar que funcionam.
Entre os passos 1 e 2, o site mostra "Error establishing a database connection". Tenha o novo valor à mão para que o intervalo dure segundos. A proteção do próprio wp-config.php, e a deteção de cópias esquecidas como wp-config.php.bak, está tratada em hardening do wp-config.php.
Sem acesso remoto: MySQL em localhost ou atrás de uma firewall
Uma porta de base de dados aberta à internet convida a tentativas de adivinhar a palavra-passe. Expõe-no também a todas as falhas futuras do servidor de base de dados, antes sequer de alguém chegar ao WordPress. Na maioria das configurações, o WordPress e o MySQL correm na mesma máquina, pelo que nada do exterior precisa de se ligar.
Alojamento partilhado: abra Remote MySQL (ou uma entrada semelhante) no painel. Remova qualquer host que não reconheça, em especial o caráter universal %, que significa "qualquer endereço".
VPS: na secção [mysqld] da configuração do servidor (em Debian/Ubuntu normalmente /etc/mysql/mysql.conf.d/mysqld.cnf no MySQL ou /etc/mysql/mariadb.conf.d/50-server.cnf no MariaDB), defina:
bind-address = 127.0.0.1
mysqlx-bind-address = 127.0.0.1
A segunda linha aplica-se apenas ao MySQL 8. O MariaDB não usa o X Protocol. Reinicie o serviço e verifique:
sudo ss -tlnp | grep -E '3306|33060'
# a partir de outra máquina:
nc -zv your-server.example 3306
O ss deve mostrar 127.0.0.1:3306, não 0.0.0.0:3306, e o teste a partir do exterior deve falhar. Acrescente, mesmo assim, uma regra de firewall que bloqueie a porta 3306 vinda de fora. Procure também utilizadores com hosts remotos: SELECT user, host FROM mysql.user; e use DROP USER nas entradas '%' de que não precise.
Se precisar mesmo de acesso remoto, por exemplo a partir de uma ferramenta de relatórios, permita apenas endereços IP fixos ou use um túnel SSH: ssh -L 3307:127.0.0.1:3306 you@your-server.example. Com uma base de dados gerida num host separado, use a rede privada e a lista de IP permitidos do fornecedor, nunca um endpoint público aberto a todos.
phpMyAdmin, Adminer e dumps esquecidos no servidor web
O Adminer é um único ficheiro PHP. Alguém carrega-o para resolver uma coisa pontual e ele fica anos na raiz web, como uma página pública de login na base de dados. Uma pasta de phpMyAdmin instalada por si traz o mesmo risco. Procure-os:
find /var/www -type f -iname 'adminer*.php'
find /var/www -type d -iname '*phpmyadmin*'
find /var/www -type f \( -iname '*.sql' -o -iname '*.sql.gz' \)
Ajuste /var/www à sua raiz de documentos ou use a pesquisa do gestor de ficheiros do alojamento. Apague o que encontrar, depois de guardar uma cópia de tudo o que precise. Mudar o nome de adminer.php para adm1n.php só o esconde até alguém adivinhar o nome.
Os dumps na raiz web são piores, porque não exigem palavra-passe nenhuma. Teste se um ficheiro suspeito se descarrega:
curl -sI https://example.com/backup.sqlUm estado 200 significa que qualquer pessoa pode descarregar a sua base de dados inteira. Para trabalhar na base de dados, use o phpMyAdmin integrado no painel do alojamento, que fica atrás do login do painel. Ficheiros PHP deixados para trás também podem ser web shells, e as cópias de teste antigas do site pertencem à limpeza descrita em segurança de ambientes de staging.
Exportações da base de dados: cifrar, tirar do servidor, apagar
Cada wp db export ou dump manual contém todos os dados pessoais do site. Trate-o como a base de dados em produção. Grave-o fora da raiz web, com permissões restritivas, cifre-o, mova-o e apague a cópia local:
umask 077
mkdir -p "$HOME/private"
f="$HOME/private/site1-$(date +%F).sql"
wp db export "$f"
gpg --symmetric --cipher-algo AES256 "$f" && rm "$f"
# ou com age e uma chave de destinatário:
# age -r age1yourpublickey -o "$f.age" "$f" && rm "$f"
Transfira o ficheiro .gpg ou .age para o seu armazenamento de cópias de segurança e depois remova-o também do servidor. Guarde a frase-passe ou a chave privada separadamente das cópias. A rotação, a regra 3-2-1 e os testes de restauro estão em cópias de segurança do WordPress que realmente se restauram.
O mito do prefixo das tabelas: mudar wp_ não protege contra SQL injection
A SQL injection acontece quando o código de um plugin ou tema coloca dados do utilizador diretamente numa query. O atacante executa então SQL através da própria query desse plugin. Não precisa de adivinhar nomes de tabelas: a query vulnerável já usa $wpdb->prefix, e um UNION SELECT injetado consegue ler todos os nomes de tabelas a partir de information_schema. Um prefixo personalizado como x7k_ custa ao atacante uma query a mais, ou nenhuma.
A correção verdadeira está no código: [$wpdb->prepare()](https://developer.wordpress.org/reference/classes/wpdb/prepare/) com marcadores de posição, mais esc_like() nas cláusulas LIKE.
// Errado: a entrada vai diretamente para o SQL
$rows = $wpdb->get_results( "SELECT ID FROM {$wpdb->posts} WHERE post_title = '" . $_GET['title'] . "'" );

// Certo: marcador de posição, escapado pelo prepare()
$title = sanitize_text_field( wp_unslash( $_GET['title'] ?? '' ) );
$rows  = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title = %s", $title
) );

// Pesquisa LIKE: escapar primeiro os carateres universais
$like = '%' . $wpdb->esc_like( $term ) . '%';
$rows = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title LIKE %s", $like
) );
A OWASP SQL Injection Prevention Cheat Sheet dá o mesmo conselho para qualquer linguagem. Se é proprietário de um site e não programador, a sua parte é atualizar ou substituir plugins com falhas de injeção conhecidas. Veja plugins WordPress vulneráveis.
Um prefixo personalizado tem uma única utilização legítima: várias instalações WordPress a partilhar a mesma base de dados. Mesmo nesse caso, bases de dados separadas com utilizadores separados são o melhor desenho.
Renomear o prefixo num site em produção corre muitas vezes mal. Renomear as tabelas não chega. A opção wp_user_roles e as chaves de usermeta wp_capabilities e wp_user_level também contêm o prefixo. Falhe uma e os administradores perdem os direitos ou os perfis desaparecem. Se alguém insistir em fazê-lo, faça uma cópia de segurança completa e execute a alteração primeiro em staging.
Para verificar esta camada com regularidade, o plugin gratuito Security Audit & Compliance procura segredos e ficheiros expostos e faz uma análise de fluxo de dados (taint analysis) do código de plugins e temas, que pode assinalar construções de queries inseguras. Comece hoje por uma tarefa: execute SHOW GRANTS para cada utilizador de base de dados do WordPress, ou verifique as associações de utilizadores no painel de alojamento, e retire todo o acesso que ultrapasse a base de dados do próprio site.
FAQ
Devo mudar o prefixo das tabelas num site existente?
Não por razões de segurança. Não impede a SQL injection e uma renomeação incompleta pode deixar os administradores sem acesso. Use esse tempo nos utilizadores da base de dados e nas atualizações de plugins.
Posso retirar o ALTER ao utilizador de base de dados do WordPress?
Pode, mas as atualizações do núcleo e a instalação ou atualização de plugins que alteram tabelas podem então falhar. Mantenha o ALTER e limite o utilizador à sua própria base de dados.
O phpMyAdmin do meu alojamento é um risco?
Menos do que uma cópia instalada por si, porque fica atrás do login do painel de alojamento. Proteja esse login com uma palavra-passe forte e autenticação de dois fatores.
Um plugin de segurança protege a base de dados?
Só em parte. Um plugin consegue encontrar ficheiros expostos e código vulnerável, mas não altera os privilégios da base de dados, a ligação de rede do MySQL nem as regras de firewall. Isso define-se no servidor ou no painel de alojamento.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

