security.txt no WordPress: receba relatos de vulnerabilidades
Publicar o security.txt (RFC 9116) no WordPress: campos obrigatórios, testes com nginx e curl, uma caixa de correio lida e o reporte CRA para autores de plugins.
Também em: English Deutsch Français Español Italiano Polski Türkçe
Um ficheiro security.txt diz a quem encontre um problema de segurança no seu site ou no seu produto onde o deve comunicar. Publicá-lo no WordPress demora dez minutos. O difícil é garantir que alguém lê a caixa de correio que está por trás e que responde.
Este guia explica os campos, como publicar e testar o ficheiro num site WordPress e como tratar os relatos que chegam. Para quem vende plugins e temas, explica ainda como o ficheiro se liga à divulgação coordenada e ao Regulamento de Ciber-Resiliência (CRA).
O que é o security.txt e o que não é
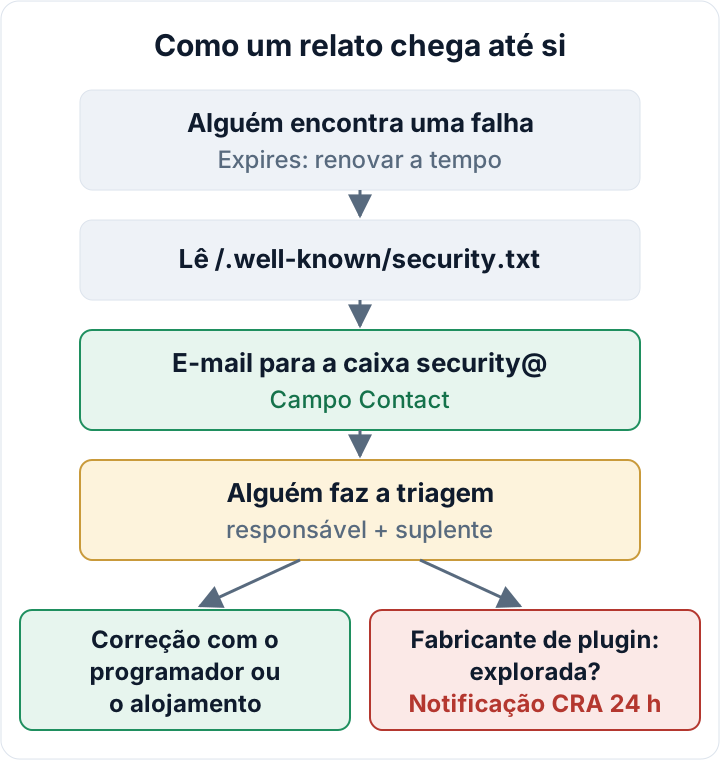
A RFC 9116 define um ficheiro de texto simples em /.well-known/security.txt, servido por HTTPS. Contém dados de contacto e alguns factos opcionais destinados a investigadores de segurança. Um investigador, o operador de um scanner ou a equipa de TI de um cliente encontram-no sem andar à procura de um formulário de contacto nem adivinhar nomes no LinkedIn. É útil em qualquer site empresarial, para agências e, sobretudo, para fabricantes de plugins.
Convém ser claro quanto aos limites. O ficheiro não corrige nada e não torna o site mais seguro. Não é um programa de recompensas (bug bounty), não o obriga a pagar a ninguém e não promete um prazo de resposta, a menos que o escreva na sua política. Tal como os selos discutidos no nosso artigo sobre selos de segurança, é um sinal visível. Ao contrário de um selo, só prova que existe um canal. Se ninguém ler a caixa de correio, o ficheiro é pior do que não ter nenhum: os relatos caem no vazio e você parece preparado.
Os dois campos obrigatórios: Contact e Expires
Só dois campos são obrigatórios.
Contact é um URI mailto:, https: ou tel:. Pode indicá-lo várias vezes, por ordem de preferência. Use um endereço funcional, como security@seudominio.eu, e não um endereço pessoal. As pessoas saem das empresas, e um endereço pessoal num ficheiro público sobrevive ao contrato de quem o usava.
Expires tem de aparecer exatamente uma vez. É uma data e hora em formato ISO 8601, e a RFC recomenda defini-la para menos de um ano à frente. Entre alguns meses e um ano é um prazo prático. Quando um investigador vê uma data no passado, presume que o canal foi abandonado, e muitas ferramentas automáticas assinalam-no.
Um ficheiro mínimo válido:
Contact: mailto:security@example.eu
Expires: 2027-09-30T22:00:00.000Z
As linhas que começam por # são comentários. Guarde o ficheiro como texto simples em UTF-8.
Campos opcionais úteis: Policy, Preferred-Languages, Encryption, Canonical
Policy aponta para uma página curta de divulgação no seu site. Mantenha-a em poucos parágrafos:
- o que comunicar (vulnerabilidades no seu site ou produto)
- o que não fazer: não descarregar nem guardar dados pessoais, não fazer testes de negação de serviço, não aplicar engenharia social aos colaboradores
- em que prazo pretende acusar a receção de um relato
- se paga recompensas (normalmente: não paga)
Preferred-Languages lista etiquetas de idioma separadas por vírgulas. Numa empresa da UE isto ajuda: en, de, et diz a quem encontra a falha que inglês, alemão ou estónio funcionam.
Encryption aponta para uma chave pública OpenPGP. É opcional. Só a indique se alguém do seu lado souber mesmo decifrar mensagens. Um relato cifrado que ninguém consegue ler é um relato perdido.
Canonical indica o URL ou URLs onde este ficheiro vive oficialmente. Isto conta quando o mesmo ficheiro é acessível em vários domínios.
Acknowledgments pode apontar para uma página de agradecimento a quem comunicou falhas, se mantiver uma. Hiring serve para anúncios de emprego e pode ignorá-lo.
Pode também assinar o ficheiro inteiro com uma assinatura em texto claro OpenPGP. Deixe isto de fora, a menos que tenha um processo para voltar a assinar sempre que o ficheiro muda. Uma assinatura inválida ou desatualizada causa mais confusão do que um ficheiro sem assinatura.
Um exemplo completo:
# Contacto de segurança de example.eu
Contact: mailto:security@example.eu
Contact: https://example.eu/security-report/
Expires: 2027-09-30T22:00:00.000Z
Policy: https://example.eu/security-policy/
Preferred-Languages: en, de, et
Canonical: https://example.eu/.well-known/security.txt
# Apenas se alguém souber decifrar:
# Encryption: https://example.eu/pgp-key.txt
Publicar o security.txt num site WordPress
O WordPress não tem nenhuma definição para isto. O método mais simples é carregar o ficheiro por SFTP para uma pasta chamada .well-known na raiz web, ou seja, a pasta que contém o index.php do WordPress (e, na maioria das instalações, o wp-config.php). A pasta pode já existir: o seu alojamento ou o cliente de certificados pode guardar lá ficheiros de desafio ACME do Let's Encrypt. Não lhes toque e limite-se a acrescentar o seu ficheiro.
As regras de reescrita normais do WordPress servem diretamente os ficheiros existentes, pelo que, em geral, não é preciso mais nenhuma alteração. Alguns plugins de segurança ou de SEO também conseguem gerar o ficheiro de forma virtual. Funciona, mas o pedido passa a depender de o WordPress e do plugin estarem em bom estado. Um ficheiro físico é mais simples e sobrevive a mudanças de plugins.
No nginx, muitas configurações reforçadas contêm uma regra como location ~ /\. { deny all; }, que bloqueia também /.well-known/. Acrescente uma exceção por prefixo. O modificador ^~ impede o nginx de avaliar as regras com expressões regulares para este caminho:
location ^~ /.well-known/ {
    allow all;
    try_files $uri =404;
    charset utf-8;
}No Apache, pode colocar um .htaccess de uma linha dentro de .well-known, para que o ficheiro de texto seja servido com o conjunto de caracteres UTF-8:
AddDefaultCharset utf-8Multisite e vários domínios: a RFC espera um ficheiro por nome de anfitrião. Uma rede multisite costuma partilhar uma única raiz web, pelo que o mesmo ficheiro aparece em todos os domínios mapeados. Ou indica cada URL numa linha Canonical própria, ou serve um ficheiro diferente por domínio com uma regra do servidor.
CDN: se uma CDN guardar em cache ficheiros de texto, limpe a cópia em cache após cada edição. Caso contrário, os visitantes podem continuar a ver a data antiga de Expires. Um redirecionamento 301 da localização antiga /security.txt para /.well-known/security.txt é opcional.
Verificar se o ficheiro é servido corretamente
Execute isto em qualquer terminal:
curl -sI https://example.eu/.well-known/security.txtQuer um estado 200, um cabeçalho content-type: text/plain; charset=utf-8 e nenhum cabeçalho location:. Um 301 para a página inicial ou uma resposta text/html indica que algo está errado. A causa habitual é uma página 404 do WordPress, um plugin que «redireciona todos os 404» ou um plugin de segurança que devolve uma página de bloqueio. Depois, veja o próprio conteúdo:
curl -s https://example.eu/.well-known/security.txtAbra também o URL numa janela privada do navegador. Vários validadores públicos conseguem analisar o ficheiro e avisar sobre uma data expirada ou um campo em falta. Trate-os como uma comodidade, não como uma autoridade.
Por trás do ficheiro: uma caixa de correio que alguém lê
É aqui que a maioria das implementações falha. Antes de publicar, decida:
- Um responsável e um suplente. Nomeie uma pessoa que lê o
security@e outra que cobre as férias. Registe os dois nomes internamente, não no ficheiro. - Regras de spam. Garanta que o endereço nunca é encaminhado para o lixo eletrónico. Os relatos vêm muitas vezes de remetentes desconhecidos e trazem ligações e código.
- Aviso de receção. Envie uma resposta curta a confirmar a receção. Escolha um objetivo que consiga cumprir, por exemplo dois dias úteis. A escolha é sua, por isso só o publique na política se o conseguir cumprir.
- Triagem. O problema é real e reproduzível? Afeta dados pessoais? Quem o corrige: o seu programador, o seu alojamento ou o fabricante do plugin? Se um relato mostrar que houve mesmo exposição de dados, pode estar perante uma violação de dados pessoais. Veja a notificação RGPD em 72 horas. Se o problema estiver num plugin de terceiros, siga o nosso guia sobre plugins vulneráveis.
- Um lembrete para o Expires. Marque uma entrada no calendário cerca de um mês antes da data. Atualizar o ficheiro demora dois minutos.
Conte também com algum correio de baixa qualidade. As mensagens de «beg bounty» colam o resultado de scanners automáticos, como um cabeçalho em falta ou uma nota sobre SPF, e pedem pagamento. Responda com cortesia, corrija o que for genuíno e não pague por resultados de scanners que nunca pediu.
Mantenha um registo simples de cada relato, com a data de receção, um resumo, a decisão, a correção e a data de encerramento. Esse registo serve de prova da responsabilidade proactiva do RGPD (art. 5.º, n.º 2). Dá-lhe também uma resposta concreta quando um cliente abrangido pela Diretiva NIS2 lhe perguntar, num questionário a fornecedores, como recebe e trata relatos de segurança.
Fabricantes de plugins e temas: security.txt, divulgação coordenada e CRA
Se vende plugins ou temas, o security.txt é a porta de entrada do seu tratamento de vulnerabilidades. Nos termos do Regulamento de Ciber-Resiliência, os fabricantes precisam de um processo de tratamento de vulnerabilidades e de uma política de divulgação coordenada de vulnerabilidades. Fazem parte das principais obrigações, que se aplicam a partir de 11 de dezembro de 2027.
O dever de notificação já está em vigor. Desde 11 de setembro de 2026, os fabricantes têm de notificar as vulnerabilidades ativamente exploradas e os incidentes graves através da Plataforma Única de Notificação da ENISA, começando por um alerta rápido no prazo de 24 horas. Na prática, uma mensagem para a sua caixa de segurança pode ser o momento em que descobre que uma falha está a ser explorada, e é aí que o relógio começa a contar. É mais um motivo para ter um responsável, um suplente e uma triagem rápida.
Para fabricantes, uma configuração sólida tem quatro partes:
- security.txt no domínio do fabricante
- uma política de divulgação associada a partir dele
- o mesmo contacto no readme do plugin
- o mesmo contacto em cada página de produto
Os investigadores partem muitas vezes do plugin e não do site da sua empresa. O calendário completo, os prazos seguintes e as coimas estão no nosso guia do CRA para fabricantes de plugins.
Se um relato levar a um incidente real no seu próprio site, o plugin gratuito Security Audit & Compliance mostra um rascunho de notificação de incidente com as fases de 24 horas, 72 horas e um mês, o que ajuda a estruturar o seguimento → secaudit.eu.
O seu próximo passo: crie o ficheiro de duas linhas, publique-o, execute a verificação com curl e marque hoje mesmo no calendário o lembrete do Expires.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
FAQ
Um site de uma pequena empresa precisa de security.txt?
Nenhuma lei o exige para um site empresarial comum. Mas é barato e útil, e alguns clientes verificam a sua existência nas avaliações de fornecedores.
O security.txt atrai ataques?
Não. Contém dados de contacto e nenhuma informação sobre fragilidades. Os atacantes analisam sites quer o ficheiro exista, quer não.
Tenho de pagar pelos relatos?
Não, a menos que anuncie uma recompensa. Se for o caso, diga claramente na política que não oferece recompensas.
Posso usar um formulário de contacto em vez de um endereço de e-mail?
Sim. Um URL https: no campo Contact é válido. Garanta que os envios chegam às mesmas pessoas que são responsáveis pela caixa de segurança.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica