Fehlerhafte Zugriffskontrolle in WordPress-Plugins verhindern
Fehlerhafte Zugriffskontrolle in WordPress-Plugins: AJAX-, admin-post- und REST-Handler mit Capability-Checks, korrekten Nonces und Besitzprüfung absichern.
Auch auf: English Français Español Italiano Polski Português Türkçe

Die meisten Lücken durch fehlerhafte Zugriffskontrolle (Broken Access Control) in WordPress-Plugins gehen auf eine einzige fehlende Zeile zurück: einen Capability-Check, den niemand geschrieben hat. Der Handler funktioniert, die Nonce wird geprüft, das Feature geht live, und jeder angemeldete Abonnent kann es aufrufen. Dieser Artikel richtet sich an Plugin- und Theme-Entwickler sowie an Agenturen, die eigene Plugins schreiben. Er zeigt die Code-Muster hinter diesen Fehlern und die Prüfungen, die sie verhindern.
Warum fehlerhafte Zugriffskontrolle bei WordPress-Plugins am häufigsten ausgenutzt wird
Der Bericht State of WordPress Security in 2026 von Patchstack ist ein Herstellerbericht mit Daten für 2025. Demnach war fehlerhafte Zugriffskontrolle die am häufigsten ausgenutzte Kategorie. Derselbe Bericht zählt 11.334 neue Schwachstellen im WordPress-Ökosystem, 91 % davon in Plugins. Bei stark ausgenutzten Lücken lag der gewichtete Median bis zur massenhaften Ausnutzung bei 5 Stunden. Wer eine Lücke ausliefert, hat also keine Tage Zeit für den Fix.
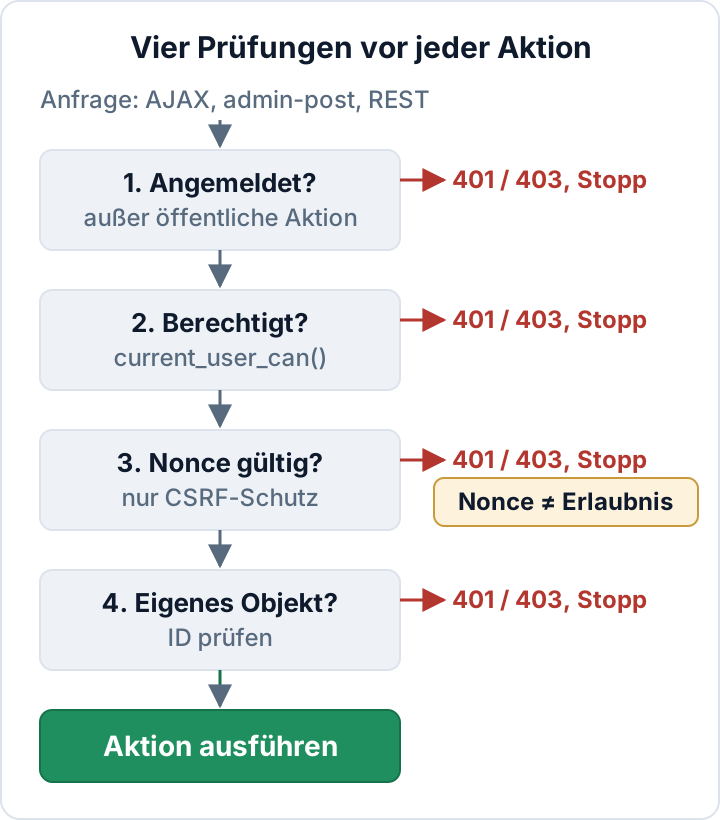
Auf Plugin-Ebene heißt fehlerhafte Zugriffskontrolle: Ein Request-Handler ändert oder liefert Daten, ohne zu prüfen, wer fragt und worauf diese Person zugreifen darf. Jeder Handler sollte vier Fragen beantworten, und zwar in dieser Reihenfolge:
- Ist der Nutzer angemeldet? Diesen Schritt nur weglassen, wenn die Aktion wirklich öffentlich ist.
- Darf er das überhaupt? Das ist der Capability-Check.
- Wollte er das wirklich tun? Das ist die Nonce-Prüfung gegen CSRF.
- Darf er genau dieses Objekt anfassen? Das ist die Besitz- oder Meta-Capability-Prüfung anhand der ID.
Zuerst alle Einstiegspunkte Ihres Plugins finden
Handler, von denen Sie nichts wissen, können Sie nicht absichern. Jede Stelle, an der eine Anfrage Ihren Code erreicht, ist eine Tür. Dazu gehören wp_ajax_- und wp_ajax_nopriv_-Hooks, admin_post_- und admin_post_nopriv_-Hooks sowie Aufrufe von register_rest_route(). Ebenso zählen Handler auf init oder template_redirect, die $_POST oder $_GET auslesen, und Shortcodes oder Blöcke, die Formulareingaben verarbeiten.
Führen Sie diese Befehle im Wurzelverzeichnis Ihres Plugins aus:
# Registrierte Einstiegspunkte
grep -rnE "wp_ajax_|admin_post_|register_rest_route" --include='*.php' .

# Öffentliche Einstiegspunkte verdienen einen zweiten Blick
grep -rn "wp_ajax_nopriv_\|admin_post_nopriv_\|__return_true" --include='*.php' .

# Direkte Zugriffe auf Request-Daten
grep -rn '\$_POST\|\$_GET\|\$_REQUEST' --include='*.php' .
Tragen Sie die Ergebnisse in eine Tabelle ein, eine Zeile pro Einstiegspunkt. Legen Sie sie im Repository direkt neben den Code:
| Einstiegspunkt | Typ | Wer darf aufrufen |
|---|---|---|
myplugin_save_settings | AJAX | manage_options |
myplugin_export | admin-post | myplugin_export_entries |
GET /myplugin/v1/stats | REST | Öffentlich, nur lesend |
Wenn Sie die letzte Spalte für einen Einstiegspunkt nicht ausfüllen können, haben Sie Ihren ersten Fehler gefunden.
AJAX-Handler: wp_ajax_nopriv_ und das fehlende current_user_can()
wp_ajax_nopriv_{action} macht eine Aktion ganz ohne Login erreichbar. Registrieren Sie diesen Hook nur für Aktionen, die wirklich öffentlich sind, etwa eine Suche im Frontend. Oft wird er hinzugefügt, „damit das Formular auch für Gäste funktioniert“, und dabei übersehen, dass der Handler Daten löscht oder exportiert.
Auch wp_ajax_{action} allein ist keine Berechtigungsprüfung. Es bedeutet, dass jeder angemeldete Nutzer die Aktion aufrufen kann, Abonnenten eingeschlossen. Verlassen Sie sich nicht auf is_admin(). Die Funktion gibt bei jeder Anfrage an admin-ajax.php und admin-post.php true zurück, weil diese Dateien im Admin-Kontext laden. Sie verrät, wo die Anfrage gelandet ist, nicht, wer sie geschickt hat.
Ein Handler, der die Fragen beantwortet:
add_action( 'wp_ajax_myplugin_delete_entry', 'myplugin_ajax_delete_entry' );
// Deliberately no wp_ajax_nopriv_ hook.

function myplugin_ajax_delete_entry() {
    if ( ! current_user_can( 'myplugin_manage_entries' ) ) {
        wp_send_json_error( array( 'message' => 'Forbidden' ), 403 );
    }

    // Dies with a 403 if the nonce is missing or invalid.
    check_ajax_referer( 'myplugin_delete_entry', 'nonce' );

    $entry_id = isset( $_POST['entry_id'] ) ? absint( $_POST['entry_id'] ) : 0;
    // ...ownership check and the actual work follow (see below).

    wp_send_json_success();
}
Capability- und Nonce-Prüfung können in beliebiger Reihenfolge laufen. Entscheidend ist, dass beide laufen, bevor der Handler irgendetwas liest oder schreibt. Nutzen Sie eine eigene Capability wie myplugin_manage_entries, wenn die Aktion nicht an volle Admin-Rechte gebunden sein soll. manage_options passt, wenn nur Administratoren Zugriff haben sollen.
Für admin_post_-Handler gelten dieselben Regeln. Nur die Antwort sieht anders aus:
add_action( 'admin_post_myplugin_export', 'myplugin_handle_export' );

function myplugin_handle_export() {
    if ( ! current_user_can( 'myplugin_export_entries' ) ) {
        wp_die( esc_html__( 'You are not allowed to do this.', 'myplugin' ), '', array( 'response' => 403 ) );
    }
    check_admin_referer( 'myplugin_export' ); // pairs with wp_nonce_field( 'myplugin_export' )
    // ...
}
Nonces schützen vor CSRF, nicht vor dem falschen Nutzer
Eine Nonce belegt, dass die Anfrage aus einem Formular oder Link stammt, den Ihr Plugin erzeugt hat. Sie belegt nicht, dass der Nutzer die Aktion ausführen darf. Das steht so auch im WordPress Developer Handbook. Trotzdem behandeln viele verwundbare Plugins ein erfolgreiches wp_verify_nonce() wie eine Autorisierung.
Drei Gründe, warum das nicht funktionieren kann:
- Wer die Seite laden kann, auf der die Nonce ausgegeben wird, kann sie im Quelltext lesen. Steht Ihre Nonce auf jeder Admin-Seite oder im Frontend, hat auch ein Abonnent sie.
- Nonces sind nicht nur einmal verwendbar. Standardmäßig bleibt eine Nonce bis zu 24 Stunden gültig.
- Nonces für abgemeldete Besucher teilen sich alle abgemeldeten Besucher. Sie schützen daher kaum etwas.
Koppeln Sie jede Nonce-Prüfung an einen Capability-Check. Erzeugen Sie die Nonce nur auf Seiten, die Nutzern mit der passenden Capability angezeigt werden. Verwenden Sie pro Operation einen eigenen Aktionsnamen, etwa myplugin_delete_entry_42 oder zumindest myplugin_delete_entry, statt einer einzigen myplugin_nonce für das ganze Plugin.
REST-Routen: ein permission_callback, der wirklich prüft
'permission_callback' => '__return_true' bedeutet „jeder im Internet“. Setzen Sie das nur für öffentliche, rein lesende Daten ein, die ohnehin an anderer Stelle der Website sichtbar sind. Niemals bei Routen, die schreiben oder löschen oder personenbezogene Daten oder Einstellungen zurückgeben.
add_action( 'rest_api_init', function () {
    register_rest_route( 'myplugin/v1', '/entries/(?P<id>\d+)', array(
        'methods'             => WP_REST_Server::EDITABLE,
        'callback'            => 'myplugin_rest_update_entry',
        'permission_callback' => function ( WP_REST_Request $request ) {
            return current_user_can( 'edit_post', (int) $request['id'] );
        },
        'args'                => array(
            'id'    => array(
                'validate_callback' => function ( $value ) {
                    return is_numeric( $value );
                },
                'sanitize_callback' => 'absint',
            ),
            'title' => array(
                'type'              => 'string',
                'sanitize_callback' => 'sanitize_text_field',
            ),
        ),
    ) );
} );
Eine fehlgeschlagene Prüfung sollte false oder einen WP_Error zurückgeben. WordPress antwortet dann bei anonymen Anfragen mit 401 und bei angemeldeten Nutzern ohne Berechtigung mit 403. Prüfen Sie Berechtigungen nicht im callback. Das verteilt die Logik auf zwei Stellen und erschwert Reviews. Das REST-API-Handbuch zu eigenen Endpunkten behandelt die Validierung über args ausführlicher.
REST-Anfragen mit Cookie-Authentifizierung aus Ihrem eigenen JavaScript müssen eine wp_rest-Nonce im Header X-WP-Nonce mitschicken. Fehlt sie, behandelt WordPress die Anfrage als abgemeldet. Das ist CSRF-Schutz, keine Autorisierung, der permission_callback muss also trotzdem prüfen. Der eingebaute Users-Endpunkt und das Durchsickern von Benutzernamen sind ein eigenes Thema, siehe User Enumeration in WordPress.
Vertrauen Sie keiner Objekt-ID aus der Anfrage
Das ist das Muster der unsicheren direkten Objektreferenz (Insecure Direct Object Reference). Ein Handler übernimmt die ID eines Beitrags, einer Bestellung, eines Eintrags oder einer Datei aus der Anfrage und verwendet sie, ohne zu prüfen, wem das Objekt gehört. Der Capability-Check besteht, weil der Nutzer manche Einträge bearbeiten darf, und damit hält ihn nichts davon ab, jeden Eintrag zu bearbeiten.
Für Beiträge und Custom Post Types verwenden Sie Meta-Capabilities mit der ID, etwa current_user_can( 'edit_post', $post_id ) oder current_user_can( 'delete_post', $post_id ). Ohne ID kann WordPress die Prüfung nicht auf Autor, Status und Typ des Beitrags abbilden. Ein bloßes current_user_can( 'edit_post' ) liefert ein bedeutungsloses Ergebnis.
Bei eigenen Tabellen gehört die Besitzprüfung direkt in die Abfrage:
global $wpdb;
$table   = $wpdb->prefix . 'myplugin_entries';
$deleted = $wpdb->query(
    $wpdb->prepare(
        "DELETE FROM {$table} WHERE id = %d AND owner_id = %d",
        $entry_id,
        get_current_user_id()
    )
);

if ( ! $deleted ) {
    wp_send_json_error( array( 'message' => 'Not found' ), 404 );
}
Ein 404 statt 403 verhindert hier, dass Sie die Existenz fremder Einträge bestätigen. Bei „Mein Konto“-Aktionen nehmen Sie den Nutzer aus get_current_user_id() und akzeptieren niemals eine user_id aus der Anfrage.
Nehmen Sie ein Kontaktformular-Plugin, das Einsendungen in der Datenbank speichert. Seine Aktion „Einträge exportieren“ hängt an wp_ajax_, mit Nonce-Prüfung und sonst nichts. Dann kann jeder registrierte Abonnent sämtliche Nachrichten herunterladen, die je über die Website verschickt wurden. Sobald jemand diese Lücke nutzt, liegt auf jeder betroffenen Website eine Datenpanne nach DSGVO vor, mitsamt der 72-Stunden-Frist für die Meldung.
Checkliste zur Zugriffskontrolle für jedes Release
- Jeder Einstiegspunkt ist mit seiner vorgesehenen Zielgruppe erfasst.
- Kein
nopriv-Hook ohne schriftliche Begründung im Code. - Jeder Handler ruft
current_user_can()auf, bevor er Daten liest oder schreibt. - Nonces haben spezifische Aktionsnamen und werden in jedem Handler geprüft.
- Keine REST-Route, die schreibt, löscht oder private Daten liefert, nutzt
__return_true. - Objekt-IDs werden über Meta-Capabilities oder eine Besitzer-Spalte geprüft.
- Eigene Capabilities werden bei der Aktivierung angelegt und bei der Deinstallation entfernt.
- Der Fehlerpfad liefert 401/403 (oder 404), ohne Daten oder Stacktraces preiszugeben.
- Automatisierte Tests bestätigen, dass Abonnenten und abgemeldete Anfragen bei jeder privilegierten Aktion abgewiesen werden.
- Jeder Diff wird auf neue Hooks, Routen und Zugriffe auf
$_POST/$_GETgeprüft.
Mit dem PHPUnit-Setup von WordPress sind die Tests schnell geschrieben:
public function test_subscriber_cannot_update_entry() {
    wp_set_current_user( self::factory()->user->create( array( 'role' => 'subscriber' ) ) );
    $request  = new WP_REST_Request( 'POST', '/myplugin/v1/entries/' . $this->post_id );
    $response = rest_get_server()->dispatch( $request );
    $this->assertSame( 403, $response->get_status() );
}
Das kostenlose Plugin Security Audit & Compliance von secaudit.eu enthält eine Code-Schwachstellenanalyse (Taint-Analyse) für Plugins und Themes. Verstehen Sie sie als zweites Paar Augen, nicht als Ersatz für ein Review.
Wenn jemand eine Lücke meldet: Schwachstellenbehandlung und der CRA
Ein kostenpflichtiges Plugin oder Theme, das an Kunden in der EU verkauft wird, ist ein Produkt mit digitalen Elementen im Sinne der Cyberresilienz-Verordnung (CRA), und sein Verkäufer ist der Hersteller. Seit dem 11. September 2026 müssen aktiv ausgenutzte Schwachstellen über die einheitliche Meldeplattform der ENISA gemeldet werden. Die Fristen: eine Frühwarnung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und ein Abschlussbericht innerhalb von 14 Tagen, nachdem eine Korrektur verfügbar ist. Ab dem 11. Dezember 2027 sind ein Verfahren zur Behandlung von Schwachstellen und eine Strategie zur koordinierten Offenlegung von Schwachstellen Pflicht. Die Einzelheiten stehen in unserem CRA-Leitfaden für Plugin-Verkäufer.
Machen Sie sich leicht erreichbar, mit einer security.txt-Datei und einem Postfach, das tatsächlich jemand liest. Geht eine Meldung ein, beheben Sie das Problem und veröffentlichen das Release. Schreiben Sie eine Changelog-Zeile, die den Sicherheitsfix klar benennt, und fordern Sie Ihre Kunden zum Update auf. Hinweise für Website-Betreiber zum Einspielen dieser Updates finden Sie unter Verwundbare WordPress-Plugins: prüfen, aktualisieren, ersetzen.
Ihr nächster Schritt, noch heute: Lassen Sie die drei grep-Befehle von oben über Ihr Plugin laufen und füllen Sie die Tabelle der Einstiegspunkte aus.
FAQ
Reicht is_user_logged_in(), um eine Aktion zu schützen?
Nein. Auch ein Abonnent ist angemeldet. is_user_logged_in() beantwortet nur die erste der vier Fragen, ergänzen Sie also immer einen Capability-Check.
Lässt sich eine Nonce mehrfach verwenden?
Ja, innerhalb ihrer Gültigkeit, standardmäßig bis zu 24 Stunden. Eine Nonce ist weder ein Einmal-Token noch eine Berechtigung, koppeln Sie sie deshalb an current_user_can().
Kann man der Rolle Abonnent vertrauen?
Nein. Auf vielen Websites kann sich jeder als Abonnent registrieren (Einstellungen > Allgemein > Mitgliedschaft). Behandeln Sie Abonnenten-Konten als nicht vertrauenswürdig und testen Sie jede privilegierte Aktion gegen sie.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

