WordPress eklentilerinde bozuk erişim kontrolü: önleme
WordPress eklentilerinde bozuk erişim kontrolü: AJAX, admin-post ve REST işleyicilerini yetki kontrolleri, doğru nonce ve nesne sahipliği denetimiyle güvenceye alın.
Diğer diller: English Deutsch Français Español Italiano Polski Português

WordPress eklentilerindeki bozuk erişim kontrolü hatalarının çoğu tek bir eksik satırdan çıkar: kimsenin yazmadığı bir yetki kontrolü. İşleyici çalışır, nonce doğrulanır, özellik yayına çıkar ve oturum açmış herhangi bir Abone (Subscriber) onu çağırabilir. Bu yazı eklenti ve tema geliştiricilerine, ayrıca özel eklenti yazan ajanslara yöneliktir. Bu hataların arkasındaki kodlama kalıplarını ve onları önleyen kontrolleri ele alır.
Bozuk erişim kontrolü neden WordPress eklentilerinde istismar listesinin başında
Patchstack'in State of WordPress Security in 2026 raporu, 2025 verilerini kapsayan bir satıcı raporudur. Rapora göre en çok istismar edilen kategori bozuk erişim kontrolüydü. Aynı rapor WordPress ekosisteminde 11.334 yeni zafiyet saymış; bunların %91'i eklentilerde. Yoğun biçimde istismar edilen açıklarda kitlesel istismara kadar geçen ağırlıklı medyan süre 5 saat oldu. Açık bırakırsanız, onu kapatmak için günleriniz olmaz.
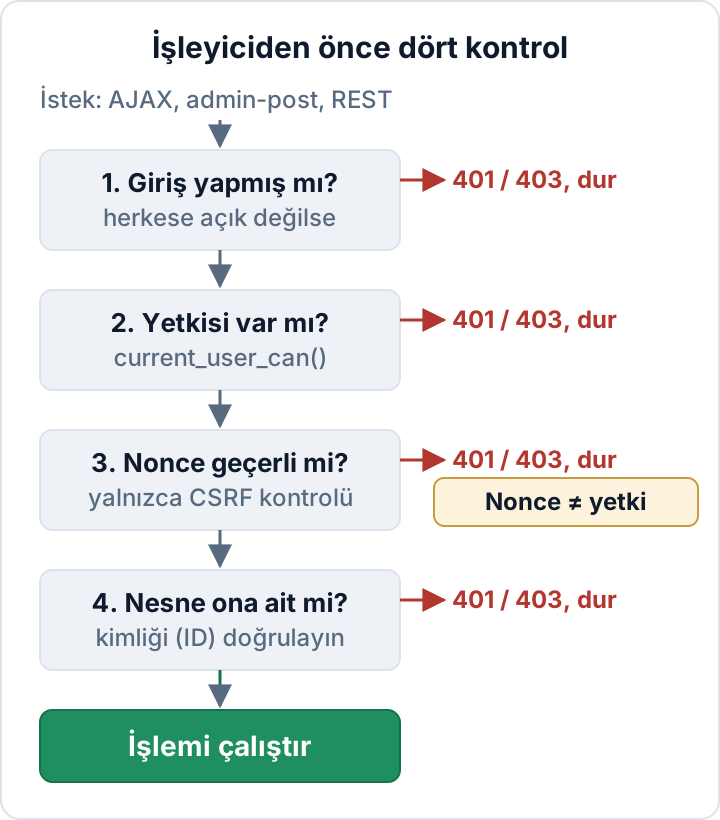
Eklenti açısından bozuk erişim kontrolü, isteği kimin gönderdiğine ve o kişinin neye dokunabileceğine bakmadan veriyi değiştiren veya ifşa eden bir istek işleyicisi demektir. Her işleyici şu dört soruyu bu sırayla yanıtlamalıdır:
- Kullanıcı oturum açmış mı? Eylem gerçekten herkese açıksa bunu atlayın.
- Bu işlemi yapmaya yetkisi var mı? Bu bir yetki (capability) kontrolüdür.
- İşlemi bilerek mi yapıyor? Bu, CSRF'e karşı bir nonce kontrolüdür.
- Bu belirli nesneye dokunabilir mi? Bu, kimliğe (ID) uygulanan bir sahiplik veya meta yetki kontrolüdür.
Önce eklentinizdeki tüm giriş noktalarını bulun
Bilmediğiniz işleyicileri güvenceye alamazsınız. Bir isteğin kodunuza ulaştığı her yer bir kapıdır. Buna wp_ajax_ ve wp_ajax_nopriv_ kancaları, admin_post_ ve admin_post_nopriv_ kancaları ile register_rest_route() çağrıları dahildir. init veya template_redirect üzerindeki $_POST ya da $_GET okuyan işleyiciler ile form girdisini işleyen kısa kodlar ve bloklar da öyle.
Bu komutları eklentinizin kök dizininde çalıştırın:
# Kayıtlı giriş noktaları
grep -rnE "wp_ajax_|admin_post_|register_rest_route" --include='*.php' .

# Herkese açık olanlara ikinci kez bakın
grep -rn "wp_ajax_nopriv_\|admin_post_nopriv_\|__return_true" --include='*.php' .

# Ham istek verisinin okunduğu her yer
grep -rn '\$_POST\|\$_GET\|\$_REQUEST' --include='*.php' .
Sonuçları, her giriş noktası için bir satır olacak biçimde bir tabloya yazın. Tabloyu depoda kodun yanında tutun:
| Giriş noktası | Tür | Kim çağırabilir |
|---|---|---|
myplugin_save_settings | AJAX | manage_options |
myplugin_export | admin-post | myplugin_export_entries |
GET /myplugin/v1/stats | REST | Herkese açık, salt okunur |
Bir giriş noktası için son sütunu dolduramıyorsanız, ilk hatanızı bulmuşsunuz demektir.
AJAX işleyicileri: wp_ajax_nopriv_ ve eksik current_user_can()
wp_ajax_nopriv_{action}, bir eylemi hiçbir oturum açmadan erişilebilir kılar. Bunu yalnızca ön yüz araması gibi gerçekten herkese açık eylemler için kaydedin. Geliştiriciler çoğu zaman "form misafirlerde de çalışsın" diye ekler ve işleyicinin veri sildiğini ya da dışa aktardığını unutur.
Tek başına wp_ajax_{action} de bir yetki kontrolü değildir. Eylemi oturum açmış herhangi bir kullanıcının çağırabileceği anlamına gelir; Aboneler dahil. is_admin() işlevine güvenmeyin. admin-ajax.php ve admin-post.php yönetim bağlamında yüklendiği için bu dosyalara gelen her istekte true döner. İsteğin nereye indiğini söyler, kimin gönderdiğini değil.
Soruları yanıtlayan bir işleyici:
add_action( 'wp_ajax_myplugin_delete_entry', 'myplugin_ajax_delete_entry' );
// Deliberately no wp_ajax_nopriv_ hook.

function myplugin_ajax_delete_entry() {
    if ( ! current_user_can( 'myplugin_manage_entries' ) ) {
        wp_send_json_error( array( 'message' => 'Forbidden' ), 403 );
    }

    // Dies with a 403 if the nonce is missing or invalid.
    check_ajax_referer( 'myplugin_delete_entry', 'nonce' );

    $entry_id = isset( $_POST['entry_id'] ) ? absint( $_POST['entry_id'] ) : 0;
    // ...ownership check and the actual work follow (see below).

    wp_send_json_success();
}
Yetki ve nonce kontrolleri herhangi bir sırada çalışabilir. Önemli olan, ikisinin de işleyici bir şey okumadan ya da yazmadan önce çalışmasıdır. Eylem tam yönetici haklarına bağlı olmamalıysa myplugin_manage_entries gibi özel bir yetki kullanın. Yalnızca yöneticilerin erişmesi gerekiyorsa manage_options iş görür.
admin_post_ işleyicileri de aynı kurallara tabidir. Tek fark yanıttır:
add_action( 'admin_post_myplugin_export', 'myplugin_handle_export' );

function myplugin_handle_export() {
    if ( ! current_user_can( 'myplugin_export_entries' ) ) {
        wp_die( esc_html__( 'You are not allowed to do this.', 'myplugin' ), '', array( 'response' => 403 ) );
    }
    check_admin_referer( 'myplugin_export' ); // pairs with wp_nonce_field( 'myplugin_export' )
    // ...
}
Nonce'lar CSRF'e karşı korur, yanlış kullanıcıya karşı değil
Nonce, isteğin eklentinizin ürettiği bir form veya bağlantıdan geldiğini kanıtlar. Kullanıcının eylemi yapmaya yetkili olduğunu kanıtlamaz. WordPress geliştirici el kitabı de aynı şeyi söyler. Yine de zafiyetli eklentilerin çoğu, başarılı geçen bir wp_verify_nonce() çağrısını yetkilendirme sayıyor.
Bunun yetkilendirme olamamasının üç nedeni var:
- Nonce'u çıktı olarak veren sayfayı yükleyebilen herkes onu sayfa kaynağından okuyabilir. Nonce'unuz her yönetim ekranında ya da ön yüzde basılıyorsa, bir Abone de ona sahiptir.
- Nonce'lar tek kullanımlık değildir. Varsayılan olarak bir nonce 24 saate kadar geçerli kalır.
- Oturum açmamış ziyaretçiler için üretilen nonce'lar bu ziyaretçilerin tümü arasında ortaktır; dolayısıyla çok az koruma sağlar.
Her nonce kontrolünü bir yetki kontrolüyle eşleştirin. Nonce'u yalnızca ilgili yetkiye sahip kullanıcılara gösterilen ekranlarda üretin. Tüm eklenti için tek bir myplugin_nonce yerine, işlem başına ayrı bir eylem adı kullanın: myplugin_delete_entry_42 ya da en azından myplugin_delete_entry gibi.
REST rotaları: gerçekten kontrol yapan bir permission_callback yazın
'permission_callback' => '__return_true' "internetteki herkes" demektir. Bunu yalnızca sitenin başka yerlerinde zaten görünür olan, herkese açık ve salt okunur veriler için kullanın. Yazan ya da silen, kişisel veri veya ayar döndüren rotalarda asla kullanmayın.
add_action( 'rest_api_init', function () {
    register_rest_route( 'myplugin/v1', '/entries/(?P<id>\d+)', array(
        'methods'             => WP_REST_Server::EDITABLE,
        'callback'            => 'myplugin_rest_update_entry',
        'permission_callback' => function ( WP_REST_Request $request ) {
            return current_user_can( 'edit_post', (int) $request['id'] );
        },
        'args'                => array(
            'id'    => array(
                'validate_callback' => function ( $value ) {
                    return is_numeric( $value );
                },
                'sanitize_callback' => 'absint',
            ),
            'title' => array(
                'type'              => 'string',
                'sanitize_callback' => 'sanitize_text_field',
            ),
        ),
    ) );
} );
Başarısız bir kontrol false ya da bir WP_Error döndürmelidir. WordPress bu durumda anonim isteklere 401, yetkisiz oturum açmış kullanıcılara 403 yanıtı verir. Yetki kontrolünü callback içinde yapmayın. Bu, mantığı böler ve incelemeleri zorlaştırır. Özel uç noktalara ilişkin REST API el kitabı args doğrulamasını daha ayrıntılı anlatır.
Kendi JavaScript'inizden gelen, çerezle kimlik doğrulaması yapan REST istekleri X-WP-Nonce başlığında bir wp_rest nonce'u göndermelidir. Bu olmazsa WordPress isteği oturumsuz sayar. Bu CSRF koruması, yetkilendirme değildir; yani permission_callback yine de kontrol yapmak zorundadır. Yerleşik kullanıcılar uç noktası ve kullanıcı adı sızıntıları ayrı bir konudur ve WordPress kullanıcı numaralandırma yazısında ele alınır.
İstekteki bir nesne kimliğine asla güvenmeyin
Bu, güvensiz doğrudan nesne referansı (IDOR) kalıbıdır. İşleyici istekten bir yazı, sipariş, kayıt veya dosya kimliği alır ve kime ait olduğuna bakmadan kullanır. Kullanıcı bazı kayıtları düzenleyebildiği için yetki kontrolü geçer; böylece herhangi bir kaydı düzenlemesini engelleyen bir şey kalmaz.
Yazılar ve özel yazı türleri için kimlikle birlikte meta yetkileri kullanın: current_user_can( 'edit_post', $post_id ) veya current_user_can( 'delete_post', $post_id ) gibi. Kimlik olmadan WordPress kontrolü yazının yazarı, durumu ve türüyle eşleştiremez. Tek başına current_user_can( 'edit_post' ) çağırmak anlamsız bir sonuç verir.
Özel tablolarda sahiplik kontrolünü sorgunun içine koyun:
global $wpdb;
$table   = $wpdb->prefix . 'myplugin_entries';
$deleted = $wpdb->query(
    $wpdb->prepare(
        "DELETE FROM {$table} WHERE id = %d AND owner_id = %d",
        $entry_id,
        get_current_user_id()
    )
);

if ( ! $deleted ) {
    wp_send_json_error( array( 'message' => 'Not found' ), 404 );
}
Burada 403 yerine 404 döndürmek, başkasına ait bir kaydın var olduğunu teyit etmemenizi sağlar. "Hesabım" türü eylemlerde kullanıcıyı get_current_user_id() ile alın, user_id değerini asla istekten kabul etmeyin.
Kayıtları veritabanında saklayan bir iletişim formu eklentisi düşünün. "Kayıtları dışa aktar" eylemi wp_ajax_ üzerinde yalnızca bir nonce kontrolüyle kaydedilmiş, başka hiçbir şey yok. O zaman kayıtlı herhangi bir Abone, site üzerinden şimdiye dek gönderilmiş tüm mesajları indirebilir. Biri bu açığı kullandığında, etkilenen her sitede GDPR (AB Genel Veri Koruma Tüzüğü) kapsamında bir kişisel veri ihlali doğar ve beraberinde 72 saatlik bildirim süresi başlar.
Her sürüm için erişim kontrolü inceleme listesi
- Her giriş noktası, hedef kitlesiyle birlikte listelenmiş.
- Kodda yazılı bir gerekçesi olmayan hiçbir
noprivkancası yok. - Her işleyici veri okumadan ya da yazmadan önce
current_user_can()çağırıyor. - Nonce'lar özel eylem adları kullanıyor ve her işleyicide doğrulanıyor.
- Yazan, silen veya özel veri döndüren hiçbir REST rotası
__return_truekullanmıyor. - Nesne kimlikleri meta yetkilerle veya bir sahip sütunuyla kontrol ediliyor.
- Özel yetkiler etkinleştirmede ekleniyor, kaldırmada siliniyor.
- Hata yolu, veri veya yığın izi sızdırmadan 401/403 (ya da 404) döndürüyor.
- Otomatik testler, ayrıcalıklı her eylemde bir Abonenin ve oturumsuz bir isteğin reddedildiğini doğruluyor.
- Her fark (diff), yeni kancalar, rotalar ve
$_POST/$_GETokumaları açısından inceleniyor.
Bu testleri WordPress PHPUnit altyapısıyla yazmak ucuzdur:
public function test_subscriber_cannot_update_entry() {
    wp_set_current_user( self::factory()->user->create( array( 'role' => 'subscriber' ) ) );
    $request  = new WP_REST_Request( 'POST', '/myplugin/v1/entries/' . $this->post_id );
    $response = rest_get_server()->dispatch( $request );
    $this->assertSame( 403, $response->get_status() );
}
secaudit.eu üzerindeki ücretsiz Security Audit & Compliance eklentisi, eklentiler ve temalar için bir kod zafiyeti (taint) analizi içerir. Onu ikinci bir çift göz olarak görün; kod incelemesinin yerini tutmaz.
Biri açık bildirdiğinde: zafiyet yönetimi ve CRA
AB'deki müşterilere satılan ücretli bir eklenti veya tema, Siber Dayanıklılık Yasası (CRA) kapsamında dijital unsurlar içeren bir üründür ve satıcısı üreticidir. 11 Eylül 2026'dan itibaren aktif olarak istismar edilen zafiyetler ENISA'nın Tekil Raporlama Platformu (Single Reporting Platform) üzerinden bildirilmelidir. Süreler şöyledir: 24 saat içinde erken uyarı, 72 saat içinde bildirim ve düzeltme yayınlandıktan sonra 14 gün içinde nihai rapor. 11 Aralık 2027'den itibaren bir zafiyet yönetimi süreci ve koordineli ifşa politikası zorunludur. Ayrıntılar eklenti satıcıları için CRA rehberimizde var.
Kendinizi bir security.txt dosyası ve birinin gerçekten okuduğu bir gelen kutusuyla ulaşılabilir kılın. Bir bildirim geldiğinde sorunu düzeltin ve sürümü yayınlayın. Değişiklik günlüğüne güvenlik düzeltmesini açıkça adlandıran bir satır yazın ve müşterilere güncelleme yapmalarını söyleyin. Site sahipleri için bu güncellemelerin uygulanmasına ilişkin öneriler Zafiyetli WordPress eklentileri: denetleyin, güncelleyin, değiştirin yazısında.
Bugün atacağınız adım: yukarıdaki üç grep komutunu eklentinizde çalıştırın ve giriş noktası tablosunu doldurun.
SSS
is_user_logged_in() bir eylemi korumaya yeter mi?
Hayır. Bir Abone de oturum açmış durumdadır. is_user_logged_in() dört sorudan yalnızca ilkini yanıtlar; bu yüzden her zaman bir yetki kontrolü ekleyin.
Bir nonce yeniden kullanılabilir mi?
Evet, ömrü boyunca; varsayılan olarak bu süre 24 saate kadardır. Nonce tek kullanımlık bir belirteç değildir ve bir yetki de değildir; bu yüzden onu current_user_can() ile eşleştirin.
Abone rolüne güvenmek güvenli mi?
Hayır. Birçok sitede herkes Abone olarak kayıt olabilir (Ayarlar > Genel > Üyelik; İngilizce arayüzde Settings > General > Membership). Abone hesaplarını güvenilmez sayın ve ayrıcalıklı her eylemi onlara karşı test edin.
Bu makale genel bilgi niteliğindedir, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

