Broken access control we wtyczkach WordPress: jak zapobiec
Broken access control we wtyczkach WordPress: jak zabezpieczyć handlery AJAX, admin-post i REST sprawdzaniem uprawnień, poprawnymi nonce i kontrolą własności obiektu.
Także po: English Deutsch Français Español Italiano Português Türkçe

Większość błędów typu broken access control we wtyczkach WordPress bierze się z jednej brakującej linijki: sprawdzenia uprawnień, którego nikt nie napisał. Handler działa, nonce jest weryfikowany, funkcja trafia na produkcję, a każdy zalogowany Subskrybent może ją wywołać. Artykuł jest przeznaczony dla autorów wtyczek i motywów oraz dla agencji, które piszą wtyczki na zamówienie. Omawia wzorce kodu stojące za tymi błędami i kontrole, które im zapobiegają.
Dlaczego broken access control przoduje wśród wykorzystywanych luk we wtyczkach WordPress
State of WordPress Security in 2026 firmy Patchstack to raport dostawcy, obejmujący dane za 2025 rok. Wynika z niego, że broken access control było najczęściej wykorzystywaną kategorią luk. Ten sam raport naliczył 11 334 nowe podatności w ekosystemie WordPress, z czego 91 % we wtyczkach. W przypadku intensywnie wykorzystywanych luk ważona mediana czasu do masowej eksploatacji wyniosła 5 godzin. Kto wypuści dziurę, nie ma dni na poprawkę.
W kontekście wtyczek broken access control oznacza handler żądania, który zmienia lub ujawnia dane, nie sprawdzając, kto pyta i czego ta osoba może dotykać. Każdy handler powinien odpowiedzieć na cztery pytania, w tej kolejności:
- Czy użytkownik jest zalogowany? Pomijać to tylko wtedy, gdy akcja jest naprawdę publiczna.
- Czy ma prawo to zrobić? To sprawdzenie uprawnień (capability).
- Czy chciał to zrobić? To weryfikacja nonce, czyli ochrona przed CSRF.
- Czy może ruszać akurat ten obiekt? To kontrola własności albo meta-capability dla identyfikatora (ID).
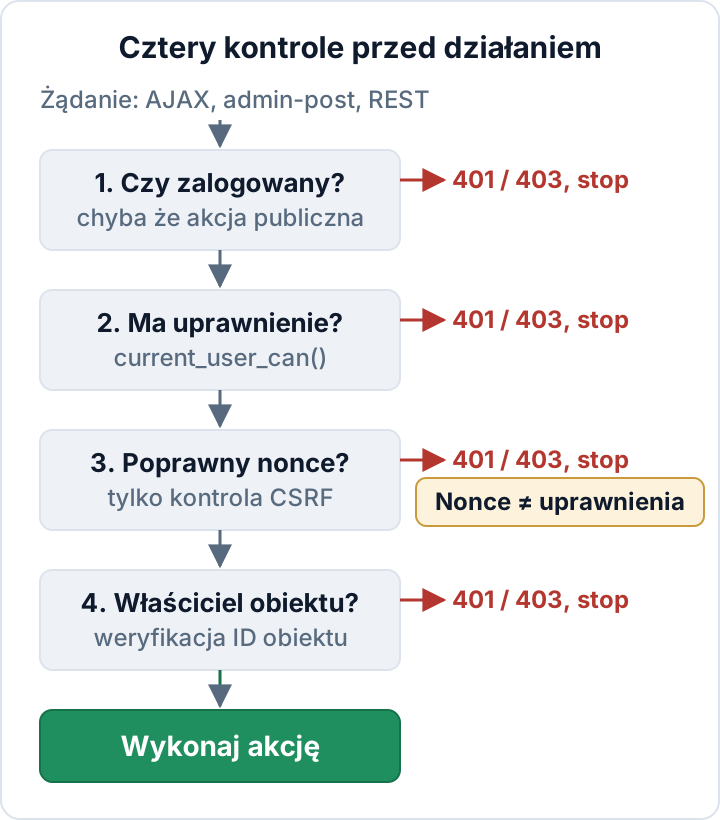
Najpierw znaleźć wszystkie punkty wejścia we wtyczce
Nie da się zabezpieczyć handlerów, o których się nie wie. Każde miejsce, w którym żądanie trafia do kodu wtyczki, to drzwi. Należą do nich hooki wp_ajax_ i wp_ajax_nopriv_, hooki admin_post_ i admin_post_nopriv_ oraz wywołania register_rest_route(). Dochodzą do tego handlery podpięte pod init lub template_redirect, które czytają $_POST albo $_GET, oraz shortcody i bloki przetwarzające dane z formularzy.
Poniższe polecenia należy uruchomić w katalogu głównym wtyczki:
# Zarejestrowane punkty wejścia
grep -rnE "wp_ajax_|admin_post_|register_rest_route" --include='*.php' .

# Publiczne zasługują na drugie spojrzenie
grep -rn "wp_ajax_nopriv_\|admin_post_nopriv_\|__return_true" --include='*.php' .

# Surowe dane z żądania czytane w dowolnym miejscu
grep -rn '\$_POST\|\$_GET\|\$_REQUEST' --include='*.php' .
Wyniki warto zapisać w tabeli, po jednym wierszu na punkt wejścia, i trzymać ją w repozytorium obok kodu:
| Punkt wejścia | Typ | Kto może go wywołać |
|---|---|---|
myplugin_save_settings | AJAX | manage_options |
myplugin_export | admin-post | myplugin_export_entries |
GET /myplugin/v1/stats | REST | Publiczny, tylko odczyt |
Jeśli dla jakiegoś punktu wejścia nie da się uzupełnić ostatniej kolumny, to jest pierwszy znaleziony błąd.
Handlery AJAX: wp_ajax_nopriv_ i brakujące current_user_can()
wp_ajax_nopriv_{action} udostępnia akcję bez żadnego logowania. Rejestrować go należy tylko dla akcji naprawdę publicznych, takich jak wyszukiwarka na froncie. Programiści często dodają go, „żeby formularz działał też dla gości", i zapominają, że handler usuwa albo eksportuje dane.
Samo wp_ajax_{action} także nie jest kontrolą uprawnień. Oznacza, że akcję może wywołać każdy zalogowany użytkownik, w tym Subskrybent. Nie należy polegać na is_admin(). Funkcja zwraca true dla każdego żądania do admin-ajax.php i admin-post.php, bo te pliki ładują się w kontekście panelu. Mówi, gdzie żądanie wylądowało, a nie kto je wysłał.
Handler, który odpowiada na wszystkie pytania:
add_action( 'wp_ajax_myplugin_delete_entry', 'myplugin_ajax_delete_entry' );
// Celowo bez hooka wp_ajax_nopriv_.

function myplugin_ajax_delete_entry() {
    if ( ! current_user_can( 'myplugin_manage_entries' ) ) {
        wp_send_json_error( array( 'message' => 'Forbidden' ), 403 );
    }

    // Kończy działanie z kodem 403, jeśli nonce brakuje lub jest nieprawidłowy.
    check_ajax_referer( 'myplugin_delete_entry', 'nonce' );

    $entry_id = isset( $_POST['entry_id'] ) ? absint( $_POST['entry_id'] ) : 0;
    // ...dalej kontrola własności i właściwa operacja (patrz niżej).

    wp_send_json_success();
}
Kontrola uprawnień i nonce mogą iść w dowolnej kolejności. Liczy się to, że obie wykonują się, zanim handler cokolwiek odczyta lub zapisze. Własne uprawnienie, takie jak myplugin_manage_entries, warto zastosować wtedy, gdy akcja nie powinna zależeć od pełnych praw administratora. manage_options sprawdza się, gdy dostęp mają mieć wyłącznie administratorzy.
Handlery admin_post_ podlegają tym samym zasadom. Różni się tylko odpowiedź:
add_action( 'admin_post_myplugin_export', 'myplugin_handle_export' );

function myplugin_handle_export() {
    if ( ! current_user_can( 'myplugin_export_entries' ) ) {
        wp_die( esc_html__( 'You are not allowed to do this.', 'myplugin' ), '', array( 'response' => 403 ) );
    }
    check_admin_referer( 'myplugin_export' ); // pasuje do wp_nonce_field( 'myplugin_export' )
    // ...
}
Nonce chroni przed CSRF, a nie przed niewłaściwym użytkownikiem
Nonce dowodzi, że żądanie pochodzi z formularza lub linku wygenerowanego przez wtyczkę. Nie dowodzi, że użytkownik ma prawo wykonać akcję. Mówi to samo podręcznik WordPress dla programistów. Mimo to wiele podatnych wtyczek nadal traktuje pozytywny wynik wp_verify_nonce() jak autoryzację.
Są trzy powody, dla których nonce nie może być autoryzacją:
- Każdy, kto może załadować stronę wypisującą nonce, odczyta go ze źródła strony. Jeśli nonce jest drukowany na każdym ekranie panelu albo na froncie, Subskrybent go ma.
- Nonce nie są jednorazowe. Domyślnie nonce pozostaje ważny nawet przez 24 godziny.
- Nonce utworzone dla niezalogowanych odwiedzających są wspólne dla wszystkich niezalogowanych, więc chronią bardzo niewiele.
Każdą weryfikację nonce należy połączyć z kontrolą uprawnień. Nonce warto generować tylko na ekranach pokazywanych użytkownikom, którzy mają odpowiednie uprawnienie. Dla każdej operacji potrzebna jest osobna nazwa akcji, na przykład myplugin_delete_entry_42 albo przynajmniej myplugin_delete_entry, zamiast jednego myplugin_nonce dla całej wtyczki.
Trasy REST: permission_callback, który naprawdę sprawdza
'permission_callback' => '__return_true' znaczy „każdy w internecie". Wolno go użyć wyłącznie dla publicznych danych tylko do odczytu, które i tak są widoczne gdzie indziej w witrynie. Nigdy w trasach, które zapisują lub usuwają dane albo zwracają dane osobowe czy ustawienia.
add_action( 'rest_api_init', function () {
    register_rest_route( 'myplugin/v1', '/entries/(?P<id>\d+)', array(
        'methods'             => WP_REST_Server::EDITABLE,
        'callback'            => 'myplugin_rest_update_entry',
        'permission_callback' => function ( WP_REST_Request $request ) {
            return current_user_can( 'edit_post', (int) $request['id'] );
        },
        'args'                => array(
            'id'    => array(
                'validate_callback' => function ( $value ) {
                    return is_numeric( $value );
                },
                'sanitize_callback' => 'absint',
            ),
            'title' => array(
                'type'              => 'string',
                'sanitize_callback' => 'sanitize_text_field',
            ),
        ),
    ) );
} );
Nieudana kontrola powinna zwrócić false albo WP_Error. WordPress odpowie wtedy kodem 401 na żądania anonimowe i 403 dla zalogowanych użytkowników bez uprawnień. Kontroli uprawnień nie należy robić wewnątrz callback. Rozdziela to logikę i utrudnia przeglądy kodu. Walidację args omawia dokładniej podręcznik REST API o własnych endpointach.
Żądania REST uwierzytelniane ciasteczkiem, wysyłane z własnego JavaScriptu wtyczki, muszą przesyłać nonce wp_rest w nagłówku X-WP-Nonce. Bez niego WordPress traktuje żądanie jak niezalogowane. To ochrona przed CSRF, a nie autoryzacja, więc permission_callback nadal musi sprawdzać uprawnienia. Wbudowany endpoint użytkowników i wycieki nazw użytkowników to osobny temat, opisany w artykule o enumeracji użytkowników w WordPress.
Nigdy nie ufać identyfikatorowi obiektu z żądania
To wzorzec niezabezpieczonego bezpośredniego odwołania do obiektu (IDOR). Handler bierze z żądania ID wpisu, zamówienia, zgłoszenia lub pliku i używa go, nie sprawdzając, do kogo obiekt należy. Kontrola uprawnień przechodzi, bo użytkownik może edytować jakieś zgłoszenia, więc nic nie stoi na przeszkodzie, by edytował dowolne.
Dla wpisów i własnych typów wpisów należy używać meta-capabilities razem z ID, na przykład current_user_can( 'edit_post', $post_id ) albo current_user_can( 'delete_post', $post_id ). Bez ID WordPress nie powiąże kontroli z autorem, statusem i typem wpisu. Samo current_user_can( 'edit_post' ) daje wynik pozbawiony sensu.
W przypadku własnych tabel kontrolę własności najlepiej zapisać w samym zapytaniu:
global $wpdb;
$table   = $wpdb->prefix . 'myplugin_entries';
$deleted = $wpdb->query(
    $wpdb->prepare(
        "DELETE FROM {$table} WHERE id = %d AND owner_id = %d",
        $entry_id,
        get_current_user_id()
    )
);

if ( ! $deleted ) {
    wp_send_json_error( array( 'message' => 'Not found' ), 404 );
}
Zwrócenie 404 zamiast 403 nie potwierdza, że cudzy wpis w ogóle istnieje. W akcjach typu „moje konto" użytkownika należy brać z get_current_user_id() i nigdy nie przyjmować user_id z żądania.
Weźmy wtyczkę formularza kontaktowego, która zapisuje wiadomości w bazie danych. Jej akcja „eksportuj wpisy" jest zarejestrowana na wp_ajax_, z weryfikacją nonce i niczym więcej. Każdy zarejestrowany Subskrybent może wtedy pobrać wszystkie wiadomości, jakie kiedykolwiek wysłano przez witrynę. Gdy ktoś wykorzysta tę dziurę, w każdej dotkniętej witrynie dochodzi do naruszenia ochrony danych osobowych w rozumieniu RODO, a wraz z nim biegnie 72-godzinny termin zgłoszenia.
Lista kontrolna przeglądu kontroli dostępu przy każdym wydaniu
- Każdy punkt wejścia jest wypisany razem z zakładanym kręgiem odbiorców.
- Żaden hook
noprivnie występuje bez pisemnego uzasadnienia w kodzie. - Każdy handler wywołuje
current_user_can()przed odczytem lub zapisem danych. - Nonce mają konkretne nazwy akcji i są weryfikowane w każdym handlerze.
- Żadna trasa REST, która zapisuje, usuwa lub zwraca dane prywatne, nie używa
__return_true. - ID obiektów są sprawdzane przez meta-capabilities albo kolumnę właściciela.
- Własne uprawnienia są dodawane przy aktywacji i usuwane przy odinstalowaniu.
- Ścieżka błędu zwraca 401/403 (lub 404), nie ujawniając danych ani stack trace'ów.
- Testy automatyczne potwierdzają, że przy każdej uprzywilejowanej akcji żądanie Subskrybenta i żądanie niezalogowane są odrzucane.
- Każdy diff jest sprawdzany pod kątem nowych hooków, tras i odczytów
$_POST/$_GET.
Takie testy łatwo napisać w konfiguracji PHPUnit dla WordPressa:
public function test_subscriber_cannot_update_entry() {
    wp_set_current_user( self::factory()->user->create( array( 'role' => 'subscriber' ) ) );
    $request  = new WP_REST_Request( 'POST', '/myplugin/v1/entries/' . $this->post_id );
    $response = rest_get_server()->dispatch( $request );
    $this->assertSame( 403, $response->get_status() );
}
Bezpłatna wtyczka Security Audit & Compliance z secaudit.eu zawiera analizę podatności kodu (taint analysis) we wtyczkach i motywach. Należy ją traktować jako drugą parę oczu, a nie zamiennik przeglądu kodu.
Gdy ktoś zgłasza lukę: obsługa podatności i CRA
Płatna wtyczka lub motyw sprzedawane klientom w UE to produkt z elementami cyfrowymi w rozumieniu Cyber Resilience Act (CRA, akt w sprawie cyberodporności), a jego sprzedawca jest producentem. Od 11 września 2026 r. aktywnie wykorzystywane podatności trzeba zgłaszać przez jednolitą platformę zgłoszeniową ENISA (Single Reporting Platform). Terminy to wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin oraz sprawozdanie końcowe w ciągu 14 dni od udostępnienia poprawki. Od 11 grudnia 2027 r. wymagane są proces obsługi podatności i polityka skoordynowanego ujawniania podatności. Szczegóły opisuje nasz przewodnik po CRA dla sprzedawców wtyczek.
Warto być łatwo osiągalnym: wystarczy plik security.txt i skrzynka, którą ktoś faktycznie czyta. Po otrzymaniu zgłoszenia należy naprawić błąd i wydać nową wersję. W changelogu powinna znaleźć się linijka wyraźnie nazywająca poprawkę bezpieczeństwa, a klienci powinni dostać wezwanie do aktualizacji. Wskazówki dla właścicieli witryn, jak wdrażać takie aktualizacje, są w artykule Podatne wtyczki WordPress: audyt, aktualizacja, wymiana.
Pierwszy krok na dziś: uruchomić trzy polecenia grep z tego tekstu na własnej wtyczce i uzupełnić tabelę punktów wejścia.
FAQ
Czy is_user_logged_in() wystarcza do ochrony akcji?
Nie. Subskrybent też jest zalogowany. is_user_logged_in() odpowiada tylko na pierwsze z czterech pytań, więc zawsze trzeba dodać kontrolę uprawnień.
Czy nonce można użyć ponownie?
Tak, w okresie jego ważności, który domyślnie wynosi do 24 godzin. Nonce nie jest tokenem jednorazowym ani uprawnieniem, dlatego należy go łączyć z current_user_can().
Czy można ufać roli Subskrybenta?
Nie. W wielu witrynach każdy może zarejestrować się jako Subskrybent (Ustawienia > Ogólne > Członkostwo). Konta Subskrybentów trzeba traktować jako niezaufane i testować na nich każdą uprzywilejowaną akcję.
Ten artykuł ma charakter ogólnej informacji i nie stanowi porady prawnej.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

