Monitorização de segurança WordPress: 10 alertas a configurar
Monitorização de segurança do WordPress para equipas pequenas: 10 alertas para administradores, ficheiros, logins, disponibilidade, validade, Google, e-mail e backups.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Muitos ataques a sites WordPress não são descobertos pelo proprietário. Um cliente queixa-se de um redirecionamento estranho, o alojamento suspende a conta ou a Google mostra um aviso nos resultados de pesquisa. Nessa altura, o atacante já anda lá dentro há dias ou semanas. Uma boa monitorização de segurança do WordPress inverte esta situação: dez alertas automáticos, enviados a duas pessoas que sabem o que fazer com eles, para que uma nova conta de administrador, um ficheiro do núcleo alterado ou uma cópia de segurança falhada sejam detetados em poucas horas.
Este é um guia prático para configurar esses alertas, não uma lista de sintomas de ataque. Para os sintomas, veja 12 sinais de que o seu site WordPress foi pirateado.
Porque é que a monitorização de segurança do WordPress importa: a maioria dos ataques é detetada tarde
A rapidez conta, porque os atacantes são rápidos. O relatório State of WordPress Security in 2026 da Patchstack (um relatório de fornecedor, referente a 2025) apurou uma mediana ponderada de 5 horas entre a divulgação e a exploração em massa das vulnerabilidades mais exploradas. Cerca de metade das vulnerabilidades de impacto elevado foi explorada em 24 horas. Uma verificação manual mensal não acompanha este ritmo.
Convém ser claro quanto aos limites. A monitorização deteta; não previne nada. Um alerta que cai numa caixa de correio que ninguém lê vale tanto como não ter alerta nenhum. Os dez alertas abaixo só servem se alguém for responsável por eles.
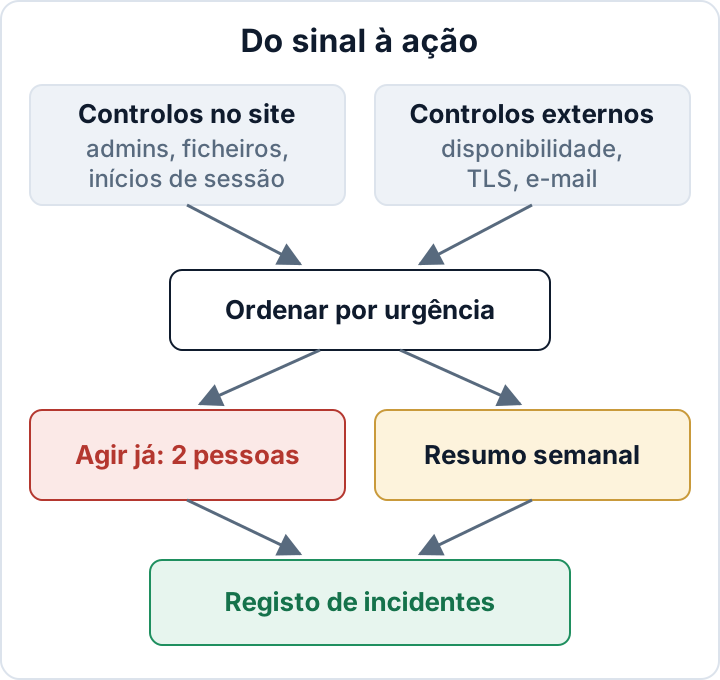
Os sinais vêm de três sítios: do próprio site (utilizadores e ficheiros do WordPress), do servidor (registos, cron, tarefas de cópia de segurança) e de serviços externos que olham para o seu site como os visitantes e a Google o fazem. As verificações externas são as mais importantes quando as coisas correm mesmo mal, porque não se pode confiar que um servidor comprometido reporte sobre si próprio.
Alertas de contas e ficheiros: novos administradores, ficheiros alterados, PHP em uploads
Estes três alertas são de urgência elevada. Quando disparam sem explicação, normalmente significa que alguém tem acesso a código ou à administração sem o dever ter.
Alerta 1: uma nova conta de administrador. Os atacantes criam administradores para manter o acesso depois de mudar as palavras-passe. Alerta 2: ficheiros do núcleo ou de plugins alterados. O WP-CLI consegue comparar os ficheiros com as somas de verificação oficiais do WordPress.org. **Alerta 3: novos ficheiros PHP em wp-content/uploads.** Essa pasta deve conter imagens e documentos, não código.
Se tiver SSH e WP-CLI, um pequeno script executado diariamente pelo cron cobre os três. Execute-o com o utilizador do próprio site, não como root, e envie o e-mail para um endereço que não esteja alojado no domínio monitorizado. O cron corre com um PATH mínimo, por isso use o caminho completo para o wp (descubra-o com command -v wp) se os comandos não forem encontrados, e teste se o servidor consegue sequer enviar e-mail.
#!/bin/sh
# Verificações diárias do WordPress. Executar com o utilizador do site, não root.
SITE=/var/www/example.com
STATE="$HOME/.wp-monitor"
TO=alerts@example-ops.net
mkdir -p "$STATE" && cd "$SITE" || exit 1

check() { # $1 = nome, lista no stdin; alerta se diferir da referência
  sort > "$STATE/$1.new"
  [ -f "$STATE/$1.txt" ] || cp "$STATE/$1.new" "$STATE/$1.txt"
  cmp -s "$STATE/$1.txt" "$STATE/$1.new" || \
    diff "$STATE/$1.txt" "$STATE/$1.new" | mail -s "ALERT example.com: $1 changed" "$TO"
}

wp user list --role=administrator --field=user_login | check admins
find wp-content/uploads -type f \( -iname '*.php' -o -iname '*.phtml' -o -iname '*.phar' \) | check uploads-php

OUT=$(wp core verify-checksums 2>&1) || echo "$OUT" | mail -s "ALERT example.com: core checksums" "$TO"
OUT=$(wp plugin verify-checksums --all 2>&1) || echo "$OUT" | mail -s "ALERT example.com: plugin checksums" "$TO"
15 3 * * * /home/example/bin/wp-monitor.shO script não atualiza a referência por si. Uma lista de administradores alterada continua a gerar alertas todos os dias até uma pessoa a verificar e copiar o ficheiro .new por cima do ficheiro .txt. É intencional: um alerta que aceita a alteração em silêncio depois de um único e-mail passa facilmente despercebido.
Duas ressalvas. Primeiro, wp plugin verify-checksums só funciona com plugins alojados no WordPress.org. Os plugins premium fazem o comando falhar, e o script alertaria todos os dias. Leia o aviso uma vez e depois acrescente ao comando --exclude=slug-one,slug-two para esses plugins. O artigo Verificar as somas de verificação do WordPress explica como interpretar os ficheiros modificados e os ficheiros a mais. Segundo, alguns plugins colocam ficheiros index.php inofensivos em uploads. A primeira execução regista-os na referência, pelo que só os novos geram alerta.
Sem SSH? Use um plugin de segurança que reporte alterações a utilizadores e a ficheiros, e pergunte ao seu alojamento que análise de alterações de ficheiros oferece.
Alertas de início de sessão e tráfego: picos, não eventos isolados
Alerta 4: um pico de inícios de sessão falhados. Alerta 5: um pico de tráfego. Nos dois casos, os eventos isolados são ruído. Todos os sites WordPress públicos registam diariamente inícios de sessão falhados em wp-login.php e xmlrpc.php, e um e-mail por cada um deles habitua-o a ignorar os alertas.
Em vez disso, alerte sobre a taxa face a uma referência. Observe os valores normais durante duas semanas e defina depois um limiar bem acima deles, por exemplo três vezes a média horária habitual. A fonte pode ser o registo de inícios de sessão de um plugin de segurança, o painel do alojamento ou o registo de acessos do servidor web. Os caminhos dos registos variam consoante o alojamento, por isso confirme o seu antes de contar seja o que for.
Um alerta de pico de tráfego diz-lhe que algo invulgar está a acontecer: um bot a percorrer o site, um scraper, uma campanha que se tornou viral ou o início de um ataque. Não trava nada disso. Um plugin a correr no servidor não é proteção contra DDoS; isso exige uma CDN ou uma firewall de periferia à frente do site. O artigo Proteção contra força bruta no WordPress trata da limitação de tentativas de início de sessão, do XML-RPC e do ponto onde termina o trabalho de um plugin.
Alertas de fora para dentro: disponibilidade, certificados, domínios, Google e e-mail
Estas cinco verificações correm na infraestrutura de outra entidade. É esse o objetivo: se o servidor estiver comprometido, o atacante pode apagar a tarefa de cron ou travar o envio de e-mail, mas não consegue impedir que um serviço externo repare que o site tem um aspeto errado.
Alerta 6: disponibilidade e conteúdo. Use um monitor de disponibilidade externo que verifique a página inicial e uma página importante (checkout, formulário de contacto) a cada poucos minutos. Acrescente uma verificação de palavras-chave: alerta quando desaparece uma frase do rodapé ou quando surgem palavras como "casino" ou "viagra". Assim apanha adulterações visuais e algum spam injetado, e não apenas indisponibilidades.
Alerta 7: validade do certificado TLS. Mesmo com renovação automática, as renovações falham. A maioria dos monitores de disponibilidade consegue avisar 30 e 14 dias antes de o certificado expirar.
Alerta 8: validade do domínio. Configure um monitor para a data de expiração do domínio e confirme que o e-mail de contacto junto do registador funciona. Se esse endereço estiver no próprio domínio, os lembretes de renovação deixam de chegar precisamente quando o domínio caduca.
Alerta 9: Google Search Console. Os e-mails sobre problemas de segurança e ações manuais só chegam aos proprietários e utilizadores verificados da propriedade. Em Definições > Utilizadores e permissões, certifique-se de que as duas pessoas responsáveis pelos alertas constam da lista, e não um antigo colaborador da agência.
Alerta 10: e-mail enviado e listas de bloqueio. Um site pirateado envia muitas vezes spam. Peça ao alojamento ou ao fornecedor de SMTP um alerta de volume para o e-mail enviado e faça uma verificação regular em listas de bloqueio (por exemplo, com consultas à Spamhaus) para o IP de envio e para o domínio.
Falhas nas cópias de segurança: o alerta que ninguém configura
Encare este como o décimo primeiro alerta, e talvez o mais valioso. Muitas ferramentas de cópia de segurança enviam e-mail quando falham, mas uma tarefa que nunca arranca não envia nada. Por isso, alerte sobre duas coisas: uma falha explícita e o silêncio, ou seja, nenhuma mensagem de sucesso dentro do intervalo esperado. Um monitor de heartbeat, que espera um ping depois de cada tarefa bem-sucedida, faz isto muito bem.
Vigie também o tamanho. Uma cópia de segurança muito mais pequena do que o habitual pode significar que a exportação da base de dados falhou ou que uma pasta foi ignorada. Uma tarefa concluída com sucesso não é uma cópia restaurável, pelo que convém juntar a estes alertas um teste de restauro de vez em quando.
Quem recebe os alertas e como evitar a fadiga de alertas
Nomeie duas pessoas para cada alerta urgente, por exemplo o proprietário e o programador principal da agência. Uma caixa de correio partilhada que ninguém acompanha não conta. Escreva quem contacta o alojamento e envie os alertas para um endereço que não dependa do servidor de e-mail do próprio domínio monitorizado.
Depois, divida tudo em dois níveis:
| Alerta | Origem | Urgência | Destinatário |
|---|---|---|---|
| Novo administrador | Site | Agir já | Proprietário + programador |
| Ficheiros do núcleo/plugins alterados | Servidor | Agir já | Programador + proprietário |
| PHP em uploads | Servidor | Agir já | Programador + proprietário |
| Pico de inícios de sessão falhados | Site/servidor | Resumo; alerta imediato se extremo | Programador |
| Pico de tráfego | Site/CDN | Resumo; alerta imediato se extremo | Programador |
| Site em baixo ou conteúdo alterado | Externa | Agir já | Proprietário + programador |
| Validade do TLS | Externa | Resumo; agir em 14 dias | Programador |
| Validade do domínio | Externa | Resumo; agir em 14 dias | Proprietário |
| Problema na Search Console | Externa | Agir já | Proprietário + programador |
| Volume de e-mail / listas de bloqueio | Alojamento/externa | Agir já | Programador + alojamento |
| Cópia de segurança falhada ou em silêncio | Servidor | Agir já | Programador |
Ajuste os limiares após as primeiras duas semanas, quando já souber o que é o normal. Envie um alerta de teste todos os trimestres para confirmar que ambas as pessoas continuam a recebê-lo. Se um alerta disparou dez vezes e ninguém agiu, altere o limiar ou elimine-o.
A monitorização como prova: artigo 32.º do RGPD e gestão de incidentes na NIS2
Nos termos do artigo 32.º, n.º 1, do RGPD, a monitorização apoia a integridade e a disponibilidade permanentes dos sistemas (alínea b), a capacidade de restabelecer o acesso após um incidente (alínea c), que é onde encaixa o alerta de cópias de segurança) e um processo para testar e avaliar regularmente as medidas (alínea d). Os alertas de teste trimestrais são precisamente esse tipo de teste.
O prazo de 72 horas do artigo 33.º conta a partir do momento em que toma conhecimento de uma violação de dados pessoais. Uma cadeia de alertas que funcione determina a rapidez com que esse conhecimento surge e a rapidez com que consegue conter os danos. O artigo 33.º, n.º 5, obriga a documentar todas as violações, mesmo as que não notifica, pelo que deve guardar os e-mails de alerta e o que fez a seguir como parte do registo de incidentes. O artigo A notificação de violações do RGPD em 72 horas explica o que acontece depois do alerta.
Se a sua empresa estiver abrangida pela Diretiva NIS2, o artigo 21.º, n.º 2, alínea b), exige a gestão de incidentes e o artigo 23.º exige um alerta precoce para incidentes significativos no prazo de 24 horas. As obrigações decorrem da lei nacional de cada país, pelo que deve consultar a lei nacional que transpõe a NIS2 no seu país para ver os pormenores.
O plugin gratuito Security Audit & Compliance da secaudit.eu pode assumir parte do trabalho no site: mantém uma referência de integridade dos ficheiros e comunica alterações, procura contas de administrador ocultas, verifica as somas de verificação do núcleo e pode enviar alertas de picos de tráfego. Deteta e comunica; não previne ataques, e as verificações de fora para dentro continuam a exigir um serviço externo.
O seu próximo passo esta semana: configure os alertas 1, 2 e 6 e o alerta de cópias de segurança, com dois destinatários nomeados. Acrescente os restantes ao longo do mês seguinte.
FAQ
É preciso um serviço de monitorização pago, ou chegam ferramentas gratuitas e o cron?
Num site pequeno, o cron, o WP-CLI, um plugin de segurança e um monitor de disponibilidade externo gratuito cobrem a maioria dos dez alertas. Os serviços pagos acrescentam sobretudo intervalos de verificação mais curtos, mais localizações, notificações por telefone ou chat e menos manutenção. Compensa pagar quando a solução montada avaria constantemente ou ninguém tem tempo para a manter.
Os alertas servem num alojamento partilhado sem SSH?
Sim. Use as ferramentas do próprio alojamento para cópias de segurança, volume de e-mail e análises de malware, um plugin para alterações a utilizadores e ficheiros, e monitores externos para disponibilidade, certificados, domínios e Search Console. Só o script com WP-CLI precisa de acesso à shell.
Com que frequência devem correr as verificações de ficheiros?
Diariamente é um mínimo sensato para a maioria dos sites. Lojas com muito movimento ou sites com muitos administradores podem correr as verificações a cada poucas horas. Evite agendá-las para a sua própria janela de atualizações, ou cada atualização de rotina vai disparar um alerta.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

