WordPress-Datenbanksicherheit: Benutzer, Zugriffe und Präfix
WordPress-Datenbanksicherheit: ein DB-Benutzer pro Website, minimale Rechte, kein Remote-MySQL, kein vergessenes Adminer, verschlüsselte Exporte. Präfix erklärt.
Auch auf: English Français Español Italiano Polski Português Türkçe

Fünf Maßnahmen schützen eine WordPress-Datenbank: ein eigener Datenbankbenutzer für jede Website, ein starkes, nur einmal verwendetes Passwort, kein Fernzugriff auf MySQL, keine vergessenen Admin-Tools auf dem Webserver und verschlüsselte Exporte. Das Ändern des Tabellenpräfixes wp_ gehört nicht dazu. Dieser Leitfaden ordnet die Maßnahmen zur WordPress-Datenbanksicherheit, die echte Angriffswege schließen, nach Priorität. Außerdem zeigt er, wie Sie jede einzelne im Shared Hosting oder auf dem eigenen Server prüfen.
Wovon WordPress-Datenbanksicherheit wirklich abhängt
In der Datenbank liegt alles, was sich zu stehlen lohnt: Benutzerkonten mit Passwort-Hashes, WooCommerce-Bestellungen, Einträge aus Kontaktformularen (sofern das Plugin sie speichert) und Kommentare mit E-Mail-Adressen. Fließen diese Daten ab, ist das in der Regel eine Datenpanne im Sinne der DSGVO, also eine Verletzung des Schutzes personenbezogener Daten. Welche Meldepflichten dann gelten, steht in unserem Artikel zur 72-Stunden-Meldefrist. Art. 32 DSGVO verlangt außerdem geeignete technische Maßnahmen. An der Datenbank wird diese Anforderung ganz konkret.
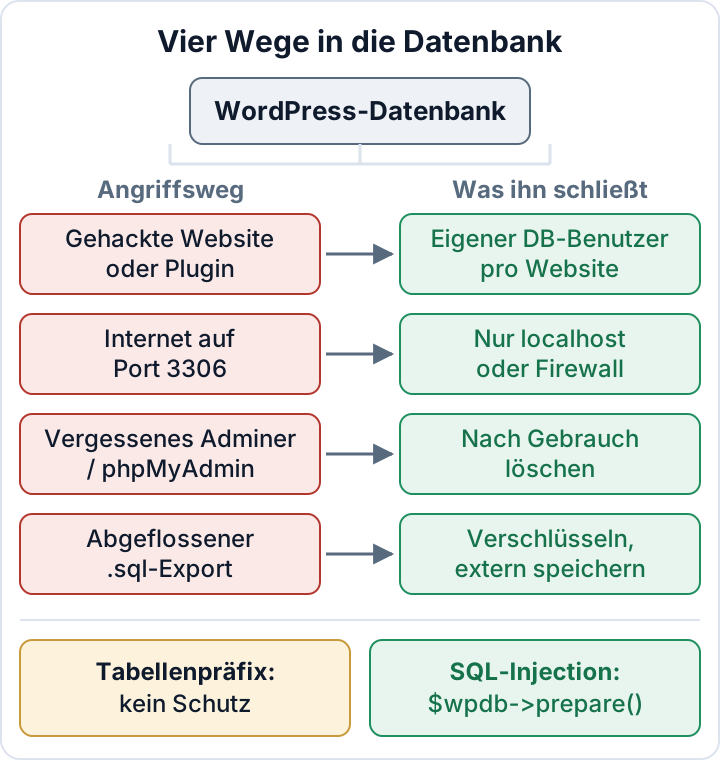
Nach Priorität geordnet:
- Ein Datenbankbenutzer pro Website, mit Rechten ausschließlich auf deren Datenbank.
- Ein langes, zufälliges, nur einmal verwendetes Datenbankpasswort.
- MySQL nur von localhost oder aus einem per Firewall abgeschotteten privaten Netz erreichbar.
- Kein selbst installiertes phpMyAdmin oder Adminer und keine
.sql-Dumps im Web-Root. - Exporte verschlüsseln, vom Server wegbringen und lokal löschen.
SQL-Injection ist ein eigenes Thema. Diese Lücke schließen Sie im Code, nicht in den Datenbankeinstellungen, und das Tabellenpräfix hilft dagegen überhaupt nicht.
Ein Datenbankbenutzer pro Website, mit genau den Rechten, die er braucht
Teilen sich fünf Websites in einem Hosting-Paket einen Datenbankbenutzer, genügt ein einziges gehacktes Plugin. Der Angreifer liest die Zugangsdaten aus der wp-config.php aus, und damit stehen ihm alle fünf Datenbanken offen. Mit einem eigenen Benutzer pro Website bleibt der Schaden auf eine Datenbank begrenzt.
Im Shared Hosting öffnen Sie den Datenbankbereich Ihres Kundenmenüs (in cPanel: MySQL-Datenbanken bzw. MySQL Databases, in Plesk: Datenbanken > Benutzerverwaltung). Legen Sie für jede Website einen Benutzer an und weisen Sie ihn nur der Datenbank dieser Website zu. Hängt ein alter Benutzer an mehreren Datenbanken, entfernen Sie die überzähligen Zuordnungen.
Auf einem VPS erledigen Sie dasselbe per SQL. WordPress darf sich niemals als root verbinden.
CREATE USER 'site1'@'localhost' IDENTIFIED BY 'long-random-password';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, ALTER, INDEX, DROP
  ON site1_db.* TO 'site1'@'localhost';
SHOW GRANTS FOR 'site1'@'localhost';
Im Alltag braucht WordPress SELECT, INSERT, UPDATE und DELETE. Core-Updates sowie Installation und Aktualisierung von Plugins legen aber auch Tabellen an und ändern sie, dafür sind CREATE, ALTER, INDEX und DROP nötig. Manche Plugins brauchen noch mehr, etwa CREATE TEMPORARY TABLES oder LOCK TABLES. Den WordPress-Hardening-Leitfaden finden Sie in der offiziellen Dokumentation, er geht auf diese Abwägung ein.
Führen Sie SHOW GRANTS für jeden bestehenden WordPress-Benutzer aus. Eine Zeile GRANT USAGE ON *.* ist normal: USAGE bedeutet „keinerlei Rechte“. Ist dagegen irgendein anderes Recht ON *.* vergeben, etwa ALL PRIVILEGES ON *.* oder SELECT, INSERT ... ON *.*, erreicht der Benutzer jede Datenbank auf dem Server. Das beheben Sie zuerst.
Ein starkes, einmaliges Datenbankpasswort und wo es liegt
Niemand tippt das Datenbankpasswort ein, es darf also lang sein. Nehmen Sie 32 oder mehr Zufallszeichen aus einem Passwortmanager, für jede Website ein anderes, und verwenden Sie niemals das Passwort des FTP-, SFTP- oder Hosting-Kontos erneut. Über wiederverwendete Passwörter wird aus einer einzigen abgeflossenen Zugangsangabe der Vollzugriff auf das ganze Konto.
Wechseln Sie das Passwort, wenn Mitarbeitende oder Agenturen ausscheiden, die es kannten, wenn Sie Hoster oder Entwickler wechseln, und nach jedem Sicherheitsvorfall. Die Reihenfolge ist wichtig:
- Passwort in MySQL ändern (
ALTER USER 'site1'@'localhost' IDENTIFIED BY 'new-password';) oder im Hosting-Kundenmenü. - Sofort
DB_PASSWORDin derwp-config.phpanpassen. - Website und Dashboard aufrufen und prüfen, ob alles läuft.
Zwischen Schritt 1 und 2 zeigt die Website „Fehler beim Aufbau einer Datenbankverbindung“ (in englischen Installationen „Error establishing a database connection“). Halten Sie den neuen Wert bereit, dann dauert die Lücke nur Sekunden. Wie Sie die wp-config.php selbst schützen und verwaiste Kopien wie wp-config.php.bak aufspüren, lesen Sie unter wp-config.php härten.
Kein Fernzugriff: MySQL nur auf localhost oder hinter einer Firewall
Ein Datenbankport, der aus dem Internet erreichbar ist, lädt zum Passwortraten ein. Zugleich sind Sie damit jeder künftigen Schwachstelle im Datenbankserver ausgesetzt, noch bevor überhaupt jemand bei WordPress ankommt. In den meisten Setups laufen WordPress und MySQL auf derselben Maschine. Von außen muss sich also niemand verbinden.
Shared Hosting: Öffnen Sie im Kundenmenü Remote-MySQL (oder einen ähnlich benannten Eintrag). Entfernen Sie jeden Host, den Sie nicht kennen, vor allem den Platzhalter %. Er steht für „jede Adresse“.
VPS: Setzen Sie im Abschnitt [mysqld] der Serverkonfiguration (unter Debian/Ubuntu meist /etc/mysql/mysql.conf.d/mysqld.cnf für MySQL bzw. /etc/mysql/mariadb.conf.d/50-server.cnf für MariaDB):
bind-address = 127.0.0.1
mysqlx-bind-address = 127.0.0.1
Die zweite Zeile gilt nur für MySQL 8, denn MariaDB nutzt das X Protocol nicht. Starten Sie den Dienst neu und prüfen Sie dann:
sudo ss -tlnp | grep -E '3306|33060'
# von einem anderen Rechner aus:
nc -zv your-server.example 3306
ss sollte 127.0.0.1:3306 anzeigen, nicht 0.0.0.0:3306, und der Test von außen sollte fehlschlagen. Ergänzen Sie trotzdem eine Firewall-Regel, die Port 3306 von außen verwirft. Suchen Sie außerdem nach Benutzern mit entfernten Hosts: SELECT user, host FROM mysql.user;. Einträge mit '%', die Sie nicht brauchen, entfernen Sie mit DROP USER.
Brauchen Sie tatsächlich Fernzugriff, etwa für ein Reporting-Tool, erlauben Sie nur feste IP-Adressen oder nutzen Sie einen SSH-Tunnel: ssh -L 3307:127.0.0.1:3306 you@your-server.example. Bei einer verwalteten Datenbank auf einem separaten Host verwenden Sie das private Netz und die IP-Allowlist des Anbieters. Ein öffentlicher, für alle offener Endpunkt ist keine Option.
Vergessenes phpMyAdmin, Adminer und Datenbank-Dumps auf dem Webserver
Adminer besteht aus einer einzigen PHP-Datei. Jemand lädt sie hoch, um eine Kleinigkeit zu reparieren, und dann liegt sie jahrelang als öffentliche Datenbank-Loginseite im Web-Root. Ein selbst installierter phpMyAdmin-Ordner birgt dasselbe Risiko. So finden Sie beides:
find /var/www -type f -iname 'adminer*.php'
find /var/www -type d -iname '*phpmyadmin*'
find /var/www -type f \( -iname '*.sql' -o -iname '*.sql.gz' \)
Passen Sie /var/www an Ihr Document Root an oder nutzen Sie die Suche im Dateimanager Ihres Hosters. Sichern Sie, was Sie noch brauchen, und löschen Sie dann die Funde. adminer.php in adm1n.php umzubenennen, versteckt die Datei nur so lange, bis jemand den Namen errät.
Dumps im Web-Root sind noch schlimmer, denn sie brauchen gar kein Passwort. Prüfen Sie, ob sich eine verdächtige Datei herunterladen lässt:
curl -sI https://example.com/backup.sqlDer Status 200 bedeutet: Jeder kann Ihre komplette Datenbank abrufen. Für Arbeiten an der Datenbank nutzen Sie das phpMyAdmin, das in Ihr Hosting-Kundenmenü integriert ist. Es liegt hinter dem Login des Kundenmenüs. Übrig gebliebene PHP-Dateien können übrigens auch Web-Shells sein, und alte Testkopien der Website gehören zum Aufräumen bei der Staging-Sicherheit.
Datenbankexporte: verschlüsseln, vom Server holen, löschen
Jeder wp db export und jeder manuelle Dump enthält sämtliche personenbezogenen Daten der Website. Behandeln Sie ihn wie die Live-Datenbank: außerhalb des Web-Roots mit restriktiven Rechten ablegen, verschlüsseln, verschieben und die lokale Kopie löschen:
umask 077
mkdir -p "$HOME/private"
f="$HOME/private/site1-$(date +%F).sql"
wp db export "$f"
gpg --symmetric --cipher-algo AES256 "$f" && rm "$f"
# oder mit age und einem Empfängerschlüssel:
# age -r age1yourpublickey -o "$f.age" "$f" && rm "$f"
Übertragen Sie die .gpg- oder .age-Datei in Ihren Backup-Speicher und entfernen Sie sie danach auch vom Server. Bewahren Sie Passphrase bzw. privaten Schlüssel getrennt von den Backups auf. Rotation, die 3-2-1-Regel und Wiederherstellungstests behandelt der Artikel WordPress-Backups, die sich wirklich wiederherstellen lassen.
Der Präfix-Mythos: Warum ein geändertes wp_ nicht vor SQL-Injection schützt
SQL-Injection entsteht, wenn Plugin- oder Theme-Code Benutzereingaben direkt in eine Abfrage einbaut. Der Angreifer führt sein SQL dann über die Abfrage dieses Plugins aus. Tabellennamen muss er dabei nicht erraten: Die verwundbare Abfrage nutzt ohnehin schon $wpdb->prefix, und ein eingeschleustes UNION SELECT liest alle Tabellennamen aus information_schema. Ein eigenes Präfix wie x7k_ kostet den Angreifer eine zusätzliche Abfrage, oft nicht einmal das.
Die eigentliche Lösung steckt im Code: [$wpdb->prepare()](https://developer.wordpress.org/reference/classes/wpdb/prepare/) mit Platzhaltern, dazu esc_like() für LIKE-Klauseln.
// Falsch: Eingabe landet direkt im SQL
$rows = $wpdb->get_results( "SELECT ID FROM {$wpdb->posts} WHERE post_title = '" . $_GET['title'] . "'" );

// Richtig: Platzhalter, maskiert durch prepare()
$title = sanitize_text_field( wp_unslash( $_GET['title'] ?? '' ) );
$rows  = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title = %s", $title
) );

// LIKE-Suche: Platzhalterzeichen zuerst maskieren
$like = '%' . $wpdb->esc_like( $term ) . '%';
$rows = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title LIKE %s", $like
) );
Das OWASP SQL Injection Prevention Cheat Sheet gibt denselben Rat für jede Programmiersprache. Sind Sie Website-Betreiber und nicht Entwickler, besteht Ihr Teil darin, Plugins mit bekannten Injection-Lücken zu aktualisieren oder zu ersetzen. Mehr dazu unter verwundbare WordPress-Plugins.
Für ein eigenes Präfix gibt es genau einen legitimen Einsatzzweck: mehrere WordPress-Installationen in einer gemeinsamen Datenbank. Selbst dann sind getrennte Datenbanken mit getrennten Benutzern das bessere Design.
Das Präfix bei einer Live-Website umzubenennen, geht oft schief. Die Tabellen umzubenennen, reicht nicht. Auch die Option wp_user_roles und die Usermeta-Schlüssel wp_capabilities und wp_user_level enthalten das Präfix. Übersehen Sie einen davon, verlieren Administratoren ihre Rechte oder Rollen verschwinden. Besteht jemand trotzdem darauf, machen Sie vorher ein vollständiges Backup und führen Sie die Änderung zuerst auf Staging durch.
Um diese Ebene regelmäßig zu prüfen, durchsucht das kostenlose Plugin Security Audit & Compliance Ihre Installation nach offen liegenden Geheimnissen und Dateien. Zudem führt es eine Taint-Analyse des Plugin- und Theme-Codes durch, die unsicher zusammengebaute Abfragen markieren kann. Fangen Sie heute mit einer einzigen Aufgabe an: Führen Sie SHOW GRANTS für jeden WordPress-Datenbankbenutzer aus oder prüfen Sie die Benutzerzuordnungen im Hosting-Kundenmenü. Entfernen Sie jeden Zugriff, der über die eigene Datenbank der Website hinausreicht.
FAQ
Sollte ich das Tabellenpräfix einer bestehenden Website ändern?
Aus Sicherheitsgründen nicht. Es verhindert keine SQL-Injection, und eine unvollständige Umbenennung kann Administratoren aussperren. Investieren Sie die Zeit lieber in Datenbankbenutzer und Plugin-Updates.
Kann ich dem WordPress-Datenbankbenutzer ALTER entziehen?
Das geht, aber dann können Core-Updates sowie Plugin-Installationen und -Updates scheitern, die Tabellen verändern. Behalten Sie ALTER und beschränken Sie den Benutzer auf seine eigene Datenbank.
Ist das phpMyAdmin meines Hosters ein Risiko?
Ein geringeres als eine selbst installierte Kopie, denn es liegt hinter dem Login des Hosting-Kundenmenüs. Schützen Sie diesen Login mit einem starken Passwort und Zwei-Faktor-Authentifizierung.
Schützt ein Sicherheits-Plugin die Datenbank?
Nur teilweise. Ein Plugin kann offen liegende Dateien und verwundbaren Code finden. Datenbankrechte, die Netzwerkbindung von MySQL und Firewall-Regeln kann es jedoch nicht ändern. Diese legen Sie auf dem Server oder im Hosting-Kundenmenü fest.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

