security.txt für WordPress: Sicherheitslücken melden lassen
So veröffentlichen Sie security.txt (RFC 9116) unter WordPress: Pflichtfelder, nginx- und curl-Checks, ein betreutes Postfach und CRA-Meldungen für Plugin-Anbieter.
Auch auf: English Français Español Italiano Polski Português Türkçe
Eine security.txt-Datei zeigt jedem, der auf Ihrer Website oder in Ihrem Produkt ein Sicherheitsproblem findet, wohin er es melden kann. Unter WordPress ist sie in zehn Minuten veröffentlicht. Schwieriger ist etwas anderes: dafür zu sorgen, dass jemand das Postfach dahinter tatsächlich liest und antwortet.
Dieser Leitfaden erklärt die Felder, zeigt, wie Sie die Datei auf einer WordPress-Website veröffentlichen und testen, und beschreibt, wie Sie mit eingehenden Meldungen umgehen. Wer Plugins oder Themes verkauft, erfährt außerdem, wie die Datei mit der koordinierten Offenlegung von Schwachstellen und dem Cyber Resilience Act zusammenhängt.
Was security.txt leistet und was nicht
RFC 9116 definiert eine reine Textdatei unter /.well-known/security.txt, ausgeliefert über HTTPS. Sie enthält Kontaktdaten und einige optionale Angaben für Sicherheitsforscher. Eine Forscherin, der Betreiber eines Scanners oder die IT-Abteilung eines Kunden findet sie, ohne ein Kontaktformular zu suchen oder auf LinkedIn Namen zu raten. Sinnvoll ist das für jede Unternehmenswebsite, für Agenturen und ganz besonders für Plugin-Anbieter.
Seien Sie sich über die Grenzen im Klaren. Die Datei behebt nichts und macht Ihre Website nicht sicherer. Sie ist kein Bug-Bounty-Programm. Sie verpflichtet Sie zu keiner Zahlung und verspricht keine Reaktionszeit, solange Sie keine in Ihre Richtlinie schreiben. Wie die Siegel aus unserem Artikel über Sicherheitssiegel ist sie ein sichtbares Signal. Anders als ein Siegel belegt sie aber nur, dass ein Meldeweg existiert. Liest niemand das Postfach, ist die Datei schlechter als gar keine: Meldungen landen im Nichts, während Sie nach außen vorbereitet wirken.
Die zwei Pflichtfelder: Contact und Expires
Vorgeschrieben sind nur zwei Felder.
Contact ist eine mailto:-, https:- oder tel:-URI. Sie dürfen das Feld mehrfach angeben, in der Reihenfolge Ihrer Präferenz. Verwenden Sie eine Funktionsadresse wie security@ihre-domain.de, keine persönliche. Mitarbeiter gehen, und eine persönliche Adresse in einer öffentlichen Datei überlebt jeden Arbeitsvertrag.
Expires muss genau einmal vorkommen. Der Wert ist Datum und Uhrzeit im Format ISO 8601, und der RFC empfiehlt, ihn weniger als ein Jahr in die Zukunft zu legen. Praktikabel sind einige Monate bis ein Jahr. Steht dort ein Datum in der Vergangenheit, geht ein Forscher davon aus, dass der Kanal verwaist ist – und viele automatische Tools schlagen Alarm.
Eine minimale gültige Datei:
Contact: mailto:security@example.eu
Expires: 2027-09-30T22:00:00.000Z
Zeilen, die mit # beginnen, sind Kommentare. Speichern Sie die Datei als reinen Text in UTF-8.
Nützliche optionale Felder: Policy, Preferred-Languages, Encryption, Canonical
Policy verweist auf eine kurze Seite zur Offenlegung auf Ihrer Website. Ein paar Absätze genügen:
- was gemeldet werden soll (Schwachstellen in Ihrer Website oder Ihrem Produkt)
- was zu unterlassen ist: keine personenbezogenen Daten herunterladen oder aufbewahren, keine Denial-of-Service-Tests, kein Social Engineering gegenüber Mitarbeitern
- bis wann Sie den Eingang einer Meldung bestätigen wollen
- ob Sie Belohnungen zahlen (in der Regel: nein)
Preferred-Languages nennt Sprachkürzel, durch Kommas getrennt. Für Unternehmen in der EU ist das hilfreich: en, de, et signalisiert, dass Englisch, Deutsch und Estnisch gleichermaßen funktionieren.
Encryption verweist auf einen öffentlichen OpenPGP-Schlüssel. Das Feld ist optional. Tragen Sie es nur ein, wenn bei Ihnen tatsächlich jemand Nachrichten entschlüsseln kann. Eine verschlüsselte Meldung, die niemand lesen kann, ist eine verlorene Meldung.
Canonical gibt die URL oder URLs an, unter denen diese Datei offiziell liegt. Wichtig wird das, wenn dieselbe Datei unter mehreren Hostnamen erreichbar ist.
Acknowledgments kann auf eine Seite verweisen, auf der Sie Findern danken – sofern Sie eine pflegen. Hiring ist für Stellenanzeigen gedacht und kann ignoriert werden.
Sie können die gesamte Datei außerdem mit einer OpenPGP-Klartextsignatur versehen. Lassen Sie das weg, solange Sie keinen Ablauf haben, um bei jeder Änderung neu zu signieren. Eine kaputte oder veraltete Signatur stiftet mehr Verwirrung als eine unsignierte Datei.
Ein vollständiges Beispiel:
# Sicherheitskontakt für example.eu
Contact: mailto:security@example.eu
Contact: https://example.eu/security-report/
Expires: 2027-09-30T22:00:00.000Z
Policy: https://example.eu/security-policy/
Preferred-Languages: en, de, et
Canonical: https://example.eu/.well-known/security.txt
# Nur wenn jemand entschlüsseln kann:
# Encryption: https://example.eu/pgp-key.txt
security.txt auf einer WordPress-Website veröffentlichen
WordPress bietet dafür keine Einstellung. Am einfachsten laden Sie die Datei per SFTP in einen Ordner namens .well-known im Web-Root hoch – also in das Verzeichnis, in dem die index.php von WordPress liegt (und bei den meisten Installationen auch die wp-config.php). Möglicherweise existiert der Ordner schon, weil Ihr Hoster oder Ihr Zertifikats-Client dort ACME-Challenge-Dateien für Let's Encrypt ablegt. Lassen Sie diese unangetastet und fügen Sie nur Ihre Datei hinzu.
Die Standard-Rewrite-Regeln von WordPress liefern vorhandene Dateien direkt aus, meist ist also nichts weiter zu tun. Manche Sicherheits- oder SEO-Plugins können die Datei auch virtuell erzeugen. Das funktioniert ebenfalls, dann hängt der Abruf aber davon ab, dass WordPress und das Plugin einwandfrei laufen. Eine echte Datei ist einfacher und übersteht jeden Plugin-Wechsel.
Unter nginx enthalten viele gehärtete Konfigurationen eine Regel wie location ~ /\. { deny all; }, die auch /.well-known/ sperrt. Ergänzen Sie eine Präfix-Ausnahme. Der Modifikator ^~ sorgt dafür, dass nginx für diesen Pfad die Regex-Regeln gar nicht mehr prüft:
location ^~ /.well-known/ {
    allow all;
    try_files $uri =404;
    charset utf-8;
}Unter Apache genügt eine einzeilige .htaccess im Ordner .well-known, damit die Textdatei mit UTF-8-Zeichensatz ausgeliefert wird:
AddDefaultCharset utf-8Multisite und mehrere Domains: Der RFC sieht eine Datei pro Hostname vor. Ein Multisite-Netzwerk teilt sich meist einen Web-Root, sodass dieselbe Datei auf jeder zugeordneten Domain erscheint. Führen Sie entweder jede URL in einer eigenen Canonical-Zeile auf, oder liefern Sie per Serverregel pro Host eine eigene Datei aus.
CDN: Wenn Ihr CDN Textdateien cacht, leeren Sie nach jeder Änderung die zwischengespeicherte Kopie. Sonst sehen Besucher womöglich weiter das alte Expires-Datum. Eine 301-Weiterleitung vom alten Pfad /security.txt auf /.well-known/security.txt ist optional.
Prüfen, ob die Datei korrekt ausgeliefert wird
Führen Sie in einem beliebigen Terminal aus:
curl -sI https://example.eu/.well-known/security.txtErwartet wird der Status 200, ein Header content-type: text/plain; charset=utf-8 und kein location:-Header. Ein 301 auf die Startseite oder eine text/html-Antwort bedeutet, dass etwas nicht stimmt. Typische Ursachen sind eine WordPress-404-Seite, ein Plugin, das alle 404-Fehler umleitet, oder ein Sicherheits-Plugin, das eine Sperrseite zurückgibt. Prüfen Sie danach den Inhalt selbst:
curl -s https://example.eu/.well-known/security.txtÖffnen Sie die URL zusätzlich in einem privaten Browserfenster. Mehrere öffentliche Validatoren können die Datei auswerten und vor einem abgelaufenen Datum oder einem fehlenden Feld warnen. Nutzen Sie sie als Hilfsmittel, nicht als maßgebliche Instanz.
Hinter der Datei: ein Postfach, das jemand liest
Hier scheitern die meisten Umsetzungen. Klären Sie vor der Veröffentlichung:
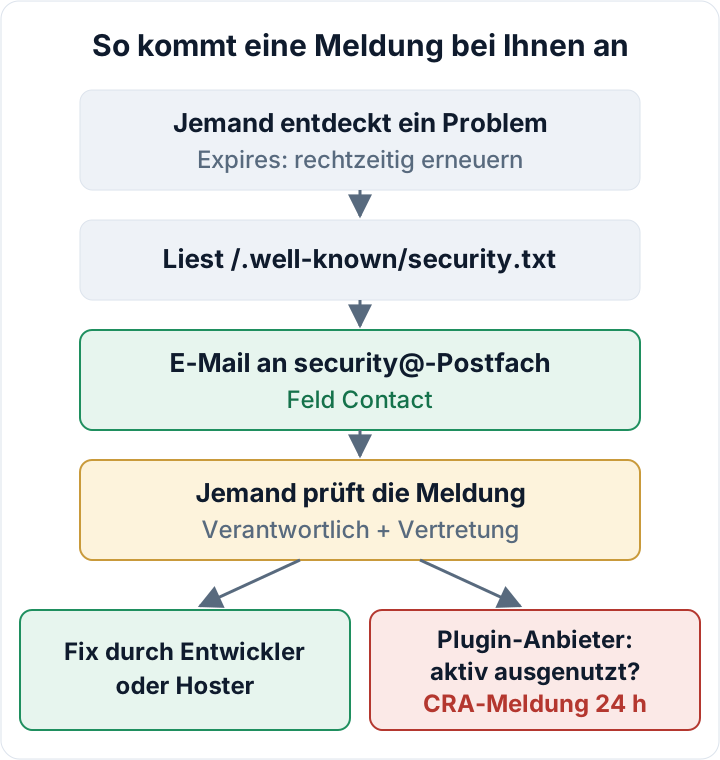
- Eine verantwortliche Person und eine Vertretung. Benennen Sie jemanden, der
security@liest, und jemanden, der im Urlaub übernimmt. Halten Sie beide Namen intern fest, nicht in der Datei. - Spamregeln. Stellen Sie sicher, dass die Adresse nie im Junk-Ordner landet. Meldungen kommen oft von unbekannten Absendern und enthalten Links und Code.
- Eingangsbestätigung. Bestätigen Sie den Empfang mit einer kurzen Antwort. Wählen Sie ein Ziel, das Sie halten können, etwa zwei Werktage. Diese Frist legen Sie selbst fest – nennen Sie sie in der Richtlinie also nur, wenn Sie sie auch einhalten.
- Bewertung. Ist das Problem echt und reproduzierbar? Sind personenbezogene Daten betroffen? Wer behebt es: Ihr Entwickler, Ihr Hoster oder der Plugin-Anbieter? Zeigt eine Meldung, dass tatsächlich Daten offengelegt wurden, kann eine Datenpanne im Sinne der DSGVO vorliegen. Lesen Sie dazu die 72-Stunden-Meldepflicht nach DSGVO. Betrifft das Problem ein Plugin eines Drittanbieters, folgen Sie unserem Leitfaden zu verwundbaren Plugins.
- Erinnerung an Expires. Legen Sie etwa einen Monat vor dem Datum einen Kalendereintrag an. Die Datei zu aktualisieren dauert zwei Minuten.
Rechnen Sie auch mit Post von zweifelhafter Qualität. Sogenannte „Beg Bounty“-Nachrichten kopieren die Ausgabe automatischer Scanner, etwa einen fehlenden Header oder einen SPF-Hinweis, und verlangen dafür Geld. Antworten Sie höflich, beheben Sie, was tatsächlich ein Problem ist, und zahlen Sie nicht für Scannerausgaben, um die Sie nie gebeten haben.
Führen Sie zu jeder Meldung ein einfaches Protokoll: Eingangsdatum, Zusammenfassung, Entscheidung, Behebung und Abschlussdatum. Dieses Protokoll dient als Nachweis für die Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO. Außerdem haben Sie damit eine konkrete Antwort parat, wenn ein Kunde, der als wichtige oder besonders wichtige Einrichtung unter NIS2 fällt, im Lieferantenfragebogen wissen will, wie Sie Sicherheitsmeldungen entgegennehmen und bearbeiten.
Plugin- und Theme-Anbieter: security.txt, koordinierte Offenlegung und der CRA
Wenn Sie Plugins oder Themes verkaufen, ist security.txt die Eingangstür zu Ihrem Schwachstellenmanagement. Nach dem Cyber Resilience Act brauchen Hersteller ein Verfahren zur Behandlung von Schwachstellen und eine Strategie zur koordinierten Offenlegung von Schwachstellen. Beides gehört zu den Hauptpflichten, die ab dem 11. Dezember 2027 gelten.
Die Meldepflicht gilt bereits. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die einheitliche Meldeplattform der ENISA melden, beginnend mit einer Frühwarnung innerhalb von 24 Stunden. In der Praxis kann eine Nachricht an Ihr Sicherheitspostfach genau der Moment sein, in dem Sie erfahren, dass eine Lücke ausgenutzt wird – und damit beginnt die Frist zu laufen. Ein weiterer Grund für eine verantwortliche Person, eine Vertretung und eine schnelle Bewertung.
Für Anbieter besteht ein solides Setup aus vier Teilen:
- security.txt auf der Domain des Anbieters
- eine dort verlinkte Richtlinie zur Offenlegung
- derselbe Kontakt in der Readme des Plugins
- derselbe Kontakt auf jeder Produktseite
Forscher setzen oft beim Plugin an, nicht bei Ihrer Unternehmenswebsite. Den vollständigen Zeitplan, die späteren Fristen und die Bußgelder finden Sie in unserem CRA-Leitfaden für Plugin-Anbieter.
Führt eine Meldung zu einem echten Vorfall auf Ihrer eigenen Website, zeigt das kostenlose Plugin Security Audit & Compliance einen Entwurf für die Vorfallsmeldung mit den Stufen 24 Stunden, 72 Stunden und ein Monat – das hilft Ihnen, die Nachbereitung zu strukturieren → secaudit.eu.
Ihr nächster Schritt: Legen Sie die zweizeilige Datei an, veröffentlichen Sie sie, führen Sie den curl-Check aus und tragen Sie die Expires-Erinnerung noch heute in Ihren Kalender ein.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
FAQ
Braucht die Website eines kleinen Unternehmens security.txt?
Für eine gewöhnliche Unternehmenswebsite schreibt kein Gesetz sie vor. Sie kostet aber kaum etwas, ist nützlich, und manche Kunden prüfen sie bei Lieferantenbewertungen.
Lockt security.txt Angreifer an?
Nein. Die Datei enthält Kontaktdaten und keinerlei Informationen über Schwachstellen. Angreifer scannen Websites ohnehin, ob die Datei existiert oder nicht.
Muss ich für Meldungen bezahlen?
Nein, es sei denn, Sie kündigen eine Prämie an. Schreiben Sie klar in Ihre Richtlinie, dass Sie keine Belohnungen zahlen, falls das so ist.
Kann ich statt einer E-Mail-Adresse ein Kontaktformular angeben?
Ja. Eine https:-URL im Feld Contact ist zulässig. Achten Sie darauf, dass die Einsendungen dieselben Personen erreichen, die das Sicherheitspostfach betreuen.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft