Polecenia WP-CLI dla bezpieczeństwa: ściągawka admina
Polecenia WP-CLI dla bezpieczeństwa WordPressa: bezpieczny start, eksport bazy, potem sumy kontrolne, aktualizacje, administratorzy, hasła aplikacji, cron i URL-e.
Także po: English Deutsch Français Español Italiano Português Türkçe

Mając dostęp przez SSH, kilkanaście poleceń WP-CLI pozwala w kilka minut sprawdzić, czy pliki rdzenia, aktualizacje, konta administratorów, zaplanowane zadania i adresy URL w WordPressie wyglądają prawidłowo. Ta strona zestawia je w bezpiecznej kolejności: najpierw kontrole tylko do odczytu, potem zmiany. Przy każdym poleceniu podajemy typowy wynik oraz taki, który powinien Państwa zatrzymać.
To krótka ściągawka, a nie kurs. Tam, gdzie temat wymaga szerszego omówienia, odsyłamy do pełnego artykułu.
Polecenia WP-CLI dla bezpieczeństwa: jak uruchamiać je bezpiecznie
WP-CLI należy uruchamiać jako użytkownik systemowy, do którego należy witryna, a nie jako root. Można zalogować się na konto użytkownika hostingu albo użyć sudo -u:
sudo -u siteuser -- wp --path=/var/www/example.com/public_html --skip-plugins --skip-themes option get homeSpodziewany wynik to jedna linia, na przykład https://www.example.com. Jeśli pojawi się inna witryna, ścieżka --path jest błędna. Trzeba to poprawić, zanim uruchomią Państwo cokolwiek innego. Gdy sudo nie znajduje wp, należy podać pełną ścieżkę, np. /usr/local/bin/wp.
Nie warto przyzwyczajać się do --allow-root. WP-CLI domyślnie odmawia pracy jako root, ponieważ każde polecenie ładuje wp-config.php i kod PHP WordPressa. Na zainfekowanej witrynie oznaczałoby to uruchomienie backdoora z uprawnieniami roota. Pliki utworzone przez WP-CLI jako root mają ponadto właściciela root, co później psuje aktualizacje.
Na każdej witrynie, której nie ufają Państwo w pełni, warto dodać --skip-plugins --skip-themes, aby nie uruchamiał się wstrzyknięty kod wtyczek i motywów. Trzeba jednak wiedzieć, czego te flagi nie obejmują. Wtyczki must-use nadal się ładują, o czym wspomina dokumentacja parametrów globalnych WP-CLI. Wykonuje się też wp-config.php oraz ewentualny auto_prepend_file z PHP. Flagi zmniejszają ryzyko, ale nie sprawiają, że praca na zhakowanej witrynie jest bezpieczna.
Poniższe przykłady zakładają, że jesteście Państwo zalogowani jako użytkownik witryny w katalogu WordPressa. Jeśli nie, do każdego polecenia trzeba dodać --path= i flagi pomijające.
Najpierw kopia: wp db export
Przed jakąkolwiek zmianą należy wyeksportować bazę danych, z datą w nazwie pliku i poza katalogiem głównym serwera WWW:
umask 077
mkdir -p ~/backups
wp db export ~/backups/example-$(date +%F-%H%M).sql --skip-plugins --skip-themes
Typowy wynik to Success: Exported to '/home/siteuser/backups/example-2026-11-15-0930.sql'. Dzięki umask 077 plik jest czytelny tylko dla Państwa.
Nigdy nie zapisujemy zrzutu w public_html. Plik .sql w katalogu głównym WWW może pobrać każdy, kto zgadnie nazwę, a to wyciek danych. Po zakończeniu pracy plik należy usunąć albo przenieść do właściwego magazynu kopii.
Eksport obejmuje wyłącznie bazę danych. Nie zawiera wgranych plików, wtyczek, motywów ani wp-config.php. Prawdziwy plan kopii zapasowych z kopiami poza serwerem i testami odtwarzania to osobne zadanie.
Kontrola integralności: sumy kontrolne rdzenia i wtyczek
wp core verify-checksums porównuje pliki rdzenia z oficjalnymi sumami kontrolnymi z WordPress.org:
wp core verify-checksums --skip-plugins --skip-themesTypowy wynik: Success: WordPress installation verifies against checksums. Wynik niepokojący wygląda tak:
Warning: File doesn't verify against checksum: wp-includes/load.php
Warning: File should not exist: wp-admin/css/colors/blue/about.php
Error: WordPress installation doesn't verify against checksums.
Pierwsze ostrzeżenie oznacza zmodyfikowany plik rdzenia. Drugie oznacza plik dodany tam, gdzie rdzeń żadnego nie ma. Oba wymagają uwagi. Katalog wp-content nie jest sprawdzany.
Dla wtyczek należy uruchomić:
wp plugin verify-checksums --all --skip-plugins --skip-themesDziała to tylko dla wtyczek hostowanych w WordPress.org. Wtyczka premium da ostrzeżenie, że nie udało się pobrać sum kontrolnych, a podsumowanie poinformuje, że nie zweryfikowano wszystkich wtyczek. To oczekiwane i niepodejrzane. Podejrzany jest natomiast komunikat „Checksum does not match" lub „File was added" dla wtyczki z WordPress.org. Nasz artykuł o weryfikacji sum kontrolnych WordPressa wyjaśnia, jak czytać te wyniki i jak bezpiecznie przeinstalować rdzeń.
Stan aktualizacji: rdzeń, wtyczki i motywy
wp core check-update
wp plugin list --update=available --fields=name,version,update_version
wp theme list --update=available --fields=name,version,update_version
Typowy wynik to Success: WordPress is at the latest version. oraz krótka lub pusta tabela. Warto też raz uruchomić wp plugin list --fields=name,status,version, aby zobaczyć pełny spis.
Sygnały ostrzegawcze:
- Wtyczka, której Państwo nie rozpoznają.
- Stara wtyczka, dla której nigdy nie pojawia się aktualizacja.
- Ta sama wtyczka dwa razy pod nieco różnymi nazwami, np.
wp-seoobokwp-seo-tools.
Jest jedno zastrzeżenie. Wtyczki premium z własnym mechanizmem aktualizacji mogą nie pokazywać aktualizacji, gdy wtyczki są pomijane. Takie wtyczki należy sprawdzać na koncie u dostawcy.
Kontrole warto powtarzać często. Patchstack, dostawca rozwiązań bezpieczeństwa, podaje w raporcie State of WordPress Security in 2026, że w przypadku intensywnie wykorzystywanych podatności ważona mediana czasu do masowej eksploatacji wyniosła 5 godzin. Raport wskazuje też, że około połowa podatności o dużym wpływie została wykorzystana w ciągu 24 godzin.
Konta i dostęp: administratorzy, hasła aplikacji, sesje
wp user list --role=administrator --fields=ID,user_login,user_email,user_registeredTypowy wynik to lista osób, których Państwo się spodziewają, z firmowymi adresami e-mail. Sygnały ostrzegawcze:
- Adres e-mail, którego nikt nie zna.
- Data rejestracji sprzed kilku dni, której nikt nie potrafi wyjaśnić.
- Ogólny login, taki jak
admin2,wp-supportczysysadmin.
Nasz przewodnik o bezpieczeństwie ról użytkowników WordPressa opisuje bezpieczne usuwanie kont oraz inne sposoby, na jakie konto może po cichu zyskać prawa administratora.
Hasła aplikacji (dostępne od WordPressa 5.6) działają nadal po zmianie hasła użytkownika, dlatego trzeba je wylistować dla każdego użytkownika:
wp user application-password list alice --fields=uuid,name,created,last_used,last_ip
wp user application-password delete alice <uuid>
Nieznana nazwa albo niedawna wartość last_used dla integracji, której Państwo nie prowadzą, jest podejrzana. Hasło należy usunąć dopiero po zapisaniu tego, co zostało znalezione.
Aby zakończyć wszystkie sesje użytkownika po zmianie hasła lub odejściu pracownika, należy uruchomić:
wp user session destroy alice --allwp config shuffle-salts zastępuje klucze bezpieczeństwa (salts) w wp-config.php i wylogowuje wszystkich, w tym Państwa. Najpierw trzeba skopiować wp-config.php do ~/backups/, a to polecenie uruchomić jako ostatnie. Artykuł o utwardzaniu wp-config.php wyjaśnia, do czego służą te klucze.
Harmonogram i adresy witryny: wp cron event list, siteurl i home
wp cron event list --fields=hook,next_run_relative,recurrenceTypowy wynik pokazuje hooki rdzenia, takie jak wp_version_check, wp_update_plugins i wp_scheduled_delete, oraz hooki nazwane od znanych Państwu wtyczek. Sygnały ostrzegawcze:
- Hook, którego nie da się powiązać z żadną wtyczką.
- Nazwa wyglądająca na losową, np.
xq7_upd_k2. - Powtarzanie co minutę, którego nic na witrynie nie wymaga.
Polecenia wp cron event delete <hook> należy użyć dopiero po ustaleniu, jaki kod stoi za hookiem. W przeciwnym razie ten kod zaplanuje zdarzenie ponownie, a ślad zostanie utracony.
wp option get siteurl
wp option get home
Oba polecenia powinny zwrócić Państwa własną domenę przez HTTPS. Obca domena to mocny sygnał ataku z przekierowaniem (zob. nasz artykuł o przekierowaniach w zhakowanym WordPressie). Adres http:// na witrynie z HTTPS częściej wynika ze starej błędnej konfiguracji, ale i tak trzeba to poprawić. Warto też uruchomić grep -nE "WP_(HOME|SITEURL)" wp-config.php, ponieważ stałe w tym pliku nadpisują wartości z bazy. Aby poprawić wartość, najpierw eksportujemy bazę, a potem uruchamiamy wp option update home 'https://www.example.com'.
Ściągawka: jedna tabela do skopiowania
| Polecenie | Kiedy | Niepokojący wynik |
|---|---|---|
wp option get home | Przed czymkolwiek | Zła lub obca witryna |
wp db export <file> | Przed każdą zmianą | Plik w katalogu głównym WWW |
wp core verify-checksums | Po alertach, co miesiąc | Zmienione lub dodatkowe pliki |
wp plugin verify-checksums --all | Razem z kontrolą rdzenia | Niezgodność we wtyczce z .org |
wp core check-update | Co tydzień | Stara wersja |
wp plugin list --update=available | Co tydzień | Nieznana lub zdublowana wtyczka |
wp theme list --update=available | Co tydzień | Nieznany motyw |
wp user list --role=administrator | Co miesiąc, po zmianach w zespole | Nieznany e-mail, nowe konto |
wp user application-password list <user> | Co miesiąc | Nieznana nazwa, niedawne użycie |
wp user session destroy <user> --all | Zmiana hasła, odejście pracownika | nie dotyczy (zmiana) |
wp config shuffle-salts | Po incydencie, na końcu | nie dotyczy (zmiana) |
wp cron event list | Co miesiąc | Losowy hook, co minutę |
wp option get siteurl / home | Co miesiąc, po przekierowaniach | Obca domena, http |
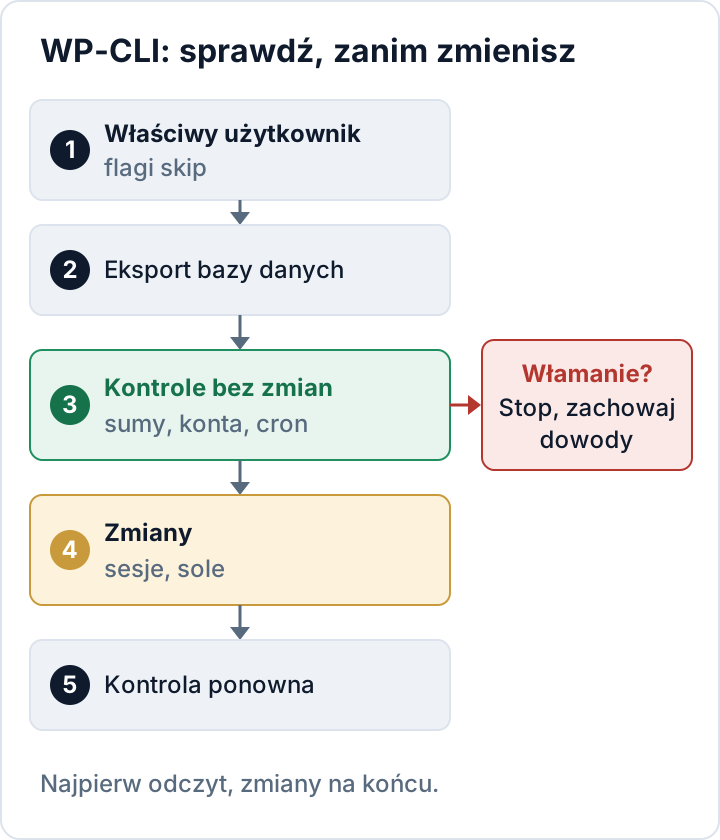
Kolejność działań:
- Zalogować się jako użytkownik witryny, potwierdzić cel poleceniem
wp option get homei używać flag pomijających. - Wyeksportować bazę poza katalog główny WWW.
- Wykonać wszystkie kontrole tylko do odczytu i zapisać wyniki do pliku.
- Wprowadzić zmiany: usunąć nieaktualne hasła aplikacji, zakończyć sesje, a klucze (salts) wymienić na samym końcu.
- Powtórzyć kontrole tylko do odczytu i porównać wyniki.
Jeśli za każdym razem zapisują Państwo wynik z datą, regularne wykonywanie tej procedury daje też dowód na proces regularnego testowania, mierzenia i oceniania skuteczności środków bezpieczeństwa, o którym mowa w art. 32 ust. 1 lit. d RODO.
Jeżeli krok 3 ujawni ślady włamania, należy przerwać wprowadzanie zmian. Wynik kontroli, eksport bazy i logi trzeba zachować jako dowody i postępować według naszego planu usuwania malware z WordPressa. Pomocy warto szukać u swojego developera, w firmie hostingowej albo u niezależnego specjalisty.
Te kontrole mają też swoje granice. Nie wykryją spamu wstrzykniętego do treści wpisów lub opcji, złośliwych plików poza rdzeniem i wtyczkami z WordPress.org (na przykład w katalogu uploads, motywach lub wtyczkach premium), ani backdoorów na poziomie serwera, takich jak PHP auto_prepend_file czy przejęta sąsiednia witryna na tym samym koncie.
Jeśli wolą Państwo podobne kontrole w panelu administracyjnym, darmowa wtyczka Security Audit & Compliance z secaudit.eu weryfikuje sumy kontrolne rdzenia i szuka ukrytych administratorów oraz podejrzanych zdarzeń cron.
FAQ
Czy potrzebuję roota, aby zainstalować lub uruchomić WP-CLI?
Nie. WP-CLI działa jako użytkownik witryny, a wielu hostingodawców instaluje je domyślnie. Uruchamianie go jako root to dokładnie to, przed czym przestrzega ten tekst.
Czy można bezpiecznie uruchamiać WP-CLI na zhakowanej witrynie?
Jest to bezpieczniejsze po dodaniu --skip-plugins --skip-themes i rozpoczęciu od poleceń tylko do odczytu. Część kodu witryny nadal się wykonuje, dlatego przed jakąkolwiek zmianą należy zabezpieczyć dowody.
Dlaczego plugin verify-checksums zgłasza błąd dla mojej wtyczki premium?
WordPress.org publikuje sumy kontrolne tylko dla wtyczek, które hostuje. Wtyczki premium nie da się w ten sposób zweryfikować, a samo to ostrzeżenie nie świadczy o włamaniu.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

