security.txt w WordPressie: jak przyjmować zgłoszenia luk
Jak opublikować security.txt (RFC 9116) w WordPressie: pola wymagane, konfiguracja nginx, test curl, skrzynka, którą ktoś czyta, i zgłoszenia CRA dla twórców wtyczek.
Także po: English Deutsch Français Español Italiano Português Türkçe
Plik security.txt mówi każdemu, kto znajdzie problem z bezpieczeństwem w Państwa witrynie lub produkcie, dokąd się z tym zgłosić. Na stronie WordPress publikuje się go w kilka minut. Trudniejsze jest zadbanie o to, żeby skrzynkę za nim ktoś faktycznie czytał i odpowiadał na wiadomości.
Poniżej: pola pliku, publikacja i test na witrynie WordPress oraz obsługa zgłoszeń, które zaczną przychodzić. Sprzedawcy wtyczek i motywów znajdą też informację, jak plik łączy się ze skoordynowanym ujawnianiem luk i z Cyber Resilience Act (CRA, aktem w sprawie cyberodporności).
Czym jest security.txt, a czym nie jest
RFC 9116 opisuje zwykły plik tekstowy pod adresem /.well-known/security.txt, udostępniany przez HTTPS. Zawiera dane kontaktowe i kilka opcjonalnych informacji dla badaczy bezpieczeństwa. Badacz, operator skanera czy dział IT klienta znajdzie go bez szukania formularza kontaktowego i zgadywania nazwisk na LinkedIn. Plik przydaje się każdej firmowej witrynie, agencjom, a przede wszystkim wydawcom wtyczek.
Trzeba jasno widzieć jego ograniczenia. Plik niczego nie naprawia i nie zwiększa bezpieczeństwa witryny. Nie jest programem bug bounty, nie zobowiązuje do wypłacania komukolwiek nagród i nie obiecuje czasu odpowiedzi, dopóki sami nie zapiszą Państwo go w polityce. Podobnie jak plakietki opisane w artykule o znakach zaufania, jest widocznym sygnałem. W odróżnieniu od plakietki dowodzi jednak tylko tego, że kanał zgłoszeń istnieje. Jeśli nikt nie zagląda do skrzynki, plik jest gorszy niż jego brak: zgłoszenia trafiają w próżnię, a Państwo sprawiają wrażenie przygotowanych.
Dwa wymagane pola: Contact i Expires
Obowiązkowe są tylko dwa pola.
Contact to identyfikator URI typu mailto:, https: lub tel:. Można go podać wielokrotnie, w kolejności preferencji. Najlepiej użyć adresu funkcyjnego, np. security@twojadomena.eu, a nie osobistego. Ludzie odchodzą z firm, a osobisty adres w publicznym pliku przeżyje ich umowę.
Expires musi wystąpić dokładnie raz. To data i godzina w formacie ISO 8601, a RFC zaleca ustawiać ją na mniej niż rok do przodu. W praktyce sprawdza się okres od kilku miesięcy do roku. Badacz, który widzi datę z przeszłości, uznaje kanał za porzucony, a wiele narzędzi automatycznych zgłasza to jako błąd.
Minimalny poprawny plik:
Contact: mailto:security@example.eu
Expires: 2027-09-30T22:00:00.000Z
Wiersze zaczynające się od # są komentarzami. Plik zapisuje się jako zwykły tekst w UTF-8.
Przydatne pola opcjonalne: Policy, Preferred-Languages, Encryption, Canonical
Policy wskazuje krótką stronę z zasadami zgłaszania na Państwa witrynie. Wystarczy kilka akapitów:
- co zgłaszać (podatności w witrynie lub produkcie)
- czego nie robić: nie pobierać ani nie przechowywać danych osobowych, nie testować ataków typu DoS, nie stosować socjotechniki wobec pracowników
- w jakim terminie Państwo zamierzają potwierdzić przyjęcie zgłoszenia
- czy wypłacają Państwo nagrody (zwykle: nie)
Preferred-Languages zawiera znaczniki języków oddzielone przecinkami. Dla firm w UE to wygodne: en, de, et informuje znalazcę, że można pisać po angielsku, niemiecku lub estońsku. Polskiej firmie pasowałoby raczej pl, en.
Encryption wskazuje publiczny klucz OpenPGP. Pole jest opcjonalne. Warto je dodać tylko wtedy, gdy ktoś po Państwa stronie naprawdę potrafi odszyfrować wiadomości. Zaszyfrowane zgłoszenie, którego nikt nie może przeczytać, to zgłoszenie stracone.
Canonical podaje adres lub adresy, pod którymi plik oficjalnie się znajduje. Ma to znaczenie, gdy ten sam plik jest dostępny na kilku hostach.
Acknowledgments może prowadzić do strony z podziękowaniami dla znalazców, jeśli taką Państwo prowadzą. Hiring służy do ogłoszeń o pracę i można go pominąć.
Cały plik można też podpisać podpisem czystym tekstem OpenPGP (cleartext signature). Lepiej z tego zrezygnować, dopóki nie mają Państwo procedury ponownego podpisywania po każdej zmianie pliku. Uszkodzony lub nieaktualny podpis wprowadza więcej zamieszania niż jego brak.
Pełny przykład:
# Kontakt w sprawach bezpieczeństwa dla example.eu
Contact: mailto:security@example.eu
Contact: https://example.eu/security-report/
Expires: 2027-09-30T22:00:00.000Z
Policy: https://example.eu/security-policy/
Preferred-Languages: en, de, et
Canonical: https://example.eu/.well-known/security.txt
# Tylko jeśli ktoś potrafi odszyfrować wiadomości:
# Encryption: https://example.eu/pgp-key.txt
Publikacja security.txt w WordPressie
WordPress nie ma do tego żadnego ustawienia. Najprostsza metoda to wgranie pliku przez SFTP do folderu .well-known w katalogu głównym witryny, czyli tam, gdzie leży index.php WordPressa (a w większości instalacji także wp-config.php). Folder może już istnieć: hosting lub klient certyfikatów trzyma w nim czasem pliki wyzwań ACME dla Let's Encrypt. Nie należy ich ruszać, wystarczy dodać własny plik.
Standardowe reguły przepisywania adresów w WordPressie serwują istniejące pliki bezpośrednio, więc zwykle nie trzeba nic więcej zmieniać. Niektóre wtyczki bezpieczeństwa lub SEO potrafią też generować ten plik wirtualnie. To również działa, ale wtedy żądanie zależy od tego, czy WordPress i wtyczka są sprawne. Fizyczny plik jest prostszy i przetrwa zmianę wtyczek.
W nginx wiele utwardzonych konfiguracji zawiera regułę w rodzaju location ~ /\. { deny all; }, która blokuje także /.well-known/. Trzeba dodać wyjątek z prefiksem. Modyfikator ^~ powoduje, że nginx nie sprawdza dla tej ścieżki reguł z wyrażeniami regularnymi:
location ^~ /.well-known/ {
    allow all;
    try_files $uri =404;
    charset utf-8;
}W Apache można umieścić jednowierszowy .htaccess w folderze .well-known, aby plik tekstowy dostał kodowanie UTF-8:
AddDefaultCharset utf-8Multisite i wiele domen: RFC zakłada jeden plik na nazwę hosta. Sieć multisite zwykle współdzieli jeden katalog główny, więc ten sam plik pojawi się na każdej podpiętej domenie. Można albo wpisać każdy adres w osobnym wierszu Canonical, albo serwować różne pliki dla poszczególnych hostów regułą serwera.
CDN: jeśli CDN buforuje pliki tekstowe, po każdej edycji trzeba wyczyścić kopię w pamięci podręcznej. W przeciwnym razie odwiedzający mogą nadal widzieć starą datę Expires. Przekierowanie 301 ze starej lokalizacji /security.txt na /.well-known/security.txt jest opcjonalne.
Sprawdzenie, czy plik jest serwowany poprawnie
Z dowolnego terminala:
curl -sI https://example.eu/.well-known/security.txtOczekiwany wynik to status 200, nagłówek content-type: text/plain; charset=utf-8 i brak nagłówka location:. Przekierowanie 301 na stronę główną albo odpowiedź text/html oznacza błąd. Zwykle powodem jest strona 404 WordPressa, wtyczka „przekieruj wszystkie 404” albo wtyczka bezpieczeństwa zwracająca stronę blokady. Następnie warto obejrzeć samą treść:
curl -s https://example.eu/.well-known/security.txtAdres warto otworzyć również w prywatnym oknie przeglądarki. Kilka publicznych walidatorów potrafi przeanalizować plik i ostrzec o wygasłej dacie lub brakującym polu. Traktujmy je jako wygodne narzędzie, a nie wyrocznię.
Za plikiem: skrzynka, którą ktoś czyta
Tu najczęściej zawodzą wdrożenia. Przed publikacją trzeba ustalić:
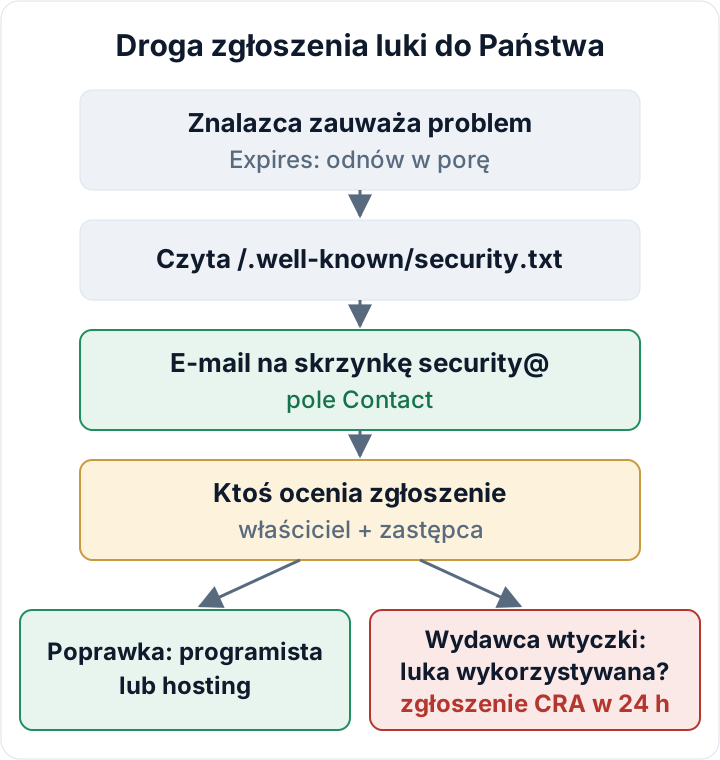
- Właściciela i zastępcę. Jedna osoba czyta
security@, druga zastępuje ją w czasie urlopów. Obie osoby należy zapisać wewnętrznie, nie w pliku. - Reguły antyspamowe. Adres nie może trafiać do wiadomości niechcianych. Zgłoszenia często przychodzą od nieznanych nadawców i zawierają linki oraz kod.
- Potwierdzenie. Krótka odpowiedź z informacją o przyjęciu zgłoszenia. Termin warto wybrać taki, który da się dotrzymać, np. dwa dni robocze. To Państwa własna decyzja, więc do polityki należy go wpisać tylko wtedy, gdy będzie go można utrzymać.
- Ocenę zgłoszenia (triaż). Czy problem jest prawdziwy i da się go odtworzyć? Czy dotyczy danych osobowych? Kto go naprawia: programista, hosting czy wydawca wtyczki? Jeśli zgłoszenie pokazuje, że dane faktycznie zostały ujawnione, może chodzić o naruszenie ochrony danych osobowych. Zob. zgłoszenie naruszenia w ciągu 72 godzin. Jeśli problem dotyczy wtyczki zewnętrznej, pomoże nasz przewodnik o podatnych wtyczkach.
- Przypomnienie o Expires. Wpis w kalendarzu na około miesiąc przed datą. Aktualizacja pliku zajmuje dwie minuty.
Trzeba się liczyć także z wiadomościami niskiej jakości. Wiadomości typu „beg bounty” wklejają wynik zautomatyzowanego skanera, np. brakujący nagłówek albo uwagę o SPF, i żądają zapłaty. Odpowiadamy uprzejmie, naprawiamy to, co faktycznie jest problemem, i nie płacimy za wyniki skanera, których nikt nie zamawiał.
Warto prowadzić prosty rejestr zgłoszeń: data otrzymania, streszczenie, decyzja, poprawka i data zamknięcia. Taki rejestr jest dowodem w ramach zasady rozliczalności z RODO (art. 5 ust. 2). Daje też konkretną odpowiedź, gdy klient podlegający NIS2 zapyta w ankiecie dostawcy, jak przyjmują Państwo zgłoszenia o bezpieczeństwie i jak się nimi zajmują.
Sprzedawcy wtyczek i motywów: security.txt, skoordynowane ujawnianie i CRA
Kto sprzedaje wtyczki lub motywy, dla tego security.txt jest frontowymi drzwiami obsługi podatności. Zgodnie z Cyber Resilience Act producenci muszą mieć proces obsługi podatności oraz politykę skoordynowanego ujawniania luk. Należą one do głównych obowiązków, które zaczynają obowiązywać od 11 grudnia 2027 r.
Obowiązek zgłaszania już obowiązuje. Od 11 września 2026 r. producenci muszą zgłaszać aktywnie wykorzystywane podatności i poważne incydenty przez jednolitą platformę zgłoszeniową ENISA, zaczynając od wczesnego ostrzeżenia w ciągu 24 godzin. W praktyce wiadomość na skrzynkę bezpieczeństwa może być momentem, w którym dowiadują się Państwo, że luka jest wykorzystywana, a wtedy zaczyna biec czas. To kolejny powód, by mieć właściciela, zastępcę i szybką ocenę zgłoszeń.
U wydawcy solidne rozwiązanie składa się z czterech elementów:
- security.txt w domenie wydawcy
- polityka ujawniania luk, do której plik prowadzi
- ten sam kontakt w pliku readme wtyczki
- ten sam kontakt na stronie każdego produktu
Badacze często zaczynają od wtyczki, a nie od strony firmy. Pełny harmonogram, dalsze terminy i kary opisuje nasz przewodnik po CRA dla sprzedawców wtyczek.
Jeśli zgłoszenie doprowadzi do prawdziwego incydentu na Państwa własnej witrynie, darmowa wtyczka Security Audit & Compliance pokazuje projekt zgłoszenia incydentu z etapami po 24 godzinach, 72 godzinach i miesiącu, co pomaga uporządkować dalsze działania → secaudit.eu.
Następny krok na dziś: utworzyć dwuwierszowy plik, opublikować go, wykonać test curl i wpisać przypomnienie o Expires do kalendarza.
Ten artykuł ma charakter ogólnej informacji i nie stanowi porady prawnej.
FAQ
Czy mała firma potrzebuje security.txt?
Żaden przepis nie wymaga go od zwykłej witryny firmowej. Jest jednak tani i przydatny, a niektórzy klienci sprawdzają jego obecność przy ocenie dostawców.
Czy security.txt przyciąga ataki?
Nie. Zawiera dane kontaktowe, a nie informacje o słabych punktach. Atakujący skanują witryny niezależnie od tego, czy plik istnieje.
Czy muszę płacić za zgłoszenia?
Nie, chyba że sami ogłoszą Państwo program nagród. Jeśli nagród nie ma, warto to wyraźnie napisać w polityce.
Czy zamiast adresu e-mail mogę użyć formularza kontaktowego?
Tak. Adres https: w polu Contact jest poprawny. Trzeba tylko zadbać, by zgłoszenia z formularza trafiały do tych samych osób, które odpowiadają za skrzynkę bezpieczeństwa.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka