Bezpieczeństwo bazy danych WordPress: konta, dostęp, prefiks
Bezpieczeństwo bazy danych WordPress w praktyce: osobny użytkownik DB na stronę, minimum uprawnień, brak zdalnego MySQL, szyfrowane eksporty. Mit prefiksu wyjaśniony.
Także po: English Deutsch Français Español Italiano Português Türkçe

Bazę danych WordPress chroni pięć działań: osobny użytkownik bazy dla każdej strony, silne i unikalne hasło, brak zdalnego dostępu do MySQL, brak zapomnianych narzędzi administracyjnych na serwerze WWW oraz szyfrowane eksporty. Zmiana prefiksu tabel wp_ do nich nie należy. Ten przewodnik porządkuje według ważności środki bezpieczeństwa bazy danych WordPress, które zamykają realne ścieżki ataku, i pokazuje, jak sprawdzić każdy z nich na hostingu współdzielonym lub na własnym serwerze.
Od czego naprawdę zależy bezpieczeństwo bazy danych WordPress
W bazie leży wszystko, co warto ukraść: konta użytkowników i hashe haseł, zamówienia WooCommerce, wpisy z formularzy kontaktowych (jeśli wtyczka je zapisuje) oraz komentarze z adresami e-mail. Wyciek takich danych jest zwykle naruszeniem ochrony danych osobowych w rozumieniu RODO, z obowiązkami zgłoszeniowymi opisanymi w artykule o zgłoszeniu naruszenia w ciągu 72 godzin. Art. 32 RODO wymaga ponadto odpowiednich środków technicznych, a baza danych to miejsce, w którym ten wymóg staje się konkretny.
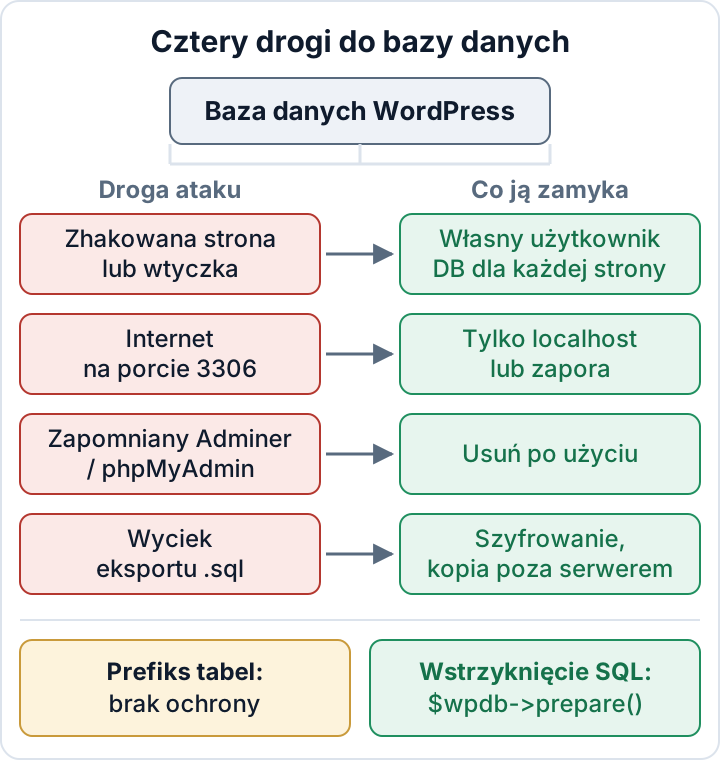
Według ważności:
- Jeden użytkownik bazy na stronę, z uprawnieniami wyłącznie do bazy tej strony.
- Długie, losowe i unikalne hasło do bazy.
- MySQL dostępny tylko z localhosta lub z prywatnej sieci chronionej zaporą.
- Żadnego samodzielnie zainstalowanego phpMyAdmina ani Adminera i żadnych plików
.sqlw katalogu głównym serwera WWW. - Eksporty zaszyfrowane, przeniesione poza serwer i usunięte lokalnie.
Wstrzyknięcie SQL (SQL injection) to osobny problem. Zamyka się je w kodzie, nie w ustawieniach bazy, a prefiks tabel nic tu nie daje.
Jeden użytkownik bazy na stronę, tylko z potrzebnymi uprawnieniami
Jeśli pięć stron na jednym koncie hostingowym korzysta z jednego użytkownika bazy, wystarczy jedna zhakowana wtyczka. Atakujący dostaje dane dostępowe z wp-config.php, a te otwierają wszystkie pięć baz. Przy osobnym użytkowniku dla każdej strony szkoda ogranicza się do jednej bazy.
Na hostingu współdzielonym: sekcja baz danych w panelu (w cPanelu MySQL Databases, czyli „Bazy danych MySQL"; w Plesku Databases > User Management). Dla każdej strony tworzy się osobnego użytkownika i przypisuje go wyłącznie do bazy tej strony. Jeśli stary użytkownik jest przypisany do kilku baz, nadmiarowe przypisania trzeba usunąć.
Na VPS robi się to samo w SQL. WordPress nigdy nie powinien łączyć się jako root.
CREATE USER 'site1'@'localhost' IDENTIFIED BY 'long-random-password';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, ALTER, INDEX, DROP
  ON site1_db.* TO 'site1'@'localhost';
SHOW GRANTS FOR 'site1'@'localhost';
W codziennej pracy WordPress potrzebuje uprawnień SELECT, INSERT, UPDATE i DELETE. Aktualizacje rdzenia oraz instalacje i aktualizacje wtyczek tworzą i zmieniają też tabele, więc wymagają CREATE, ALTER, INDEX i DROP. Niektóre wtyczki chcą więcej, na przykład CREATE TEMPORARY TABLES albo LOCK TABLES. Ten kompromis omawia poradnik WordPress o utwardzaniu.
SHOW GRANTS warto uruchomić dla każdego istniejącego użytkownika WordPressa. Linia GRANT USAGE ON *.* jest normalna: USAGE oznacza brak jakichkolwiek uprawnień. Jeśli jakiekolwiek inne uprawnienie jest nadane ON *.*, na przykład ALL PRIVILEGES ON *.* albo SELECT, INSERT ... ON *.*, użytkownik ma dostęp do każdej bazy na serwerze. To trzeba poprawić w pierwszej kolejności.
Silne, unikalne hasło do bazy i miejsce jego przechowywania
Hasła do bazy nikt nie wpisuje ręcznie, więc może być długie. Wystarczy 32 lub więcej losowych znaków z menedżera haseł, inne hasło dla każdej strony i żadnego ponownego użycia hasła do FTP, SFTP ani do konta hostingowego. Powtarzane hasła sprawiają, że jeden wyciekły dane dostępowe zamieniają się w pełny dostęp do konta.
Hasło należy zmienić, gdy odchodzą osoby lub agencje, które je znały, przy zmianie hostingu lub wykonawcy oraz po każdym incydencie. Kolejność ma znaczenie:
- Zmiana hasła w MySQL (
ALTER USER 'site1'@'localhost' IDENTIFIED BY 'new-password';) lub w panelu hostingu. - Natychmiastowa aktualizacja
DB_PASSWORDwwp-config.php. - Otwarcie strony i panelu administracyjnego, żeby potwierdzić, że działają.
Między krokiem 1 a 2 strona wyświetla komunikat „Błąd podczas nawiązywania połączenia z bazą danych". Nowe hasło warto mieć pod ręką, żeby przerwa trwała sekundy. Zabezpieczenie samego pliku wp-config.php oraz wyszukiwanie zbłąkanych kopii, takich jak wp-config.php.bak, opisuje artykuł o utwardzaniu wp-config.php.
Bez dostępu zdalnego: MySQL tylko na localhost lub za zaporą
Port bazy danych otwarty na internet zaprasza do zgadywania haseł. Wystawia też na każdą przyszłą lukę w serwerze bazy, zanim ktokolwiek w ogóle dotrze do WordPressa. W większości konfiguracji WordPress i MySQL działają na tej samej maszynie, więc nic z zewnątrz nie musi się łączyć.
Hosting współdzielony: w panelu należy otworzyć Remote MySQL (lub podobną pozycję). Każdy nieznany host trzeba usunąć, a zwłaszcza znak wieloznaczny %, który oznacza „dowolny adres".
VPS: w sekcji [mysqld] pliku konfiguracji serwera (w Debianie/Ubuntu zwykle /etc/mysql/mysql.conf.d/mysqld.cnf dla MySQL lub /etc/mysql/mariadb.conf.d/50-server.cnf dla MariaDB) należy ustawić:
bind-address = 127.0.0.1
mysqlx-bind-address = 127.0.0.1
Druga linia dotyczy tylko MySQL 8. MariaDB nie używa protokołu X. Po ponownym uruchomieniu usługi trzeba to sprawdzić:
sudo ss -tlnp | grep -E '3306|33060'
# z innego komputera:
nc -zv your-server.example 3306
ss powinno pokazać 127.0.0.1:3306, a nie 0.0.0.0:3306, a test z zewnątrz musi zakończyć się niepowodzeniem. Mimo to warto dodać regułę zapory, która odrzuca port 3306 z zewnątrz. Należy też poszukać użytkowników ze zdalnymi hostami: SELECT user, host FROM mysql.user; i usunąć poleceniem DROP USER wszystkie niepotrzebne wpisy '%'.
Jeśli zdalny dostęp jest naprawdę potrzebny, na przykład dla narzędzia raportowego, zezwala się tylko na stałe adresy IP albo używa tunelu SSH: ssh -L 3307:127.0.0.1:3306 you@your-server.example. W przypadku zarządzanej bazy na osobnym hoście należy korzystać z prywatnej sieci dostawcy i listy dozwolonych adresów IP, nigdy z publicznego punktu końcowego otwartego dla wszystkich.
Zapomniany phpMyAdmin, Adminer i zrzuty bazy na serwerze WWW
Adminer to pojedynczy plik PHP. Ktoś wgrywa go, żeby coś szybko naprawić, a on latami leży w katalogu głównym serwera WWW jako publiczna strona logowania do bazy. Samodzielnie zainstalowany katalog phpMyAdmina niesie to samo ryzyko. Jak je znaleźć:
find /var/www -type f -iname 'adminer*.php'
find /var/www -type d -iname '*phpmyadmin*'
find /var/www -type f \( -iname '*.sql' -o -iname '*.sql.gz' \)
Ścieżkę /var/www trzeba dostosować do własnego katalogu głównego dokumentów albo użyć wyszukiwarki w menedżerze plików hostingu. Wszystko, co zostanie znalezione, należy usunąć, zachowawszy wcześniej kopię tego, co jest potrzebne. Zmiana nazwy adminer.php na adm1n.php tylko to ukrywa, dopóki ktoś nie odgadnie nazwy.
Zrzuty w katalogu głównym są gorsze, bo nie wymagają żadnego hasła. Czy podejrzany plik da się pobrać, pokaże test:
curl -sI https://example.com/backup.sqlStatus 200 oznacza, że każdy może pobrać całą bazę danych. Do prac na bazie należy używać phpMyAdmina wbudowanego w panel hostingu, który stoi za logowaniem do panelu. Pozostawione pliki PHP mogą być także web shellami, a stare testowe kopie strony należą do porządków opisanych w artykule o bezpieczeństwie środowiska staging.
Eksporty bazy: szyfrować, przenosić poza serwer, usuwać
Każde wp db export i każdy ręczny zrzut zawiera wszystkie dane osobowe ze strony. Trzeba go traktować jak działającą bazę: zapisać poza katalogiem głównym serwera WWW z restrykcyjnymi uprawnieniami, zaszyfrować, przenieść i usunąć lokalną kopię:
umask 077
mkdir -p "$HOME/private"
f="$HOME/private/site1-$(date +%F).sql"
wp db export "$f"
gpg --symmetric --cipher-algo AES256 "$f" && rm "$f"
# albo z age i kluczem odbiorcy:
# age -r age1yourpublickey -o "$f.age" "$f" && rm "$f"
Plik .gpg lub .age przenosi się do magazynu kopii zapasowych, a potem usuwa także z serwera. Hasło lub klucz prywatny trzeba trzymać osobno od kopii. Rotację, zasadę 3-2-1 i testy odtwarzania opisuje artykuł o kopiach zapasowych WordPress, które naprawdę da się odtworzyć.
Mit prefiksu tabel: dlaczego zmiana wp_ nie chroni przed SQL injection
SQL injection ma miejsce wtedy, gdy kod wtyczki lub motywu wstawia dane od użytkownika bezpośrednio do zapytania. Atakujący wykonuje wtedy SQL przez własne zapytanie tej wtyczki. Nie musi zgadywać nazw tabel: podatne zapytanie i tak używa $wpdb->prefix, a wstrzyknięty UNION SELECT potrafi odczytać wszystkie nazwy tabel z information_schema. Własny prefiks, np. x7k_, kosztuje atakującego jedno dodatkowe zapytanie, a czasem żadnego.
Prawdziwe rozwiązanie leży w kodzie: [$wpdb->prepare()](https://developer.wordpress.org/reference/classes/wpdb/prepare/) z placeholderami oraz esc_like() dla klauzul LIKE.
// Źle: dane trafiają prosto do SQL
$rows = $wpdb->get_results( "SELECT ID FROM {$wpdb->posts} WHERE post_title = '" . $_GET['title'] . "'" );

// Dobrze: placeholder, escapowanie robi prepare()
$title = sanitize_text_field( wp_unslash( $_GET['title'] ?? '' ) );
$rows  = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title = %s", $title
) );

// Wyszukiwanie LIKE: najpierw escapowanie znaków wieloznacznych
$like = '%' . $wpdb->esc_like( $term ) . '%';
$rows = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title LIKE %s", $like
) );
Ściąga OWASP o zapobieganiu SQL injection podaje tę samą radę dla każdego języka. Właściciel strony, który nie jest programistą, odpowiada za aktualizację lub wymianę wtyczek ze znanymi lukami typu injection. Zob. podatne wtyczki WordPress.
Własny prefiks ma jedno uzasadnione zastosowanie: kilka instalacji WordPressa w jednej bazie. Nawet wtedy lepszym rozwiązaniem są osobne bazy z osobnymi użytkownikami.
Zmiana prefiksu na działającej stronie często kończy się źle. Samo przemianowanie tabel nie wystarcza. Opcja wp_user_roles oraz klucze usermeta wp_capabilities i wp_user_level również zawierają prefiks. Wystarczy pominąć jeden z nich, a administratorzy tracą uprawnienia albo znikają role. Jeśli ktoś mimo to chce to zrobić: pełna kopia zapasowa i najpierw próba na środowisku staging.
Do regularnej kontroli tej warstwy służy bezpłatna wtyczka Security Audit & Compliance: wyszukuje ujawnione sekrety i pliki oraz przeprowadza analizę przepływu danych (taint analysis) w kodzie wtyczek i motywów, która może wskazać niebezpieczne budowanie zapytań. Na dziś wystarczy jedno zadanie: uruchomić SHOW GRANTS dla każdego użytkownika bazy WordPressa albo sprawdzić przypisania użytkowników w panelu hostingu, i usunąć każdy dostęp wykraczający poza własną bazę strony.
FAQ
Czy zmieniać prefiks tabel na istniejącej stronie?
Nie ze względów bezpieczeństwa. Nie zatrzymuje on SQL injection, a niepełna zmiana nazwy może odciąć administratorów. Czas lepiej poświęcić na użytkowników bazy i aktualizacje wtyczek.
Czy można odebrać użytkownikowi bazy WordPressa uprawnienie ALTER?
Można, ale aktualizacje rdzenia oraz instalacje i aktualizacje wtyczek, które zmieniają tabele, mogą wtedy się nie powieść. ALTER lepiej zostawić i ograniczyć użytkownika do jego własnej bazy.
Czy phpMyAdmin od hostingodawcy jest ryzykiem?
Mniejszym niż samodzielnie zainstalowana kopia, bo stoi za logowaniem do panelu hostingu. To logowanie trzeba chronić silnym hasłem i uwierzytelnianiem dwuskładnikowym.
Czy wtyczka bezpieczeństwa chroni bazę danych?
Tylko częściowo. Wtyczka potrafi znaleźć ujawnione pliki i podatny kod, ale nie zmieni uprawnień w bazie, powiązania MySQL z interfejsem sieciowym ani reguł zapory. Te rzeczy ustawia się na serwerze lub w panelu hostingu.
Sprawdź swoją stronę
Security Audit & Compliance to wtyczka WordPress od secaudit.eu: wyszukuje złośliwe oprogramowanie, ukryty spam, zmienione pliki rdzenia i podatny kod oraz przypisuje wyniki do art. 32 RODO, art. 21 NIS2 i OWASP Top 10.
Zobacz, co sprawdza wtyczka

