WP-CLI güvenlik komutları: yöneticiler için kısa rehber
WP-CLI güvenlik komutları: güvenli çalıştırma, veritabanı yedeği, ardından sağlama toplamı, güncelleme, yönetici, uygulama parolası, cron ve URL kontrolleri.
Diğer diller: English Deutsch Français Español Italiano Polski Português

SSH erişiminiz varsa, bir düzineye yakın WP-CLI güvenlik komutu birkaç dakika içinde bir WordPress sitesinin çekirdek dosyalarının, güncellemelerinin, yönetici hesaplarının, zamanlanmış görevlerinin ve URL'lerinin doğru görünüp görünmediğini gösterir. Bu sayfa komutları güvenli bir sırayla listeler: önce salt okunur kontroller, değişiklikler sonra. Her komut için normal çıktıyı ve sizi durdurması gereken sonucu bulacaksınız.
Bu bir eğitim metni değil, hızlı başvuru kaynağıdır. Daha fazla ayrıntı gereken konularda ilgili bölüm tam makalemize bağlanır.
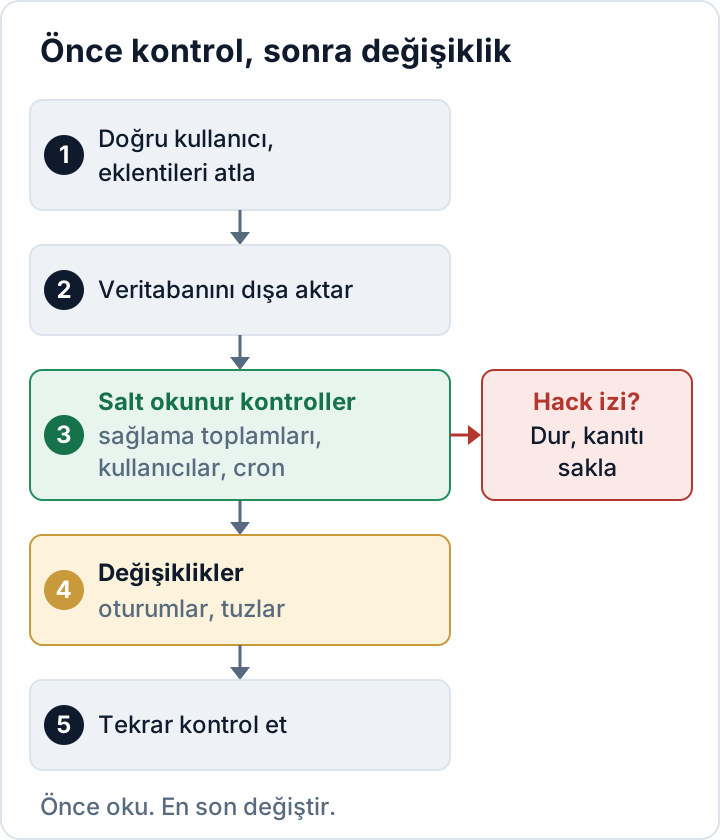
WP-CLI güvenlik komutlarını güvenle çalıştırın: kullanıcı, bayraklar, yedek
WP-CLI'yi root olarak değil, sitenin sahibi olan sistem kullanıcısı olarak çalıştırın. Ya hosting hesabının kullanıcısıyla giriş yapın ya da sudo -u kullanın:
sudo -u siteuser -- wp --path=/var/www/example.com/public_html --skip-plugins --skip-themes option get homeBeklenen çıktı, https://www.example.com gibi tek bir satırdır. Başka bir site görünüyorsa --path değeriniz yanlıştır; başka bir şey çalıştırmadan önce bunu düzeltin. sudo wp komutunu bulamıyorsa tam yolunu kullanın, örneğin /usr/local/bin/wp.
--allow-root kullanmayı alışkanlık haline getirmeyin. WP-CLI varsayılan olarak root ile çalışmayı reddeder, çünkü her komut wp-config.php dosyasını ve WordPress'in PHP kodunu yükler. Ele geçirilmiş bir sitede bu, bir arka kapının root yetkisiyle çalışması anlamına gelir. WP-CLI'nin root olarak oluşturduğu dosyaların sahibi de root olur ve bu, ilerideki güncellemeleri bozar.
Tamamen güvenmediğiniz her sitede, enjekte edilmiş eklenti ya da tema kodu çalışmasın diye --skip-plugins --skip-themes ekleyin. Bu bayrakların neleri kapsamadığını da bilin. Must-use eklentiler yine yüklenir; WP-CLI global parametreleri belgeleri de bunu belirtir. wp-config.php yine çalışır, PHP auto_prepend_file yönergesi de öyle. Bu bayraklar riski azaltır. Hacklenmiş bir siteyi üzerinde çalışmak için güvenli hale getirmez.
Aşağıdaki örnekler, site kullanıcısı olarak WordPress dizininde oturum açtığınızı varsayar. Öyle değilseniz her komuta --path= ve skip bayraklarını ekleyin.
Önce yedek alın: wp db export
Herhangi bir değişiklikten önce veritabanını dışa aktarın; dosya adında tarih olsun ve dosya web kök dizininin dışında dursun:
umask 077
mkdir -p ~/backups
wp db export ~/backups/example-$(date +%F-%H%M).sql --skip-plugins --skip-themes
Normal çıktı Success: Exported to '/home/siteuser/backups/example-2026-11-15-0930.sql'. biçimindedir. umask 077 dosyayı yalnızca sizin okuyabileceğiniz şekilde tutar.
Dökümü asla public_html içine yazmayın. Web kök dizinindeki bir .sql dosyası, adını tahmin eden herkes tarafından indirilebilir ve bu bir veri sızıntısıdır. İşiniz bitince dosyayı silin ya da uygun bir yedek depolama alanına taşıyın.
Dışa aktarma yalnızca veritabanını içerir. Yüklemeleri, eklentileri, temaları ve wp-config.php dosyasını içermez. Sunucu dışı kopyalar ve geri yükleme testleri içeren gerçek bir yedekleme planı ayrı bir iştir.
Bütünlük kontrolleri: çekirdek ve eklenti sağlama toplamları
wp core verify-checksums, çekirdek dosyalarını WordPress.org'un resmî sağlama toplamlarıyla karşılaştırır:
wp core verify-checksums --skip-plugins --skip-themesNormal çıktı: Success: WordPress installation verifies against checksums. Şüpheli çıktı şöyle görünür:
Warning: File doesn't verify against checksum: wp-includes/load.php
Warning: File should not exist: wp-admin/css/colors/blue/about.php
Error: WordPress installation doesn't verify against checksums.
İlk uyarı, bir çekirdek dosyanın değiştirildiği anlamına gelir. İkincisi, çekirdekte bulunmaması gereken bir dosyanın eklendiğini gösterir. İkisi de dikkat gerektirir. wp-content kontrol edilmez.
Eklentiler için şunu çalıştırın:
wp plugin verify-checksums --all --skip-plugins --skip-themesBu yalnızca WordPress.org'da barındırılan eklentiler için çalışır. Premium bir eklenti, sağlama toplamlarının alınamadığına dair bir uyarı üretir ve özet, tüm eklentilerin doğrulanamadığını söyler. Bu beklenen bir durumdur, şüpheli değildir. WordPress.org'daki bir eklenti için "Checksum does not match" ya da "File was added" mesajı ise şüphelidir. WordPress sağlama toplamlarını doğrulama makalemiz bu sonuçların nasıl okunacağını ve çekirdeğin güvenle nasıl yeniden kurulacağını anlatır.
Güncelleme durumu: çekirdek, eklentiler ve temalar
wp core check-update
wp plugin list --update=available --fields=name,version,update_version
wp theme list --update=available --fields=name,version,update_version
Normal çıktı Success: WordPress is at the latest version. mesajı ile kısa ya da boş bir tablodur. Tüm envanteri görmek için bir kez de wp plugin list --fields=name,status,version çalıştırın.
Şu işaretlere dikkat edin:
- Tanımadığınız bir eklenti.
- Hiç güncelleme göstermeyen eski bir eklenti.
- Aynı eklentinin biraz farklı adlarla iki kez bulunması, örneğin
wp-seoyanındawp-seo-tools.
Bir uyarı var: Kendi güncelleyicisi olan premium eklentiler, eklentiler atlanırken güncelleme göstermeyebilir. Bunları satıcı hesabından kontrol edin.
Bu kontrolleri sık yapın. Güvenlik satıcısı Patchstack, State of WordPress Security in 2026 raporunda, yoğun biçimde istismar edilen açıklarda toplu istismara kadar geçen ağırlıklı medyan sürenin 5 saat olduğunu bildiriyor. Rapor ayrıca, yüksek etkili açıkların yaklaşık yarısının 24 saat içinde istismar edildiğini saptadı.
Hesaplar ve erişim: yöneticiler, uygulama parolaları, oturumlar
wp user list --role=administrator --fields=ID,user_login,user_email,user_registeredNormal çıktı, beklediğiniz kişileri şirket e-posta adresleriyle listeler. Şunlar kırmızı bayraktır:
- Kimsenin tanımadığı bir e-posta adresi.
- Son birkaç günde yapılmış ve kimsenin açıklayamadığı bir kayıt tarihi.
admin2,wp-supportya dasysadmingibi genel bir kullanıcı adı.
WordPress kullanıcı rolleri güvenliği rehberimiz güvenli silme yöntemini ve bir hesabın sessizce yönetici yetkisi kazanabileceği diğer yolları ele alır.
Uygulama parolaları (WordPress 5.6'dan beri mevcut) parola değiştirildikten sonra da çalışmaya devam eder; bu yüzden kullanıcı başına listeleyin:
wp user application-password list alice --fields=uuid,name,created,last_used,last_ip
wp user application-password delete alice <uuid>
Tanımadığınız bir ad ya da sizin çalıştırmadığınız bir entegrasyon için yakın tarihli bir last_used değeri şüphelidir. Parolayı, bulduklarınızı kayda geçirdikten sonra silin.
Parola değişikliğinden ya da bir çalışanın ayrılmasından sonra bir kullanıcının tüm oturumlarını sonlandırmak için şunu çalıştırın:
wp user session destroy alice --allwp config shuffle-salts, wp-config.php içindeki güvenlik anahtarlarını (salt) değiştirir ve sizin dahil herkesin oturumunu kapatır. Önce wp-config.php dosyasını ~/backups/ altına kopyalayın ve bu komutu en son çalıştırın. wp-config.php sertleştirme makalemiz salt değerlerinin ne işe yaradığını açıklar.
Zamanlayıcı ve site URL'leri: wp cron event list, siteurl ve home
wp cron event list --fields=hook,next_run_relative,recurrenceNormal çıktıda wp_version_check, wp_update_plugins ve wp_scheduled_delete gibi çekirdek kancaları ile tanıdığınız eklentilerin adını taşıyan kancalar görünür. Şunlar kırmızı bayraktır:
- Bir eklentiyle ilişkilendiremediğiniz kanca.
xq7_upd_k2gibi rastgele görünen bir ad.- Sitede hiçbir şeyin gerektirmediği, dakikada bir çalışan bir tekrar.
wp cron event delete <hook> komutunu, kancanın arkasındaki kodu bulduktan sonra kullanın. Aksi halde o kod olayı yeniden zamanlar ve izi kaybedersiniz.
wp option get siteurl
wp option get home
İkisi de kendi alan adınızı HTTPS ile göstermelidir. Yabancı bir alan adı, yönlendirme saldırısının güçlü bir işaretidir (WordPress yönlendirme hack'i makalemize bakın). HTTPS kullanan bir sitede http:// URL'si çoğunlukla eski bir yanlış yapılandırmadır; yine de düzeltin. Ayrıca grep -nE "WP_(HOME|SITEURL)" wp-config.php komutunu çalıştırın, çünkü bu dosyadaki sabitler veritabanındaki değerlerin yerine geçer. Bir değeri düzeltmek için önce veritabanını dışa aktarın, sonra wp option update home 'https://www.example.com' komutunu çalıştırın.
Kopya kâğıdı: kopyalanacak tek tablo
| Komut | Ne zaman | Şüpheli sonuç |
|---|---|---|
wp option get home | Her şeyden önce | Yanlış ya da yabancı site |
wp db export <file> | Her değişiklikten önce | Dosya web kök dizinine düşer |
wp core verify-checksums | Uyarıdan sonra, aylık | Değişmiş ya da fazla dosya |
wp plugin verify-checksums --all | Çekirdek kontrolüyle | .org eklentisinde uyuşmazlık |
wp core check-update | Haftalık | Eski sürüm |
wp plugin list --update=available | Haftalık | Bilinmeyen ya da çift eklenti |
wp theme list --update=available | Haftalık | Bilinmeyen tema |
wp user list --role=administrator | Aylık, personel değişince | Bilinmeyen e-posta, yeni hesap |
wp user application-password list <user> | Aylık | Bilinmeyen ad, yakın kullanım |
wp user session destroy <user> --all | Parola değişimi, ayrılış | Yok (değişiklik) |
wp config shuffle-salts | Olaydan sonra, en son | Yok (değişiklik) |
wp cron event list | Aylık | Rastgele kanca, dakikada bir |
wp option get siteurl / home | Aylık, yönlendirmeden sonra | Yabancı alan adı, http |
Bunları şu sırayla çalıştırın:
- Site kullanıcısı olarak giriş yapın, hedefi
wp option get homeile doğrulayın ve skip bayraklarını kullanın. - Veritabanını web kök dizininin dışına aktarın.
- Tüm salt okunur kontrolleri çalıştırın ve çıktıyı bir dosyaya kaydedin.
- Değişiklikleri yapın: eskimiş uygulama parolalarını silin, oturumları sonlandırın, salt değerlerini en son yenileyin.
- Salt okunur kontrolleri yeniden çalıştırın ve sonuçları karşılaştırın.
Her seferinde tarihli çıktıyı saklarsanız, bu rutini düzenli çalıştırmak aynı zamanda GDPR (AB Genel Veri Koruma Tüzüğü) Madde 32(1)(d) kapsamında istenen, güvenlik önlemlerini düzenli olarak test etme ve değerlendirme sürecine dair kanıt da sağlar.
- adımda hack belirtileri görürseniz değişiklik yapmayı bırakın. Çıktıyı, dışa aktarmayı ve günlükleri kanıt olarak saklayın ve WordPress zararlı yazılım temizleme planımızı izleyin. Yardımı geliştiricinizden, hosting sağlayıcınızdan ya da bağımsız bir uzmandan alın.
Bu kontrollerin de sınırları vardır. Yazı içeriğine ya da seçeneklere enjekte edilmiş spam'i, çekirdek ile WordPress.org'da barındırılan eklentilerin dışındaki zararlı dosyaları (örneğin yüklemelerde, temalarda ya da premium eklentilerde) ve PHP auto_prepend_file ya da aynı hesaptaki ele geçirilmiş bir komşu site gibi sunucu düzeyindeki arka kapıları bulamazlar.
Benzer kontrolleri yönetim panelinde görmeyi tercih ederseniz, secaudit.eu üzerindeki ücretsiz Security Audit & Compliance eklentisi çekirdek sağlama toplamı doğrulaması yapar, gizli yöneticileri ve şüpheli cron olaylarını arar.
SSS
WP-CLI'yi kurmak ya da çalıştırmak için root gerekir mi?
Hayır. WP-CLI site kullanıcısıyla çalışır ve birçok hosting sağlayıcı onu önceden kurar. Root ile çalıştırmak, bu sayfanın tam olarak karşı çıktığı şeydir.
Hacklenmiş bir sitede WP-CLI çalıştırmak güvenli mi?
--skip-plugins --skip-themes ekler ve salt okunur komutlarla başlarsanız daha güvenlidir. Sitenin bazı kodları yine de çalışır; bu yüzden herhangi bir şeyi değiştirmeden önce kanıtları saklayın.
Premium eklentim için plugin verify-checksums neden başarısız oluyor?
WordPress.org sağlama toplamlarını yalnızca kendi barındırdığı eklentiler için yayımlar. Premium bir eklenti bu yolla doğrulanamaz ve tek başına bu uyarı bir ele geçirilme belirtisi değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

