WordPress veritabanı güvenliği: kullanıcılar, erişim, önek
WordPress veritabanı güvenliği: site başına ayrı kullanıcı, sınırlı yetkiler, uzaktan MySQL erişimi yok, unutulmuş Adminer yok, şifreli dışa aktarma. Önek efsanesi.
Diğer diller: English Deutsch Français Español Italiano Polski Português

Bir WordPress veritabanını beş önlem korur: her site için ayrı bir veritabanı kullanıcısı, güçlü ve benzersiz bir şifre, MySQL'e uzaktan erişimin kapalı olması, web sunucusunda unutulmuş yönetim araçlarının bulunmaması ve şifrelenmiş dışa aktarmalar. wp_ tablo önekini değiştirmek bunlardan biri değildir. Bu rehber, gerçek saldırı yollarını kapatan WordPress veritabanı güvenliği önlemlerini önem sırasına koyuyor ve her birini paylaşımlı hostingde ya da kendi sunucunuzda nasıl kontrol edeceğinizi gösteriyor.
WordPress veritabanı güvenliği gerçekte neye bağlı
Veritabanı, çalınmaya değer her şeyi tutar: kullanıcı hesapları ve şifre özetleri (hash), WooCommerce siparişleri, girdileri kaydeden eklentilerin iletişim formu kayıtları ve e-posta adresleri içeren yorumlar. Bu verilerin sızması çoğu zaman GDPR (AB Genel Veri Koruma Tüzüğü) kapsamında bir kişisel veri ihlalidir; bildirim yükümlülüklerini 72 saatlik ihlal bildirimi yazımızda anlattık. GDPR Madde 32 ayrıca uygun teknik önlemleri şart koşar ve bu şart en somut halini veritabanında bulur.
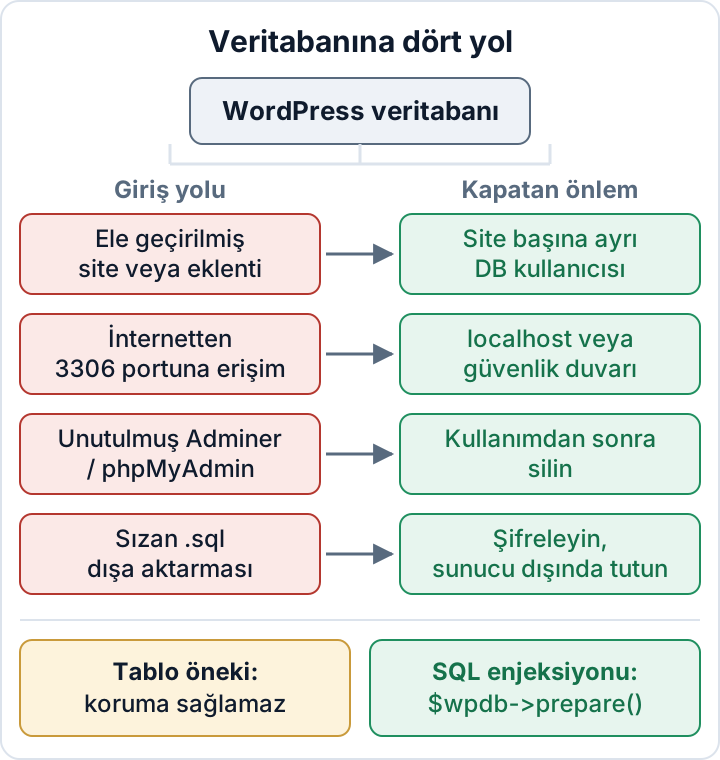
Önem sırasına göre:
- Her site için ayrı bir veritabanı kullanıcısı; yetkiler yalnızca o sitenin veritabanında.
- Uzun, rastgele ve benzersiz bir veritabanı şifresi.
- MySQL'e yalnızca localhost'tan ya da güvenlik duvarıyla korunan özel bir ağdan erişim.
- Web kök dizininde kendi kurduğunuz phpMyAdmin, Adminer veya
.sqldökümü bulunmaması. - Şifrelenmiş, sunucu dışına taşınmış ve yerelde silinmiş dışa aktarmalar.
SQL enjeksiyonu ayrı bir sorundur. Veritabanı ayarlarında değil, kodda kapatılır; tablo önekinin buna karşı hiçbir etkisi yoktur.
Site başına bir veritabanı kullanıcısı, yalnızca gereken yetkilerle
Aynı hosting hesabındaki beş site tek bir veritabanı kullanıcısını paylaşıyorsa, tek bir ele geçirilmiş eklenti saldırgana wp-config.php içindeki kimlik bilgilerini verir ve bu bilgiler beş veritabanının hepsini açar. Her sitenin kendi kullanıcısı olduğunda hasar tek bir veritabanında kalır.
Paylaşımlı hostingde panelinizdeki veritabanı bölümüne gidin (cPanel'de MySQL Databases, Plesk'te Databases > User Management). Her site için bir kullanıcı oluşturun ve onu yalnızca o sitenin veritabanına atayın. Eski bir kullanıcı birden fazla veritabanına atanmışsa fazla atamaları kaldırın.
VPS'te aynı işi SQL ile yaparsınız. WordPress'in hiçbir zaman root olarak bağlanmasına izin vermeyin.
CREATE USER 'site1'@'localhost' IDENTIFIED BY 'long-random-password';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, ALTER, INDEX, DROP
  ON site1_db.* TO 'site1'@'localhost';
SHOW GRANTS FOR 'site1'@'localhost';
Günlük işleyişte WordPress'in SELECT, INSERT, UPDATE ve DELETE yetkilerine ihtiyacı vardır. Çekirdek güncellemeleri, eklenti kurulumları ve eklenti güncellemeleri tablo da oluşturup değiştirdiği için CREATE, ALTER, INDEX ve DROP yetkileri de gerekir. Bazı eklentiler daha fazlasını ister, örneğin CREATE TEMPORARY TABLES veya LOCK TABLES. WordPress sertleştirme rehberi bu dengeyi ele alıyor.
Mevcut her WordPress kullanıcısı için SHOW GRANTS çalıştırın. GRANT USAGE ON *.* satırı normaldir: USAGE hiçbir yetki verilmediği anlamına gelir. ON *.* ile başka bir yetki verilmişse, örneğin ALL PRIVILEGES ON *.* ya da SELECT, INSERT ... ON *.*, o kullanıcı sunucudaki her veritabanına erişebilir. Önce bunu düzeltin.
Güçlü ve benzersiz bir veritabanı şifresi, ve nerede durduğu
Veritabanı şifresini kimse elle yazmaz, bu yüzden uzun olabilir. Şifre yöneticisinden 32 veya daha fazla rastgele karakterlik bir şifre üretin, her site için farklı kullanın ve FTP, SFTP ya da hosting hesabı şifrenizi asla yeniden kullanmayın. Tek bir sızan kimlik bilgisinin hesabın tamamına açılan kapıya dönüşmesi, çoğunlukla tekrar kullanılan şifreler yüzünden olur.
Şifreyi bilen personel veya ajanslar ayrıldığında, hosting ya da geliştirici değiştirdiğinizde ve her olaydan sonra yenileyin. Sıra önemlidir:
- Şifreyi MySQL'de (
ALTER USER 'site1'@'localhost' IDENTIFIED BY 'new-password';) ya da hosting panelinde değiştirin. - Hemen ardından
wp-config.phpiçindekiDB_PASSWORDdeğerini güncelleyin. - Çalıştığından emin olmak için siteyi ve yönetim panelini açın.
- ve 2. adım arasında site "Error establishing a database connection" hatası verir. Yeni değeri hazır tutun ki bu boşluk saniyeler sürsün.
wp-config.phpdosyasının kendisini korumak vewp-config.php.bakgibi unutulmuş kopyaları bulmak wp-config.php sertleştirme yazısında anlatılıyor.
Uzaktan erişim yok: MySQL'i localhost'ta veya güvenlik duvarının arkasında tutun
İnternete açık bir veritabanı portu, şifre denemelerine davetiye çıkarır. Ayrıca henüz kimse WordPress'e ulaşmadan, veritabanı sunucusunda ileride bulunacak her açığa da sizi maruz bırakır. Çoğu kurulumda WordPress ve MySQL aynı makinede çalışır; dışarıdan hiçbir şeyin bağlanması gerekmez.
Paylaşımlı hosting: panelinizde Remote MySQL (veya benzer bir bölüm) açın. Tanımadığınız her ana bilgisayarı, özellikle de "herhangi bir adres" anlamına gelen % joker karakterini kaldırın.
VPS: sunucu yapılandırmasının [mysqld] bölümüne (Debian/Ubuntu'da MySQL için genellikle /etc/mysql/mysql.conf.d/mysqld.cnf, MariaDB için /etc/mysql/mariadb.conf.d/50-server.cnf) şunları yazın:
bind-address = 127.0.0.1
mysqlx-bind-address = 127.0.0.1
İkinci satır yalnızca MySQL 8 için geçerlidir. MariaDB, X Protocol kullanmaz. Servisi yeniden başlatın, sonra kontrol edin:
sudo ss -tlnp | grep -E '3306|33060'
# başka bir makineden:
nc -zv your-server.example 3306
ss çıktısında 0.0.0.0:3306 değil 127.0.0.1:3306 görünmeli ve dışarıdan yapılan test başarısız olmalıdır. Yine de dışarıdan gelen 3306 portunu düşüren bir güvenlik duvarı kuralı ekleyin. Uzak ana bilgisayarlı kullanıcılara da bakın: SELECT user, host FROM mysql.user; komutunu çalıştırın ve ihtiyacınız olmayan '%' kayıtlarını DROP USER ile silin.
Uzaktan erişime gerçekten ihtiyacınız varsa, örneğin bir raporlama aracı için, yalnızca sabit IP adreslerine izin verin ya da SSH tüneli kullanın: ssh -L 3307:127.0.0.1:3306 you@your-server.example. Ayrı bir sunucuda yönetilen bir veritabanı kullanıyorsanız, sağlayıcının özel ağını ve IP izin listesini kullanın; herkese açık bir genel uç nokta asla kullanmayın.
Unutulmuş phpMyAdmin, Adminer ve veritabanı dökümleri
Adminer tek bir PHP dosyasıdır. Biri küçük bir iş için yükler ve dosya yıllarca web kök dizininde herkese açık bir veritabanı giriş sayfası olarak kalır. Kendi kurduğunuz bir phpMyAdmin klasörü de aynı riski taşır. Bulmak için:
find /var/www -type f -iname 'adminer*.php'
find /var/www -type d -iname '*phpmyadmin*'
find /var/www -type f \( -iname '*.sql' -o -iname '*.sql.gz' \)
/var/www yolunu kendi belge kök dizininize göre değiştirin ya da hostingin dosya yöneticisindeki aramayı kullanın. İhtiyacınız olan bir şey varsa önce kopyasını alın, sonra bulduklarınızı silin. adminer.php dosyasını adm1n.php yapmak, biri adı tahmin edene kadar onu yalnızca gizler.
Web kök dizinindeki dökümler daha da kötüdür, çünkü hiç şifre gerektirmezler. Şüpheli bir dosyanın indirilip indirilmediğini test edin:
curl -sI https://example.com/backup.sql200 durum kodu, herkesin tüm veritabanınızı indirebileceği anlamına gelir. Veritabanı işleri için hosting panelinizin içindeki phpMyAdmin'i kullanın; o, panel girişinin arkasındadır. Geride kalan PHP dosyaları web shell'ler de olabilir; sitenin eski test kopyaları ise test ortamı güvenliği temizliğinize girer.
Veritabanı dışa aktarmaları: şifreleyin, sunucudan çıkarın, silin
Her wp db export ya da elle alınan döküm, sitedeki tüm kişisel verileri içerir. Onu canlı veritabanı gibi ele alın. Web kök dizininin dışına, kısıtlayıcı izinlerle yazın, şifreleyin, taşıyın ve yerel kopyayı silin:
umask 077
mkdir -p "$HOME/private"
f="$HOME/private/site1-$(date +%F).sql"
wp db export "$f"
gpg --symmetric --cipher-algo AES256 "$f" && rm "$f"
# ya da age ve bir alıcı anahtarıyla:
# age -r age1yourpublickey -o "$f.age" "$f" && rm "$f"
.gpg veya .age dosyasını yedek depolama alanınıza aktarın, ardından onu sunucudan da silin. Parolayı ya da özel anahtarı yedeklerden ayrı saklayın. Döngü (rotasyon), 3-2-1 kuralı ve geri yükleme testleri gerçekten geri yüklenen WordPress yedekleri yazısında ele alınıyor.
Tablo öneki efsanesi: wp_ değiştirmek neden SQL enjeksiyonuna karşı koruma değildir
SQL enjeksiyonu, bir eklentinin ya da temanın kodu kullanıcı girdisini doğrudan sorguya koyduğunda ortaya çıkar. Saldırgan o zaman SQL'i eklentinin kendi sorgusu üzerinden çalıştırır. Tablo adlarını tahmin etmesi gerekmez: savunmasız sorgu zaten $wpdb->prefix kullanıyordur ve enjekte edilmiş bir UNION SELECT, information_schema içinden tüm tablo adlarını okuyabilir. x7k_ gibi özel bir önek saldırgana en fazla bir sorgu daha yaptırır, çoğu zaman hiç yaptırmaz.
Asıl çözüm kodda: yer tutucularla [$wpdb->prepare()](https://developer.wordpress.org/reference/classes/wpdb/prepare/) ve LIKE ifadeleri için esc_like().
// Yanlış: girdi doğrudan SQL'e gidiyor
$rows = $wpdb->get_results( "SELECT ID FROM {$wpdb->posts} WHERE post_title = '" . $_GET['title'] . "'" );

// Doğru: yer tutucu, prepare() tarafından kaçışlanır
$title = sanitize_text_field( wp_unslash( $_GET['title'] ?? '' ) );
$rows  = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title = %s", $title
) );

// LIKE araması: önce joker karakterleri kaçışlayın
$like = '%' . $wpdb->esc_like( $term ) . '%';
$rows = $wpdb->get_results( $wpdb->prepare(
    "SELECT ID FROM {$wpdb->posts} WHERE post_title LIKE %s", $like
) );
OWASP SQL Injection Prevention Cheat Sheet her dil için aynı tavsiyeyi veriyor. Geliştirici değil site sahibiyseniz, sizin payınıza düşen, bilinen enjeksiyon açıkları olan eklentileri güncellemek ya da değiştirmektir. Bkz. savunmasız WordPress eklentileri.
Özel önekin meşru bir kullanımı vardır: tek bir veritabanını paylaşan birden fazla WordPress kurulumu. O durumda bile ayrı kullanıcılara sahip ayrı veritabanları daha iyi bir tasarımdır.
Canlı bir sitede öneki yeniden adlandırmak çoğu zaman yanlış gider. Tabloları yeniden adlandırmak yetmez. wp_user_roles seçeneği ile wp_capabilities ve wp_user_level usermeta anahtarları da öneki içerir. Birini atlarsanız yöneticiler yetkilerini kaybeder ya da roller kaybolur. Biri yine de bunu yapmakta ısrar ediyorsa, tam yedek alın ve değişikliği önce test ortamında uygulayın.
Bu katmanı düzenli kontrol etmek için ücretsiz Security Audit & Compliance eklentisi açıkta kalan sırları ve dosyaları tarar, eklenti ve tema kodunda güvensiz sorgu oluşturmayı işaretleyebilen bir taint analizi çalıştırır. Bugün tek bir işle başlayın: her WordPress veritabanı kullanıcısı için SHOW GRANTS çalıştırın ya da hosting panelindeki kullanıcı atamalarına bakın ve sitenin kendi veritabanının ötesine uzanan her erişimi kaldırın.
SSS
Mevcut bir sitede tablo önekini değiştirmeli miyim?
Güvenlik için hayır. SQL enjeksiyonunu durdurmaz ve yarım kalan bir yeniden adlandırma yöneticileri dışarıda bırakabilir. Zamanınızı veritabanı kullanıcılarına ve eklenti güncellemelerine ayırın.
WordPress veritabanı kullanıcısından ALTER yetkisini kaldırabilir miyim?
Kaldırabilirsiniz, ancak tabloları değiştiren çekirdek güncellemeleri, eklenti kurulumları ve eklenti güncellemeleri bu durumda başarısız olabilir. ALTER yetkisini bırakın ve kullanıcıyı kendi veritabanıyla sınırlayın.
Hostingimin phpMyAdmin'i risk mi?
Kendi kurduğunuz kopyadan daha az, çünkü hosting paneli girişinin arkasındadır. Bu girişi güçlü bir şifre ve iki faktörlü kimlik doğrulamayla koruyun.
Bir güvenlik eklentisi veritabanını korur mu?
Yalnızca kısmen. Eklenti açıkta kalan dosyaları ve savunmasız kodu bulabilir, ama veritabanı yetkilerini, MySQL'in ağ bağlamasını ya da güvenlik duvarı kurallarını değiştiremez. Bunlar sunucuda veya hosting panelinde ayarlanır.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

