WordPress güvenlik izleme: kurmanız gereken 10 uyarı
Küçük ekipler için WordPress güvenlik izleme: yönetici, dosya, giriş, kesinti, süre sonu, Google, e-posta ve yedek için 10 uyarı; kime gideceği ve nasıl ayarlanacağı.
Diğer diller: English Deutsch Français Español Italiano Polski Português

Birçok WordPress saldırısını site sahibi fark etmez. Bir müşteri garip bir yönlendirmeden şikâyet eder, barındırma sağlayıcısı hesabı askıya alır ya da Google arama sonuçlarında uyarı gösterir. O noktada saldırgan çoğu zaman günlerdir, hatta haftalardır içeridedir. İyi kurulmuş bir WordPress güvenlik izleme düzeni bunu tersine çevirir: ne yapacağını bilen iki kişiye giden on otomatik uyarı sayesinde yeni bir yönetici hesabı, değişmiş bir çekirdek dosya ya da başarısız bir yedek saatler içinde fark edilir.
Bu yazı, uyarıları kurmak için bir uygulama kılavuzudur; saldırı belirtilerinin listesi değildir. Belirtiler için WordPress sitenizin hacklendiğini gösteren 12 işaret yazısına bakın.
WordPress güvenlik izleme neden önemli: saldırıların çoğu geç fark edilir
Hız önemlidir, çünkü saldırganlar hızlıdır. Patchstack'in State of WordPress Security in 2026 raporu (bir satıcı raporu, 2025 verilerini kapsıyor), yoğun biçimde istismar edilen güvenlik açıklarında açıklanmadan kitlesel istismara kadar geçen sürenin ağırlıklı medyanını 5 saat olarak buldu. Yüksek etkili açıkların yaklaşık yarısı 24 saat içinde istismar edildi. Ayda bir yapılan elle kontrol buna yetişemez.
Sınırları baştan netleştirelim. İzleme tespit eder; hiçbir şeyi önlemez. Kimsenin okumadığı bir gelen kutusuna düşen uyarı, hiç uyarı olmamasıyla aynı değerdedir. Aşağıdaki on uyarı ancak sahibi olan biri varsa işe yarar.
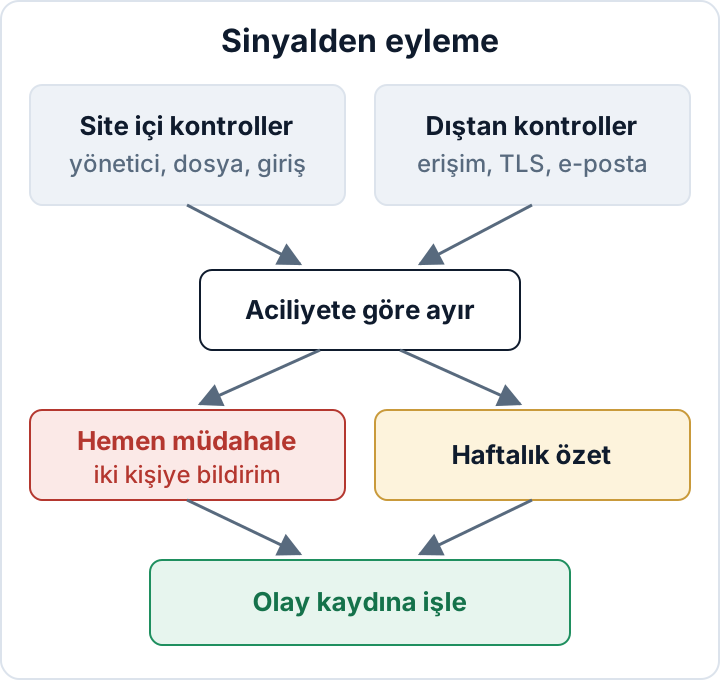
Sinyaller üç yerden gelir: sitenin kendisinden (WordPress kullanıcıları ve dosyaları), sunucudan (günlükler, cron, yedekleme görevleri) ve sitenize ziyaretçilerin ve Google'ın baktığı gibi bakan dış hizmetlerden. İşler çok kötü gittiğinde en çok dış kontroller işe yarar; çünkü ele geçirilmiş bir sunucunun kendisi hakkında doğru rapor vermesine güvenilemez.
Hesap ve dosya uyarıları: yeni yöneticiler, değişen dosyalar, uploads içindeki PHP
Bu üç uyarı yüksek aciliyetlidir. Açıklaması olmadan tetiklenen her biri, genellikle birinin sahip olmaması gereken kod ya da yönetici erişimine sahip olduğu anlamına gelir.
Uyarı 1: yeni bir yönetici hesabı. Saldırganlar, siz parolaları değiştirdikten sonra da erişimi korumak için yönetici hesabı açar. Uyarı 2: değişen çekirdek veya eklenti dosyaları. WP-CLI, dosyaları WordPress.org'un resmî sağlama toplamlarıyla (checksum) karşılaştırabilir. **Uyarı 3: wp-content/uploads içinde yeni PHP dosyaları.** O klasörde görseller ve belgeler bulunmalı, kod değil.
SSH ve WP-CLI erişiminiz varsa, cron'dan günde bir çalışan küçük bir betik üçünü de kapsar. Betiği root olarak değil, sitenin kendi kullanıcısıyla çalıştırın ve e-postayı izlenen alan adında barındırılmayan bir adrese gönderin. Cron çok kısıtlı bir PATH ile çalışır; komutlar bulunamazsa wp için tam yolu kullanın (command -v wp ile öğrenebilirsiniz) ve sunucunun e-posta gönderebildiğini ayrıca test edin.
#!/bin/sh
# Günlük WordPress kontrolleri. Root olarak değil, site kullanıcısıyla çalıştırın.
SITE=/var/www/example.com
STATE="$HOME/.wp-monitor"
TO=alerts@example-ops.net
mkdir -p "$STATE" && cd "$SITE" || exit 1

check() { # $1 = ad, liste stdin'den gelir; referanstan farklıysa uyar
  sort > "$STATE/$1.new"
  [ -f "$STATE/$1.txt" ] || cp "$STATE/$1.new" "$STATE/$1.txt"
  cmp -s "$STATE/$1.txt" "$STATE/$1.new" || \
    diff "$STATE/$1.txt" "$STATE/$1.new" | mail -s "ALERT example.com: $1 changed" "$TO"
}

wp user list --role=administrator --field=user_login | check admins
find wp-content/uploads -type f \( -iname '*.php' -o -iname '*.phtml' -o -iname '*.phar' \) | check uploads-php

OUT=$(wp core verify-checksums 2>&1) || echo "$OUT" | mail -s "ALERT example.com: core checksums" "$TO"
OUT=$(wp plugin verify-checksums --all 2>&1) || echo "$OUT" | mail -s "ALERT example.com: plugin checksums" "$TO"
15 3 * * * /home/example/bin/wp-monitor.shBetik referans dosyasını kendiliğinden güncellemez. Yönetici listesi değiştiyse, biri kontrol edip .new dosyasını .txt dosyasının üzerine kopyalayana kadar her gün uyarı gelmeye devam eder. Bu bilinçli bir tercih: tek bir e-postadan sonra değişikliği sessizce kabul eden bir uyarı kolayca gözden kaçar.
İki not. Birincisi, wp plugin verify-checksums yalnızca WordPress.org'da barındırılan eklentilerde çalışır. Premium eklentilerde komut hata verir ve betik her gün uyarı üretir. Uyarıyı bir kez okuyun, sonra bu eklentiler için komuta --exclude=slug-one,slug-two ekleyin. WordPress sağlama toplamlarını doğrulama yazısı, değiştirilmiş ve fazladan dosyaların nasıl yorumlanacağını anlatıyor. İkincisi, bazı eklentiler uploads içine zararsız index.php dosyaları koyar. İlk çalıştırma bunları referansa kaydeder; dolayısıyla yalnızca yeni olanlar uyarı verir.
SSH yok mu? Kullanıcı ve dosya değişikliklerini raporlayan bir güvenlik eklentisi kullanın ve barındırma sağlayıcınıza hangi dosya değişikliği taramalarını sunduğunu sorun.
Giriş ve trafik uyarıları: tek olaylar değil, ani artışlar
Uyarı 4: başarısız girişlerde ani artış. Uyarı 5: trafikte ani artış. İkisinde de tek tek olaylar gürültüdür. Herkese açık her WordPress sitesi, wp-login.php ve xmlrpc.php üzerinde her gün başarısız giriş denemesi görür; her biri için e-posta almak sizi uyarıları görmezden gelmeye alıştırır.
Bunun yerine bir referansa göre oran üzerinden uyarı verin. İki hafta boyunca normal değerlerinizi izleyin, sonra eşiği bunların epey üzerine koyun; örneğin olağan saatlik ortalamanızın üç katı. Kaynak, bir güvenlik eklentisinin giriş günlüğü, barındırma sağlayıcınızın paneli ya da web sunucusunun erişim günlüğü olabilir. Günlük yolları sağlayıcıya göre değişir; saymaya başlamadan önce kendinizinkini kontrol edin.
Trafik artışı uyarısı, olağandışı bir şeyin yaşandığını söyler: siteyi tarayan bir bot, bir veri kazıyıcı, viral olmuş bir kampanya ya da bir saldırının başlangıcı. Bunların hiçbirini durdurmaz. Sunucuda çalışan bir eklenti DDoS koruması değildir; bunun için sitenin önünde bir CDN ya da uç güvenlik duvarı gerekir. WordPress kaba kuvvet koruması yazısı giriş sınırlamasını, XML-RPC'yi ve bir eklentinin görevinin nerede bittiğini ele alıyor.
Dışarıdan uyarılar: erişilebilirlik, sertifika, alan adı, Google ve e-posta
Bu beş kontrol, başkasının altyapısında çalışır. Asıl mesele de bu: sunucu ele geçirilmişse saldırgan cron görevinizi silebilir ya da e-postanızı durdurabilir, ama dış bir hizmetin sitenin yanlış göründüğünü fark etmesini engelleyemez.
Uyarı 6: erişilebilirlik ve içerik. Ana sayfayı ve önemli bir sayfayı (ödeme, iletişim formu) birkaç dakikada bir kontrol eden harici bir uptime izleyici kullanın. Buna bir anahtar kelime kontrolü ekleyin: alt bilgideki bir ifade kaybolduğunda ya da "casino" veya "viagra" gibi sözcükler göründüğünde uyarı gelsin. Bu yalnızca kesintileri değil, site tahrifini ve bazı enjekte edilmiş spam'leri de yakalar.
Uyarı 7: TLS sertifikasının süre sonu. Otomatik yenileme olsa bile yenilemeler başarısız olabilir. Çoğu uptime izleyici, süre bitiminden 30 ve 14 gün önce uyarabilir.
Uyarı 8: alan adının süre sonu. Alan adının bitiş tarihi için bir izleyici kurun ve alan adı sağlayıcısındaki iletişim e-postasının çalıştığını doğrulayın. Bu adres alan adının kendisinde barınıyorsa, yenileme hatırlatmaları tam da alan adı düştüğü anda ulaşmaz olur.
Uyarı 9: Google Search Console. Güvenlik sorunu ve manuel işlem e-postaları yalnızca mülkün doğrulanmış sahiplerine ve kullanıcılarına gider. Ayarlar > Kullanıcılar ve izinler bölümünde, uyarılardan sorumlu her iki kişinin de listede olduğundan emin olun; eski bir ajans çalışanının değil.
Uyarı 10: giden e-posta ve kara listeler. Hacklenmiş bir site çoğu zaman spam gönderir. Barındırma sağlayıcınızdan ya da SMTP sağlayıcınızdan giden e-posta hacmi için bir uyarı isteyin ve gönderici IP'si ile alan adı için düzenli bir kara liste kontrolü yapın (örneğin Spamhaus sorgularıyla).
Yedekleme görevi hataları: kimsenin kurmadığı uyarı
Bunu on birinci uyarı sayın; belki de en değerlisi. Birçok yedekleme aracı başarısızlıkta e-posta atar, ama hiç başlamayan bir görev hiçbir şey göndermez. Bu yüzden iki şey için uyarı kurun: açık bir başarısızlık ve sessizlik, yani beklenen aralıkta hiçbir başarı mesajının gelmemesi. Her başarılı görevden sonra bir ping bekleyen kalp atışı (heartbeat) izleyici bunu iyi yapar.
Boyutu da izleyin. Bir yedeğin birden alışılmadık ölçüde küçülmesi, veritabanı dökümünün başarısız olduğu ya da bir klasörün atlandığı anlamına gelebilir. Başarılı görünen bir görev, geri yüklenebilir bir yedek demek değildir; bu yüzden bu uyarıları ara sıra yapılan bir geri yükleme testiyle birlikte kullanın.
Uyarıları kim alır, uyarı yorgunluğu nasıl önlenir
Her acil uyarı için iki kişi belirleyin; örneğin site sahibi ve ajansın baş geliştiricisi. Kimsenin sahiplenmediği ortak bir gelen kutusu sayılmaz. Barındırma sağlayıcısıyla kimin iletişime geçeceğini yazılı hale getirin ve uyarıları, izlenen alan adının kendi e-posta sunucusuna bağlı olmayan bir adrese gönderin.
Ardından her şeyi iki kademeye ayırın:
| Uyarı | Kaynak | Aciliyet | Alıcı |
|---|---|---|---|
| Yeni yönetici | Site | Hemen müdahale | Sahip + geliştirici |
| Değişen çekirdek/eklenti dosyaları | Sunucu | Hemen müdahale | Geliştirici + sahip |
| uploads içinde PHP | Sunucu | Hemen müdahale | Geliştirici + sahip |
| Başarısız giriş artışı | Site/sunucu | Özet; aşırıysa anında bildirim | Geliştirici |
| Trafik artışı | Site/CDN | Özet; aşırıysa anında bildirim | Geliştirici |
| Site kapalı veya içerik değişti | Dış | Hemen müdahale | Sahip + geliştirici |
| TLS süre sonu | Dış | Özet; 14 gün içinde işlem | Geliştirici |
| Alan adı süre sonu | Dış | Özet; 14 gün içinde işlem | Sahip |
| Search Console sorunu | Dış | Hemen müdahale | Sahip + geliştirici |
| E-posta hacmi / kara liste | Sağlayıcı/dış | Hemen müdahale | Geliştirici + sağlayıcı |
| Yedek başarısız veya sessiz | Sunucu | Hemen müdahale | Geliştirici |
Normalin neye benzediğini öğrendikten sonra, yani ilk iki haftanın ardından eşikleri ayarlayın. Her çeyrekte bir test uyarısı göndererek iki kişinin de hâlâ aldığını kontrol edin. Bir uyarı on kez tetiklendiği halde kimse harekete geçmediyse, eşiğini değiştirin ya da uyarıyı silin.
Kanıt olarak izleme: GDPR (AB Genel Veri Koruma Tüzüğü) md. 32 ve NIS2 olay yönetimi
GDPR Madde 32(1) kapsamında izleme; sistemlerin süregelen bütünlüğünü ve erişilebilirliğini (b), bir olaydan sonra geri dönebilme yeteneğini (c, yedek uyarısının yeri burasıdır) ve önlemlerinizi düzenli olarak test etme ve değerlendirme sürecini (d) destekler. Üç ayda bir yaptığınız test uyarıları tam olarak böyle bir testtir.
Madde 33'teki 72 saatlik süre, kişisel veri ihlalinden haberdar olduğunuz andan başlar. İşleyen bir uyarı zinciri, bu farkındalığın ne kadar çabuk oluşacağını ve zararı ne kadar hızlı sınırlayabileceğinizi belirler. Madde 33(5), bildirmediğiniz ihlaller dahil her ihlalin belgelenmesini şart koşar; bu yüzden uyarı e-postalarını ve onlara karşı ne yaptığınızı olay kaydınızın parçası olarak saklayın. GDPR 72 saatlik ihlal bildirimi yazısı, uyarıdan sonra neler olduğunu ele alıyor.
Şirketiniz NIS2 Direktifi kapsamındaysa, Madde 21(2)(b) olay yönetimini, Madde 23 ise önemli olaylar için 24 saat içinde erken uyarıyı zorunlu kılar. Yükümlülükler ülkenizin ulusal mevzuatından doğar; ayrıntılar için ülkenizin NIS2 uyarlama yasasına bakın.
Ücretsiz secaudit.eu Security Audit & Compliance eklentisi site içi işin bir kısmını üstlenebilir: dosya bütünlüğü referansı tutar ve değişiklikleri raporlar, gizli yönetici hesaplarını kontrol eder, çekirdek sağlama toplamlarını doğrular ve trafik artışı uyarıları gönderebilir. Tespit eder ve raporlar; saldırıları önlemez, dıştan yapılan kontroller için de yine harici bir hizmet gerekir.
Bu hafta atacağınız adım: 1, 2 ve 6 numaralı uyarıları ve yedek uyarısını, adı belli iki alıcıyla kurun. Gerisini sonraki ay içinde ekleyin.
Sık sorulan sorular
Ücretli bir izleme hizmeti gerekir mi, yoksa ücretsiz araçlar ve cron yeter mi?
Küçük bir site için cron, WP-CLI, bir güvenlik eklentisi ve ücretsiz bir harici uptime izleyici, on uyarının çoğunu karşılar. Ücretli hizmetler esas olarak daha kısa kontrol aralıkları, daha fazla konum, telefon veya sohbet bildirimleri ve daha az bakım getirir. Kurulum sürekli bozuluyorsa ya da bakımına kimsenin zamanı yoksa ödeme yapın.
SSH olmayan paylaşımlı barındırmada uyarılar işe yarar mı?
Evet. Yedekler, e-posta hacmi ve zararlı yazılım taramaları için sağlayıcınızın kendi araçlarını, kullanıcı ve dosya değişiklikleri için bir eklentiyi, erişilebilirlik, sertifikalar, alan adları ve Search Console için de dış izleyicileri kullanın. Yalnızca WP-CLI betiği kabuk erişimi ister.
Dosya kontrolleri ne sıklıkla çalışmalı?
Çoğu site için günde bir kez makul bir alt sınırdır. Yoğun mağazalar ya da çok sayıda yöneticisi olan siteler kontrolleri birkaç saatte bir çalıştırabilir. Kontrolleri kendi güncelleme pencerenize denk getirmeyin; yoksa her rutin güncelleme bir uyarı tetikler.
Bu makale genel bilgi niteliğindedir, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

